Seguridad de un Vistazo 👀
Exploits de DeFi
- Gala Game
El 20 de mayo, la clave privada de un administrador de Gala fue robada, y el atacante acuñó 5 mil millones de tokens GALA, intercambiándolos por tokens equivalentes a $21M en la blockchain. Posteriormente, un informe oficial de Gala indicó que la brecha involucró a un contratista externo y que los procedimientos internos han sido rectificados desde entonces, incluyendo la eliminación de usuarios no autorizados. Tras una investigación de pistas internas, la identidad del atacante fue confirmada y los activos robados fueron devueltos en su totalidad.
Informe oficial: Gala News
Para los equipos de proyectos, establecer un sistema de monitoreo necesario para las operaciones privilegiadas es crucial. Una gestión inadecuada de las claves privadas representa riesgos severos de ataques internos y externos que obtienen privilegios de administrador o acceso a claves privadas. En este ejemplo, emplear Phalcon podría haber ayudado a evitar las pérdidas.
- Incidente de Sonne Finance
El 14 de mayo, Sonne Finance en Optimism fue explotado, resultando en una pérdida superior a $20 millones. La causa raíz fue una pérdida de precisión en Compound V2. Aunque el equipo de Sonne era consciente de este problema y planeaba agregar liquidez durante el despliegue del mercado para evitarlo, el atacante aprovechó una falla. Múltiples transacciones programadas en el timelock fueron dejadas para que cualquiera las ejecutara, y el atacante ejecutó el despliegue del mercado sin agregar liquidez, completando el exploit.
Si Sonne hubiera usado Phalcon, habrían detectado el ataque antes y limitado la pérdida a $3 millones en lugar de $20 millones. Más información
- TCH
El 17 de mayo, TSC fue atacado en la red BSC, sufriendo pérdidas superiores a $11K debido a un problema de repetición de firmas. Los desarrolladores deben ser conscientes de al menos tres tipos de Maleabilidad de Firmas:
Debido a las características de ECDSA, si (r, s, v) es válido, entonces (r, secp256k1n-s, 55-v) también es válido, ya que ecrecover de Ethereum permite ambos. Para solucionar esto, la biblioteca de firmas de OpenZeppelin restringe s para que sea menor que secp256k1n/2+1. (OpenZeppelin Contracts)
Respecto al valor de v, 0 y 27 significan lo mismo, al igual que 1 y 28, siendo 27 un estándar de codificación. Algunas bibliotecas convierten 0 y 1 a 27 y 28 antes de la verificación, pero OpenZeppelin actualmente solo admite 27 y 28.
OpenZeppelin anteriormente admitía dos tipos de firmas de bytes, una con v como un byte separado después de s, y otra con v en el orden alto de s. (Malleable Signatures)
- TonUP
Un proyecto en la cadena TON, TonUP, anunció que su contrato de staking fue hackeado, planeando asignar fondos para recomprar 307,264 tokens y compensar a los usuarios. A medida que los nuevos ecosistemas traen nuevas oportunidades, también conllevan la amenaza de hackeos.
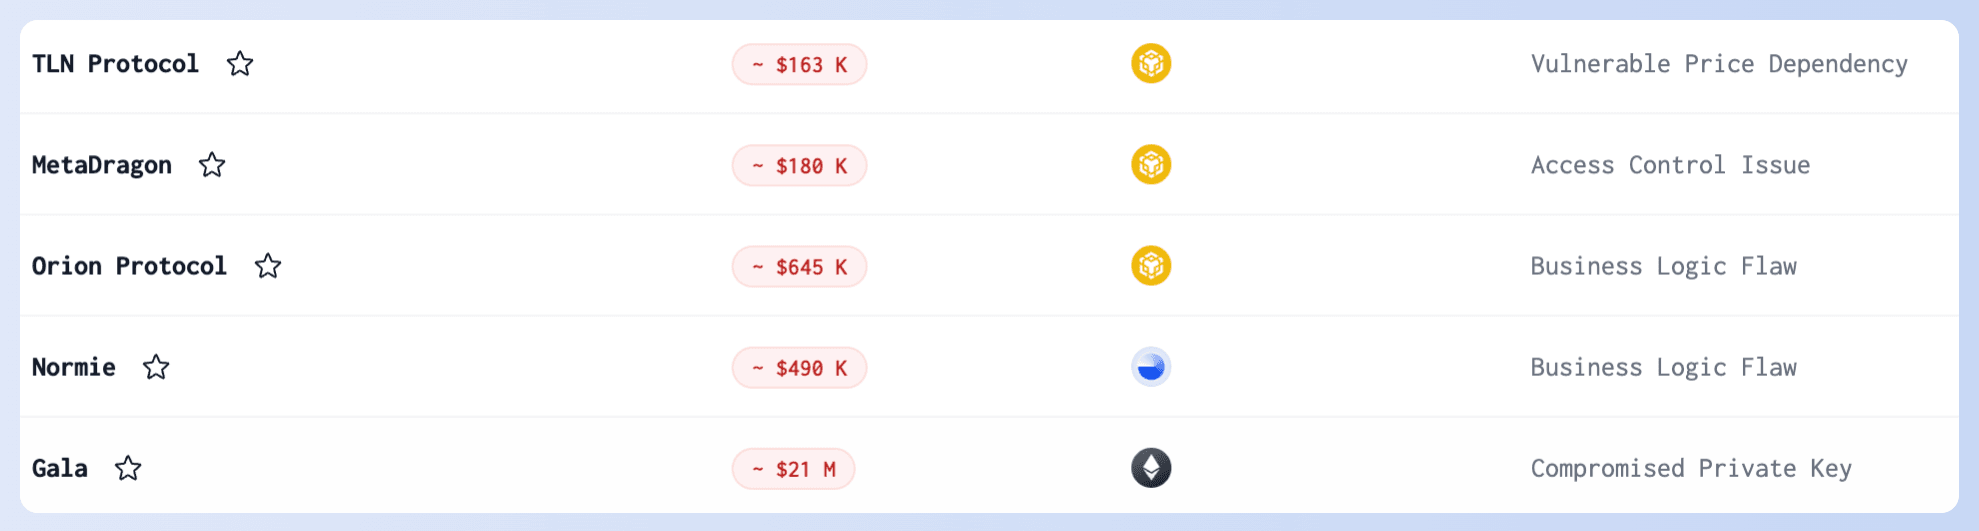
🫡 Las transacciones de ataque, las causas raíz y el PoC de los principales ataques en mayo están registrados en nuestra lista de Incidentes de Seguridad para su revisión.
Phishing
- Pink Drainer
Pink Drainer anunció su cierre, afirmando haber ganado suficiente y planeando retirarse. Sin embargo, salir de escena podría no ser tan sencillo como anticipan.
- Ataque de Envenenamiento de Dirección a una Ballena
El 3 de mayo, una ballena sufrió un ataque de envenenamiento de dirección, perdiendo 1,155 WBTC valorados en aproximadamente $70 millones. Afortunadamente, el atacante devolvió los fondos tras los persistentes esfuerzos de la comunidad. Los ataques de phishing involucran ingeniería social y pueden apuntar incluso a los expertos más experimentados en DeFi. ¡Mantente alerta!
Acción Legal
El 15 de mayo, el Departamento de Justicia de EE. UU. anunció el arresto de dos hermanos por atacar la blockchain de Ethereum y robar $25 millones en criptomonedas. Estos atacantes explotaron vulnerabilidades en Flashbot Relay para atacar bots MEV. Este fue un ataque muy sofisticado, y nuestro análisis en profundidad está disponible aquí.
Lee el comunicado de prensa del DOJ aquí.
Artículo del Blog
Experiencia Virtual con Phalcon
😎 ¿Listo para una batalla de VIDA O MUERTE contra los hackers?
Te invitamos a participar en el "Viaje de Experiencia Virtual Phalcon" de forma GRATUITA.
¡Batalla contra hackers, enfrenta ataques REALES en cadena y usa nuestra plataforma automatizada de bloqueo de ataques Phalcon para salvar millones en activos! ¿Estás listo para ser un héroe?
¡MetaSuites ahora admite Solana!
La gran actualización MetaSuites 5.0 introduce soporte para Solana, añade etiquetas locales entre sitios y mejora DeBank, Arkham y Merlin Scan. Haz clic aquí para obtener más información.
🎉🎉🎉
Estamos absolutamente encantados de compartir que nuestro estimado socio, DeFiHackLabs, ha recibido una subvención de 35,000 USDT de GCC. Este financiamiento servirá como su capital operativo inicial, apoyando sus incansables esfuerzos en el campo de la seguridad Web3 y fomentando más talento.
¡Felicitaciones a DeFiHackLabs por este merecido reconocimiento y que vengan más logros revolucionarios juntos! 👏