Seguridad de un vistazo 👀
Sector DeFi
- Hacks de UwU Lend

El 10 y 13 de junio, UwU Lend sufrió ataques que resultaron en pérdidas superiores a $23M.
La causa raíz del primer ataque fue una Dependencia de Precio Vulnerable. El pool de préstamos obtenía precios de 11 fuentes, incluyendo 5 precios actuales (AMM) de Curve, 5 precios oráculo de Curve (EMA) y un precio de Uniswap (TWAP), tomando finalmente la mediana. Dado que los precios actuales podían manipularse dentro de una sola transacción, el atacante utilizó un flash loan para alterar drásticamente los 5 precios actuales, provocando que el precio obtenido fuera el mínimo o el máximo de los precios oráculo. Esto resultó en una pérdida de aproximadamente $20M.
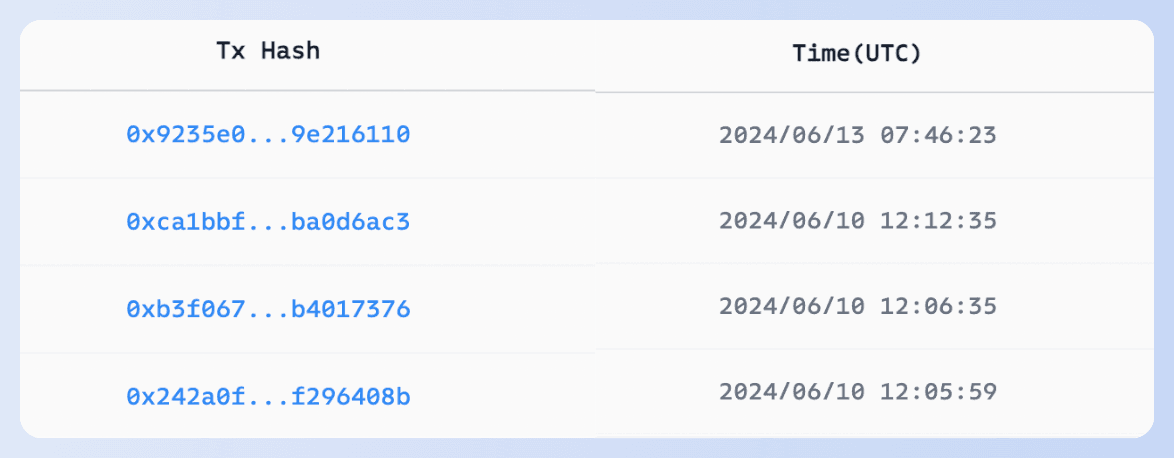
El 13 de junio, el equipo de UwU Lend reinició el protocolo y fue atacado nuevamente. El atacante añadió uSUSDe y WETH como garantía y luego pidió prestado WETH según el LTV. El uSUSDe no participaba en el LTV pero sí en el cálculo del factor de salud durante el retiro de liquidez, lo que permitió al atacante retirar más WETH y obtener ganancias.
Cabe destacar que el white hat makemake_kbo tuiteó que había reportado la vulnerabilidad hace un año y contactado al equipo del proyecto sin obtener respuesta, emitiendo eventualmente una advertencia en Twitter.
- Hack de Velocore

Causa raíz: La falta de verificación en effectiveFee1e9 provocó un underflow en la función velocore__execute.
Después del ataque, Linea detuvo la producción de bloques durante 1 hora. Para los proyectos de L2, contar con un mecanismo de respuesta de emergencia es más efectivo que pausar toda la cadena. 👉 Conoce la primera plataforma del mundo de monitoreo y bloqueo de hacks de criptomonedas aquí.
- Hack de Holograph

Holograph anunció que un antiguo contratista explotó el protocolo para acuñar HLG adicionales.
Muchos ataques pasados han demostrado que los proyectos suelen comprometer la gestión de claves privadas por conveniencia. Esto los expone a graves riesgos de ataques internos y externos que obtienen permisos de administrador o claves privadas. Usar Phalcon Security para el monitoreo externo permite un monitoreo operativo con un solo clic, permitiendo la detección temprana y minimizando las pérdidas.
Otros
- Hack de DMM Exchange
A principios de junio, DMM Exchange reveló un incidente de seguridad en el que se robaron 4,502.9 BTC (más de $300M) el 31 de mayo (UTC).
Sin más detalles por parte de DMM, la causa sigue siendo desconocida. Sin embargo, la dirección del hacker y la dirección normal de DMM compartían los mismos primeros cinco y últimos dos caracteres, y los BTC robados provenían de una dirección multisig. Se especula que un ataque fuera de la cadena reemplazó la dirección de transferencia, engañando al personal para que firmara la transacción. Usa MetaSleuth para rastrear los fondos aquí.
- Kraken
El 19 de junio, el Director de Seguridad de Kraken, Nick Percoco, reveló en X que habían recibido un reporte de una vulnerabilidad "extremadamente crítica" de una empresa de seguridad a través de su programa de recompensas por errores. El reporte afirmaba haber encontrado una vulnerabilidad que podía aumentar artificialmente los saldos de las cuentas. Sin embargo, después de que Kraken corrigiera la vulnerabilidad, descubrieron un comportamiento sospechoso durante las negociaciones con la empresa de seguridad, involucrando $3 millones. Publicación de Nick Percoco: Ver publicación
CertiK luego se atribuyó la responsabilidad del asunto en X, reveló más información y explicó sus acciones. Enfatizaron que habían realizado pruebas de varios días en Kraken y que ya habían devuelto los fondos. Este incidente generó un intenso debate dentro de la comunidad. Publicación de CertiK: Ver publicación Consulta la causa raíz aquí y la transacción de ejemplo aquí.
- CoinStats
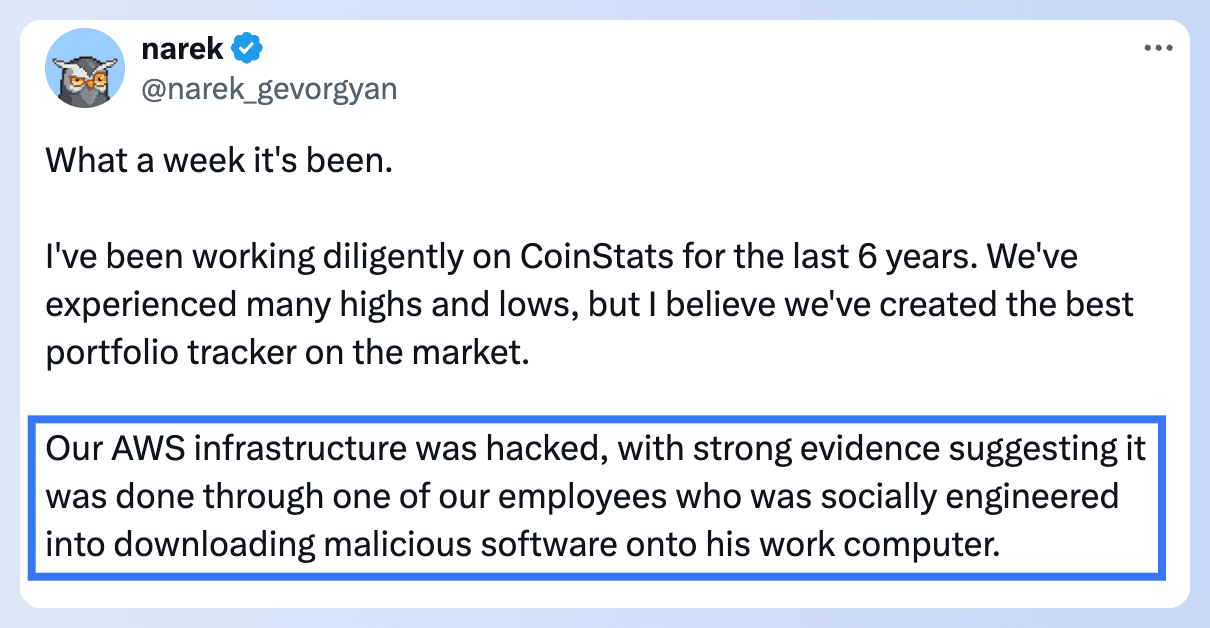
CoinStats sufrió una pérdida de $2 millones en un ataque. Su CEO declaró que la vulneración se debió a un ataque de ingeniería social contra un empleado, que comprometió su infraestructura de AWS. Haz clic aquí para obtener más información
Artículos del blog
BlockSec ha organizado la serie "Solana Simplified", que incluye artículos sobre conceptos básicos de Solana, tutoriales para escribir contratos inteligentes de Solana y guías para analizar transacciones de Solana. El objetivo es ayudar a los lectores a comprender el ecosistema de Solana y dominar las habilidades esenciales para desarrollar proyectos y realizar transacciones en Solana.
01: Domina los conceptos básicos de Solana en una sola lectura
02: Escribe tu primer contrato inteligente de Solana desde cero
03: Comprende las transacciones de Solana en 5 minutos
BlockSec X Solana Summit
Del 20 al 22 de junio, BlockSec presentó con orgullo en el Solana Summit APAC 2024 en KL. ¡Esperamos verlos a todos en más eventos globales en el futuro!
¡Phalcon Explorer ahora es totalmente compatible con Solana!
Phalcon Explorer presenta nuevas funciones para mejorar la experiencia de usuarios y desarrolladores, incluyendo:
🚀 Relaciones de cuentas y cambios de tokens clarificados
🚀 Etiquetado de transacciones MEV y más de 600M etiquetas de direcciones
🚀 Jerarquías de llamadas a funciones precisas y claras con niveles expandibles
Prueba Phalcon Explorer aquí
Haz clic aquí para obtener más información