
Was ist eine Multisig-Wallet?
Eine Multisig-Wallet verteilt die Signierberechtigung auf mehrere Schlüssel. Es gilt die Regel M von N: Eine Transaktion benötigt beliebige M der insgesamt N Schlüssel. Bei einer 2-von-3-Konfiguration können also beliebige zwei von drei Schlüsseln Gelder bewegen. Geht ein Schlüssel verloren, funktioniert die Wallet weiter. Gehen zwei verloren, sind die Gelder nicht mehr zugänglich.
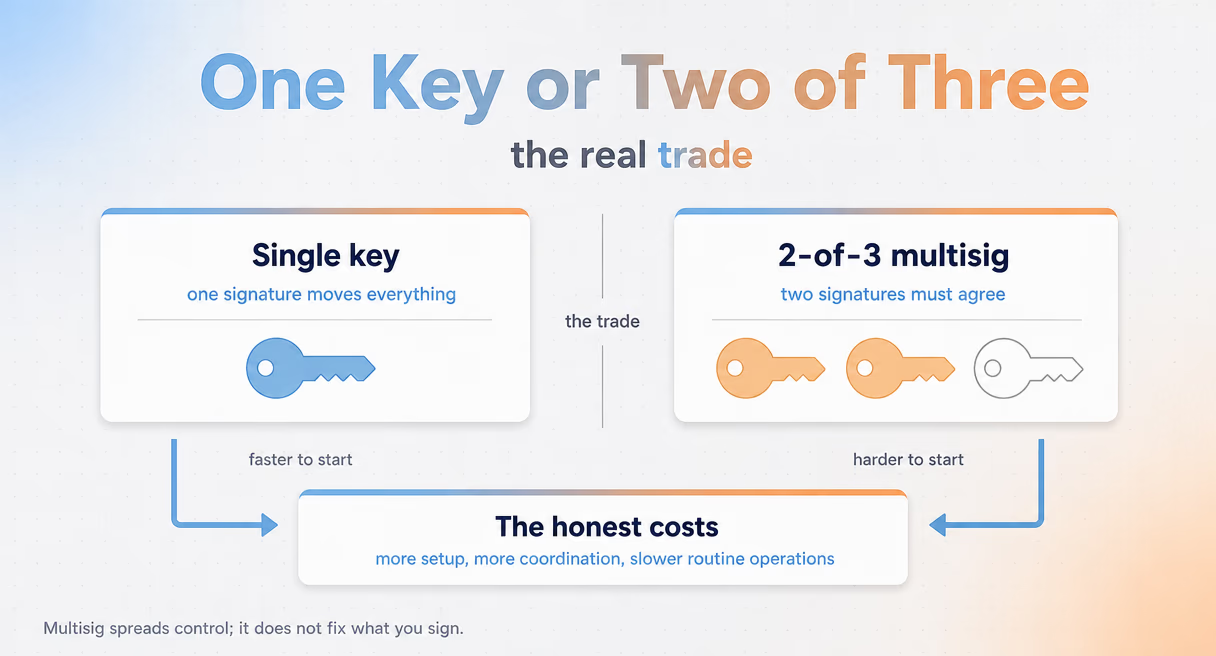
Single-Sig bedeutet ein Schlüssel mit vollständiger Kontrolle. Darin zeigt sich bereits die gesamte Abwägung: Bei einem einzelnen Schlüssel hängt alles daran, dass er intakt bleibt. Eine 2-von-3-Multisig-Wallet verkraftet einen Verlust und verlangt dennoch für jede Ausgabe Zusammenarbeit. Das verändert sowohl, wer Sie bestehlen kann, als auch, wer erreichbar sein muss, damit Sie selbst auf Ihr Geld zugreifen können.
Die häufigste Form ist 2 von 3: Drei Schlüssel werden an verschiedenen Orten oder von verschiedenen Personen verwahrt; beliebige zwei reichen zum Handeln aus. Teams und DAOs beginnen häufig damit, weil es die freigebenden Personen vom signierenden Gerät trennt. Einzelpersonen nutzen es, um Schlüssel räumlich zu verteilen. So ist ein einzelner Einbruch oder Wohnungsbrand verkraftbar.
Single-Sig oder Multisig: Die tatsächliche Abwägung
Single-Sig bietet Einfachheit: eine Seed-Phrase und eine Passphrase, beide kurz genug zum Auswendiglernen und einfach genug, um die Wallet aus dem Gedächtnis wiederherzustellen. Multisig bietet Widerstandsfähigkeit: Ein gestohlener Schlüssel allein reicht nicht mehr, um alles zu leeren. Dafür verzichten Sie auf die Einfachheit einer einzigen, leicht zu merkenden Sicherung. Ob sich das lohnt, hängt von Beträgen, Gewohnheiten und den beteiligten Personen ab.
Ein Nutzer beschreibt in einem öffentlichen Forenbeitrag genau dieses Dilemma: Nach einem Vorfall mit einer Hardware-Wallet begann er, auf 2-von-3-Multisig umzusteigen, konnte sich aber nicht endgültig dazu durchringen. Bei Single-Sig konnte er sich sowohl die Seed-Phrase als auch die starke Passphrase merken. Mit Multisig wird das erheblich schwieriger. Das ist keine Unentschlossenheit, sondern eine zutreffende Einschätzung der Abwägung.
Die ehrliche Bilanz auf der Single-Sig-Seite: Eine Phrase, die Sie im Kopf behalten, ist ein Backup, das bei einem Einbruch nicht entwendet werden kann. Die Wallet allein aus dem Gedächtnis wiederherstellen zu können, ist eine echte Form von Sicherheit. Die ehrliche Bilanz auf der Multisig-Seite: Ein Angreifer benötigt nun zwei Ihrer Schlüssel statt nur eines. Ein einzelnes kompromittiertes Gerät entscheidet nicht mehr alles.
Sollten Sie von Single-Sig zu 2-von-3-Multisig wechseln? Diese Frage verdient einen Entscheidungsrahmen statt eines pauschalen Ja. Wie viel Wert liegt auf der Adresse? Wie oft tätigen Sie tatsächlich Transaktionen? Tragen weitere Personen Verantwortung für die Gelder? Und können Sie die zusätzlichen Bestandteile zuverlässig verwalten, ohne bei der Sorgfalt Abstriche zu machen? Große Beträge, gemeinsame Kontrolle und seltene Transaktionen sprechen für Multisig. Kleine Beträge, häufige Nutzung und die bewährte Gewohnheit, Ihre Zugangsdaten im Gedächtnis zu behalten sprechen eher dafür, beim bisherigen Modell zu bleiben.
| Kriterium | Single-Sig | 2-von-3-Multisig |
|---|---|---|
| Schlüssel, die Gelder bewegen können | Ein Schlüssel | Beliebige zwei von drei Schlüsseln |
| Ein gestohlener Schlüssel | Die Gelder können vollständig abgezogen werden | Die Wallet funktioniert weiterhin |
| Sicherungsunterlagen | Ein Seed und eine Passphrase | Seeds und Wallet-Deskriptor |
| Wiederherstellung aus dem Gedächtnis | Bei entsprechender Übung möglich | Auswendiglernen nicht realistisch |
| Am besten geeignet für | Kleine Beträge, häufige Nutzung | Große Bestände, gemeinsame Kontrolle |
Die tatsächlichen Kosten von Multisig
Multisig beseitigt Risiken nicht. Es tauscht das Risiko eines kompromittierten Einzelschlüssels gegen komplexere Backups. Drei Kosten gehören zum Wechsel. Sie können sich leichter selbst aussperren, als ein Dieb eindringen kann. Die Wiederherstellung benötigt Unterlagen, die bei Single-Sig nie erforderlich waren. Und das aufzubewahrende Backup umfasst mehr als nur die Seeds.
Der erste Nachteil ist das Risiko, sich selbst auszusperren. Mehr Schlüssel und mehr Regeln bedeuten mehr Möglichkeiten, sich selbst im Weg zu stehen: etwa zwei Schlüssel an unerreichbaren Orten oder eine Signaturschwelle, die sich nicht mehr erfüllen lässt. Nutzer in öffentlichen Forendiskussionen befürchten, dass sie sich eher selbst aussperren, als bestohlen zu werden. Bei sorgfältigen Menschen ist diese Sorge oft berechtigt.
Der zweite Nachteil betrifft die Wiederherstellung. Eine 2-von-3-Wallet wird durch ihre drei öffentlichen Schlüssel und ihre Richtlinie definiert, festgehalten in einem Wallet-Deskriptor. Um sie an anderer Stelle wiederherzustellen, benötigen Sie diesen Deskriptor und ausreichend viele Seeds. Geht einer der drei xpubs verloren, haben Sie nicht nur einen Schlüssel verloren, sondern die Wallet, weil die sie definierende Menge unvollständig ist. Single-Sig hat Ihnen das nie abverlangt: Ein Seed genügte.
Der dritte Nachteil betrifft die Backups. Sie sichern nicht mehr nur Seeds, sondern einen Deskriptor mit den xpubs und Regeln sowie die Seeds selbst, an getrennten Orten und auf aktuellem Stand. Auf den Deskriptor zu verzichten, weil die Seeds ausreichend erschienen, ist eine der typischen Arten, wie Multisig-Nutzer Gelder verlieren, obwohl sie die Schlüssel noch besitzen.
Diese Kosten sind real und liegen in Ihrer Verantwortung. Kein Monitoring-Produkt macht sie kleiner. Nichts im weiteren Verlauf dieser Seite behandelt Backups oder Wiederherstellung.
Wann große Bestände Multisig rechtfertigen
Der Rat, der in öffentlichen Forendiskussionen immer wieder auftaucht, ist deutlich: Wer erhebliche Bitcoin-Beträge spart, sollte eine Multisignatur-Wallet in Betracht ziehen. Der Grund ist die Asymmetrie: Bei kleinen Beträgen schützt Einfachheit. Bei großen Beträgen ist ein einzelner Ausfallpunkt genau die Schwachstelle, die Sie sich nicht leisten können.
Dieselbe Logik gilt bei Institutionen aus der anderen Richtung. Verantwortliche für DAO-Treasuries und Verwalter großer Positionen betrachten Multisig als Ausgangspunkt für große Übertragungen und die Freigabe von Contract-Upgrades. Gemeinsames Signieren ermöglicht es einer Gruppe, Geld zu halten, ohne einem einzelnen Mitglied einen privaten Schlüssel mit Zugriff auf alles zu überlassen.
Die Größenordnung macht das greifbar statt theoretisch. Bis März 2025 waren mehr als 39,14 Millionen Safe-Wallets erstellt worden, die damals laut BlockSec rund 54,9 Milliarden Dollar hielten. Multisig ist eine verbreitete Art der Krypto-Verwahrung, keine Nische für übervorsichtige Menschen. Das Internet Crime Complaint Center des FBI zählt die Verluste auf der anderen Seite dieser Bilanz: die fortlaufenden Diebstahlmeldungen nach der Kompromittierung einzelner Schlüssel.
Multisig schützt nicht vor dem Signieren schädlicher Transaktionen
Multisig beantwortet, wer signieren darf, nicht, was signiert wird. Eine Oberfläche, die eine Überweisung anzeigt, während die Transaktion tatsächlich ein Upgrade ausführt, sammelt ebenso problemlos alle erforderlichen Signaturen ein. Jede signierende Person vertraut darauf, dass jemand anderes gelesen hat. Mehr Schlüssel verändern den Zugang, nicht das zu unterzeichnende Dokument.
Dieses Vertrauen ist die Schwachstelle. Beim Bybit-Vorfall verließen sich später signierende Personen auf das Urteil der früheren, während die Oberfläche die tatsächliche Wirkung der Transaktion verbarg. Die Cybersecurity and Infrastructure Security Agency behandelt solche Signier- und Oberflächenrisiken in ihren Sicherheitshinweisen. Das Muster ist allgemein: Mehrfache Freigabe ist nicht dasselbe wie das Lesen der Nutzdaten.
Genau an dieser eng begrenzten Stelle rechtfertigt sich ein Monitoring-Produkt, ausschließlich auf der operativen Seite. Safe{Wallet} Monitor überwacht Multisig-Transaktionen in Echtzeit, übersetzt ihre tatsächliche Wirkung in verständliche Sprache und warnt, bevor das Signieren abgeschlossen ist und die Transaktion die Blockchain erreicht. Es kann auch nicht signierende Personen alarmieren, damit ein zweites Paar Augen hinzukommt. Was es nicht übernimmt, sind Ihre Backups, Ihr Deskriptor oder Ihr Wiederherstellungsplan. Das bleibt vollständig Ihre Aufgabe, wie der Abschnitt über die Kosten deutlich macht.
Die Grundlagen erklärt Was ist Blind Signing bei Krypto-Transaktionen?. Die praktische Routine mit vier Prüfungen für jede große Transaktion finden Sie in So prüfen Sie eine Multisig-Transaktion vor dem Signieren. Der Wallet-Risiko-Hub gibt einen Überblick über die gesamte Reihe.