
什麼是多簽錢包
多簽錢包把簽名權分散到多把金鑰上。規則是 M of N:一筆交易需要 N 把金鑰中的任意 M 把才能通過,因此在 2 of 3 的配置下,三把金鑰中的任意兩把就能動用資金。丟了一把金鑰,錢包照常可用;丟了兩把,資金就再也夠不著了。
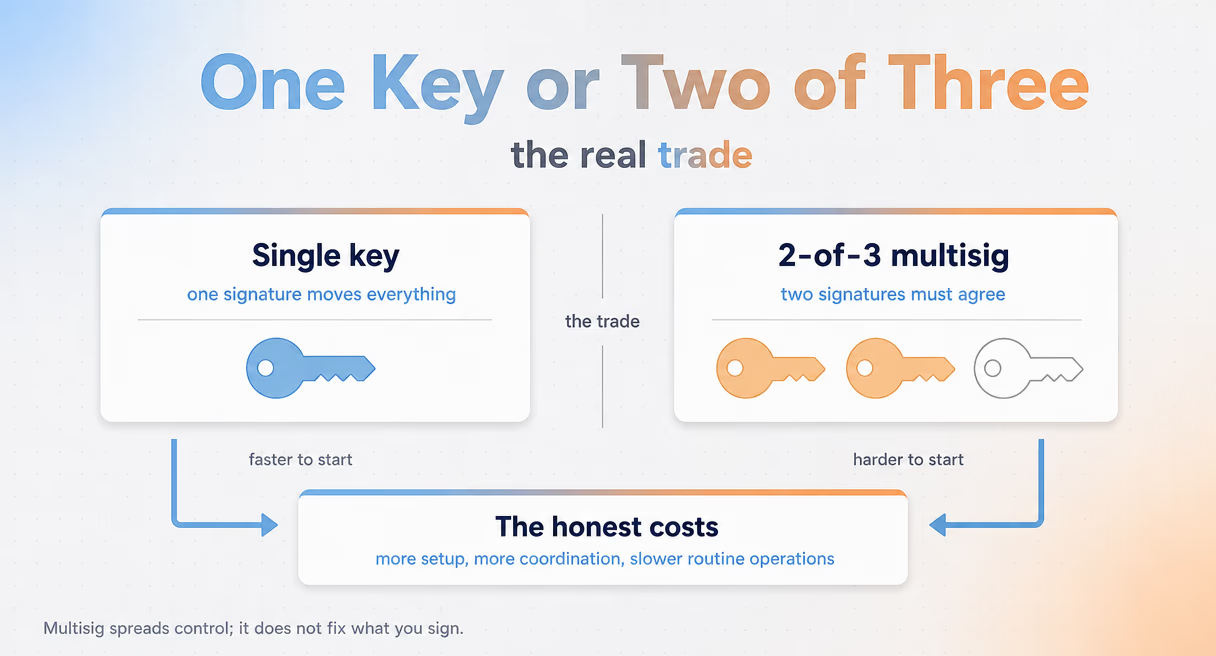
單簽是一把擁有全部權力的金鑰,這就是整個取捨的縮影。一把單獨的金鑰,要麼完好無損,要麼滿盤皆輸。2 of 3 多簽能容忍一次丟失,同時每一筆支出都要求協作,這既改變了誰能從你手裡偷走資金,也改變了你要給自己付款時必須能聯絡上誰。
最常見的形式是 2 of 3:三把金鑰放在不同地方或由不同的人持有,任意兩把就足以操作。團隊和 DAO 往往從這裡起步,因為它把負責審批的人與負責簽名的裝置分開。個人使用者則藉此把金鑰存放在不同地點,這樣一次入室盜竊或一場房屋火災都不至於致命。
單簽與多簽:真正的取捨
單簽換來的是簡單:一套助記詞加一個密碼短語,兩者都短到可以記住,也簡單到能憑記憶恢復。多簽換來的是存活:一把金鑰被盜,不再會讓你被洗劫一空。你讓出去的,是那種便於記憶、單一物件的簡單;這筆交換是否值得,取決於金額、使用習慣,以及還有誰參與其中。
一位使用者在公開論壇的帖子裡描述了一模一樣的僵局:在一次硬體錢包事故之後,他開始轉向 2 of 3 多簽,卻始終沒能徹底下定決心。用單簽時,他可以同時記住助記詞和一個強密碼短語,而換成多簽,這就難得多了。這不是優柔寡斷,而是對這筆取捨的準確判讀。
單簽這一側的如實帳目:一個你能記在腦子裡的短語,是一份無法在入室盜竊中被奪走的備份。僅憑記憶就能恢復錢包,是一種實實在在的安全。多簽這一側的如實帳目:攻擊者現在需要你的兩把金鑰,而不是一把,單臺裝置被攻陷也不再能一錘定音。
你應該從單簽遷移到 2 of 3 嗎?這個問題值得用一套決策框架來回答,而不是一句放之四海而皆準的「是」。這個地址上有多少價值,你實際多久交易一次,是否有其他人共同承擔這筆資金的責任,以及你能否維護額外的這些環節而不偷工減料。大額資金、共同控制、交易頻率低,都指向多簽。小額資金、頻繁操作、牢固的記憶習慣,則指向維持現狀。
| 維度 | 單簽 | 2 of 3 多簽 |
|---|---|---|
| 能動用資金的金鑰 | 一把金鑰 | 三把中的任意兩把 |
| 一把金鑰被盜 | 資金可能被洗劫一空 | 錢包照常可用 |
| 備份材料 | 一套助記詞,外加一個密碼短語 | 多套助記詞加錢包描述符 |
| 憑記憶恢復 | 有牢固的習慣即可做到 | 靠記憶不現實 |
| 最適合 | 小額資金、頻繁使用 | 大額持倉、共同控制 |
多簽的真實成本
多簽並不消除風險;它是用備份的複雜度,換掉了單金鑰被攻破的風險。升級會帶來三項成本。你把自己鎖在門外,可能比竊賊破門而入還容易。恢復依賴於單簽從來不需要的材料。而你必須保管的備份,比光有助記詞要多。
第一項成本是把自己鎖在外面。金鑰更多、規則更多,你自己成為障礙的方式也就更多:兩把金鑰放在你夠不到的地方,或者一個你再也湊不齊的門限。公開論壇討論中有使用者說,他們擔心自己被鎖在外面的可能性比被盜還大,而對於謹慎的人來說,這種擔心往往是對的。
第二項成本是恢復。一個 2 of 3 錢包由它的三個公鑰和它的策略來定義,這些都記錄在錢包描述符中。要在任何地方恢復這個錢包,你需要這份描述符,外加足夠數量的助記詞。丟掉三個 xpub 中的一個,你丟掉的不是一把金鑰,而是整個錢包,因為定義它的那組資料已經不完整。單簽從來不要求你這樣做:一套助記詞就是全部。
第三項成本是這對備份意味著什麼。你備份的不再只是助記詞;你要備份一份描述符,即各個 xpub 和規則,再加上助記詞,分別存放在不同地方,並保持最新。因為覺得有助記詞就夠了而跳過描述符,是多簽持有者明明還握著金鑰、卻失去資金的典型方式之一。
這些成本是真實存在的,而且得由你自己承擔。沒有任何監控產品能讓它們變小,本頁後面的內容也都與備份或恢復無關。
大額持倉何時值得用多簽
公開論壇討論中反覆出現的建議很直白:儲蓄了可觀數量 Bitcoin 的人,應當考慮多重簽名錢包。原因在於不對稱:金額小時,簡單保護著你;金額大時,單點故障就是你唯一承受不起、不能再留著的弱點。
同樣的邏輯在機構那裡從另一個方向成立。DAO 的財庫管理者和大額頭寸的管理者,把多簽視為轉移大筆資金和批准合約升級的預設起點。共同簽名,是一個團隊持有資金、而不必把一把通向一切的私鑰交給任何一名成員的方式。
規模讓這一點變得具體,而不只是理論。截至 2025 年 3 月,已建立的 Safe 錢包超過 3914 萬個,當時持有資產約 549 億美元(據 BlockSec)。多簽是持有數字貨幣的主流方式,而不是過度謹慎者的小眾選擇。FBI 網際網路犯罪投訴中心統計的是帳本另一側的損失:因單金鑰被攻破而源源不斷提交上來的盜竊報告。
多簽解決不了你簽的是什麼
多簽回答的是誰能簽名,而不是簽下了什麼。一個顯示為轉帳、交易實際卻在執行升級的介面,照樣能順順當當地集齊每一個所需簽名,因為每位簽名人都相信別人已經讀過了。更多的金鑰改變的是門,而不是文件。
這種信任正是軟肋。在 Bybit 事件中,後面的簽名人依賴前面簽名人的判斷,而介面掩蓋了交易真正在做的事。美國網路安全和基礎設施安全域性在其安全通告中涵蓋了這類簽名與介面風險,而這一模式具有普遍性:審批上的冗餘,並不等於讀懂了載荷。
這正是監控產品有一席之地的那個狹窄位置,且僅限於操作側。Safe{Wallet} Monitor 即時監控多簽交易,把一筆交易實際將做什麼轉化為可讀的形式,並在簽名完成之前、交易上鍊之前發出告警。它還可以向不參與簽名的人傳送告警,讓第二雙眼睛參與進來。它不會觸碰的,是你的備份、你的描述符或你的恢復計劃;正如上文成本一節所講明的,這些完全是你自己的工作。
想了解其背後的概念,請閱讀什麼是數字貨幣中的盲簽?。想了解實操流程,每筆大額交易都要執行的四項檢查見簽名之前如何核驗一筆多簽交易,錢包風險中心頁則梳理了整個系列。