
什么是多签钱包
多签钱包把签名权分散到多把密钥上。规则是 M of N:一笔交易需要 N 把密钥中的任意 M 把才能通过,因此在 2 of 3 的配置下,三把密钥中的任意两把就能动用资金。丢了一把密钥,钱包照常可用;丢了两把,资金就再也够不着了。
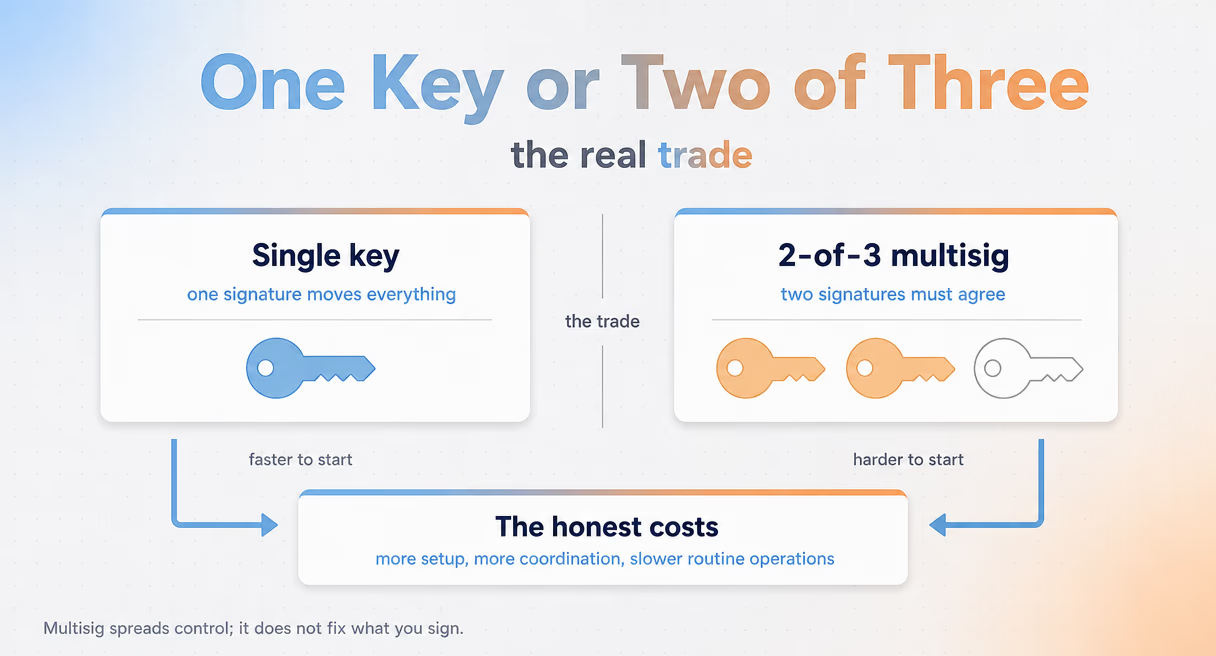
单签是一把拥有全部权力的密钥,这就是整个取舍的缩影。一把单独的密钥,要么完好无损,要么满盘皆输。2 of 3 多签能容忍一次丢失,同时每一笔支出都要求协作,这既改变了谁能从你手里偷走资金,也改变了你要给自己付款时必须能联系上谁。
最常见的形式是 2 of 3:三把密钥放在不同地方或由不同的人持有,任意两把就足以操作。团队和 DAO 往往从这里起步,因为它把负责审批的人与负责签名的设备分开。个人用户则借此把密钥存放在不同地点,这样一次入室盗窃或一场房屋火灾都不至于致命。
单签与多签:真正的取舍
单签换来的是简单:一套助记词加一个密码短语,两者都短到可以记住,也简单到能凭记忆恢复。多签换来的是存活:一把密钥被盗,不再会让你被洗劫一空。你让出去的,是那种便于记忆、单一物件的简单;这笔交换是否值得,取决于金额、使用习惯,以及还有谁参与其中。
一位用户在公开论坛的帖子里描述了一模一样的僵局:在一次硬件钱包事故之后,他开始转向 2 of 3 多签,却始终没能彻底下定决心。用单签时,他可以同时记住助记词和一个强密码短语,而换成多签,这就难得多了。这不是优柔寡断,而是对这笔取舍的准确判读。
单签这一侧的如实账目:一个你能记在脑子里的短语,是一份无法在入室盗窃中被夺走的备份。仅凭记忆就能恢复钱包,是一种实实在在的安全。多签这一侧的如实账目:攻击者现在需要你的两把密钥,而不是一把,单台设备被攻陷也不再能一锤定音。
你应该从单签迁移到 2 of 3 吗?这个问题值得用一套决策框架来回答,而不是一句放之四海而皆准的「是」。这个地址上有多少价值,你实际多久交易一次,是否有其他人共同承担这笔资金的责任,以及你能否维护额外的这些环节而不偷工减料。大额资金、共同控制、交易频率低,都指向多签。小额资金、频繁操作、牢固的记忆习惯,则指向维持现状。
| 维度 | 单签 | 2 of 3 多签 |
|---|---|---|
| 能动用资金的密钥 | 一把密钥 | 三把中的任意两把 |
| 一把密钥被盗 | 资金可能被洗劫一空 | 钱包照常可用 |
| 备份材料 | 一套助记词,外加一个密码短语 | 多套助记词加钱包描述符 |
| 凭记忆恢复 | 有牢固的习惯即可做到 | 靠记忆不现实 |
| 最适合 | 小额资金、频繁使用 | 大额持仓、共同控制 |
多签的真实成本
多签并不消除风险;它是用备份的复杂度,换掉了单密钥被攻破的风险。升级会带来三项成本。你把自己锁在门外,可能比窃贼破门而入还容易。恢复依赖于单签从来不需要的材料。而你必须保管的备份,比光有助记词要多。
第一项成本是把自己锁在外面。密钥更多、规则更多,你自己成为障碍的方式也就更多:两把密钥放在你够不到的地方,或者一个你再也凑不齐的门限。公开论坛讨论中有用户说,他们担心自己被锁在外面的可能性比被盗还大,而对于谨慎的人来说,这种担心往往是对的。
第二项成本是恢复。一个 2 of 3 钱包由它的三个公钥和它的策略来定义,这些都记录在钱包描述符中。要在任何地方恢复这个钱包,你需要这份描述符,外加足够数量的助记词。丢掉三个 xpub 中的一个,你丢掉的不是一把密钥,而是整个钱包,因为定义它的那组数据已经不完整。单签从来不要求你这样做:一套助记词就是全部。
第三项成本是这对备份意味着什么。你备份的不再只是助记词;你要备份一份描述符,即各个 xpub 和规则,再加上助记词,分别存放在不同地方,并保持最新。因为觉得有助记词就够了而跳过描述符,是多签持有者明明还握着密钥、却失去资金的典型方式之一。
这些成本是真实存在的,而且得由你自己承担。没有任何监控产品能让它们变小,本页后面的内容也都与备份或恢复无关。
大额持仓何时值得用多签
公开论坛讨论中反复出现的建议很直白:储蓄了可观数量 Bitcoin 的人,应当考虑多重签名钱包。原因在于不对称:金额小时,简单保护着你;金额大时,单点故障就是你唯一承受不起、不能再留着的弱点。
同样的逻辑在机构那里从另一个方向成立。DAO 的财库管理者和大额头寸的管理者,把多签视为转移大笔资金和批准合约升级的默认起点。共同签名,是一个团队持有资金、而不必把一把通向一切的私钥交给任何一名成员的方式。
规模让这一点变得具体,而不只是理论。截至 2025 年 3 月,已创建的 Safe 钱包超过 3914 万个,当时持有资产约 549 亿美元(据 BlockSec)。多签是持有数字货币的主流方式,而不是过度谨慎者的小众选择。FBI 互联网犯罪投诉中心统计的是账本另一侧的损失:因单密钥被攻破而源源不断提交上来的盗窃报告。
多签解决不了你签的是什么
多签回答的是谁能签名,而不是签下了什么。一个显示为转账、交易实际却在执行升级的界面,照样能顺顺当当地集齐每一个所需签名,因为每位签名人都相信别人已经读过了。更多的密钥改变的是门,而不是文件。
这种信任正是软肋。在 Bybit 事件中,后面的签名人依赖前面签名人的判断,而界面掩盖了交易真正在做的事。美国网络安全和基础设施安全局在其安全通告中涵盖了这类签名与界面风险,而这一模式具有普遍性:审批上的冗余,并不等于读懂了载荷。
这正是监控产品有一席之地的那个狭窄位置,且仅限于操作侧。Safe{Wallet} Monitor 实时监控多签交易,把一笔交易实际将做什么转化为可读的形式,并在签名完成之前、交易上链之前发出告警。它还可以向不参与签名的人发送告警,让第二双眼睛参与进来。它不会触碰的,是你的备份、你的描述符或你的恢复计划;正如上文成本一节所讲明的,这些完全是你自己的工作。
想了解其背后的概念,请阅读什么是数字货币中的盲签?。想了解实操流程,每笔大额交易都要执行的四项检查见签名之前如何核验一笔多签交易,钱包风险中心页则梳理了整个系列。