
第 1 步:读懂这笔交易实际在做什么
在任何一把密钥碰到多签交易之前,先用平实的语言读懂它的内容:它调用哪个合约、执行哪个方法、参数各起什么作用。屏幕上显示一串原始十六进制,不叫读懂,叫猜测;而后面整套流程之所以存在,正是因为损失就从这种猜测开始。
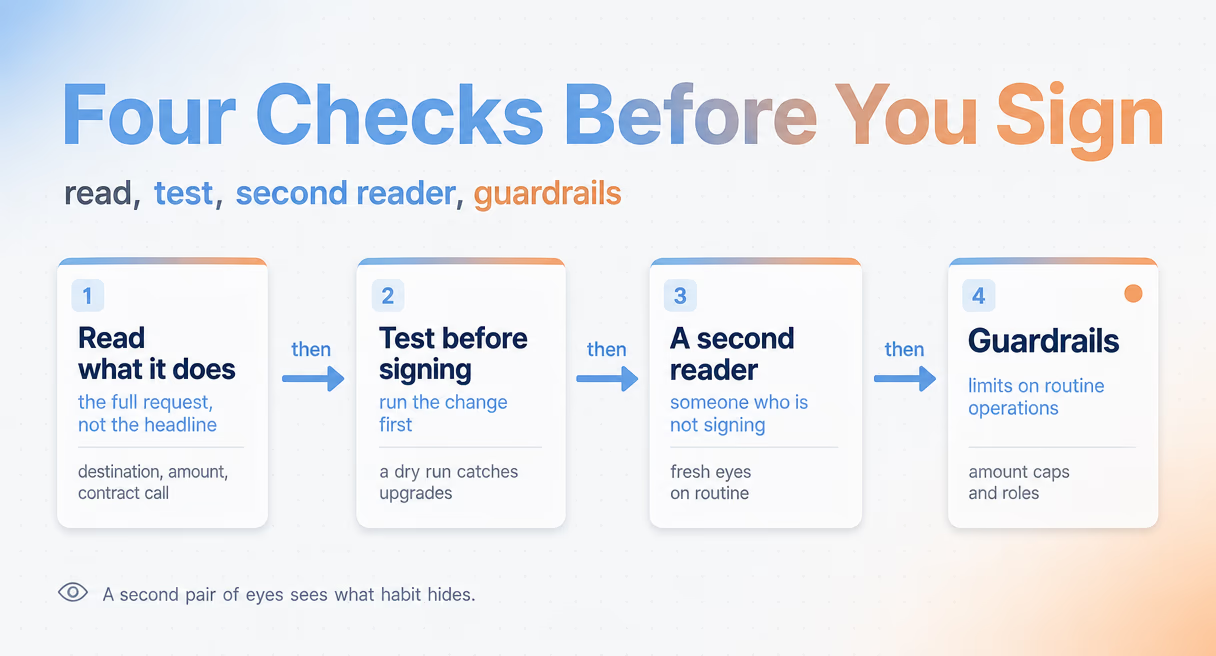
每一笔发往合约的交易都带着一份载荷:目标地址、将要调用的函数,以及参数。原始形态下它是十六进制,而签名设备的小屏幕往往显示的恰恰就是这个。所谓读懂,就是把载荷翻译成文字,让你批准的是一句话,而不是一团数据。
Safe{Wallet} Monitor 的首要工作就是这种翻译:它读取交易内容,将其转化为清晰、人类可读的说明,讲明这次调用将做什么。这一步的重点不在工具,而在标准。一笔你无法用一句话说清其效果的交易,还没到可以签名的时候。
这一步之所以排在第一,写在 2025 年最大的一笔损失里。在 2025 年 2 月的 Bybit 事件中,界面显示的是一笔转账,交易实际执行的却是一次合约升级,接近 15 亿美元随之流出交易所。攻击者提前两天就部署并测试了恶意合约。密钥各尽其责,唯独读懂这一步从未发生。美国网络安全和基础设施安全局在其安全通告中记录了这类供应链与界面欺骗。
第 2 步:签名之前先测试这笔交易
读懂告诉你这笔交易声称要做什么;试运行则展示它实际会做什么。在沙盒中运行这笔交易,让它基于链上状态的副本执行并报告结果:哪些余额发生变动、哪些权限被修改、哪些合约最终变了样。然后把这份报告与你的本意相比对。
一份载荷可以看起来很正常,却依然是错的,因为合约调用的真实效果只有在运行时才会显现。测试不会发布任何东西;它在链的沙盒副本上执行交易,并返回执行后的结果。如果你以为自己批准的是一笔例行提款,报告却显示一次对全新合约的 delegatecall,那么你在签名之前、而不是之后,就已经得到了答案。
Safe{Wallet} Monitor 把这一步作为其风险检查与交易测试环节:它依据风险规则检查交易,并运行该操作以暴露将会发生什么。对这套流程而言,关键在于顺序:先读懂,再测试,两者之间出现任何不一致,都应视为停止信号,而不是一个有趣的现象。
第 3 步:请一位不参与签名的人把关
第三项检查属于一位不在签名人之列的人。把翻译结果和测试结果推送给一位非签名人,在最后一个签名落下之前拿到他的判读。这一步防范的失误是社会性的,而非技术性的:第二位签名人信任第一位,第三位信任第二位,整条链上没有一个人真正看过。
多签集中了一种隐蔽的风险:签名顺序本身就诱发盲从。如果流程只是签、签、完事,那么 M of N 中的 M 就成了摆设,这个钱包实际上等同于多了几步操作的单签钱包。一位非签名人收到解码后的交易与测试结果,并回复确认,就能在恰好隔开一层的位置打断这条信任链。
这正是 Safe{Wallet} Monitor 同时通过多个渠道推送告警、并同时面向签名人与非签名人的原因。一条消息发到手机,一条消息发到工作站,经由攻击者必须同时全部控制才能压下的多条路径送达。这一设计假设直白而正确:在定向攻击中,一台被攻陷的设备不应足以完成一次盲目批准。
第 4 步:为例行操作设置防护规则
最后一层是无需等待任何人就会生效的常设规则。白名单限定你的钱包可以交互的合约,任何变更都会触发告警。当风险检查标记出危害时,自动响应规则可以把资金转移到备用账户或暂停合约。二者结合,把流程从「每次都把一切读一遍」变成「只检查例外」。
白名单是安全里最乏味的那一种:把你实际使用的那一小组合约记录在案,任何新增或替换合约的尝试都会被标记待审。大多数时候,什么都不会发生。可一旦真有事发生,告警就是全部的线索。美国国家标准与技术研究院的框架把这种分层方法,即带有自动响应的纵深防御,视为一套严肃管控体系的基本形态。
告警层始终开启,覆盖真正要紧的那个时间窗口。告警可以在风险被发现之后、签名完成之前、交易上链之前到达。这是唯一还能叫停的窗口。防护规则并不取代读懂与测试;它们兜住的是凌晨 2 点疲惫的人手漏掉的东西。
实例演练:签署一次升级
把四项检查放到一次合约升级上走一遍。读懂翻译结果,看清目标。测试运行,观察权限变化。把两者发给一位非签名人,等待他的回复。在白名单中核对新合约,然后签名。总共多花的时间:几分钟。它本可以拦下的:迄今为止最大的一起数字货币盗窃案。
| 检查项 | 能发现什么 | 在升级示例中 |
|---|---|---|
| 读懂翻译结果 | 与描述不符的目标或方法 | 这次调用显示为升级,而不是转账 |
| 测试运行 | 只有在执行时才显现的效果 | 合约上的权限发生变化 |
| 非签名人审阅 | 沿签名链的盲从 | 第二位审阅者对这项变更提出质疑 |
| 防护规则 | 白名单之外的合约 | 新合约不在名单上 |
升级是值得反复演练的场景,因为它合法、罕见,且集中了权力:一笔升级合约的交易,可以改变该合约此后所做的一切。它也恰恰是 Bybit 案的形态:一次伪装的升级被当作转账放行。其规模也并非假设:截至 2025 年 3 月,Safe 累计创建的钱包超过 3914 万个,持有资产约 549 亿美元(据 BlockSec),因此这套流程保护的是大量真实价值。
坦率的结语,和本系列一再重复的那句一样。这四项检查降低的是操作侧的风险:你所签署的内容,经过了读懂、测试与确认。你的设备安全、签名配置与备份,仍是另一项独立的工作。什么是数字货币中的盲签?与多签钱包涵盖了这些内容。这套流程背后的工具见 Safe{Wallet} Monitor 页面,钱包风险中心页则梳理了整个系列。