
第 1 步:讀懂這筆交易實際在做什麼
在任何一把金鑰碰到多簽交易之前,先用平實的語言讀懂它的內容:它呼叫哪個合約、執行哪個方法、參數各起什麼作用。螢幕上顯示一串原始十六進位制,不叫讀懂,叫猜測;而後面整套流程之所以存在,正是因為損失就從這種猜測開始。
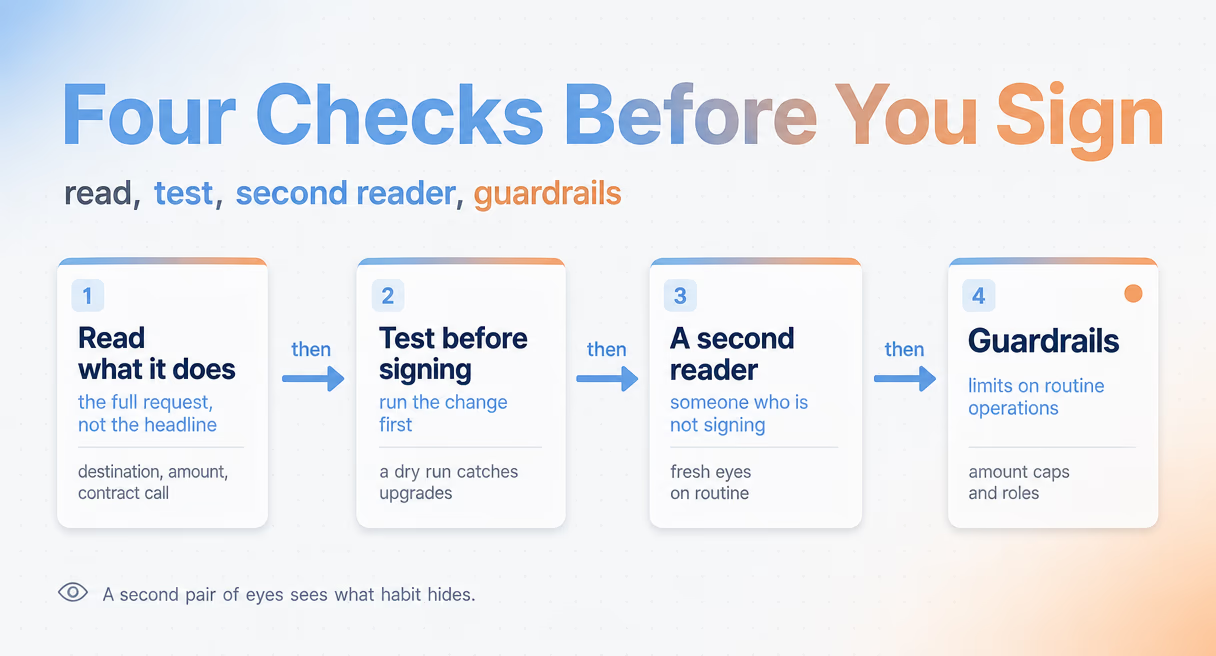
每一筆發往合約的交易都帶著一份載荷:目標地址、將要呼叫的函式,以及參數。原始形態下它是十六進位制,而簽名裝置的小螢幕往往顯示的恰恰就是這個。所謂讀懂,就是把載荷翻譯成文字,讓你批准的是一句話,而不是一團資料。
Safe{Wallet} Monitor 的首要工作就是這種翻譯:它讀取交易內容,將其轉化為清晰、人類可讀的說明,講明這次呼叫將做什麼。這一步的重點不在工具,而在標準。一筆你無法用一句話說清其效果的交易,還沒到可以簽名的時候。
這一步之所以排在第一,寫在 2025 年最大的一筆損失裡。在 2025 年 2 月的 Bybit 事件中,介面顯示的是一筆轉帳,交易實際執行的卻是一次合約升級,接近 15 億美元隨之流出交易所。攻擊者提前兩天就部署並測試了惡意合約。金鑰各盡其責,唯獨讀懂這一步從未發生。美國網路安全和基礎設施安全域性在其安全通告中記錄了這類供應鏈與介面欺騙。
第 2 步:簽名之前先測試這筆交易
讀懂告訴你這筆交易聲稱要做什麼;試執行則展示它實際會做什麼。在沙盒中執行這筆交易,讓它基於鏈上狀態的副本執行並報告結果:哪些餘額發生變動、哪些權限被修改、哪些合約最終變了樣。然後把這份報告與你的本意相比對。
一份載荷可以看起來很正常,卻依然是錯的,因為合約呼叫的真實效果只有在執行時才會顯現。測試不會發佈任何東西;它在鏈的沙盒副本上執行交易,並返回執行後的結果。如果你以為自己批准的是一筆例行提款,報告卻顯示一次對全新合約的 delegatecall,那麼你在簽名之前、而不是之後,就已經得到了答案。
Safe{Wallet} Monitor 把這一步作為其風險檢查與交易測試環節:它依據風險規則檢查交易,並執行該操作以暴露將會發生什麼。對這套流程而言,關鍵在於順序:先讀懂,再測試,兩者之間出現任何不一致,都應視為停止訊號,而不是一個有趣的現象。
第 3 步:請一位不參與簽名的人把關
第三項檢查屬於一位不在簽名人之列的人。把翻譯結果和測試結果推送給一位非簽名人,在最後一個簽名落下之前拿到他的判讀。這一步防範的失誤是社會性的,而非技術性的:第二位簽名人信任第一位,第三位信任第二位,整條鏈上沒有一個人真正看過。
多簽集中了一種隱蔽的風險:簽名順序本身就誘發盲從。如果流程只是簽、簽、完事,那麼 M of N 中的 M 就成了擺設,這個錢包實際上等同於多了幾步操作的單簽錢包。一位非簽名人收到解碼後的交易與測試結果,並回復確認,就能在恰好隔開一層的位置打斷這條信任鏈。
這正是 Safe{Wallet} Monitor 同時通過多個渠道推送告警、並同時面向簽名人與非簽名人的原因。一條訊息發到手機,一條訊息發到工作站,經由攻擊者必須同時全部控制才能壓下的多條路徑送達。這一設計假設直白而正確:在定向攻擊中,一臺被攻陷的裝置不應足以完成一次盲目批准。
第 4 步:為例行操作設定防護規則
最後一層是無需等待任何人就會生效的常設規則。白名單限定你的錢包可以互動的合約,任何變更都會觸發告警。當風險檢查標記出危害時,自動響應規則可以把資金轉移到備用帳戶或暫停合約。二者結合,把流程從「每次都把一切讀一遍」變成「只檢查例外」。
白名單是安全裡最乏味的那一種:把你實際使用的那一小組合約記錄在案,任何新增或替換合約的嘗試都會被標記待審。大多數時候,什麼都不會發生。可一旦真有事發生,告警就是全部的線索。美國國家標準與技術研究院的框架把這種分層方法,即帶有自動響應的縱深防禦,視為一套嚴肅管控體系的基本形態。
告警層始終開啟,覆蓋真正要緊的那個時間視窗。告警可以在風險被發現之後、簽名完成之前、交易上鍊之前到達。這是唯一還能叫停的視窗。防護規則並不取代讀懂與測試;它們兜住的是凌晨 2 點疲憊的人手漏掉的東西。
實例演練:簽署一次升級
把四項檢查放到一次合約升級上走一遍。讀懂翻譯結果,看清目標。測試執行,觀察權限變化。把兩者發給一位非簽名人,等待他的回覆。在白名單中核對新合約,然後簽名。總共多花的時間:幾分鐘。它本可以攔下的:迄今為止最大的一起數字貨幣盜竊案。
| 檢查項 | 能發現什麼 | 在升級示例中 |
|---|---|---|
| 讀懂翻譯結果 | 與描述不符的目標或方法 | 這次呼叫顯示為升級,而不是轉帳 |
| 測試執行 | 只有在執行時才顯現的效果 | 合約上的權限發生變化 |
| 非簽名人審閱 | 沿簽名鏈的盲從 | 第二位審閱者對這項變更提出質疑 |
| 防護規則 | 白名單之外的合約 | 新合約不在名單上 |
升級是值得反覆演練的場景,因為它合法、罕見,且集中了權力:一筆升級合約的交易,可以改變該合約此後所做的一切。它也恰恰是 Bybit 案的形態:一次偽裝的升級被當作轉帳放行。其規模也並非假設:截至 2025 年 3 月,Safe 累計建立的錢包超過 3914 萬個,持有資產約 549 億美元(據 BlockSec),因此這套流程保護的是大量真實價值。
坦率的結語,和本系列一再重複的那句一樣。這四項檢查降低的是操作側的風險:你所簽署的內容,經過了讀懂、測試與確認。你的裝置安全、簽名配置與備份,仍是另一項獨立的工作。什麼是數字貨幣中的盲簽?與多簽錢包涵蓋了這些內容。這套流程背後的工具見 Safe{Wallet} Monitor 頁面,錢包風險中心頁則梳理了整個系列。