
Qué es un monedero multifirma
Un monedero multifirma reparte el poder de firma entre varias claves. La regla es M de N: una transacción necesita M claves cualesquiera de las N para ejecutarse, así que en una configuración 2 de 3, dos claves cualesquiera de las tres pueden mover fondos. Si pierdes una clave, el monedero sigue funcionando; si pierdes dos, los fondos quedan fuera de tu alcance.
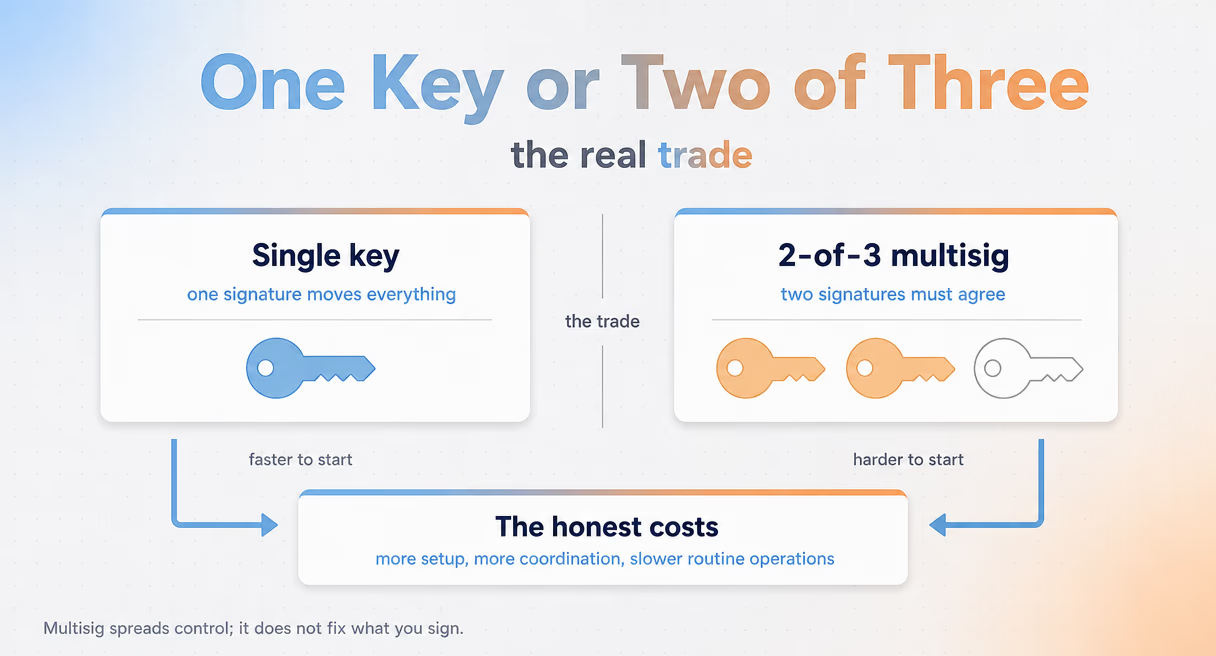
La firma única es una sola clave con todo el poder, y ese es todo el dilema en miniatura. Una clave única o está intacta o es fatal. Una multifirma 2 de 3 tolera una pérdida y sigue exigiendo cooperación para cada gasto, lo que cambia tanto quién puede robarte como quién tiene que estar localizable para que puedas pagarte a ti mismo.
La forma más común es 2 de 3: tres claves guardadas en lugares distintos o por personas distintas, y dos cualesquiera bastan para actuar. Los equipos y las DAO suelen empezar por ahí porque separa a las personas que aprueban del dispositivo que firma. Los particulares la usan para mantener las claves en ubicaciones separadas, de modo que un robo en casa o un incendio se puedan superar.
Firma única frente a multifirma: el verdadero dilema
La firma única te da simplicidad: una frase semilla más una passphrase, ambas lo bastante cortas para memorizarlas, ambas lo bastante sencillas para restaurarlas de memoria. La multifirma te da supervivencia: una clave robada ya no te vacía. Lo que sacrificas es esa simplicidad de un único objeto que cabe en la memoria, y si el intercambio merece la pena depende de los importes, los hábitos y quién más esté implicado.
Un usuario describe en una publicación de un foro público exactamente este punto muerto: tras un incidente con un monedero de hardware empezó a pasarse a una multifirma 2 de 3, pero no terminaba de decidirse. Con la firma única podía memorizar tanto la semilla como la passphrase robusta, y con la multifirma eso se vuelve mucho más difícil. No es indecisión; es una lectura acertada del dilema.
El balance honesto del lado de la firma única: una frase que puedes guardar en la cabeza es una copia de seguridad que no se puede incautar en un robo. Restaurar tu monedero solo con la memoria es una forma real de seguridad. El balance honesto del lado de la multifirma: un atacante necesita ahora dos de tus claves, no una, y un único dispositivo comprometido ya no decide la cuestión.
¿Deberías pasar de la firma única a una 2 de 3? La pregunta merece un marco de decisión en lugar de un sí universal. Cuánto valor hay en la dirección, con qué frecuencia haces transacciones de verdad, si otras personas comparten la responsabilidad de los fondos y si puedes mantener las piezas adicionales sin tomar atajos. Los importes grandes, el control compartido y la baja frecuencia de transacciones apuntan a la multifirma. Los importes pequeños, la actividad frecuente y un buen hábito de memoria apuntan a quedarse como estás.
| Dimensión | Firma única | Multifirma 2 de 3 |
|---|---|---|
| Claves que pueden mover fondos | Una clave | Dos claves cualesquiera de tres |
| Una clave robada | Los fondos pueden vaciarse | El monedero sigue funcionando |
| Material de respaldo | Una semilla, más una passphrase | Semillas más el descriptor del monedero |
| Recuperación de memoria | Posible con un buen hábito | No es realista memorizarlo |
| Encaja mejor con | Importes pequeños, uso frecuente | Grandes tenencias, control compartido |
Los costes reales de la multifirma
La multifirma no elimina el riesgo; cambia el compromiso de una clave única por la complejidad de las copias de seguridad. El salto trae tres costes. Puedes quedarte fuera tú mismo con más facilidad que la que tiene un ladrón para entrar. La recuperación depende de materiales que la firma única nunca necesitó. Y la copia de seguridad que debes conservar es más grande que las semillas por sí solas.
El primer coste es quedarte fuera tú mismo. Con más claves y más reglas hay más formas de ser tú el obstáculo: dos claves en lugares a los que no puedes llegar, o un umbral que ya no puedes alcanzar. Usuarios en debates de foros públicos cuentan que les preocupa más quedarse fuera que ser robados, y para las personas cuidadosas esa preocupación suele ser acertada.
El segundo coste es la recuperación. Un monedero 2 de 3 se define por sus tres claves públicas y su política, registradas en un descriptor del monedero. Para restaurar el monedero en cualquier lugar, necesitas ese descriptor junto con suficientes semillas. Si pierdes una de las tres xpubs no has perdido una clave, has perdido el monedero, porque el conjunto que lo define está incompleto. La firma única nunca te pidió esto: una semilla lo era todo.
El tercer coste es lo que eso supone para las copias de seguridad. Ya no respaldas semillas; respaldas un descriptor, las xpubs y las reglas, más las semillas, en lugares separados y mantenidos al día. Saltarse el descriptor porque las semillas parecían suficientes es una de las formas habituales en que los titulares de multifirmas pierden fondos cuyas claves todavía tienen.
Estos costes son reales y son tuyos. Ningún producto de monitorización los reduce, y nada de lo que sigue en esta página trata sobre copias de seguridad o recuperación.
Cuándo las grandes tenencias justifican la multifirma
El consejo que se repite en los debates de foros públicos es directo: quien ahorra cantidades significativas de Bitcoin debería plantearse un monedero multifirma. La razón es la asimetría: con importes pequeños, la simplicidad te protege, y con importes grandes, un punto único de fallo es la única debilidad que no te puedes permitir mantener.
La misma lógica llega desde la otra dirección en las instituciones. Los tesoreros de DAO y los gestores de grandes posiciones tratan la multifirma como el punto de partida por defecto para mover grandes importes y aprobar actualizaciones de contratos. La firma compartida es la forma en que un grupo custodia dinero sin entregar a ningún miembro una clave privada que lo abra todo.
La escala hace que esto sea concreto y no teórico. En marzo de 2025 se habían creado más de 39,14 millones de monederos Safe, que custodiaban alrededor de 54.900 millones de dólares en ese momento (según BlockSec). La multifirma es una forma generalizada de custodiar cripto, no un nicho para los excesivamente precavidos. El Internet Crime Complaint Center del FBI contabiliza las pérdidas del otro lado del balance, las denuncias de robo que siguen llegando por compromisos de una clave única.
La multifirma no arregla lo que firmas
La multifirma responde a quién puede firmar, no a qué se firma. Una pantalla que muestra una transferencia mientras la transacción realiza en realidad una actualización reunirá todas las firmas necesarias con la misma facilidad, porque cada firmante confía en que otra persona la ha leído. Más claves cambian la puerta, no el documento.
Esa confianza es el punto débil. En el incidente de Bybit, los firmantes posteriores se apoyaron en el criterio de los anteriores, y la interfaz ocultó lo que la transacción hacía de verdad. La Cybersecurity and Infrastructure Security Agency cubre este tipo de riesgos de firma y de interfaz en sus avisos, y el patrón es general: la redundancia en la aprobación no equivale a leer el payload.
Este es el espacio estrecho en el que un producto de monitorización se gana su sitio, solo en el lado de la operación. Safe{Wallet} Monitor vigila las transacciones multifirma en tiempo real, traduce a un formato legible lo que una transacción hará realmente y avisa antes de que termine la firma y antes de que la transacción llegue a la cadena. También puede alertar a personas que no firman, para que intervenga un segundo par de ojos. Lo que no hace es tocar tus copias de seguridad, tu descriptor ni tu plan de recuperación; eso sigue siendo enteramente trabajo tuyo, como deja claro la sección de costes anterior.
Para el concepto de fondo, lee ¿Qué es la firma a ciegas en cripto?. Para la rutina de trabajo, las cuatro comprobaciones que debes hacer en cada transacción importante están en Cómo comprobar una transacción multifirma antes de firmarla, y el hub de riesgo de monederos traza el mapa de toda la familia.