
La respuesta corta
La firma a ciegas es aprobar una transacción sin saber qué hace. La pantalla de tu monedero de hardware muestra caracteres hexadecimales en lugar de una descripción sencilla, y pulsar confirmar de todos modos es la parte a ciegas. Es una de las formas más habituales en que la gente pierde grandes cantidades de cripto, y persiste porque el problema de visualización no tiene una solución sencilla.
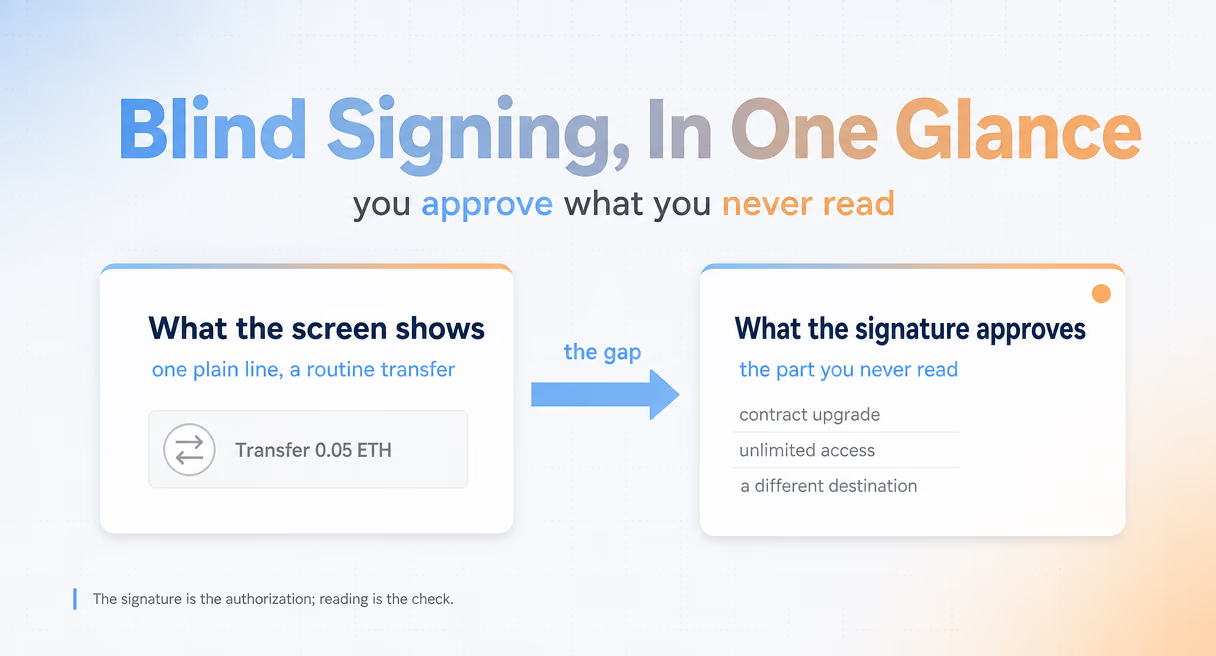
En debates de foros públicos, los usuarios describen exactamente este momento: datos confusos e ilegibles en la pantalla de un monedero de hardware, una transacción que no pueden interpretar y una firma otorgada de todos modos. El dispositivo funciona tal como fue diseñado. La brecha está entre lo que el monedero puede mostrar y lo que la transacción contiene realmente.
La verdad incómoda es que la firma a ciegas no es un caso marginal. Las acciones de contrato complejas, las aprobaciones de tokens y las actualizaciones son precisamente las transacciones con más probabilidades de mostrarse como datos en bruto, y también son las que más poder tienen sobre tus fondos.
Por qué tu monedero de hardware muestra datos ilegibles
Una transacción a un contrato inteligente no es una frase; es código máquina. La acción y sus parámetros viajan como bytes codificados, y a menudo un monedero de hardware no puede volver a convertir esos bytes en una descripción. Cuando el monedero no puede decodificar la llamada, muestra los datos en bruto, y esos datos en bruto son lo que se te pide aprobar.
Una transferencia simple es fácil: un importe y una dirección, ambos legibles. Una llamada a un contrato es un nombre de función más argumentos, empaquetados en hexadecimal. Para mostrarla en palabras, el monedero tendría que entender cada función de cada contrato, algo que cambia con cada nuevo contrato desplegado. Así que el dispositivo recurre a mostrar lo que puede comprobar, la propia solicitud de firma, y no puede confirmar su significado.
Por eso el peligro crece con la complejidad. Una actualización que entrega a un contrato una lógica nueva, una aprobación que permite a un contrato gastar tus tokens sin límite, una operación de varios pasos empaquetada en una sola llamada. Cada una de ellas es una carga más larga y densa, y cada una tiene más probabilidades de aparecer en la pantalla como caracteres que no puedes leer. La pregunta que los usuarios repiten en debates de foros públicos, por qué el monedero muestra datos de transacción ilegibles, tiene esta respuesta a nivel de máquina: el monedero no puede volver a convertir código máquina en lenguaje llano en esa pantalla tan pequeña.
El código fuente verificado tampoco lo resuelve. Un contrato puede ser un proxy que carga su lógica desde otro lugar, así que ni siquiera el código que puedes leer es el código que se ejecutará. Muchos contratos se publican sin ningún código fuente verificado. El problema de visualización no es un fallo a la espera de un parche; es una propiedad de cómo se ejecutan los contratos.
Qué podrías estar firmando realmente
La brecha entre lo que dice la interfaz y lo que hace la firma es donde se producen las grandes pérdidas. En el incidente de Bybit de febrero de 2025, cerca de 1500 millones de dólares salieron del exchange después de que una interfaz de apariencia rutinaria ocultara una actualización de contrato maliciosa. El atacante había desplegado y probado el contrato malicioso con dos días de antelación, según el análisis de BlockSec.
Las personas que firmaban vieron una cosa y aprobaron otra. Dos casos más del mismo periodo hacen que el patrón sea difícil de descartar. Radiant perdió unos 50 millones de dólares en 2024 por una transacción maliciosa que fue firmada, según su propio post-mortem. WazirX perdió más de 200 millones de dólares en 2024 de la misma manera, por una firma que parecía corriente y no lo era. Ninguno de ellos fue un robo de claves privadas en el sentido clásico. Las claves siguieron en manos de sus dueños, y los dueños firmaron.
| Caso | Año | Qué aprobó la firma | Pérdida |
|---|---|---|---|
| Bybit | 2025 | Una actualización de contrato mostrada como una transferencia | Cerca de 1500 millones de dólares |
| Radiant | 2024 | Una transacción maliciosa firmada como rutinaria | Unos 50 millones de dólares (post-mortem de Radiant) |
| WazirX | 2024 | Una firma que parecía corriente y no lo era | Más de 200 millones de dólares |
Ese último punto es todo el riesgo de la firma a ciegas: tu firma es la autorización, y no comprueba si lo entendiste. Una actualización maliciosa disfrazada de transferencia supera todas las comprobaciones que te saltas. La Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) sigue este tipo de engaños en la interfaz y en la cadena de suministro, y el Centro de Denuncias de Delitos en Internet del FBI es donde se denuncian y contabilizan pérdidas como estas.
Cómo dejar de firmar a ciegas
Dos enfoques atacan el problema. La firma en claro (clear signing), una tendencia en el lado de los monederos y los contratos, busca que las transacciones se muestren en palabras legibles. Las herramientas independientes de traducción y aviso funcionan junto a tu monedero y leen la transacción antes de que firmes, convirtiendo el hexadecimal en una descripción y señalando las peligrosas mientras aún hay tiempo para detenerse.
Safe{Wallet} Monitor, lanzado por BlockSec en marzo de 2025, funciona de la segunda forma. Traduce las cargas de las transacciones a explicaciones claras y legibles y ejecuta una comprobación de riesgo sobre lo que la transacción haría realmente. También puede enviar un aviso en el intervalo antes de que termine la firma y antes de que la transacción llegue a la cadena. En el caso de Bybit (análisis del incidente de BlockSec), esta es la capa que faltaba: algo que leyera el contenido real de la actualización y lo dijera en voz alta.
El límite honesto importa tanto como la herramienta. La traducción y los avisos reducen el riesgo de aprobar lo que no puedes leer; no eliminan todos los riesgos. La seguridad de tu ordenador, de tu software de monedero y de tu rutina de firma sigue siendo terreno tuyo, y ningún monitor sustituye la atención en el momento de aprobar.
Hay un hábito que forma parte de la rutina al margen de las herramientas: trata la urgencia como una señal. Una transacción legítima normalmente puede esperar los minutos que se tarda en leer lo que hace, y la presión fabricada, una cuenta atrás, un chat de soporte, un descuento que se desvanece, es la compañera habitual de una maliciosa.
Si quieres el procedimiento práctico que acompaña a este concepto, la versión paso a paso está en Cómo comprobar una transacción multifirma antes de firmarla. La página de Safe{Wallet} Monitor trata la propia herramienta, y el hub de riesgo de monederos mapea el resto de la familia, desde las decisiones sobre multifirma hasta el almacenamiento de la frase semilla.