
Schritt 1: Lesen Sie, was die Transaktion tatsächlich bewirkt
Bevor ein Schlüssel eine Multisig-Transaktion signiert, lesen Sie ihren Inhalt in verständlicher Sprache: Welchen Contract ruft sie auf, welche Methode führt sie aus und was bewirken die Argumente? Rohe Hexadezimaldaten auf einem Bildschirm zu sehen, ist kein Lesen, sondern Raten. Die gesamte folgende Prüfroutine ist nötig, weil genau dieses Raten der Ausgangspunkt von Verlusten ist.
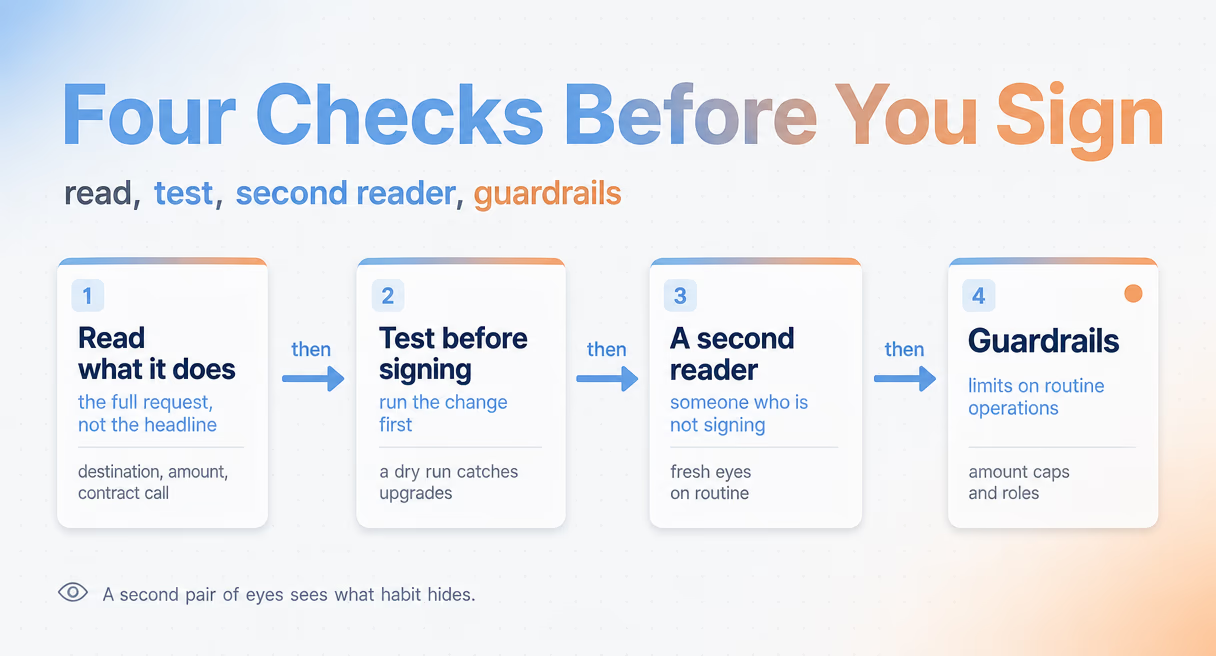
Jede Transaktion an einen Contract enthält Nutzdaten: die Zieladresse, die aufzurufende Funktion und die Parameter. In Rohform sind das Hexadezimaldaten, und genau diese zeigt der kleine Bildschirm eines Signiergeräts häufig an. Sie zu lesen bedeutet, die Nutzdaten in verständliche Worte übertragen zu lassen. Was Sie freigeben, sollte sich als Satz beschreiben lassen, nicht nur als unverständlicher Datenblock.
Diese Übertragung ist die erste Aufgabe von Safe{Wallet} Monitor: Das Werkzeug nimmt den Transaktionsinhalt und übersetzt ihn in klare, verständliche Erklärungen dessen, was der Aufruf bewirken wird. Entscheidend an diesem Schritt ist nicht das Werkzeug, sondern der Maßstab. Eine Transaktion, deren Wirkung Sie nicht in einem Satz benennen können, ist noch nicht bereit für Ihre Signatur.
Warum dieser Schritt an erster Stelle steht, zeigt der größte Verlust des Jahres 2025. Beim Bybit-Vorfall im Februar 2025 verließen knapp 1,5 Milliarden Dollar die Börse, nachdem die Oberfläche eine Überweisung angezeigt hatte, die Transaktion tatsächlich aber ein Contract-Upgrade durchführte. Der Angreifer hatte den schädlichen Contract bereits zwei Tage zuvor bereitgestellt und getestet. Die Schlüssel erfüllten ihre Aufgabe. Das Lesen blieb aus. Die Cybersecurity and Infrastructure Security Agency dokumentiert diese Art von Täuschung über Lieferketten und Benutzeroberflächen in ihren Sicherheitshinweisen.
Schritt 2: Testen Sie die Transaktion vor dem Signieren
Beim Lesen erfahren Sie, was die Transaktion zu tun vorgibt. Ein Testlauf zeigt, was sie tatsächlich tun wird. Führen Sie sie in einer Sandbox gegen eine Kopie des Blockchain-Zustands aus und lassen Sie die Ergebnisse ausgeben: Welche Guthaben verändern sich, welche Berechtigungen ändern sich und welche Contracts sind danach verändert? Vergleichen Sie diesen Bericht anschließend mit Ihrer Absicht.
Nutzdaten können unverdächtig aussehen und trotzdem falsch sein, denn die tatsächliche Wirkung eines Contract-Aufrufs wird erst bei der Ausführung sichtbar. Der Test veröffentlicht nichts. Er führt die Transaktion gegen eine Sandbox-Kopie der Blockchain aus und liefert die Folgen zurück. Wenn Sie eine gewöhnliche Auszahlung freizugeben glaubten, der Bericht aber einen delegatecall an einen neuen Contract zeigt, haben Sie die entscheidende Antwort vor dem Signieren statt danach.
Safe{Wallet} Monitor bietet dies als Risikoprüfung und Transaktionstest: Es prüft Transaktionen anhand von Risikoregeln und führt die Aktion aus, um die zu erwartenden Auswirkungen offenzulegen. Für die Prüfroutine kommt es auf die Reihenfolge an: zuerst lesen, dann testen. Jede Abweichung zwischen beiden Ergebnissen ist ein Stoppsignal und keine bloße Auffälligkeit.
Schritt 3: Ziehen Sie eine nicht signierende Person hinzu
Die dritte Prüfung übernimmt eine Person, die nicht zu den Signierenden gehört. Senden Sie die verständliche Erklärung und das Testergebnis an diese Person und holen Sie ihre Einschätzung vor der letzten Signatur ein. Das verhindert ein soziales, kein technisches Versagen: Die zweite signierende Person vertraut der ersten, die dritte der zweiten, und tatsächlich hat niemand hingesehen.
Bei Multisig verdichtet sich ein leicht übersehenes Risiko: Schon die Abfolge der Signaturen verleitet dazu, sich auf andere zu verlassen. Lautet die Routine nur noch „signieren, signieren, fertig“, wird das M in M von N zur Dekoration. Die Wallet funktioniert dann praktisch wie Single-Sig mit zusätzlichen Schritten. Eine nicht signierende Person, die die dekodierte Transaktion und das Testergebnis erhält und ihre Zustimmung zurückmeldet, unterbricht diese Vertrauenskette aus einer unabhängigen Position.
Deshalb verteilt Safe{Wallet} Monitor seine Alarme gleichzeitig über mehrere Kanäle an signierende und nicht signierende Personen. Eine Nachricht ans Telefon, eine an den Arbeitsplatzrechner: Um alle zu unterdrücken, müsste ein Angreifer sämtliche Zustellwege zugleich kontrollieren. Die zugrunde liegende Annahme ist klar und richtig: Bei einem gezielten Angriff sollte ein einziges kompromittiertes Gerät nicht ausreichen, um eine blinde Freigabe zu vollenden.
Schritt 4: Legen Sie Schutzregeln für Routinevorgänge fest
Die letzte Ebene besteht aus dauerhaften Regeln, die handeln, ohne auf eine Person zu warten. Eine Whitelist begrenzt, mit welchen Contracts Ihre Wallet interagieren darf. Jede Änderung löst einen Alarm aus. Automatische Reaktionsregeln können Gelder auf Backup-Konten übertragen oder Contracts pausieren, wenn die Risikoprüfung eine schädliche Wirkung erkennt. Zusammen verlagern diese Maßnahmen die Routine vom vollständigen Lesen jedes Vorgangs auf das gezielte Prüfen von Ausnahmen.
Eine Whitelist ist die unspektakuläre Form von Sicherheit: die kleine Menge tatsächlich genutzter Contracts, dokumentiert und mit einer Prüfmeldung bei jedem Versuch, einen hinzuzufügen oder auszutauschen. In den meisten Wochen passiert nichts. In der Woche, in der doch etwas geschieht, macht genau dieser Alarm den Unterschied. Die Rahmenwerke des National Institute of Standards and Technology behandeln einen solchen mehrschichtigen Ansatz, also gestaffelte Schutzmaßnahmen mit automatischen Reaktionen, als Grundstruktur ernstzunehmender Kontrollen.
Die Warnschicht bleibt durchgehend aktiv, gerade in dem entscheidenden Zeitfenster. Ein Alarm kann nach Erkennung eines Risikos eintreffen, aber noch bevor das Signieren abgeschlossen ist und die Transaktion die Blockchain erreicht. Nur in diesem Zeitfenster ist ein Stopp noch möglich. Schutzregeln ersetzen das Lesen und Testen nicht. Sie fangen auf, was müde Menschen um 2 Uhr nachts übersehen.
Praxisbeispiel: Ein Upgrade signieren
Wenden Sie die vier Prüfungen auf ein Contract-Upgrade an. Lesen Sie die verständliche Erklärung und prüfen Sie das Ziel. Testen Sie die Ausführung und beobachten Sie die Berechtigungsänderungen. Senden Sie beides an eine nicht signierende Person und warten Sie auf deren Antwort. Prüfen Sie, ob der neue Contract auf der Whitelist steht, und signieren Sie erst dann. Zusätzlicher Zeitaufwand: wenige Minuten. Was die Routine erkannt hätte: den bislang größten Krypto-Diebstahl.
| Prüfung | Was sie erkennt | Im Upgrade-Beispiel |
|---|---|---|
| Verständliche Erklärung lesen | Ein Ziel oder eine Methode, die von der Beschreibung abweichen | Der Aufruf zeigt ein Upgrade statt einer Überweisung |
| Ausführung testen | Auswirkungen, die erst bei der Ausführung sichtbar werden | Berechtigungen am Contract ändern sich |
| Prüfung durch eine nicht signierende Person | Bloßes Vertrauen entlang der Signaturkette | Eine zweite prüfende Person hinterfragt die Änderung |
| Schutzregeln | Contracts außerhalb der Whitelist | Der neue Contract steht nicht auf der Liste |
Upgrades eignen sich besonders zum Einüben, weil sie legitim und selten sind und weitreichende Macht bündeln: Eine Transaktion, die einen Contract aktualisiert, kann alles verändern, was dieser anschließend tut. Genau so verlief auch der Bybit-Fall, in dem ein getarntes Upgrade als Überweisung durchging. Auch die Größenordnung ist nicht hypothetisch: Bis März 2025 waren mehr als 39,14 Millionen Safe-Wallets erstellt worden, die laut BlockSec rund 54,9 Milliarden Dollar hielten. Die Routine schützt also erhebliche reale Werte.
Die ehrliche Schlussfolgerung ist dieselbe wie in den übrigen Leitfäden dieser Reihe. Diese vier Prüfungen senken das Risiko auf der operativen Seite: was Sie signieren, nachdem Sie es gelesen, getestet und bestätigt haben. Die Sicherheit Ihrer Geräte, Ihrer Signierumgebung und Ihrer Backups bleibt eine eigenständige Aufgabe. Was ist Blind Signing bei Krypto-Transaktionen? und Multisig-Wallets behandeln diese Themen. Das Werkzeug hinter der Routine finden Sie auf der Seite zu Safe{Wallet} Monitor. Der Wallet-Risiko-Hub gibt einen Überblick über die gesamte Reihe.