
Шаг 1. Прочитайте, что транзакция делает на самом деле
До использования любого ключа прочитайте содержимое мультиподписной транзакции понятным языком: какой контракт она вызывает, какой метод запускает и что делают аргументы. Экран с необработанными шестнадцатеричными данными — не чтение, а догадка. Вся дальнейшая процедура нужна потому, что именно с такой догадки начинаются потери.
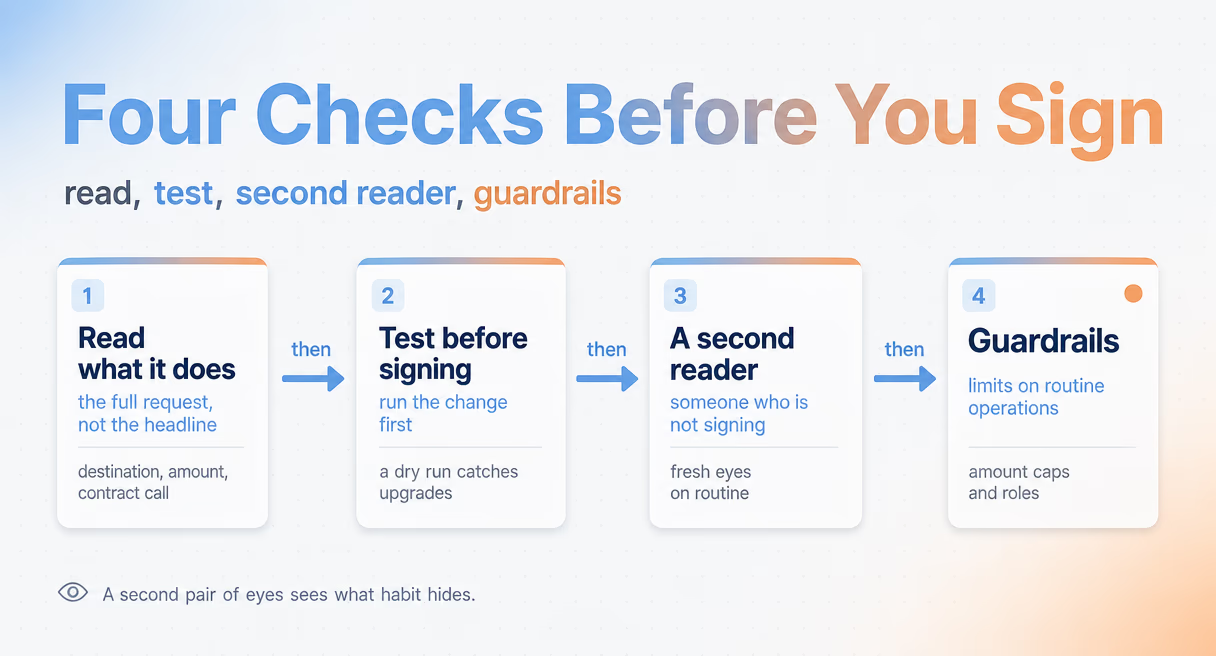
Каждая транзакция к контракту содержит данные: адрес назначения, вызываемую функцию и параметры. В исходном виде это шестнадцатеричное представление; небольшой экран устройства подписи часто показывает именно его. Прочитать означает перевести эти данные в слова, чтобы вы одобряли понятное действие, а не массив байтов.
Safe{Wallet} Monitor прежде всего выполняет такую расшифровку: получает содержимое транзакции и превращает его в ясное объяснение действий вызова. Смысл этапа — не в инструменте, а в стандарте. Если вы не можете одним предложением сформулировать результат транзакции, она не готова к вашей подписи.
Почему этот шаг первый, показывает крупнейшая потеря 2025 года. В инциденте Bybit в феврале 2025 года с биржи ушло почти 1,5 миллиарда долларов: интерфейс показывал перевод, а транзакция выполняла обновление контракта. Злоумышленник развернул и протестировал вредоносный контракт за два дня до этого. Ключи выполнили свою работу; чтения не было. Агентство по кибербезопасности и безопасности инфраструктуры США документирует такие обманы через цепочки поставок и интерфейсы в своих рекомендациях.
Шаг 2. Протестируйте транзакцию до подписания
Чтение показывает заявленное действие транзакции; тестовый запуск — её фактическое действие. Выполните транзакцию в изолированной среде на копии состояния блокчейна и получите отчёт: какие балансы изменятся, какие разрешения будут пересмотрены, какие контракты станут другими. Затем сравните отчёт со своим намерением.
Данные могут выглядеть добросовестно и всё же быть неправильными: реальный эффект вызова проявляется только при исполнении. Тест ничего не публикует; он выполняет транзакцию на изолированной копии блокчейна и возвращает последствия. Если вы думали, что одобряете обычный вывод, а отчёт показывает delegatecall в новый контракт, ответ получен до подписи, а не после неё.
Safe{Wallet} Monitor включает это в проверку риска и тест транзакции: сопоставляет операцию с правилами риска и запускает действие, чтобы выявить возможные последствия. В процедуре важен порядок: сначала чтение, потом тест; любое расхождение между ними — сигнал остановки, а не любопытная деталь.
Шаг 3. Привлеките человека, который не подписывает
Третья проверка принадлежит человеку вне круга подписантов. Передайте ему расшифровку и результат теста и получите оценку до последней подписи. Это предотвращает социальный, а не технический сбой: второй подписант доверяет первому, третий — второму, и никто в цепочке на самом деле ничего не посмотрел.
Мультиподпись усиливает тонкий риск: сама последовательность подписей располагает полагаться на чужое решение. Если процедура выглядит как «подпись, подпись, готово», M в правиле M из N становится декоративным, а кошелёк фактически остаётся одноподписным с лишними шагами. Независимый проверяющий, который получает декодированную транзакцию и итог теста и явно подтверждает согласие, разрывает эту цепочку доверия, находясь вне неё.
Поэтому Safe{Wallet} Monitor отправляет предупреждения одновременно по нескольким каналам как подписантам, так и другим участникам. Сообщение на телефон, сообщение на рабочую станцию — через маршруты, которые злоумышленнику пришлось бы контролировать одновременно, чтобы всё заглушить. Принцип прост и обоснован: при целевой атаке одного скомпрометированного устройства не должно быть достаточно для слепого одобрения.
Шаг 4. Установите защитные правила для обычных операций
Последний слой — постоянные правила, действующие без ожидания человека. Белый список ограничивает контракты, с которыми может взаимодействовать кошелёк, а любое изменение вызывает уведомление. Правила автоматической реакции могут переводить средства на резервные аккаунты или приостанавливать контракты, когда проверка выявляет опасность. Вместе они позволяют перейти от «читать всё каждый раз» к проверке исключений.
Белый список — простая, рутинная защита: небольшой зафиксированный набор реально используемых контрактов и обязательное рассмотрение каждой попытки добавить или заменить один из них. Большинство недель ничего не происходит. Но когда событие возникает, уведомление становится главным. Подходы Национального института стандартов и технологий США рассматривают такую многоуровневую защиту с автоматическим реагированием как базовую структуру серьёзной системы контроля.
Предупреждения работают постоянно, включая критически важный промежуток. Уведомление может прийти после обнаружения риска, но до завершения подписания и попадания транзакции в блокчейн. Только в это окно её ещё можно остановить. Защитные правила не заменяют чтение и тест: они ловят то, что ускользает от уставшего человека в 2 часа ночи.
Практический пример: подписание обновления
Пройдите четыре проверки на обновлении контракта. Прочитайте расшифровку и адрес назначения. Выполните тест и посмотрите изменения разрешений. Передайте оба результата независимому проверяющему и дождитесь ответа. Проверьте наличие нового контракта в белом списке, затем подпишите. Дополнительное время — несколько минут. Что это могло бы выявить — крупнейшую на тот момент кражу криптовалюты.
| Проверка | Что выявляет | В примере обновления |
|---|---|---|
| Чтение расшифровки | Адрес назначения или метод не соответствует описанию | Вызов показывает обновление, а не перевод |
| Тестовый запуск | Последствия, проявляющиеся только при исполнении | Изменяются разрешения контракта |
| Независимое рассмотрение | Слепое доверие по цепочке подписей | Второй читатель ставит изменение под вопрос |
| Защитные правила | Контракты вне белого списка | Новый контракт отсутствует в списке |
Обновления стоит репетировать: они законны, редки и концентрируют полномочия. Транзакция обновления может изменить всё дальнейшее поведение контракта. Именно так выглядел случай Bybit, где замаскированное обновление выдали за перевод. Масштаб тоже не теоретический: к марту 2025 года было создано более 39,14 миллиона кошельков Safe с активами примерно на 54,9 миллиарда долларов (по данным BlockSec), так что процедура защищает существенную реальную стоимость.
Оговорка та же, что и в остальных материалах: эти четыре проверки снижают операционный риск — риск того, что вы подписываете, прочитав, протестировав и подтвердив. Безопасность устройств, конфигурация подписания и резервные копии остаются отдельной задачей. Эту область рассматривают статьи «Что такое слепое подписание в криптовалютах?» и «Мультиподписные кошельки». Инструмент описан на странице Safe{Wallet} Monitor, а раздел рисков кошельков содержит все материалы.