
Краткий ответ
Слепое подписание — это одобрение транзакции без понимания того, что она делает. Экран аппаратного кошелька показывает шестнадцатеричные символы вместо понятного описания, а вы всё равно нажимаете подтверждение — в этом и состоит слепота. Это один из самых распространённых способов потерять крупную сумму криптовалюты; риск сохраняется, поскольку проблема отображения не имеет простого решения.
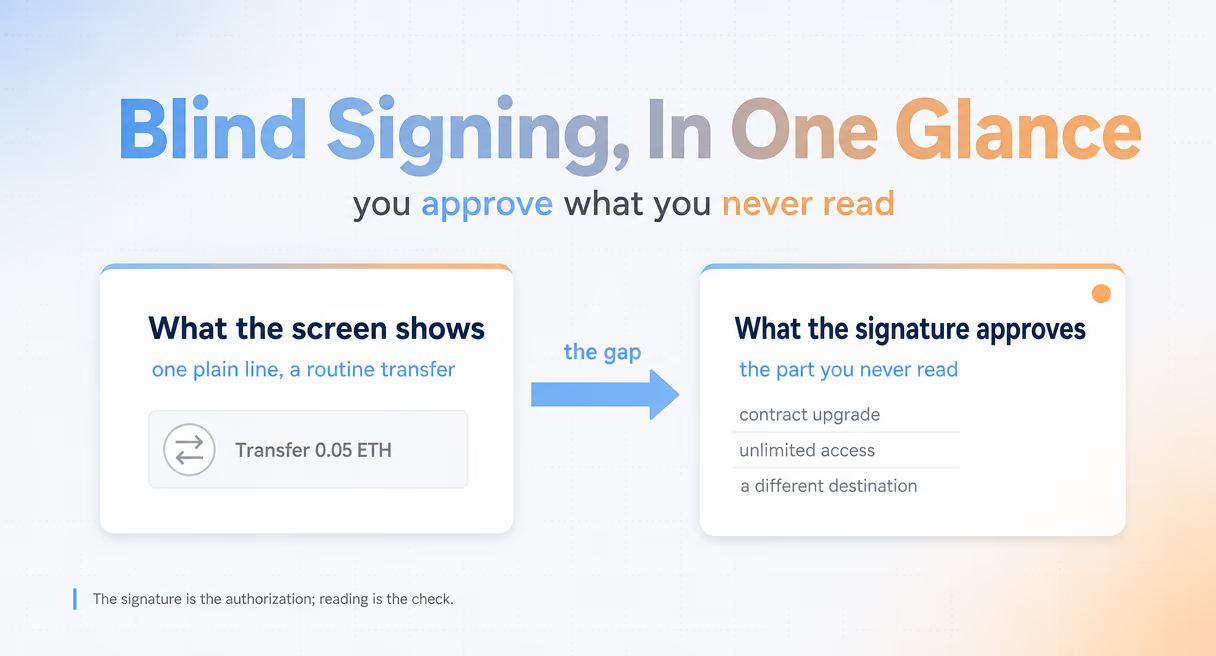
В обсуждениях на открытых форумах пользователи описывают именно этот момент: непонятные данные на экране аппаратного кошелька, транзакция, которую они не могут разобрать, и всё же поставленная подпись. Устройство работает штатно. Разрыв возникает между тем, что кошелёк может показать, и фактическим содержимым транзакции.
Неприятная правда: слепое подписание — не редкое исключение. Сложные действия контрактов, разрешения на токены и обновления чаще всего отображаются как необработанные данные, и именно они дают наибольшую власть над средствами.
Почему аппаратный кошелёк показывает непонятные данные
Транзакция, направленная смарт-контракту, — не предложение на естественном языке, а машинный код. Действие и его параметры передаются в закодированных байтах, и аппаратный кошелёк часто не может превратить их в описание. Если кошелёк не способен декодировать вызов, он показывает исходные данные и предлагает одобрить именно их.
Обычный перевод прост: сумма и адрес, оба понятны. Вызов контракта — имя функции и аргументы, упакованные в шестнадцатеричное представление. Чтобы показать их словами, кошельку нужно понимать каждую функцию каждого контракта, а набор меняется с каждым новым развёртыванием. Поэтому устройство показывает то, что может проверить, — сам запрос подписи, но не подтверждает его смысл.
Поэтому опасность растёт вместе со сложностью. Обновление, передающее контракту новую логику; разрешение, позволяющее контракту без ограничений расходовать токены; многоэтапная операция в одном вызове. Каждый такой пакет данных длиннее и плотнее, а значит, чаще появляется на экране как непонятные символы. У частого вопроса на форумах — почему кошелёк показывает нечитаемые данные транзакции — технический ответ: кошелёк не может преобразовать машинный код обратно в понятный текст на небольшом экране.
Верифицированный исходный код тоже не решает проблему. Контракт может быть прокси, загружающим логику извне, поэтому читаемый код не обязательно совпадает с тем, который будет исполнен. Многие контракты вообще не имеют верифицированного исходного кода. Проблема отображения — не ошибка, ожидающая исправления, а особенность исполнения контрактов.
Что вы можете подписывать на самом деле
Именно разрыв между текстом интерфейса и действием подписи приводит к крупным потерям. В инциденте Bybit в феврале 2025 года с биржи ушло почти 1,5 миллиарда долларов: привычный интерфейс скрывал вредоносное обновление контракта. Согласно анализу BlockSec, злоумышленник развернул и протестировал вредоносный контракт за два дня до атаки.
Подписанты видели одно, а разрешали другое. Ещё два случая того же периода показывают устойчивость схемы. В 2024 году Radiant потерял около 50 миллионов долларов из-за подписанной вредоносной транзакции — по данным собственного разбора инцидента. WazirX в 2024 году потерял более 200 миллионов долларов аналогичным образом: подпись выглядела обычной, но такой не была. Ни один из этих случаев не был кражей приватных ключей в классическом смысле. Ключи оставались у владельцев, и владельцы подписывали сами.
| Случай | Год | Что разрешила подпись | Потери |
|---|---|---|---|
| Bybit | 2025 | Обновление контракта, показанное как перевод | Почти 1,5 миллиарда долларов |
| Radiant | 2024 | Вредоносную транзакцию, подписанную как обычную | Около 50 миллионов долларов (разбор Radiant) |
| WazirX | 2024 | Действие, подпись которого лишь выглядела обычной | Более 200 миллионов долларов |
В последнем наблюдении — весь риск слепого подписания: подпись даёт разрешение, не проверяя, поняли ли вы его смысл. Вредоносное обновление под видом перевода проходит каждую пропущенную вами проверку. Агентство по кибербезопасности и безопасности инфраструктуры США отслеживает такой обман через интерфейсы и цепочки поставок, а Центр жалоб на интернет-преступления ФБР принимает сообщения о подобных потерях и ведёт их учёт.
Как отказаться от слепого подписания
Проблему решают в двух направлениях. Понятное подписание, или clear signing, развивается на стороне кошельков и контрактов и призвано изначально отображать транзакции читаемым текстом. Независимые инструменты расшифровки и предупреждения работают рядом с кошельком: читают транзакцию до подписи, переводят шестнадцатеричные данные в описание и отмечают опасные действия, пока ещё можно остановиться.
Safe{Wallet} Monitor, запущенный BlockSec в марте 2025 года, относится ко второму направлению. Он переводит данные транзакции в ясные, понятные человеку объяснения и проверяет риск её фактических последствий. Он также может предупредить до завершения подписания и отправки транзакции в блокчейн. В случае Bybit (анализ инцидента BlockSec) не хватало именно этого слоя: инструмента, который прочитал бы реальное содержимое обновления и явно сообщил о нём.
Честное понимание ограничений не менее важно, чем сам инструмент. Расшифровка и предупреждения снижают риск одобрения непонятного действия, но не устраняют все риски. Безопасность компьютера, программного обеспечения кошелька и процедуры подписания остаётся вашей ответственностью; никакой монитор не заменяет внимательность в момент одобрения.
Независимо от инструментов закрепите привычку воспринимать срочность как сигнал. Законная транзакция обычно может подождать несколько минут, необходимых для изучения её действий; искусственное давление — обратный отсчёт, чат поддержки, исчезающая скидка — типичный спутник вредоносной операции.
Практическая пошаговая процедура изложена в статье «Как проверить транзакцию мультиподписного кошелька перед подписанием». Страница Safe{Wallet} Monitor описывает сам инструмент, а раздел рисков кошельков объединяет остальные материалы — от выбора мультиподписи до хранения сид-фразы.