
Die kurze Antwort
Blind Signing bedeutet, eine Transaktion zu genehmigen, ohne zu wissen, was sie bewirkt. Der Bildschirm Ihrer Hardware-Wallet zeigt Hexadezimalzeichen statt einer verständlichen Beschreibung. Wenn Sie trotzdem auf „Bestätigen“ drücken, ist genau das der blinde Teil. Dies ist eine der häufigsten Ursachen für den Verlust großer Mengen an Krypto-Assets – und das Problem besteht fort, weil es für das Anzeigeproblem keine einfache Lösung gibt.
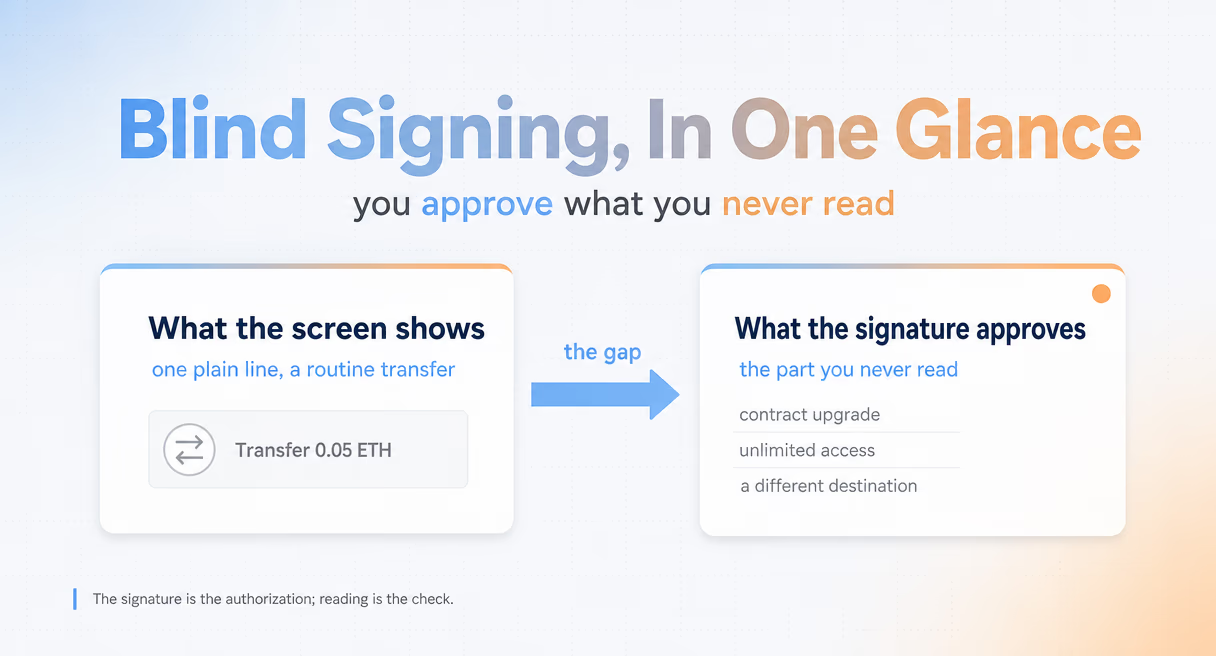
In öffentlichen Forendiskussionen beschreiben Nutzer genau diesen Moment: verwirrende, unlesbare Daten auf dem Bildschirm einer Hardware-Wallet, eine nicht verständliche Transaktion und trotzdem eine erteilte Signatur. Das Gerät funktioniert dabei wie vorgesehen. Die Lücke liegt zwischen dem, was die Wallet anzeigen kann, und dem, was die Transaktion tatsächlich enthält.
Die unbequeme Wahrheit ist, dass Blind Signing kein Sonderfall ist. Komplexe Contract-Aktionen, Token-Freigaben und Upgrades werden besonders häufig als Rohdaten angezeigt. Zugleich sind es genau die Transaktionen, die am meisten Macht über Ihre Guthaben haben.
Warum Ihre Hardware-Wallet unlesbare Daten anzeigt
Eine Transaktion an einen Smart Contract ist kein Satz, sondern Maschinencode. Die Aktion und ihre Parameter werden als codierte Bytes übertragen. Eine Hardware-Wallet kann diese Bytes häufig nicht wieder in eine Beschreibung übersetzen. Wenn sie den Aufruf nicht decodieren kann, zeigt sie die Rohdaten an – und genau diese Rohdaten sollen Sie genehmigen.
Eine einfache Überweisung ist leicht verständlich: Betrag und Adresse sind beide lesbar. Ein Contract-Aufruf besteht aus einem Funktionsnamen und Argumenten, die in Hexadezimalform gepackt sind. Um dies in Worten anzuzeigen, müsste die Wallet jede Funktion jedes Contracts verstehen – und mit jedem neu bereitgestellten Contract würde sich diese Aufgabe verändern. Deshalb zeigt das Gerät nur das an, was es prüfen kann: die Signaturanfrage selbst. Die Bedeutung kann es nicht bestätigen.
Daran zeigt sich, warum die Gefahr mit der Komplexität wächst. Ein Upgrade, das einem Contract neue Logik gibt; eine Freigabe, die einem Contract unbegrenzten Zugriff auf Ihre Token ermöglicht; eine mehrstufige Operation, die in einem einzigen Aufruf gebündelt ist. Jede dieser Transaktionen enthält umfangreichere und dichtere Nutzdaten und erscheint daher eher als unlesbare Zeichen auf dem Bildschirm. Die in öffentlichen Forendiskussionen immer wieder gestellte Frage, warum die Wallet unlesbare Transaktionsdaten anzeigt, hat eine Antwort auf Maschinenebene: Die Wallet kann Maschinencode auf dem kleinen Bildschirm nicht wieder in verständliche Sprache übersetzen.
Auch verifizierter Quellcode löst das Problem nicht vollständig. Ein Contract kann ein Proxy sein, der seine Logik an anderer Stelle lädt. Selbst der Code, den Sie lesen können, ist dann nicht unbedingt der Code, der ausgeführt wird. Viele Contracts werden außerdem ganz ohne verifizierten Quellcode veröffentlicht. Das Anzeigeproblem ist kein Fehler, auf dessen Behebung man nur warten müsste, sondern eine Eigenschaft der Ausführung von Contracts.
Was Sie möglicherweise tatsächlich signieren
Die großen Verluste entstehen in der Lücke zwischen dem, was die Oberfläche sagt, und dem, was die Signatur bewirkt. Beim Vorfall um Bybit im Februar 2025 verließen fast 1,5 Milliarden US-Dollar die Börse, nachdem eine gewöhnlich wirkende Oberfläche ein bösartiges Contract-Upgrade verborgen hatte. Laut der Analyse von BlockSec hatte der Angreifer den schädlichen Contract zwei Tage zuvor bereitgestellt und getestet.
Die Personen, die signierten, sahen eine Sache und genehmigten eine andere. Zwei weitere Fälle aus derselben Zeit machen das Muster schwer von der Hand zu weisen. Radiant verlor 2024 nach eigener Untersuchung rund 50 Millionen US-Dollar durch eine bösartige Transaktion, die signiert worden war. WazirX verlor 2024 auf dieselbe Weise mehr als 200 Millionen US-Dollar – durch eine Signatur, die gewöhnlich aussah, es aber nicht war. In keinem dieser Fälle wurden die privaten Schlüssel im klassischen Sinn gestohlen. Die Schlüssel blieben bei ihren Besitzern; die Besitzer signierten selbst.
| Fall | Jahr | Was die Signatur genehmigte | Verlust |
|---|---|---|---|
| Bybit | 2025 | Ein als Überweisung dargestelltes Contract-Upgrade | Fast 1,5 Milliarden US-Dollar |
| Radiant | 2024 | Eine als Routinevorgang dargestellte bösartige Transaktion | Rund 50 Millionen US-Dollar (Untersuchung von Radiant) |
| WazirX | 2024 | Eine gewöhnlich wirkende, tatsächlich aber schädliche Signatur | Mehr als 200 Millionen US-Dollar |
Das ist das gesamte Risiko von Blind Signing: Ihre Signatur ist die Genehmigung, prüft aber nicht, ob Sie die Transaktion verstanden haben. Ein als Überweisung getarntes bösartiges Upgrade kann jede Prüfung passieren, die Sie auslassen. Die Cybersecurity and Infrastructure Security Agency verfolgt diese Form der Täuschung durch Oberflächen und Lieferketten. Beim Internet Crime Complaint Center des FBI werden Verluste dieser Art gemeldet und erfasst.
So verhindern Sie Blind Signing
Zwei Ansätze gehen das Problem an. Clear Signing ist eine Entwicklung auf der Seite von Wallets und Contracts und soll Transaktionen in verständlichen Worten anzeigen. Unabhängige Übersetzungs- und Warn-Tools arbeiten neben Ihrer Wallet. Sie lesen die Transaktion vor dem Signieren, machen aus den Hexadezimaldaten eine Beschreibung und markieren gefährliche Vorgänge, solange noch Zeit zum Abbruch bleibt.
Safe{Wallet} Monitor von BlockSec, gestartet im März 2025, verfolgt den zweiten Ansatz. Das Tool übersetzt Transaktionsdaten in klare, verständliche Erklärungen und prüft, was die Transaktion tatsächlich bewirken würde. Es kann außerdem in dem Zeitfenster vor dem Abschluss der Signatur und vor dem Erreichen der Blockchain warnen. Im Fall von Bybit (BlockSecs Analyse des Vorfalls) fehlte genau diese Ebene: etwas, das den tatsächlichen Inhalt des Upgrades liest und deutlich benennt.
Eine ehrliche Einschätzung der Grenzen ist genauso wichtig wie das Tool. Übersetzungen und Warnungen verringern das Risiko, etwas zu genehmigen, das Sie nicht lesen können; sie beseitigen nicht jedes Risiko. Die Sicherheit Ihres Computers, Ihrer Wallet-Software und Ihrer Signierroutine liegt weiterhin in Ihrer Verantwortung. Kein Monitor ersetzt Ihre Aufmerksamkeit im Moment der Genehmigung.
Eine Gewohnheit gehört unabhängig von allen Tools zur Routine: Betrachten Sie Dringlichkeit als Warnsignal. Eine legitime Transaktion kann normalerweise die Minuten warten, die Sie brauchen, um zu lesen, was sie bewirkt. Künstlicher Druck – ein Countdown, ein Support-Chat oder ein auslaufender Rabatt – begleitet bösartige Transaktionen dagegen häufig.
Wenn Sie die dazugehörige praktische Vorgehensweise suchen, finden Sie die Schritt-für-Schritt-Version in So prüfen Sie eine Multisig-Transaktion vor dem Signieren. Die Seite zu Safe{Wallet} Monitor behandelt das Tool selbst. Der Wallet-Risiko-Hub ordnet die übrige Reihe ein – von Multisig-Entscheidungen bis zur Aufbewahrung von Seed-Phrases.