
Die Kurzantwort
VASP AML bezeichnet die Pflichten zur Geldwäschebekämpfung, die mit der Tätigkeit als Dienstleister für virtuelle Vermögenswerte verbunden sind. Kennen Sie Ihre Kunden, überwachen Sie ihre Transaktionen, bewahren Sie Nachweise auf, melden Sie verdächtige Aktivitäten und übermitteln Sie bei Transfers die Informationen nach der Travel Rule. Die Liste ist kurz. Die tägliche Arbeit ist es nicht. Sie konzentriert sich auf zwei Bereiche: die Alarmwarteschlange und die Akten, die Aufsichtsprüfer lesen. Im VASP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
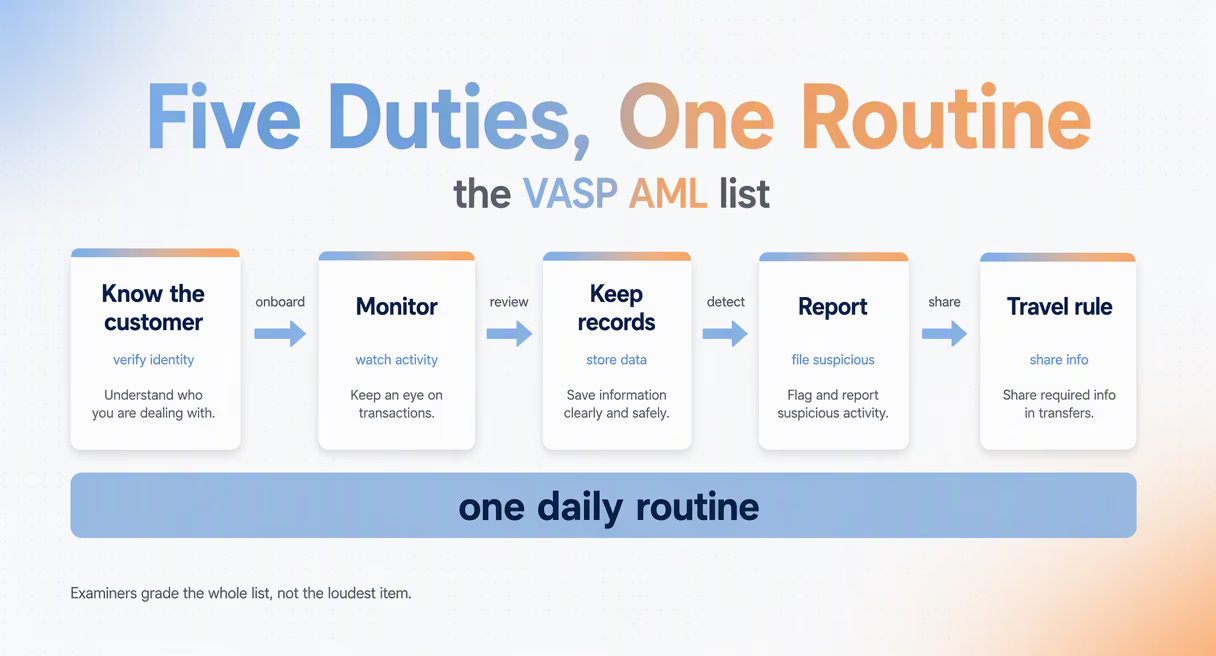
Diese Zweiteilung beschreibt die Aufgabe treffend. Die Zulassung ist eine Hürde, die Sie einmal nehmen. AML ist eine Praxis, die Sie täglich umsetzen. Der Unterschied zwischen einem souveränen und einem überlasteten Compliance-Team liegt selten im geltenden Regelwerk. Entscheidend ist, wie das Team die Warteschlange bearbeitet und ob seine Entscheidungen nachvollziehbar dokumentiert sind.
Diese Seite fasst zunächst den Pflichtenkatalog zusammen und vertieft dann die beiden Bereiche, in denen die eigentliche Arbeit anfällt: Was Aufsichtsprüfer fragen und warum die Alarmwarteschlange die ganze Woche beanspruchen kann.
Was AML für VASPs umfasst
Fünf Bereiche bilden den Rahmen. Die konkreten Anforderungen und Geltungszeitpunkte richten sich nach dem anwendbaren lokalen Recht. Kundensorgfaltspflichten klären, wen Sie bedienen. Die laufende Überwachung beobachtet die Mittelbewegungen. Dokumentation und Aufbewahrung halten Nachweise auffindbar. Verdachtsmeldungen bringen die schwerwiegenden Fälle zu den Behörden. Die Travel Rule sorgt dafür, dass Identifizierungsdaten Transfers begleiten. Hier genügt jeweils ein Satz; im Betrieb steckt dahinter ein eigener Prozess.
Kundensorgfaltspflichten, meist als KYC bezeichnet, umfassen die Identifizierung von Kunden und die Bewertung ihres Risikos: Dokumente, Prüfungen, wirtschaftlich Berechtigte bei juristischen Personen und eine Risikostufe, die den Prüfaufwand steuert. Diese Seite behandelt KYC als Pflicht, die verstanden werden muss. Die Screening-Werkzeuge dieses Anbieters prüfen Adressen und Transaktionen statt Identitätsdokumente. Sie stehen daher neben KYC und ersetzen es nicht.
Die laufende Überwachung prägt den Alltag. Die FATF-Standards bilden die internationale AML-Grundlage. Ein risikobasiertes Überwachungsprogramm sollte die für das Geschäft relevanten Mittelherkünfte und Geldwege bewerten, einschließlich Risikobezügen zu Bridges, dezentralen Börsen und Mixing-Diensten, ohne jedes Muster als Beweis für Fehlverhalten zu behandeln.
Dokumentation und Aufbewahrung sind unspektakulär, aber entscheidend. Transaktionen, Entscheidungen, Alarme und Freigaben müssen über die vorgeschriebene Dauer auffindbar bleiben, damit sich auch Jahre später gestellte Fragen anhand von Unterlagen statt aus dem Gedächtnis beantworten lassen.
Bei Verdachtsmeldungen, je nach Rechtsordnung als STR oder SAR bezeichnet, zeigt sich, ob das gesamte Programm trägt. Es gilt, meldepflichtige Fälle zu erkennen, die Gründe zu dokumentieren und die Meldungen fristgerecht einzureichen.
Die Travel Rule, also die Übermittlung von Angaben zu Auftraggeber und Begünstigtem zwischen VASPs bei Transfers, erhält hier nur eine Zeile, weil ihr ein eigener Leitfaden gewidmet ist: Die Travel Rule für VASPs.
Der Pflichtenkatalog im Überblick:
| Pflicht | Was sie verlangt | Wo die Arbeit anfällt |
|---|---|---|
| Kundensorgfaltspflichten (KYC) | Kunden identifizieren und ihr Risiko bewerten | Beim Onboarding, danach bei regelmäßigen Aktualisierungen |
| Laufende Überwachung | Transaktionen einschließlich chainübergreifender Risikoexposition beobachten | Täglich in der Alarmwarteschlange |
| Dokumentation und Aufbewahrung | Entscheidungen und Belege auffindbar halten | Fortlaufend, im Arbeitsablauf dokumentiert |
| Verdachtsmeldungen | Bei meldepflichtigen Fällen STR oder SAR einreichen | Selten, aber fristgebunden |
| Travel Rule | Bei Transfers Angaben zu Auftraggeber und Begünstigtem austauschen | Je Transfer mit dem anderen VASP |
Für diesen Abschnitt gelten zwei Abgrenzungen. Die Zuordnung jeder Pflicht zu den unterstützenden Werkzeugen, einschließlich einer Aufbaureihenfolge für kleine Teams, behandelt eine eigene veröffentlichte Checkliste auf dieser Website: die VASP-Compliance-Checkliste. Deren Tabellen werden hier nicht wiederholt. Und der Ländervergleich der AML-Pflichten gehört in eine ausführlichere Betrachtung der Rechtsordnungen, die diese Website separat führt. Über Ländergrenzen hinweg wiederholt sich die Struktur des obigen Katalogs, nicht die darin geltenden Schwellenwerte.
Weitere Leitfäden zu Zulassung und Compliance finden Sie im VASP-Compliance-Hub.
Was Aufsichtsprüfer tatsächlich fragen
Die Vorbereitung auf eine Aufsichtsprüfung dreht sich um drei Fragen: Gibt es eine schriftliche Richtlinie, wurde sie umgesetzt und kann das Team seine Entscheidungen erklären? Belege zur Risikobewertung und dokumentierte Begründungen helfen, die Überlegungen hinter einem Alarm nachzuvollziehen, ohne sich auf Erinnerungen verlassen zu müssen.
Die erste Frage betrifft die Grundvoraussetzung: ein schriftliches, genehmigtes, datiertes und versioniertes Programm, das Pflichten, Schwellenwerte und Verantwortliche benennt. Die meisten zugelassenen VASPs erfüllen diese Grundvoraussetzung.
Bei der zweiten Frage beginnt die inhaltliche Prüfung: Die Richtlinie verlangt Monitoring, also zeigen Sie Alarme, Bearbeitungsergebnisse und Eskalationsnachweise. Sie verlangt jährliche Überprüfungen, also zeigen Sie diese Überprüfungen. Umsetzungsnachweise machen den Unterschied zwischen einem gelebten Programm und einem bloßen Dokument aus. US-amerikanische Aufsichtsbehörden, deren Erwartungen FinCEN veröffentlicht, lesen Akten typischerweise auf diese Weise.
Die dritte Frage bestimmt den Verlauf der Prüfung. Führen Sie eine prüfende Person durch einen Alarm: Was hat ihn ausgelöst, worauf beruhte der Risikowert und warum wurde er geschlossen? Ein Team, das dies für jeden Alarm erklären kann, hat ein funktionierendes Programm. Ein Team, das den Ablauf erst rekonstruieren muss, hat eine Schwachstelle. Sichtbar wird sie dann, wenn die Folgen am teuersten sind.
Die praktische Absicherung entsteht vor der Prüfung: Audit-Logs, die Feststellungen und Entscheidungen festhalten, Exporte, die Belege zusammenstellen, und Risikobewertungsakten mit nachvollziehbaren Begründungen. Werkzeugkategorien statt Markennamen sind für diese Seite die passende Betrachtungsebene.
Wo die tägliche Arbeit anfällt
Fehlalarme beanspruchen Analysezeit und können echte Risiken aus dem Blickfeld der Alarmwarteschlange verdrängen. Ihre Quote hängt von Regeln, Kundenstruktur und betrieblichem Kontext ab. Einen allgemeingültigen Anteil kann dieser Leitfaden nicht belegen. Um den Aufwand zu steuern, braucht es Messung und eine wiederholbare Triage-Methode.
Breit angelegte Regeln können die Wahrscheinlichkeit verringern, verdächtige Aktivitäten zu übersehen, zugleich aber mehr Alarme bei legitimen Zahlungsströmen erzeugen. Bewerten Sie diesen Zielkonflikt anhand Ihrer eigenen geprüften Stichproben und halten Sie fest, warum Schwellenwerte geändert wurden. Ersetzen Sie Belege aus Ihrem eigenen Programm nicht durch eine anonyme Branchenzahl.
Die Methode umfasst drei Maßnahmen, die jeweils eine konsequente Arbeitsweise erfordern und nicht bloß einen Kauf. Ein Triage-Arbeitsplatz: eine Warteschlange, nach Priorität bearbeitet, damit schwerwiegende Alarme nie hinter Routinefällen warten. Die Abstimmung von Richtungsregeln: Regeln müssen zum tatsächlichen Geschäftsprofil passen, denn derselbe Regelsatz erzeugt bei einer Börse völlig andere irrelevante Alarme als bei einer Zahlungsplattform. Und eine Whitelist: geprüfte, als vertrauenswürdig eingestufte Adressen werden von wiederholten Alarmen ausgenommen, mit verantwortlicher Person und Überprüfungsdatum. Denn Whitelists verlieren ohne laufende Pflege an Verlässlichkeit.
Nichts davon bedeutet, dass irgendein Werkzeug das Problem verschwinden lässt. Im Gegenteil: Die Warteschlange bleibt. Die Kunst besteht darin, die verfügbare Zeit für die Alarme einzusetzen, die diese Aufmerksamkeit verdienen. Das ausführliche Vorgehen mit Schwellenwerten, Whitelist-Governance, Zuweisung nach Schweregrad und Messung des Abstimmungserfolgs finden Sie im eigenen Leitfaden: So reduzieren Sie Fehlalarme.
Die passenden Werkzeuge für den Pflichtenkatalog aufbauen
Phalcon Compliance unterstützt Onchain-Arbeitsabläufe mit Adress- und Transaktionsscreening auf Grundlage von mehr als 600 Millionen mit Labels versehenen Adressen und über 200 Risikosignalen in 17 Kategorien von Risikoindikatoren, laut BlockSec. Die Risiko-Engines unterstützen Regeln für mehr als 27 Rechtsordnungen. Exporte von STR-Entwürfen decken derzeit Hongkong und Singapur ab und sind von dieser Regelabdeckung zu unterscheiden. Audit-Logs und Screening-Exporte unterstützen die Prüfung. Das Institut entscheidet über Meldungen und reicht sie ein. Nach der Registrierung stehen drei kostenlose Prüfungen pro Monat zur Verfügung.
Diese Zahlen beschreiben die Abdeckung, nicht das eigentliche Argument. Das Argument ist strukturell: Der Pflichtenkatalog verlangt Nachweise. Nachweise entstehen durch ein System, das seine Feststellungen dokumentiert. Die zuvor verlinkte Checkliste ordnet jeder Pflicht die passende Werkzeugkategorie in der Reihenfolge des Aufbaus zu.
Drei verwandte Fragen werden jeweils auf einer eigenen Seite vertieft. Ob Transaktionsscreening für einen VASP überhaupt gesetzlich vorgeschrieben ist, erläutert die vollständige Einordnung der Notwendigkeit unter Ist KYT für VASP-Compliance erforderlich?. Der Leitfaden zur Transaktionsüberwachung behandelt den operativen Ablauf einschließlich Ein- und Auszahlungsprüfungen und Alarmwarteschlange. Die Übersicht von der Definition über die Zulassung und Pflichten bis zur täglichen Arbeit finden Sie im VASP-Compliance-Hub.