
Die Kurzantwort
Die Travel Rule ist FATF-Empfehlung 16: Wenn ein VASP virtuelle Vermögenswerte an einen anderen VASP transferiert, müssen beide Seiten Informationen über den Auftraggeber und den Begünstigten erheben, austauschen und aufbewahren. Auf dem Papier ist das ein Satz. In der Praxis ist es eine grenzüberschreitende Herausforderung: den anderen VASP ermitteln, Daten in einem für beide Systeme lesbaren Format austauschen und Sonderfälle behandeln. Im VASP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
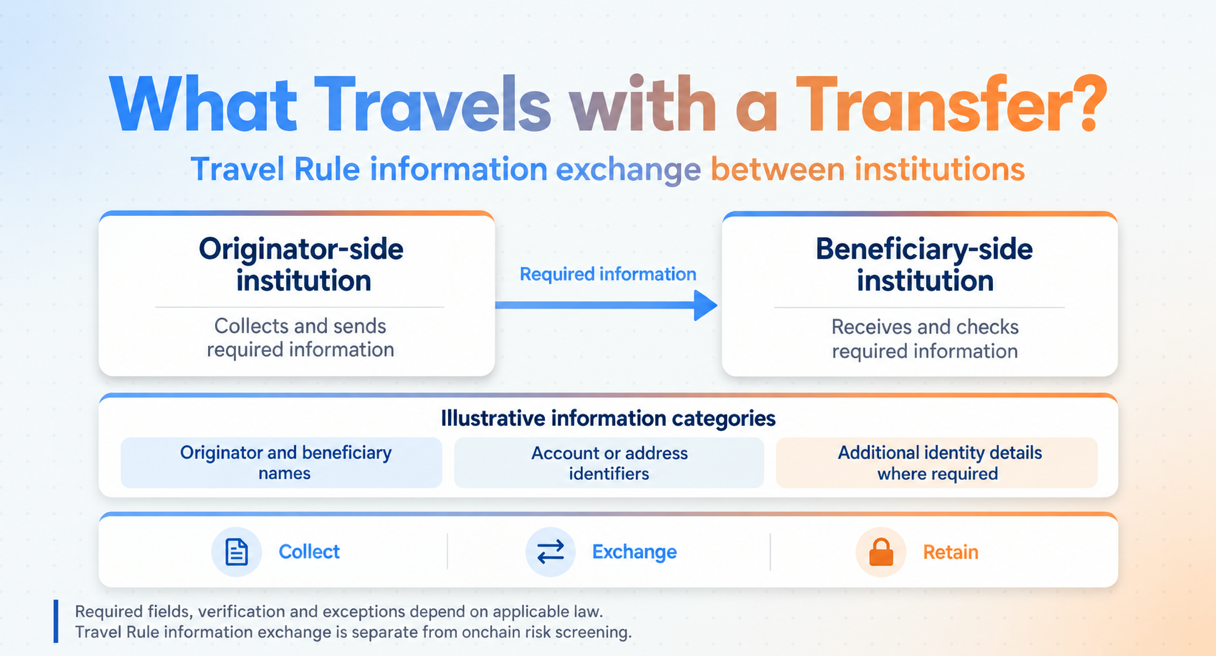
Der geläufige Name der Regel stammt aus dem Bankwesen. Bei Überweisungen werden seit Jahrzehnten Informationen über den Auftraggeber zusammen mit der Zahlung übermittelt; die Daten „reisen“ mit dem Geld. FATF-Empfehlung 16 überträgt diese Erwartung auf Transfers virtueller Vermögenswerte. Sie richtet sich an VASPs, weil diese in der Analogie die Rolle der Institute übernehmen. Die sendende und die empfangende Börse entsprechen den beiden Banken.
Diese Seite vermittelt die Grundlagen: Was besagt die Regel, woher kommt sie, welche Informationen müssen genau mitgegeben werden und warum ist die Umsetzung für Compliance-Teams tatsächlich schwierig? Im Mittelpunkt stehen durchgehend die Regel und ihre Grenzfälle.
Woher die Regel stammt
Die Travel Rule geht auf das Überweisungsmodell zurück, bei dem Identifizierungsdaten die Zahlungsnachrichten begleiten. Die FATF überarbeitete ihre Standards für virtuelle Vermögenswerte im Oktober 2018 und im Juni 2019 und veröffentlichte im Juni 2019 einen Leitfaden, wie die Chronologie des FSB festhält. Diese Standards werden durch nationales Recht umgesetzt. Der Leitfaden von 2019 war nicht der Beginn jeglicher Regulierung virtueller Vermögenswerte.
Die FATF-Empfehlungen bilden die internationale Grundlage, die nationales Recht umsetzt. Empfehlung 16 ist der Baustein für Transfertransparenz: Die durch reine Blockchain-Transfers ermöglichte Intransparenz soll zurückgedrängt werden, indem Identifizierungsdaten zusammen mit dem Wert übermittelt werden müssen. So können die beteiligten Institute und bei Bedarf Ermittlungsbehörden einen verdächtigen Transfer vom Anfang bis zum Ende rekonstruieren.
Seit 2019 erfolgt die Umsetzung in Wellen, Rechtsordnung für Rechtsordnung. Genau deshalb lässt sich auf dieser Seite keine übersichtliche Weltkarte der Compliance-Stichtage abbilden. Klar bleibt die Richtung: Immer mehr Rechtsordnungen erwarten den Datenaustausch nach der Travel Rule. Die regelmäßigen Überprüfungen der FATF dokumentieren den Fortschritt öffentlich.
Welche Informationen tatsächlich mitgegeben werden müssen
Zu den geforderten Informationen gehören häufig Namen und Kontokennungen von Auftraggeber und Begünstigtem sowie weitere Identitätsangaben nach den jeweils geltenden Regeln. Die genauen Felder, Verifizierungsschwellen, Aufbewahrungsanforderungen und Ausnahmen hängen von der Rechtsordnung ab. Die folgenden Beispiele veranschaulichen Informationskategorien, nicht einen weltweit einheitlichen Datensatz für jeden Transfer.
Ein VASP muss die Informationen erheben und verarbeiten, die die für ihn geltenden Vorschriften verlangen. Die Gegenparteien können nicht einfach vereinbaren, eine gesetzliche Anforderung außer Acht zu lassen. Bei fehlenden Angaben sind Nachforderungen und risikobasierte Maßnahmen nach lokalem Recht erforderlich. Die EBA-Leitlinien zur Travel Rule, die seit dem 30. Dezember 2024 gelten, legen für die EU Verfahren fest, um fehlende Angaben anzufordern, Risiken zu bewerten und zu entscheiden, ob ein Transfer ausgeführt, ausgesetzt oder abgelehnt wird.
Beispielhafte Informationskategorien; die lokalen Vorschriften bestimmen die erforderlichen Felder und die Verifizierung:
| Datenelement | Wann erforderlich | Hinweise |
|---|---|---|
| Name des Auftraggebers | Soweit nach den anwendbaren Vorschriften erforderlich | Identifiziert die Person, nicht lediglich eine Wallet-Bezeichnung |
| Konto des Auftraggebers | Soweit nach den anwendbaren Vorschriften erforderlich | Kennung des sendenden Kontos oder der sendenden Adresse nach lokalen Vorschriften |
| Anschrift, Identifikationsnummer oder Geburtsangaben | Zusätzliche Identitätsfelder nach den anwendbaren Vorschriften | Welche Felder oder Alternativen zulässig sind, unterscheidet sich je nach Rechtsordnung |
| Name des Begünstigten | Soweit nach den anwendbaren Vorschriften erforderlich | Identifiziert den Empfänger |
| Konto des Begünstigten | Soweit nach den anwendbaren Vorschriften erforderlich | Kennung des empfangenden Kontos oder der empfangenden Adresse nach lokalen Vorschriften |
Weitere Leitfäden zu Zulassung und Compliance finden Sie im VASP-Compliance-Hub.
Informationspflichten und Verifizierungsschwellen hängen vom anwendbaren Recht ab. Eine vereinfachte Verifizierung befreit einen Transfer nicht zwangsläufig von der Erhebung der vorgeschriebenen Informationen. In der EU entfallen die Informationspflichten für Kryptotransfers nicht allein wegen eines niedrigen Betrags. In den Vereinigten Staaten können die Vorschriften von FinCEN zur Geldübermittlung für erfasste Money Services Businesses gelten, die einschlägige Transfers konvertierbarer virtueller Währungen ab 3.000 US-Dollar abwickeln. Dies erläutert der Leitfaden von 2019. Es handelt sich nicht um einen weltweiten Schwellenwert.
Bei einem Transfer mit einer selbstverwahrten Wallet gibt es keinen VASP auf der Gegenseite. Für das regulierte Institut können dennoch Pflichten zur Informationserhebung und Risikobewertung bestehen. Ein VASP in einer Rechtsordnung mit abweichendem Umsetzungsstand führt zum sogenannten Sunrise-Problem. Für diese Fälle ist ein am anwendbaren Recht ausgerichteter Prozess erforderlich, nicht die Annahme, dass Informationspflichten entfallen oder eine Ablehnung immer die einzige Antwort ist.
Warum die Umsetzung für Compliance-Teams schwierig ist
Bei der Travel Rule treten drei Schwierigkeiten immer wieder auf. Das Sunrise-Problem: Gegenparteien unterliegen unterschiedlichen Umsetzungszeitplänen, weshalb Angaben fehlen oder schwerer zu beschaffen sein können. Uneinheitliche Formate: Lösungen für den Datenaustausch sprechen nicht alle dieselbe Sprache. Und der Sonderfall der Selbstverwahrung: eine Wallet ohne dahinterstehendes Institut. Jeder dieser Fälle erfordert einen dokumentierten Prozess, nicht die Annahme, dass bloßes Abwarten die Pflicht erfüllt.
Für einen empfangenden VASP, der Informationen über den Auftraggeber einholen muss, ist der sendende VASP die maßgebliche Gegenpartei. Hat dessen Rechtsordnung nicht dieselben Pflichten umgesetzt, können Informationen fehlen oder schwerer zu beschaffen sein. Das Fehlen einer gesetzlichen Verpflichtung macht einen freiwilligen Austausch aber nicht unmöglich. Fordern Sie fehlende Daten an, bewerten Sie die Gegenpartei und dokumentieren Sie die nach lokalem Recht getroffenen Entscheidungen über Ausführung, Aussetzung oder Ablehnung. Auf gesetzliche Änderungen in der anderen Rechtsordnung zu warten, ersetzt diese Pflichten nicht.
Die Formatfragmentierung hat die Branche selbst hervorgebracht. Verschiedene Nachrichtenstandards und Anbieternetzwerke entstanden, um Travel-Rule-Daten zu transportieren. Sie sind nicht vollständig interoperabel. Ein sendender und ein empfangender VASP können lokal jeweils sämtliche Anforderungen erfüllen und dennoch ohne zusätzliche Vermittlung zwischen ihren Systemen keinen reibungslosen Austausch zustande bringen. In der EU hat die Geldtransferverordnung die Vorschriften innerhalb des Staatenverbunds angeglichen. Aufsichtsbehörden, darunter die Europäische Bankenaufsichtsbehörde, veröffentlichen die verbindlichen Anforderungen. Andernorts bleibt die Lage aufgrund der unterschiedlichen Regelwerke uneinheitlich.
Selbstverwahrte Wallets sind keine regulierten Gegenparteien. Das hebt die Pflichten des VASP aber nicht auf. In der EU verlangen die EBA-Leitlinien vom CASP, die einschlägigen Angaben zu Auftraggeber und Begünstigtem bei seinem Kunden einzuholen. Bei Transfers über 1.000 EUR verlangen die anwendbaren Vorschriften außerdem Maßnahmen, um die Inhaberschaft der selbstverwahrten Adresse oder die Kontrolle darüber zu beurteilen. Risikominderung und Entscheidungen über die weitere Bearbeitung hängen vom Sachverhalt und dem anwendbaren Recht ab, nicht von einer universellen Regel, jeden Transfer mit einer selbstverwahrten Wallet abzulehnen.
Wie die Travel Rule mit Ihren übrigen Pflichten zusammenhängt
Der Datenaustausch nach der Travel Rule steht nicht für sich allein. Zu wissen, welcher VASP auf der anderen Seite steht und ob er vertrauenswürdig ist, gehört zur Sorgfaltsprüfung von Partnern. Was wann ausgetauscht wurde und wo es gespeichert ist, gehört zur Dokumentation und Aufbewahrung. Und bei einer Aufsichtsprüfung muss das Team all dies unmittelbar erklären können.
Diese Einordnung ist für die Reihenfolge des Aufbaus wichtig. Ein Team, das den Travel-Rule-Betrieb aufbaut, schafft tatsächlich drei Prozesse. Erstens eine Sorgfaltsprüfung für Partner-VASPs, damit klar ist, mit wem Daten ausgetauscht werden und ob eingehende Angaben vertrauenswürdig sind. Zweitens einen Austauschkanal mit anschließender Aufbewahrung, damit die Daten bei einer Anfrage verfügbar sind. Drittens einen Prozess, der nachvollziehbare Erläuterungen sicherstellt, damit die Akte auch bei Rückfragen ein stimmiges Bild ergibt. Der erste Prozess überschneidet sich direkt mit den Screening- und Monitoring-Verfahren, die dieser Themenbereich im Leitfaden zur Transaktionsüberwachung ausführlich behandelt.
Den gesamten Pflichtenkatalog, in dem die Travel Rule neben Sorgfaltsprüfung, Monitoring, Aufbewahrung und Meldungen den fünften Punkt bildet, erläutert der VASP-AML-Leitfaden. Die Themenübersicht von der Definition über die Zulassung und Pflichten bis zum täglichen Betrieb finden Sie im VASP-Compliance-Hub.