
Die Kurzantwort
Transaktionsüberwachung bedeutet, die Aktivitäten Ihrer Kunden fortlaufend zu beobachten: jede Ein- und Auszahlung prüfen, Risikosignale auswerten, Alarme priorisieren und Entscheidungen dokumentieren. Screening ist die Kontrolle an der Tür; Monitoring behält das Geschehen auch danach im Blick. Die Arbeit verteilt sich auf drei Bereiche: Prüfungen in die Abläufe integrieren, die Warteschlange bewältigen und Nachweise führen, die einer Aufsichtsprüfung standhalten. Im VASP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
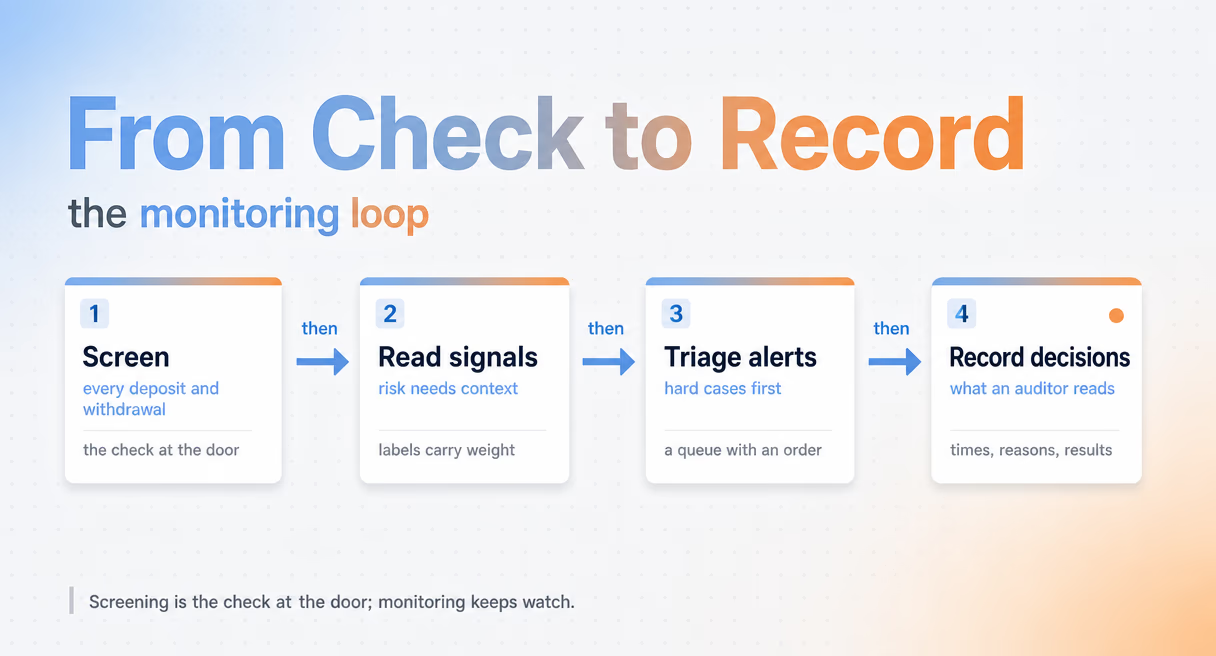
Die FATF-Standards bilden die internationale AML-Grundlage für die laufende Überwachung. Risikobasiertes Monitoring sollte die für das Geschäft relevanten Mittelherkünfte und Geldwege bewerten, einschließlich Risikobezügen zu Bridges, dezentralen Börsen und Mixing-Diensten. Ein bestimmter Geldweg liefert Kontext für die Prüfung, ist aber kein Beweis für Fehlverhalten.
Prüfungen in Ihre Abläufe integrieren
Monitoring innerhalb der operativen Abläufe kann eine wiederholbar durchgeführte Kontrolle unterstützen. Rufen Sie die Screening-API auf, bevor Sie eine Auszahlung freigeben. Bei einer eingehenden Einzahlung, die Onchain bereits abgeschlossen ist, prüfen Sie Transaktion und Adresse vor der internen Gutschrift auf dem Kundenkonto oder einer weiteren Bearbeitung, soweit die Richtlinien des Instituts dies vorsehen. Dokumentieren Sie die Ergebnisse und die Entscheidungen des Instituts. Das Screening-Werkzeug stoppt keine bereits abgeschlossenen Onchain-Transfers.
Der Zeitpunkt hängt vom Ablauf ab. Die Auszahlungsprüfung liefert dem Institut Informationen, bevor es den Abfluss von Mitteln freigibt. Die Einzahlungsprüfung unterstützt den Umgang mit bereits eingegangenen Mitteln. Der Screening-Aufruf ist in den jeweiligen Freigabe- oder Prüfprozess eingebunden, funktioniert auch bei Spitzenlast und liefert eine Risikobewertung, auf deren Grundlage das Institut nach seinen eigenen Richtlinien handeln kann. Die Maßnahme selbst führt er nicht aus.
Drei Eigenschaften entscheiden darüber, ob die Integration im Betrieb trägt. Latenz: Die Screening-Antwort darf nicht zum Engpass werden. Beim System dieses Anbieters beträgt die Antwortzeit laut BlockSec unter 100 Millisekunden; es ist für Freigabeprozesse und nicht für Stapelberichte ausgelegt. Durchsatz bei Spitzenlast: Marktbewegungen verursachen Lastspitzen, und die Prüfung muss auch dann funktionieren, wenn alles andere stark ansteigt. Verhalten im Fehlerfall: Ein fehlgeschlagener Aufruf führt grundsätzlich zu einem Ticket und einer menschlichen Entscheidung, niemals zu einer stillschweigenden Freigabe.
Die technischen Integrationsdetails, also Endpunkte, Felder, Ratenlimits und Code, sind bewusst nicht Gegenstand dieser Seite. Der KYT-Themenbereich enthält die vollständigen API-Anleitungen. Diese Seite bleibt auf der Ebene der Arbeitsabläufe, in die sich die API einfügt.
Was die Alarme Ihnen mitteilen
Ein Alarm ist ein Signal mit einer Risikostufe. Die Signale lassen sich in drei Gruppen einteilen: mit wem Sie es auf der Gegenseite zu tun haben, von Sanktionskennzeichnungen bis zu Mixer-Tags; welches Verhalten erkennbar ist; und woher die Mittel stammen, einschließlich ihrer Wege über Bridges, DEXes und Mixer. Die Bewertung erfolgt auf fünf Stufen von No Risk bis Critical. Auf dieser Grundlage legen Ihre Richtlinien die weitere Bearbeitung fest.
Die Zuordnung von Stufen zu Maßnahmen ist eine Richtlinienentscheidung, die vor dem Eingang der Alarme schriftlich feststehen sollte. No Risk bedeutet, dass die Prüfung keine Risikobefunde ergeben hat. Low und Medium stehen für begrenzte beziehungsweise mittlere Risikoexposition. High bedeutet erhebliche Risikoexposition. Critical ist der höchste Schweregrad und umfasst unter anderem Adressen auf Sperrlisten oder die direkte Beteiligung rechtswidrig handelnder Akteure. Das System bewertet; das Institut entscheidet anhand seiner eigenen Richtlinien und des anwendbaren Rechts über Prüfungen, Beschränkungen und Meldungen.
Die Risikostufen als Zuweisungstabelle:
| Risikostufe | Übliche Bedeutung | Typische Bearbeitung |
|---|---|---|
| No Risk | Keine Risikobefunde bei der Prüfung | Reguläre Bearbeitung und regelmäßige Überprüfung gemäß Richtlinie |
| Low | Begrenzte Risikoexposition | Der Exposition angemessene Prüfung |
| Medium | Mittlere Risikoexposition | Priorisierte manuelle Prüfung gemäß Richtlinie |
| High | Erhebliche Risikoexposition | Zeitnahe Prüfung und Eskalation gemäß Richtlinie |
| Critical | Höchster Schweregrad: Adressen auf Sperrlisten oder direkte Beteiligung rechtswidrig handelnder Akteure | Sofortige menschliche Beurteilung möglicher Beschränkungen und einer etwaigen Meldepflicht |
Chainübergreifende Risikoexposition verdient einen eigenen Punkt in der Risikobewertung eines Unternehmens: Mittel, die über Bridges zwischen Blockchains bewegt wurden oder auf ihrem Weg durch einen Mixer geflossen sind, haben eine andere Vorgeschichte als Mittel aus der bekannten Hot Wallet einer Börse. Ein System ohne chainübergreifende Sicht kann diese Vorgeschichte nicht auswerten. Die Zahl unterstützter Bridges und Blockchains gehört deshalb in die Beschaffungscheckliste.
Als praktische Leseregel gilt: Labels wiegen schwerer als Signale, direkte Labels schwerer als indirekte. Eine Critical-Bewertung auf Grundlage eines direkten Sanktionsbefunds verlangt eine andere Entscheidung als eine Medium-Bewertung aus indirekten Verhaltenssignalen. Eine brauchbare Richtlinie behandelt beides unterschiedlich, schriftlich festgelegt, bevor der erste Fall eintrifft.
Weitere Leitfäden zu Zulassung und Compliance finden Sie im VASP-Compliance-Hub.
Die Alarmwarteschlange bearbeiten
In der Warteschlange entscheidet sich, ob Monitoring funktioniert. Fehlalarme kosten Prüfzeit und können echte Risiken verdecken. Ihre Häufigkeit hängt von den Regeln und dem Geschäftskontext ab. Breit angelegte Regeln, die das Übersehen verdächtiger Aktivitäten verringern sollen, können oft auslösen. Die Antwort ist eine messgestützte Triage-Methode, nicht ein unbelegter Branchenprozentsatz oder ein stilleres System.
Drei Maßnahmen machen die Warteschlange beherrschbar. Erstens ein Triage-Arbeitsplatz: eine Warteschlange, nach Priorität abgearbeitet, mit schwerwiegenden Alarmen zuerst, damit Kritisches nie hinter Routinefällen wartet. Zweitens die Abstimmung von Richtungsregeln: Derselbe Regelsatz erzeugt bei einer Börse mit bekannten Plattform-Wallets völlig andere irrelevante Alarme als bei einem Zahlungsdienst mit ständig neuen Adressen. Drittens eine Whitelist: geprüfte, als vertrauenswürdig eingestufte Adressen werden von wiederholten Alarmen ausgenommen, jeweils mit verantwortlicher Person und Überprüfungsdatum.
Die konsequente Durchführung ist ebenso wichtig wie die Maßnahmen selbst. Teams sollten befristete Whitelist-Einträge zum vorgesehenen Termin überprüfen oder entfernen. Regeländerungen werden einzeln dokumentiert, damit die Frage einer prüfenden Person nach dem Grund einer Schwellenwertänderung beantwortet werden kann. Auch die Warteschlange wird gemessen: Ziehen Sie monatlich Alarmstichproben und richten Sie den nächsten Durchgang nach der Zahl tatsächlich handlungsrelevanter Alarme aus.
Dieser Abschnitt behauptet ausdrücklich nicht, dass irgendein Werkzeug Fehlalarme verschwinden lässt. Das vollständige Vorgehen mit Schwellenwerten, Whitelist-Governance, Zuweisung nach Schweregrad und Messung hat einen eigenen Leitfaden: So reduzieren Sie Fehlalarme.
Nachweise nachvollziehbar halten
Bei einer Aufsichtsprüfung wird gefragt, warum eine Transaktion zugelassen wurde, wie die Risikostufe zustande kam und wo die Belege liegen. Screening-Ergebnisse, Audit-Logs und Exporte unterstützen die Antwort. Das Institut ergänzt Prüfbegründungen, Genehmigungen und etwaige externe Belege. Teams sollten eine Risikobewertung erklären können, ohne den Ablauf aus dem Gedächtnis rekonstruieren zu müssen.
Die Dokumentation folgt einem klaren Muster: Was wurde festgestellt, was hat den Alarm ausgelöst, welche Risikostufe ergab sich, wer hat wann entschieden? Systeme, die diese Spur im laufenden Betrieb aufzeichnen, liefern sie auf Anfrage. Systeme, die auf eine spätere Rekonstruktion setzen, müssen sie unter Druck erstellen. Der Unterschied ist erkennbar.
Die von FinCEN veröffentlichten US-amerikanischen Erwartungen an Money Services Businesses bieten eine brauchbare Orientierung für die Fragen von Aufsichtsprüfern auch andernorts: Aufbewahrungsfristen, Wiederauffindbarkeit und Meldeweg.
Die Eskalation eines Alarms zu einem Fall löst nicht automatisch eine STR- oder SAR-Pflicht aus. Das Institut prüft den Sachverhalt anhand der lokalen Meldeanforderungen, erstellt gegebenenfalls einen Entwurf, prüft ihn und reicht ihn selbst ein. Phalcon Compliance exportiert derzeit STR-Entwürfe für Hongkong und Singapur. Davon zu unterscheiden ist die Unterstützung von Regeln für mehr als 27 Rechtsordnungen durch die Risiko-Engines, laut BlockSec. Der VASP-AML-Leitfaden ordnet diese Aufgaben in den gesamten Pflichtenkatalog ein.
Alles zusammenführen
Das System hinter dem Compliance-Angebot dieser Website ist Phalcon Compliance: KYA- und KYT-Screening auf einer gemeinsamen Label-Datenbasis. Drei Eckpunkte: API-Screening in unter 100 Millisekunden, ausgelegt für Freigabeprozesse. Ein kostenloser Einstieg mit drei Prüfungen pro Monat, danach Credits oder ein Abonnement. Und die parallele Verarbeitung von Ein- und Auszahlungsabläufen, laut BlockSec.
Zu diesen Fakten gehören klare Grenzen. Screening senkt Risiken, beseitigt sie aber nicht. Ein unauffälliges Ergebnis beschreibt den heutigen Stand. Die API ist in den Tarifen Scale und Enterprise verfügbar. Diese tatsächliche Zugangsvoraussetzung sollten Sie vor Beginn der Integration klären, statt sie erst in Woche sechs zu entdecken. Und das System liefert Risikostufen und Belege; Richtlinien und Entscheidungen bleiben Aufgabe des Betreibers.
Beginnen Sie passend zu Ihrem Volumen. Drei kostenlose, manuell ausgeführte Prüfungen pro Monat nach der Registrierung zeigen Ihnen, wie Labels und Signale aussehen. Sobald die erste Prüfung aus Zeitmangel ausfällt, integrieren Sie die Prüfungen in Ihre Verarbeitungskette. Produktdetails finden Sie auf der Seite zu Phalcon Compliance, die Themenübersicht im VASP-Compliance-Hub.