
Die Kurzantwort
Fehlalarme lassen sich nicht auf null reduzieren. Bewährt haben sich drei Hebel: Stimmen Sie Richtungsregeln und Schwellenwerte auf Ihr tatsächliches Geschäft ab. Verwalten Sie die Whitelist mit der Sorgfalt, die eine Risikokontrolle verlangt. Und weisen Sie Alarme nach Schweregrad zu, damit erfahrene Fachkräfte zuerst die gefährlichen Fälle bearbeiten. Das Ziel ist es, Arbeitszeit für Hochrisikoalarme einzusetzen, nicht die Warteschlange zu leeren. Im VASP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
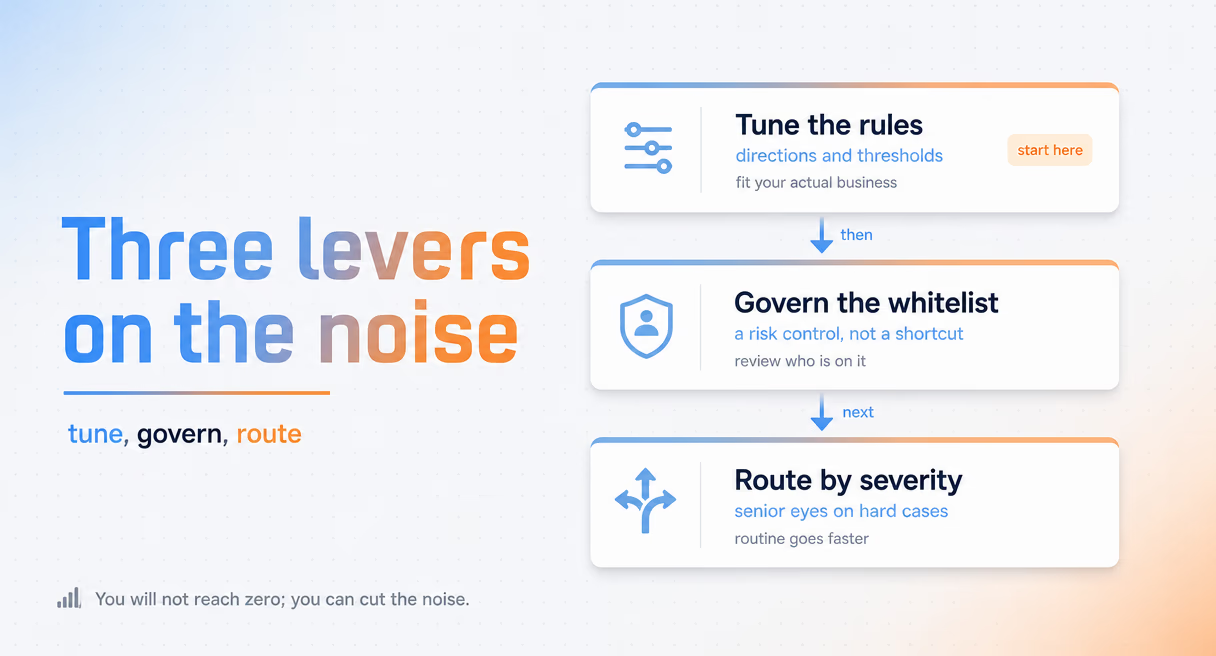
Ein System, das nie Alarm schlägt, übersieht echte Fälle. Ein System, das bei allem Alarm schlägt, lässt sie in der Masse untergehen. Die Lösung ist nicht ein stilleres System, sondern ein besser betriebener Prozess: Ändern Sie wenig auf einmal, dokumentieren Sie es, überprüfen Sie es regelmäßig und messen Sie die Wirkung.
Die drei Ebenen und die Vorgehensweise, mit der jede davon sicher bleibt:
| Ebene | Hebel | Vorgehensweise zur Absicherung |
|---|---|---|
| 1 | Richtungsregeln und Schwellenwerte abstimmen | Jeweils nur eine Änderung vornehmen und mit Begründung protokollieren |
| 2 | Die Whitelist kontrolliert verwalten | Schriftliche Kriterien, eine verantwortliche Person, ein Ablaufdatum und eine erneute Begründung jedes Quartal |
| 3 | Nach Schweregrad zuweisen | Eine schriftliche Zuweisungstabelle erstellen, bevor die Warteschlange überläuft |
Diese Seite richtet sich an Teams, deren Monitoring bereits läuft. Wenn Sie Prüfungen erst in Ihre Abläufe integrieren, beginnen Sie mit dem Leitfaden zur Transaktionsüberwachung.
Warum Fehlalarme strukturell bedingt sind
Fehlalarme sind der Preis breit angelegter Erkennungsregeln: Eine übersehene Zahlung mit Sanktionsbezug kann schwerwiegende Folgen haben, während ein Fehlalarm Analysezeit kostet. Breiter gefasste Regeln können das Risiko übersehener Gefahren verringern, garantieren aber keine lückenlose Erkennung. Eine sinnvolle Ausgangsbasis ist Ihr selbst gemessener Bearbeitungsaufwand, nicht ein unbelegter Prozentsatz oder eine pauschale Bearbeitungszeit.
Auch die Aufsichtsperspektive stützt diesen Ansatz. Der risikobasierte Ansatz der FATF für Unternehmen im Bereich virtueller Vermögenswerte sieht risikogerechte Kontrollen vor: abgestimmte Regeln, dokumentierte Begründungen und regelmäßige Überprüfungen statt möglichst vieler Alarme bei jeder Aktivität. Mit entsprechender Dokumentation ist Regelabstimmung gelebte Compliance im vorgesehenen Sinne.
Ebene 1: Richtung und Schwellenwerte abstimmen
Richtungsregeln bestimmen, was Ihr Monitoring betrachtet; Schwellenwerte bestimmen, wann es Alarm schlägt. Bei der Abstimmung passen Sie beides an Ihr Geschäftsprofil an: Kundenstruktur, Geschäftspartner, Blockchains und Vermögenswerte. Derselbe Regelsatz erzeugt bei einer Börse andere irrelevante Alarme als bei einer Zahlungsplattform. Zur Absicherung gilt: jeweils nur eine Änderung vornehmen und mit Begründung protokollieren.
Analysieren Sie zunächst die Warteschlange: Gruppieren Sie die Alarme eines Monats nach ihrer auslösenden Regel. Die meisten Teams stellen fest, dass wenige Regeln den Großteil der unnötigen Alarme verursachen. Oft geht es um unbedenkliches Verhalten, das lediglich vom Standardprofil abweicht, etwa den Handelsrhythmus eines Market Makers oder eine gebündelte Treasury-Umbuchung.
Passen Sie dann die Richtungsregeln an Ihr Geschäft an. Zahlungsströme einer Börse mit bekannten Plattform-Wallets oder Market Makern können erst dann als üblich gelten, wenn ihre Herkunft und ihr Verhalten geprüft wurden und zum Geschäft passen. Bloße Vertrautheit macht einen Zahlungsstrom weder sicher noch einen Risikoalarm zu einer Fehlkonfiguration. Im Zahlungsverkehr benötigen neue Adressen eine Risikobewertung statt automatischer Annahme oder Ablehnung. Nutzen Sie dokumentierte, zum Geschäft passende Regeln und Abstufungen.
Anschließend staffeln Sie die Schwellenwerte. Eine einzige Trennlinie zwischen unbedenklich und verdächtig erzeugt im Grenzbereich viele Alarme. Abstufungen nach Betrag und Risikoklasse, eng bei hohem Risiko und toleranter bei geringfügigen Beträgen, schaffen eine Warteschlange, die Menschen sinnvoll priorisieren können. Für jede Stufe wird eine eigene Begründung dokumentiert.
Die Absicherung bleibt durchgängig gleich: pro Überprüfungszyklus nur eine Änderung, damit Ursache und Wirkung zuordenbar bleiben. Jede Verschiebung eines Schwellenwerts erhält einen Eintrag im Änderungsprotokoll, mit Datum, Namenskürzel und Begründung. Fragt eine prüfende Person, warum eine Regel gelockert wurde, oder führt die Abstimmung zu Problemen, liefert das Protokoll die Antwort.
Weitere Leitfäden zu Zulassung und Compliance finden Sie im VASP-Compliance-Hub.
Ebene 2: Die Whitelist kontrolliert verwalten
Eine Whitelist unterdrückt Alarme für Adressen, die Sie geprüft und als vertrauenswürdig eingestuft haben. Sie ist der schnellste Hebel und braucht gerade deshalb klare Kontrollen statt bloßen Tatendrang. Der Standard: schriftliche Kriterien, eine verantwortliche Person je Eintrag, ein Ablauf- oder Überprüfungsdatum und eine Änderungshistorie. Mehr Whitelist bedeutet nicht mehr Sicherheit. Eine ungepflegt wachsende Liste reißt eine Lücke ins Monitoring.
Zuerst kommen schriftliche Aufnahmekriterien. Belastbar sind Einträge, die Sie selbst geprüft haben: interne Wallets und Treasury-Adressen, Market Maker, deren Identität und Verhalten Sie bestätigt haben, sowie große Partner mit dokumentierter Sorgfaltsprüfung. „Wir sehen sie jeden Tag“ ist kein Nachweis, sondern Vertrautheit, die als Sorgfaltsprüfung ausgegeben wird.
An zweiter Stelle steht der Überprüfungsrhythmus. Auch die Gegenseite verändert sich: Ein Market Maker wird übernommen, die Kontrolle über eine Adresse wechselt. Prüfen Sie jeden Eintrag vierteljährlich und entfernen Sie grundsätzlich alles, dessen Verbleib Sie nicht erneut begründen können. So bleibt die Liste belastbar. Befristete Einträge sollten Teams zu den vorgesehenen Terminen überprüfen und entfernen, statt sie unbegrenzt bestehen zu lassen. Das ist eine Governance-Empfehlung, keine Behauptung, dass jedes Produkt einen automatischen Ablauf unterstützt.
Drittens folgt der Kontrollnachweis: Wer hat welchen Eintrag wann und auf welcher Beweisgrundlage genehmigt? Ist bei einem Whitelist-Vorfall der Kontrollverlauf dokumentiert, hat eine bestehende Kontrolle einmal versagt. Fehlt diese Dokumentation, war die Kontrolle faktisch nicht vorhanden.
Zur ehrlichen Risikobeschreibung gehört: Ja, eine Whitelist kann den Alarm zu einem echten Verdachtsfall unterdrücken. Genau deshalb braucht es klare Aufnahmekriterien, Ablaufdaten, Überprüfungen und eine Änderungshistorie. Eine kontrolliert verwaltete Whitelist ist ein Präzisionsinstrument. Eine unkontrollierte ist ein selbst geschaffener blinder Fleck.
Ebene 3: Nach Schweregrad zuweisen
Das Problem einer Warteschlange liegt selten allein in der Zahl der Alarme, sondern darin, dass sie in einer einzigen Reihe ankommen. Die Zuweisung nach Schweregrad schafft getrennte Bearbeitungsspuren: Alarme der Stufen No Risk und Low gehen in die automatisierte oder gebündelte Prüfung, Medium in die manuelle Prüfung während der regulären Arbeitszeiten, High und Critical in die sofortige Bearbeitung mit Eskalation. So werden die fünf Risikostufen als Zuweisungstabelle genutzt.
Die Zuweisungstabelle ist ein Richtliniendokument, das erstellt wird, bevor die Warteschlange überläuft. Sie legt je Stufe fest, wer die Alarme bearbeitet, wie schnell dies geschieht und welche Voraussetzungen für den Abschluss gelten. Die Stufen liefert das System; die Tabelle verantworten Sie. Ihre Qualität entscheidet darüber, ob erfahrene Analysten ihren Tag mit kritischen Alarmen oder mit Nebensächlichkeiten verbringen.
Aus der Tabelle ergeben sich zwei Grundsätze. Hohes Risiko wartet nicht: Das Institut kann eine noch nicht ausgeführte Auszahlung zur Prüfung zurückhalten, wenn seine Richtlinien und das anwendbare Recht dies verlangen, mit einem kurzen, erprobten Eskalationsweg. Geringes Risiko blockiert nicht: Ein geringfügiger Alarm, der gebündelt und zusammen mit anderen geprüft werden kann, sollte nicht denselben Personaleinsatz wie ein eigener Fall erfordern. Diese Verschwendung lässt die echten Fälle untergehen.
Am Triage-Arbeitsplatz wird die Tabelle praktisch umgesetzt: eine Warteschlange, nach Schweregrad sortiert, von oben nach unten abgearbeitet, mit dokumentiertem Ergebnis jeder Bearbeitung. So sieht „risikobasiert“ morgens um neun aus. Bei der Alternative, der reinen Eingangsreihenfolge, untersucht ein Zweierteam die fünfzehnte Wiederholung zu einem bekannten Market Maker, während eine ungewöhnliche Einzahlung wartet.
Messen und überprüfen
Abstimmung ohne Messung ist selbstsicheres Raten. Ein belastbarer Regelkreis sieht so aus: monatlich eine Stichprobe aus der Warteschlange ziehen, jeden ausgewählten Alarm manuell beurteilen und die eigene Quote im Zeitverlauf verfolgen. Die Whitelist wird vierteljährlich überprüft. Schreiben Sie die Definition der Kennzahl in die Richtlinie, damit sie Personalwechsel übersteht. Dort gehören nur Zahlen hinein, die Sie selbst ermittelt haben.
Die Stichprobe muss nicht übermäßig aufwendig sein: Ein festgelegter Anteil der monatlichen Alarme, den eine benannte Person anhand eines schriftlichen Maßstabs prüft, ergibt einen Trend. Er zeigt, ob Änderungen auf Ebene 1 geholfen haben, ob die Whitelist bei den richtigen Zahlungsströmen Alarme unterdrückt und ob bei der Zuweisung eine Bearbeitungsspur zu kurz kommt.
Ein fester Rhythmus verbindet die Schritte. Monatlich: Zusammensetzung der Warteschlange, Stichprobenergebnisse und Änderungsprotokoll der Schwellenwerte prüfen. Vierteljährlich: jeden Whitelist-Eintrag erneut begründen und die Zuweisungstabelle mit dem tatsächlichen Alarmaufkommen abgleichen. Ereignisbezogen: Jeder übersehene Fall oder Vorfall löst eine sofortige Überprüfung der beteiligten Regeln aus, dokumentiert wie jede andere Änderung.
Die Messdokumentation beantwortet zugleich die Fragen der Aufsicht. Wenn die Aufsicht fragt, woran Sie erkennen, dass Ihr Monitoring funktioniert, lautet die Antwort: eine belastbare Kennzahl, ihre Definition in der Richtlinie und die Maßnahmen, die bei Veränderungen ergriffen wurden. Die von FinCEN veröffentlichten US-amerikanischen Erwartungen an Money Services Businesses bieten eine brauchbare Orientierung dafür, was Prüfer als Nachweis ansehen. Eine Dokumentation risikobasierter Regelabstimmungen fällt genau in diese Kategorie.
Zu den Werkzeugen: Das Compliance-Angebot dieser Website bildet die drei Vorgehensweisen in Funktionen ab: einen Triage-Arbeitsplatz im Alert Hub, die Abstimmung von Richtungsregeln und eine verwaltete Whitelist. Diese Funktionen unterstützen die Methode, ersetzen sie aber nicht. Produktdetails finden Sie auf der Seite zu Phalcon Compliance, den übergreifenden Ablauf im Leitfaden zur Transaktionsüberwachung und die Themenübersicht im VASP-Compliance-Hub.