
La respuesta breve
AML para VASP es el conjunto de deberes contra el blanqueo de capitales que se vincula a un proveedor de servicios de activos virtuales. Conocer a los clientes, monitorizar sus transacciones, conservar registros, informar de actividades sospechosas y transmitir información de la regla de viaje con las transferencias. La lista es corta. El trabajo diario no, y se concentra en dos lugares: la cola de alertas y los expedientes que lee un examinador. El hub de cumplimiento VASP reúne las guías relacionadas.
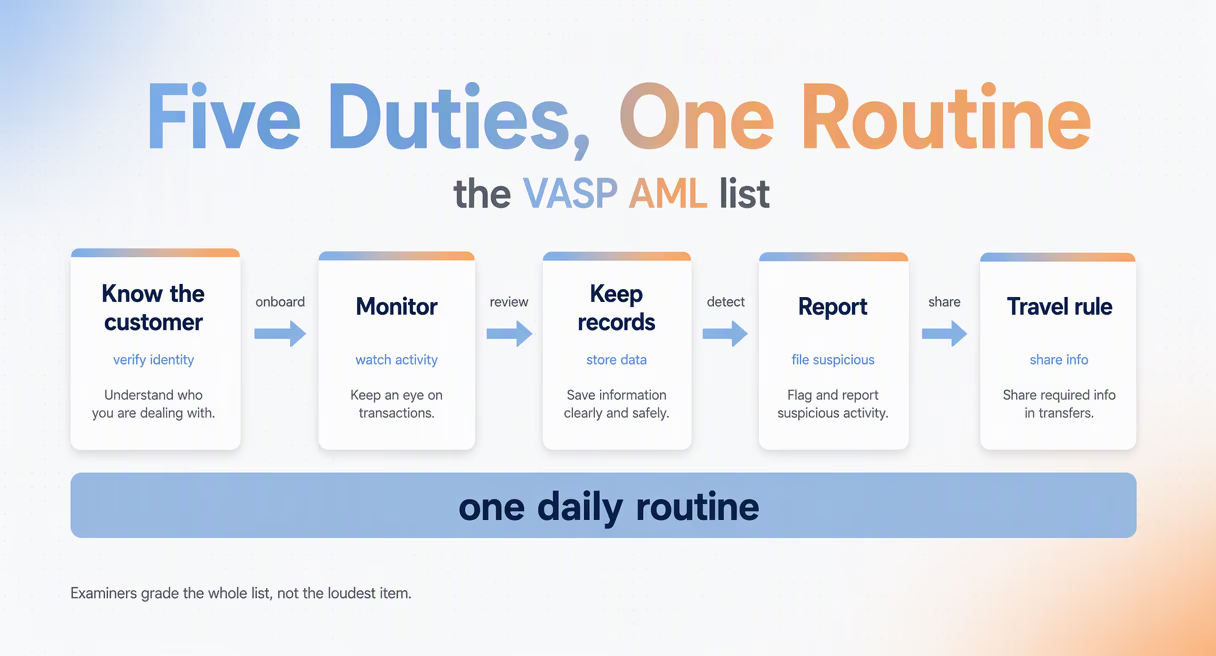
Esa división refleja honestamente el trabajo. La licencia es una puerta que cruzas una vez; AML es una práctica que ejecutas cada día. La diferencia entre un equipo de cumplimiento tranquilo y uno desbordado rara vez es la normativa a la que responde. Es cómo gestiona la cola y si sus decisiones dejaron rastro.
Esta página cubre los deberes de forma compacta y luego profundiza en los dos lugares donde se concentra realmente el trabajo: qué preguntan los examinadores y por qué la cola de alertas consume la semana.
Qué abarca AML para VASP
Cinco áreas forman el marco; los requisitos concretos y las fechas de efecto dependen de la ley local aplicable. La diligencia del cliente identifica a quién atiendes. La monitorización continua observa qué se mueve. La conservación de registros mantiene la evidencia recuperable. La comunicación de actividad sospechosa entrega los casos graves a las autoridades. La regla de viaje transmite información identificativa con las transferencias. Cada uno es una frase aquí y una práctica en otra parte.
La diligencia del cliente, normalmente llamada KYC, consiste en identificar clientes y valorar su riesgo: documentos, comprobaciones, titularidad real de entidades y un nivel de riesgo que determina la atención. Esta página la trata como un deber que entender, porque el lado de análisis de las herramientas de este sitio, direcciones y transacciones en vez de documentos de identidad, se sitúa junto a ella, no dentro.
La monitorización continua tiene peso diario. Los estándares del GAFI ofrecen la base AML internacional. Un programa basado en riesgo debe evaluar fuentes y rutas de fondos relevantes, incluida exposición a puentes, exchanges descentralizados y servicios de mezcla, sin tratar cada patrón como prueba de irregularidad.
Conservar registros es poco vistoso y decisivo. Transacciones, decisiones, alertas y aprobaciones, recuperables durante el periodo fijado por la normativa, para que las preguntas de años después se respondan con registros y no con recuerdos.
Informar de actividad sospechosa, mediante STR o SAR según la jurisdicción, es el deber donde todo el programa demuestra su valor o no. Reconocer el caso que cruza el umbral, documentar por qué y presentarlo dentro del plazo.
La regla de viaje, transmitir información del ordenante y el beneficiario entre VASP al transferir, ocupa una línea aquí porque tiene toda una guía: la regla de viaje para VASP.
El conjunto de un vistazo:
| Deber | Qué exige | Dónde se concentra el trabajo |
|---|---|---|
| Diligencia del cliente (KYC) | Identificar clientes y valorar su riesgo | Incorporación y actualizaciones periódicas |
| Monitorización continua | Observar transacciones, incluida la exposición entre cadenas | A diario, en la cola de alertas |
| Conservación de registros | Mantener recuperables decisiones y evidencia | Continuamente, escritos por el flujo de trabajo |
| Comunicación de actividad sospechosa | Presentar STR o SAR en casos que cruzan el umbral | Poco frecuente, pero sujeta a plazos |
| Regla de viaje | Intercambiar datos de ordenante y beneficiario al transferir | Por transferencia, con el otro VASP |
Dos límites de esta sección. La correspondencia entre cada deber y la categoría de herramientas que lo soporta, con un orden de construcción para equipos pequeños, es otra lista publicada en este sitio: la lista de cumplimiento VASP. Esta página no repite sus tablas. Y la comparación por países de deberes AML pertenece a un tratamiento jurisdiccional más amplio que el sitio mantiene aparte; lo que cruza fronteras es la forma del conjunto anterior, no sus umbrales internos.
Consulta el hub de cumplimiento VASP para las guías relacionadas sobre licencias y cumplimiento.
Qué preguntan realmente los examinadores
La preparación de una inspección se centra en tres preguntas: existe una política escrita, se ejecutó y puede el equipo explicar sus decisiones. La evidencia de valoración y los motivos registrados ayudan al personal a reconstruir el razonamiento de una alerta en vez de depender de la memoria.
La primera pregunta es el mínimo. Un programa escrito, aprobado, fechado y versionado, que nombre deberes, umbrales y responsables. La mayoría de VASP con licencia lo supera.
La segunda es donde empieza la sustancia: la política decía monitorizar, así que muestra alertas, resoluciones y trazabilidad de escalados; decía revisiones anuales, así que muestra las revisiones. La evidencia de ejecución distingue un programa de un documento, y los supervisores estadounidenses, cuyas expectativas publica FinCEN, suelen leer los expedientes así.
La tercera decide el tono del examen. Recorre una alerta con el examinador: qué la activó, en qué se basaba la puntuación y por qué se cerró. Un equipo capaz de hacerlo con cualquier alerta tiene un programa; uno que necesita reconstruirlo tiene una exposición, que aparece cuando resulta más cara.
La defensa práctica se construye antes del examen: registros de auditoría de lo observado y decidido, exportaciones que empaquetan evidencia y expedientes de valoración de riesgo que muestran su razonamiento. Las categorías de herramientas, no las marcas, son el nivel adecuado para esta página.
Dónde va el trabajo diario
Los falsos positivos consumen tiempo de analistas y pueden desplazar riesgos reales de la cola. Su tasa varía según reglas, clientes y contexto operativo; esta guía no puede justificar una proporción única. Gestionar la carga exige medición y un método de clasificación repetible.
Las reglas amplias pueden reducir el riesgo de omitir actividad sospechosa y generar más alertas sobre tráfico legítimo. Mide el equilibrio con muestras revisadas de tu propio programa y registra por qué cambiaron los umbrales; no sustituyas esa evidencia por una cifra sectorial anónima.
El método tiene tres movimientos, cada uno una disciplina y no una compra. Una mesa de clasificación, una cola atendida por prioridad para que las alertas graves nunca esperen detrás de las rutinarias. Ajuste de reglas direccionales, adaptadas a la forma real del negocio, porque el mismo conjunto produce ruido completamente distinto en un exchange y una plataforma de pagos. Y una lista blanca, direcciones comprobadas y fiables excluidas de activaciones repetidas, con responsable y fecha de revisión, porque envejece mal si se abandona.
Nada de eso afirma que una herramienta haga desaparecer el problema. Es lo contrario: la cola es permanente, y la habilidad consiste en dedicar sus horas a las alertas que las merecen. La versión de manual de esta sección, umbrales, gobernanza de listas blancas, enrutamiento por gravedad y medición del ajuste, es otra guía: cómo reducir falsos positivos.
Construir el conjunto de herramientas para la lista
Phalcon Compliance apoya el flujo onchain con análisis de direcciones y transacciones sobre 600M+ direcciones etiquetadas y 200+ señales en 17 categorías de indicadores de riesgo (según BlockSec). Sus motores admiten reglas para 27+ jurisdicciones. Los borradores STR se exportan actualmente para Hong Kong y Singapur, por separado de esa cobertura, con registros de auditoría y exportaciones de análisis para revisión. La institución decide y presenta los informes. Registrarse da tres comprobaciones gratuitas al mes.
Esos números son la lista de cobertura, no el argumento. El argumento es estructural: los deberes exigen evidencia, y la evidencia procede de un sistema que registra lo observado. La lista enlazada antes asigna cada deber a su categoría de herramientas en orden de construcción.
Tres preguntas adyacentes tienen cada una una página más profunda. Si el análisis de transacciones es siquiera una obligación legal para un VASP, con el argumento completo de necesidad, se responde en si KYT es obligatorio para el cumplimiento VASP. La guía de monitorización de transacciones cubre el flujo operativo, incluidas comprobaciones de depósitos y retiradas y la cola de alertas. Y el mapa de definición, licencia, deberes y trabajo diario es el hub de cumplimiento VASP.