
Краткий ответ
AML для VASP — набор обязанностей противодействия отмыванию денег поставщика услуг виртуальных активов. Знать клиентов, мониторить транзакции, хранить записи, сообщать о подозрительной деятельности, передавать сведения Travel Rule вместе с переводами. Список короток, ежедневная работа — нет. Она сосредоточена в очереди уведомлений и досье для инспектора. Связанные руководства собраны в разделе комплаенса VASP.
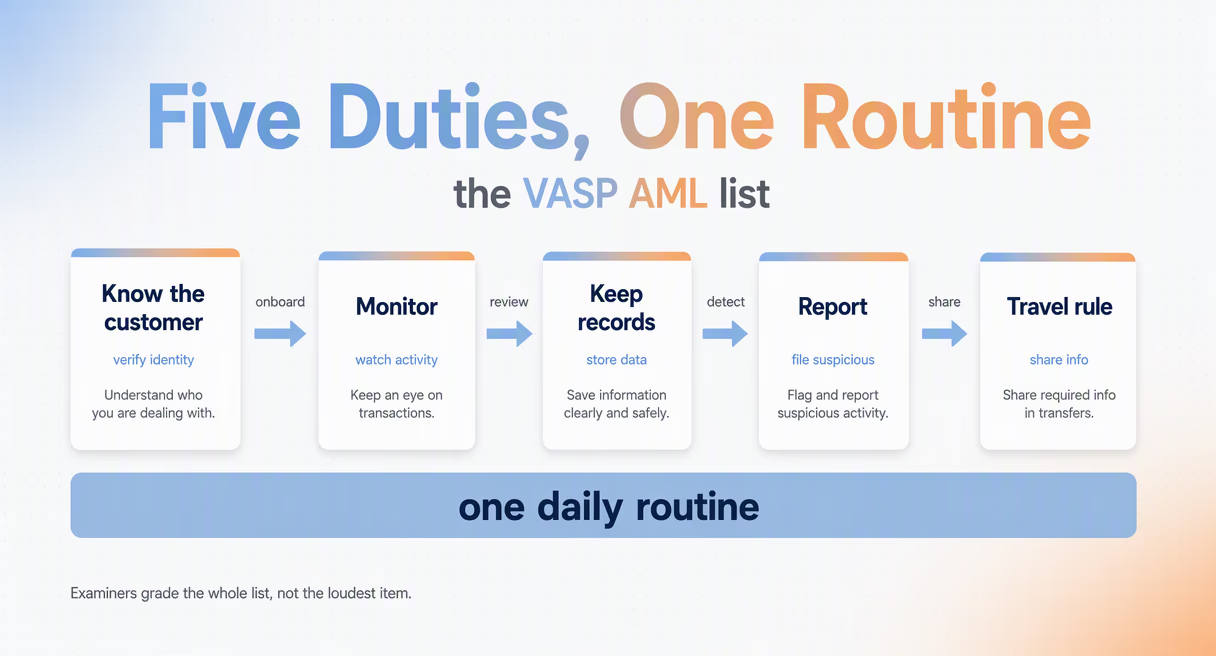
Это реальная структура работы. Лицензирование — входной этап, AML — ежедневная практика. Спокойную и перегруженную команды редко отличают применимые правила. Их отличает обработка очереди и след решений.
Страница кратко описывает обязанности, затем подробно разбирает два места приложения усилий: вопросы инспекторов и причины, по которым очередь поглощает неделю.
Что охватывает AML для VASP
Систему составляют пять областей; конкретные требования и даты действия зависят от местного права. Надлежащая проверка устанавливает обслуживаемых лиц. Постоянный мониторинг следит за движением. Хранение делает свидетельства доступными. Сообщения о подозрительной деятельности передают серьёзные случаи властям. Travel Rule передаёт идентификационные сведения с переводами. Здесь каждому отведено предложение, в работе — целая практика.
Надлежащая проверка клиентов, обычно называемая KYC, — идентификация и оценка риска: документы, проверки, бенефициары организаций, уровень, определяющий внимание. Здесь это обязанность для понимания: инструменты сайта проверяют адреса и транзакции, а не документы, удостоверяющие личность, поэтому находятся рядом, не внутри неё.
Постоянный мониторинг несёт ежедневную нагрузку. Стандарты FATF задают международную AML-основу. Риск-ориентированная программа должна оценивать значимые бизнесу источники и маршруты средств, включая мосты, децентрализованные биржи и миксеры, не считая каждую закономерность доказательством нарушения.
Записи рутинны и решающи. Транзакции, решения, уведомления, одобрения сохраняются доступными на установленный срок, чтобы через годы отвечать документами, а не памятью.
Сообщение о подозрительной деятельности — STR или SAR в зависимости от юрисдикции — проверяет состоятельность всей программы: распознать случай, пересёкший порог, записать причины и подать в срок.
Travel Rule — передача данных отправителя и получателя между VASP при переводах — получает здесь строку, поскольку имеет отдельное руководство Travel Rule для VASP.
Набор кратко:
| Обязанность | Требование | Где выполняется |
|---|---|---|
| Надлежащая проверка (KYC) | Идентифицировать клиентов и оценить риск | Подключение, затем периодическое обновление |
| Постоянный мониторинг | Следить за транзакциями, включая межсетевой риск | Ежедневно в очереди уведомлений |
| Хранение записей | Сохранять доступность решений и свидетельств | Постоянно в рабочем процессе |
| Сообщения о подозрительной деятельности | Подавать STR или SAR по соответствующим случаям | Редко, но в установленные сроки |
| Travel Rule | Обмениваться данными отправителя и получателя | При каждом переводе с другим VASP |
Две границы раздела. Связь каждой обязанности с инструментами и порядок внедрения для небольшой команды описаны в опубликованном чек-листе комплаенса VASP; таблицы здесь не повторяются. Сравнение обязанностей по странам — отдельный подробный материал: границы пересекает общая структура набора, не внутренние пороги.
Связанные материалы о лицензиях и комплаенсе — в разделе VASP.
Что на самом деле спрашивают инспекторы
Подготовка к проверке сосредоточена на трёх вопросах: существует ли письменная политика, исполнялась ли она, может ли команда объяснить решения? Свидетельства оценки риска и записанные причины позволяют восстановить логику уведомления без опоры на память.
Первый вопрос — минимум: утверждённая, датированная, версионированная программа с обязанностями, порогами и ответственными. Большинство лицензированных VASP его проходит.
Второй начинает содержательную проверку: политика требует мониторинга — покажите уведомления, результаты обработки и эскалацию; требует ежегодного пересмотра — покажите пересмотры. Свидетельства исполнения отличают программу от документа. Надзорные органы США, чьи ожидания публикует FinCEN, обычно читают досье именно так.
Третий определяет тон инспекции. Проведите проверяющего через одно уведомление: что сработало, на чём основана оценка, почему закрыли. Команда, способная объяснить любое, имеет программу; вынужденная восстанавливать — риск, проявляющийся в самый дорогой момент.
Практическая защита строится заранее: журналы видимого и решённого, экспорт свидетельств, файлы оценок с собственной логикой. Здесь уместны категории инструментов, не бренды.
Куда уходит ежедневная работа
Ложные срабатывания расходуют время аналитиков и могут вытеснять реальные риски из очереди. Их доля зависит от правил, состава клиентов и условий; единой доли, которую это руководство могло бы подтвердить, нет. Управление нагрузкой требует измерения и повторяемого рассмотрения.
Широкие правила могут снижать вероятность пропуска подозрительной деятельности, создавая при этом больше уведомлений по законной активности. Измеряйте компромисс на собственных рассмотренных выборках, записывайте причины изменений порогов; не заменяйте данные программы анонимной отраслевой цифрой.
Метод состоит из трёх действий, каждое — дисциплина, не покупка. Единая очередь с приоритетами, чтобы серьёзные уведомления не ждали за обычными. Настройка правил по направлению и реальному профилю бизнеса: одинаковый набор на бирже и платёжной платформе создаёт разный шум. Белый список проверенных доверенных адресов, исключённых из повторных срабатываний, с ответственным и датой пересмотра: списки, оставленные без пересмотра, становятся ненадёжными.
Это не обещание исчезновения проблемы благодаря инструменту. Наоборот, очередь постоянна; навык — уделять время работы с ней уведомлениям, которые этого заслуживают. Практическое руководство по порогам, управлению белым списком, маршрутизации и измерению настройки — «Как снизить ложные срабатывания».
Инструменты под набор обязанностей
Phalcon Compliance поддерживает блокчейн-процесс проверкой адресов и транзакций по более чем 600 млн адресов с метками и 200+ сигналам в 17 категориях индикаторов (по данным BlockSec). Движки поддерживают правила для 27+ юрисдикций. Экспорт черновиков STR сейчас охватывает Гонконг и Сингапур — отдельно от охвата правил; журналы аудита и экспорт проверок поддерживают рассмотрение. Решение о сообщении и подача остаются за организацией. Регистрация даёт три бесплатные проверки в месяц.
Эти числа — перечень охвата, не аргумент. Аргумент структурный: обязанности требуют свидетельств, а свидетельства создаёт система, записывающая наблюдения. Чек-лист выше сопоставляет обязанности с категориями инструментов в порядке внедрения.
Три соседних вопроса имеют подробные страницы. Требуется ли VASP проверка транзакций по закону — в «Обязателен ли KYT для комплаенса VASP?». Руководство по мониторингу транзакций описывает операции, включая пополнения, выводы и очередь. Карта от определения до лицензии, обязанностей и работы — раздел комплаенса VASP.