
Краткий ответ — да. В рамках риск-ориентированного подхода FATF поставщик услуг виртуальных активов должен постоянно мониторить транзакции. Он также должен выявлять подозрительную активность и вести пригодные для аудита записи о выполнении обеих задач. KYT, или Know Your Transaction, — ончейн-механизм контроля, выполняющий часть этой обязанности, связанную с мониторингом и выявлением. Эта страница описывает, что FATF действительно требует от VASP. Она также объясняет границу между KYT и Travel Rule и соответствие возможностей KYT обязательству. Страница входит в центр знаний о KYT.
Краткий ответ: да, в рамках риск-ориентированного подхода FATF
Риск-ориентированный подход FATF включает VASP в ту же AML-дисциплину, что и традиционные финансовые организации. Согласно Рекомендации 1, страны требуют от финансовых организаций, включая VASP, выявлять, оценивать и понимать риски отмывания денег и финансирования терроризма. Затем они должны применять соразмерные этим рискам меры. Это не фиксированный контрольный список, а постоянная обязанность настраивать меры контроля под реальные риски конкретного VASP. Для криптобизнеса это означает контроль, способный видеть ончейн-риски в реальном времени.
KYT необходим, поскольку Рекомендация 10 FATF обязывает VASP постоянно мониторить транзакции, а именно это и делает KYT в блокчейне. VASP, проверяющий адреса кошельков и потоки транзакций по известным рискам, выполняет работу, требуемую Рекомендацией 10. Так же поступает VASP, оценивающий эти потоки и разбирающий выявленные случаи. VASP, который подключает клиента и больше никогда не смотрит в блокчейн, её не выполняет — независимо от написанного в политике. Требование относится к действию, а не названию; KYT — отраслевое название действий, которых требует FATF.
Что FATF действительно требует от VASP
FATF не публикует параграф, обязывающий VASP купить продукт под названием KYT. Она публикует рекомендации, которые в совокупности делают мониторинг ончейн-транзакций практически неизбежным для любого VASP, серьёзно относящегося к обязанностям.
Рекомендация 10 требует постоянного мониторинга. VASP должен наблюдать за транзакциями на протяжении деловых отношений, а не только при подключении. В криптобизнесе риск может измениться между первой проверкой кошелька и поступлением вывода. Поэтому постоянный мониторинг означает контроль, повторно проверяющий риск по мере проведения транзакций, а не один раз при открытии аккаунта.
Рекомендация 10 устанавливает надлежащую проверку клиентов, включая постоянное изучение транзакций для поддержания актуального понимания клиента. KYT снабжает этот процесс данными, выявляя транзакционные риски, которые должны стать поводом внимательнее изучить отношения.
Рекомендация 15 требует от стран лицензировать или регистрировать VASP и осуществлять надзор за соблюдением ими AML. На практике регулятор может попросить VASP показать, что мониторинг действительно работает и формирует записи.
Рекомендация 20 требует от финансовых организаций сообщать о подозрительных транзакциях в подразделение финансовой разведки. VASP не может подать сообщение о транзакции, которую никогда не изучал. Поэтому обязанность сообщать следует за механизмом мониторинга, который прежде всего выявляет транзакцию. KYT и есть этот предшествующий контроль.
KYT и Travel Rule: где проходит граница
Распространённый источник путаницы — вопрос, входит ли Travel Rule в KYT. Нет. KYT и Travel Rule — два отдельных, соседствующих обязательства VASP; их смешение искажает оба.
KYT соответствует Рекомендации 10 FATF о постоянном мониторинге и Рекомендации 11 о ведении записей. Он касается мониторинга, выявления подозрительной активности и сохранения пригодных для аудита записей о наблюдениях и находках. Результат KYT — оценка риска, итоговое решение и журнал аудита, понятный регулятору.
Travel Rule соответствует Рекомендации 16 FATF. Оно касается передачи сведений об отправителе и получателе между VASP при переводе виртуальных активов. Результат контроля Travel Rule — сообщение, передаваемое и получаемое организациями, с идентифицирующими сведениями о сторонах перевода.
Travel Rule — отдельная обязанность VASP по передаче информации, а не мониторингу транзакций. KYT не выполняет Travel Rule, а Travel Rule не выполняет KYT. VASP, на которого распространяются оба требования, нужны два механизма контроля — по одному на каждое. Их отождествление ведёт к одному из двух пробелов. Первый — пробел мониторинга, когда VASP считает, что сообщения Travel Rule покрывают обязанность мониторить. Второй — пробел передачи данных, когда VASP считает, что мониторинг покрывает обязанность обмена информацией. Оба предположения неверны.
Как KYT выполняет обязательство
Возможность KYT, способная выполнить Рекомендацию 10 FATF, должна обеспечивать четыре вещи; каждая соответствует части обязательства.
Во-первых, постоянный мониторинг. Контроль должен проверять адреса кошельков и транзакции по мере их появления, а не только при подключении. Средства, чистые при первой проверке пополнения, через час могут участвовать в транзакции с рискованным контрагентом. Контроль без непрерывной повторной проверки пропускает именно то изменение риска, ради выявления которого нужен постоянный мониторинг.
Во-вторых, объяснимая оценка. FATF ожидает, что VASP сможет объяснить, почему с транзакцией поступили определённым образом. Оценка риска в виде голого числа не поддаётся аудиту. Она поддаётся ему, когда сопровождается определившими её индикаторами риска, показателями рискованных связей и источниками данных этих индикаторов. Тогда проверяющий или регулятор может проследить рассуждение от оценки до решения.
В-третьих, журнал аудита. Каждая проверка, оценка и итоговое решение должны фиксироваться с достаточным контекстом для восстановления того, что произошло и почему. То же касается каждого решения человека по уведомлению. Именно эти доказательства надзорный орган запрашивает по Рекомендации 15. Они также замыкают связь между работающим контролем и контролем, выполнение которого можно доказать.
В-четвёртых, готовность к сообщениям о подозрительных транзакциях. Уведомления KYT — входные данные для обязанности подачи сообщения о подозрительной транзакции по Рекомендации 20. Превращение уведомлений в готовое к подаче описание — отдельная дисциплина; см. как подготовить SAR или STR по криптовалюте. KYT не подаёт сообщение. Команда комплаенса работает со структурированными доказательствами, которые он создаёт: индикаторами риска, показателями связей и хронологией. На их основе команда решает, требует ли транзакция сообщения.
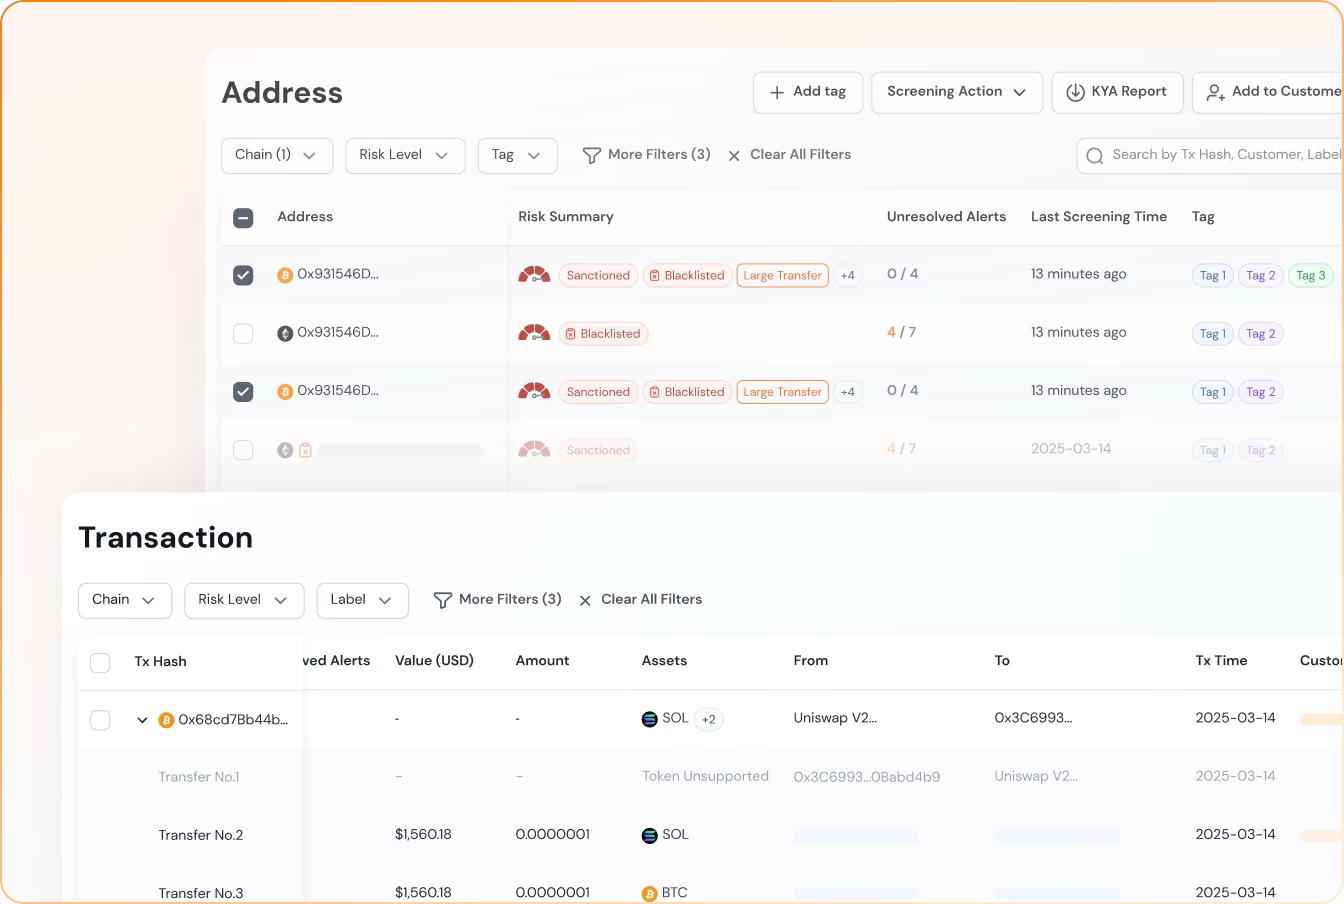
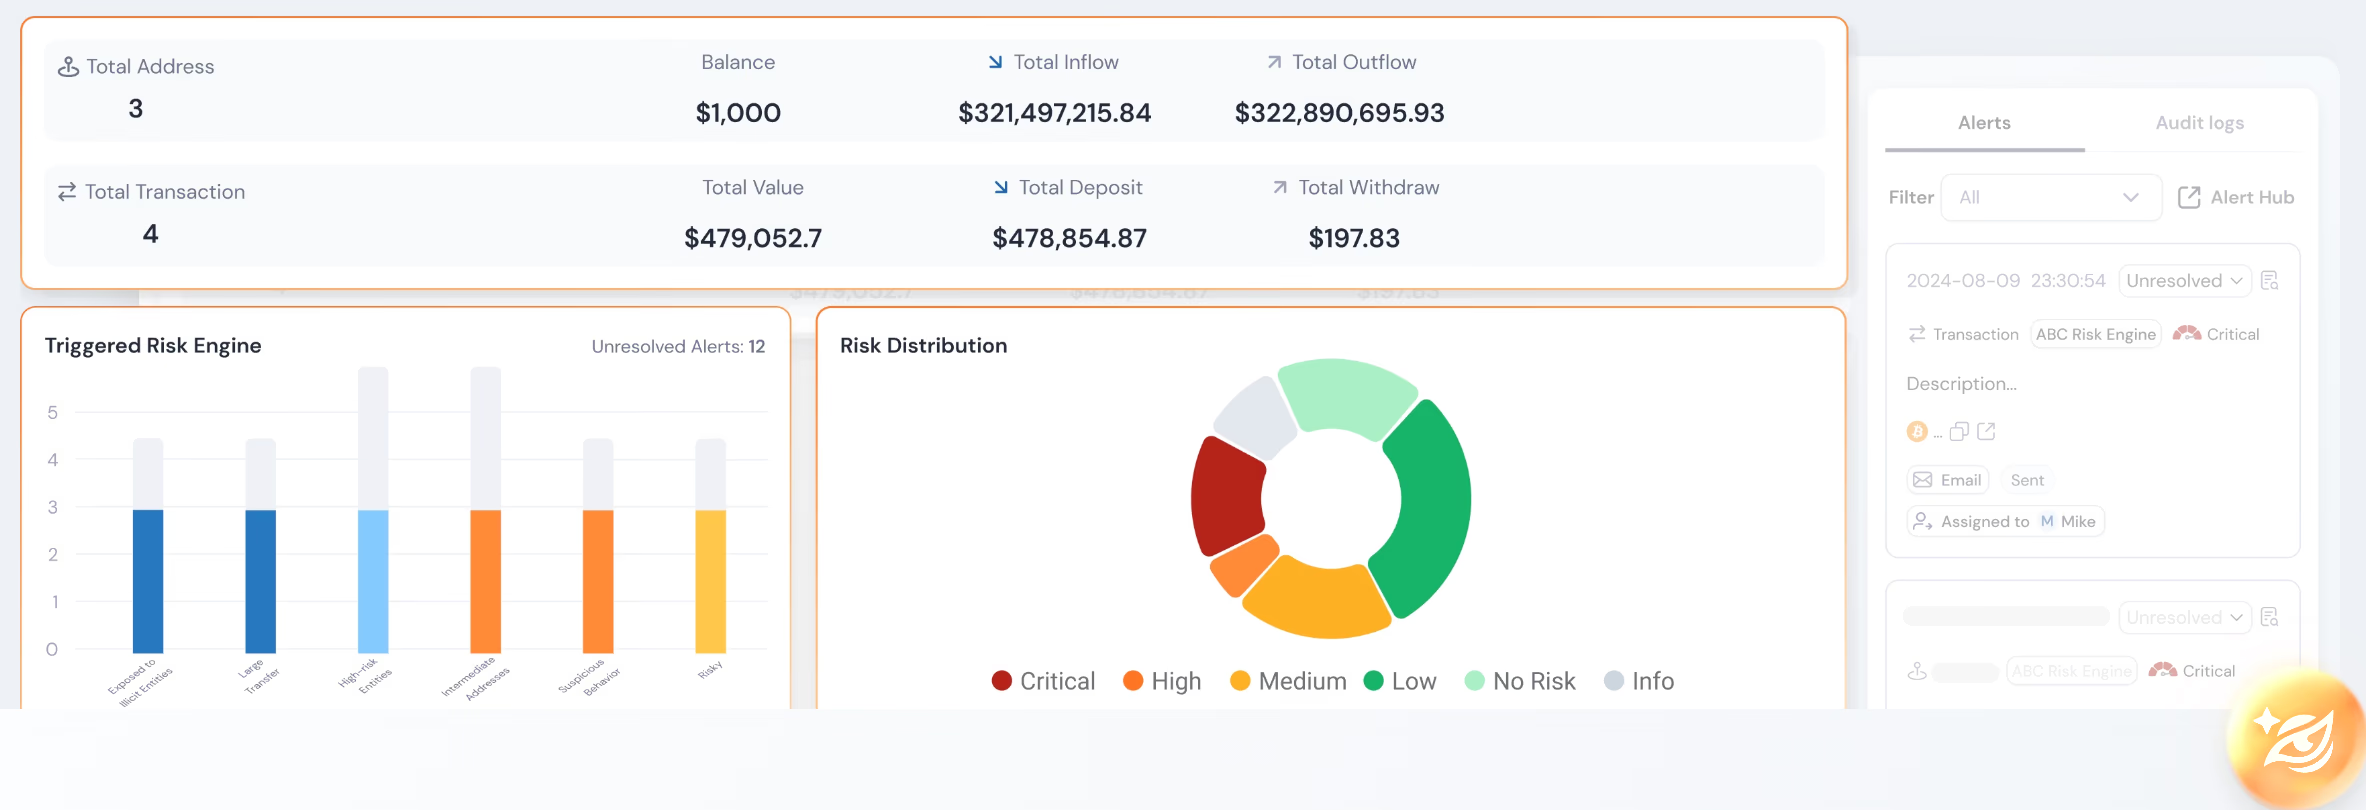
Phalcon Compliance объединяет это в одной платформе. Она выполняет мониторинг транзакций KYT и проверку адресов KYA, формирует объяснимые оценки риска с определившими их индикаторами и хранит журнал каждой проверки и решения. Также она поддерживает формирование сообщений о подозрительных транзакциях на тарифе Essential и выше. Результат — контроль, соответствующий обязательству FATF, а не существующий параллельно ему.
Что делать дальше
Если вы специалист по комплаенсу и спрашиваете, нужен ли вашему VASP KYT, регуляторный ответ ясен. Рекомендация 10 FATF обязывает постоянно мониторить транзакции и выявлять подозрительную активность, а Рекомендация 11 — вести пригодные для аудита записи. KYT выполняет эту работу в блокчейне. Оцените Phalcon Compliance по четырём требованиям выше: постоянный мониторинг, объяснимая оценка, журнал аудита и готовность к STR. Вместе они показывают, как платформа соответствует риск-ориентированному подходу FATF, в рамках которого работает ваш бизнес.