
Die kurze Antwort lautet ja. Nach dem risikobasierten Ansatz der FATF muss ein Anbieter von Dienstleistungen für virtuelle Vermögenswerte Transaktionen laufend überwachen. Er muss außerdem verdächtige Aktivitäten erkennen und mit prüfbaren Aufzeichnungen belegen, wie er beides umgesetzt hat. KYT, also Know Your Transaction, ist die Onchain-Kontrolle, die den Überwachungs- und Erkennungsteil dieser Pflicht erfüllt. Diese Seite erklärt, was die FATF tatsächlich von einem VASP verlangt. Sie erläutert außerdem die Grenze zwischen KYT und Travel Rule und zeigt, wie KYT-Funktionen den Verpflichtungen zugeordnet werden. Diese Seite ist Teil des KYT-Wissensportals.
Die kurze Antwort: Ja, nach dem risikobasierten Ansatz der FATF
Der risikobasierte Ansatz der FATF bezieht VASPs in dieselbe AML-Systematik wie traditionelle Finanzinstitute ein. Nach Empfehlung 1 verlangen Staaten von Finanzinstituten einschließlich VASPs, ihre Geldwäsche- und Terrorismusfinanzierungsrisiken zu identifizieren, zu bewerten und zu verstehen. Anschließend müssen sie diesen Risiken angemessene Maßnahmen anwenden. Die Pflicht ist keine feste Checkliste. Sie ist eine fortlaufende Verpflichtung, Kontrollen an den tatsächlichen Risiken des jeweiligen VASP auszurichten. Für ein Krypto-Unternehmen bedeutet das Kontrollen, die Onchain-Expositionen in Echtzeit erkennen können.
KYT ist erforderlich, weil FATF-Empfehlung 10 VASPs zur laufenden Transaktionsüberwachung verpflichtet – und genau diese Onchain-Überwachung leistet KYT. Ein VASP, der Wallet-Adressen und Transaktionsflüsse anhand bekannter Risiken prüft, leistet die von Empfehlung 10 verlangte Arbeit. Gleiches gilt für einen VASP, der diese Flüsse bewertet und auffällige Fälle prüft. Ein VASP, der einen Kunden aufnimmt und danach nie wieder auf die Blockchain schaut, tut dies nicht – unabhängig vom Inhalt seiner Richtlinie. Die Anforderung knüpft an die Tätigkeit an, nicht an die Bezeichnung. KYT ist die Branchenbezeichnung für die von der FATF verlangte Tätigkeit.
Was die FATF tatsächlich von VASPs verlangt
Die FATF veröffentlicht keinen Absatz, der VASPs zum Kauf eines Produkts namens KYT verpflichtet. Sie veröffentlicht Empfehlungen, die zusammengenommen eine Onchain-Transaktionsüberwachung für jeden VASP praktisch unvermeidbar machen, der seine Pflichten ernst nimmt.
Empfehlung 10 verlangt eine laufende Überwachung. Ein VASP muss Transaktionen während der gesamten Geschäftsbeziehung beobachten, nicht nur beim Onboarding. Bei einem Krypto-Unternehmen kann sich die Exposition zwischen der ersten Wallet-Prüfung und dem Eingang einer Auszahlung verändern. Laufende Überwachung bedeutet daher eine Kontrolle, die Risiken bei stattfindenden Transaktionen erneut prüft und nicht nur einmal bei der Kontoeröffnung.
Empfehlung 10 regelt die Kundensorgfaltspflichten einschließlich der fortlaufenden Prüfung von Transaktionen, um die Kenntnisse über den Kunden aktuell zu halten. KYT unterstützt diese laufende Prüfung, indem es transaktionsbezogene Risiken aufzeigt, die eine genauere Betrachtung der Geschäftsbeziehung auslösen sollten.
Empfehlung 15 verlangt von Staaten, VASPs zu lizenzieren oder zu registrieren und ihre AML-Compliance zu beaufsichtigen. In der Praxis kann eine Aufsichtsbehörde deshalb den Nachweis verlangen, dass die Überwachung tatsächlich läuft und Aufzeichnungen erzeugt.
Empfehlung 20 verlangt von Finanzinstituten, verdächtige Transaktionen an die zentrale Meldestelle für Finanztransaktionsuntersuchungen zu melden. Ein VASP kann keine Transaktion melden, die er nie untersucht hat. Die Meldepflicht setzt daher eine vorgelagerte Überwachungskontrolle voraus, die die Transaktion überhaupt erst erkennt. KYT ist diese vorgelagerte Kontrolle.
KYT und Travel Rule: Wo die Grenze verläuft
Häufig entsteht Verwirrung darüber, ob die Travel Rule zu KYT gehört. Das tut sie nicht. KYT und Travel Rule sind zwei getrennte, nebeneinander bestehende VASP-Pflichten. Wer sie vermischt, verzerrt beide.
KYT entspricht FATF-Empfehlung 10 zur laufenden Überwachung und Empfehlung 11 zur Aufbewahrung von Aufzeichnungen. Es geht um Überwachung, die Erkennung verdächtiger Aktivitäten und prüfbare Aufzeichnungen darüber, was überwacht und festgestellt wurde. KYT liefert einen Risikoscore, eine Bearbeitungsentscheidung und einen für die Aufsicht lesbaren Audit-Trail.
Die Travel Rule entspricht FATF-Empfehlung 16. Sie betrifft die Übermittlung von Angaben zu Auftraggeber und Begünstigtem zwischen VASPs bei einer Übertragung virtueller Vermögenswerte. Das Ergebnis einer Travel-Rule-Kontrolle ist eine zwischen Instituten versandte und empfangene Nachricht mit identifizierenden Angaben zu den Parteien der Übertragung.
Die Travel Rule ist eine separate VASP-Pflicht zur Informationsübermittlung und nicht zur Transaktionsüberwachung. KYT erfüllt nicht die Travel Rule, und die Travel Rule erfüllt nicht KYT. Ein VASP, der beiden Pflichten unterliegt, benötigt zwei Kontrollen – eine je Verpflichtung. Wer beides gleichsetzt, riskiert eine von zwei Lücken. Die erste ist eine Überwachungslücke: Der VASP nimmt an, dass seine Travel-Rule-Nachrichten die Überwachungspflicht abdecken. Die zweite ist eine Übermittlungslücke: Der VASP nimmt an, seine Überwachung decke die Pflicht zum Informationsaustausch ab. Keine dieser Annahmen trifft zu.
Wie KYT die Verpflichtung erfüllt
Eine KYT-Funktion, die FATF-Empfehlung 10 erfüllen soll, muss vier Dinge leisten. Jedes davon entspricht einem Teil der Verpflichtung.
Erstens: laufende Überwachung. Die Kontrolle muss Wallet-Adressen und Transaktionen bei deren Auftreten prüfen, nicht nur beim Onboarding. Die Gelder aus einer bei der ersten Prüfung unauffälligen Einzahlung können eine Stunde später in eine Transaktion mit einer riskanten Gegenpartei einfließen. Eine Kontrolle ohne laufende erneute Prüfung übersieht genau die Risikoveränderungen, die die kontinuierliche Überwachung erfassen soll.
Zweitens: nachvollziehbares Scoring. Die FATF erwartet, dass ein VASP erklären kann, warum eine Transaktion auf bestimmte Weise behandelt wurde. Eine bloße Zahl als Risikoscore ist nicht prüfbar. Prüfbar wird der Score, wenn die zugrunde liegenden Risikoindikatoren, Expositionswerte und Datenquellen mitgeliefert werden. Ein Prüfer oder eine Aufsichtsbehörde kann dann die Begründung vom Score bis zur Bearbeitungsentscheidung nachvollziehen.
Drittens: ein Audit-Trail. Jedes Screening, jeder Score und jede Bearbeitungsentscheidung müssen mit genügend Kontext aufgezeichnet werden, um den Ablauf und die Gründe zu rekonstruieren. Dasselbe gilt für jede menschliche Entscheidung auf Grundlage eines Alarms. Dies sind die Nachweise, die die Aufsicht nach Empfehlung 15 verlangt. Sie schließen zugleich die Lücke zwischen einer tatsächlich ausgeführten Kontrolle und einer nachweislich ausgeführten Kontrolle.
Viertens: Vorbereitung auf Verdachtsmeldungen. Die Alarme einer KYT-Kontrolle bilden die Grundlage für die Pflicht zur Meldung verdächtiger Transaktionen nach Empfehlung 20. Auf Grundlage dieser Alarme eine einreichungsfähige Sachverhaltsdarstellung zu formulieren, ist eine eigene Disziplin; siehe einen Krypto-SAR oder -STR verfassen. KYT reicht die Meldung nicht ein. Die strukturierten Belege – Risikoindikatoren, Exposition und Zeitachse – bilden die Arbeitsgrundlage des Compliance-Teams. Dieses entscheidet damit, ob eine Transaktion die Schwelle zur Meldung erreicht.
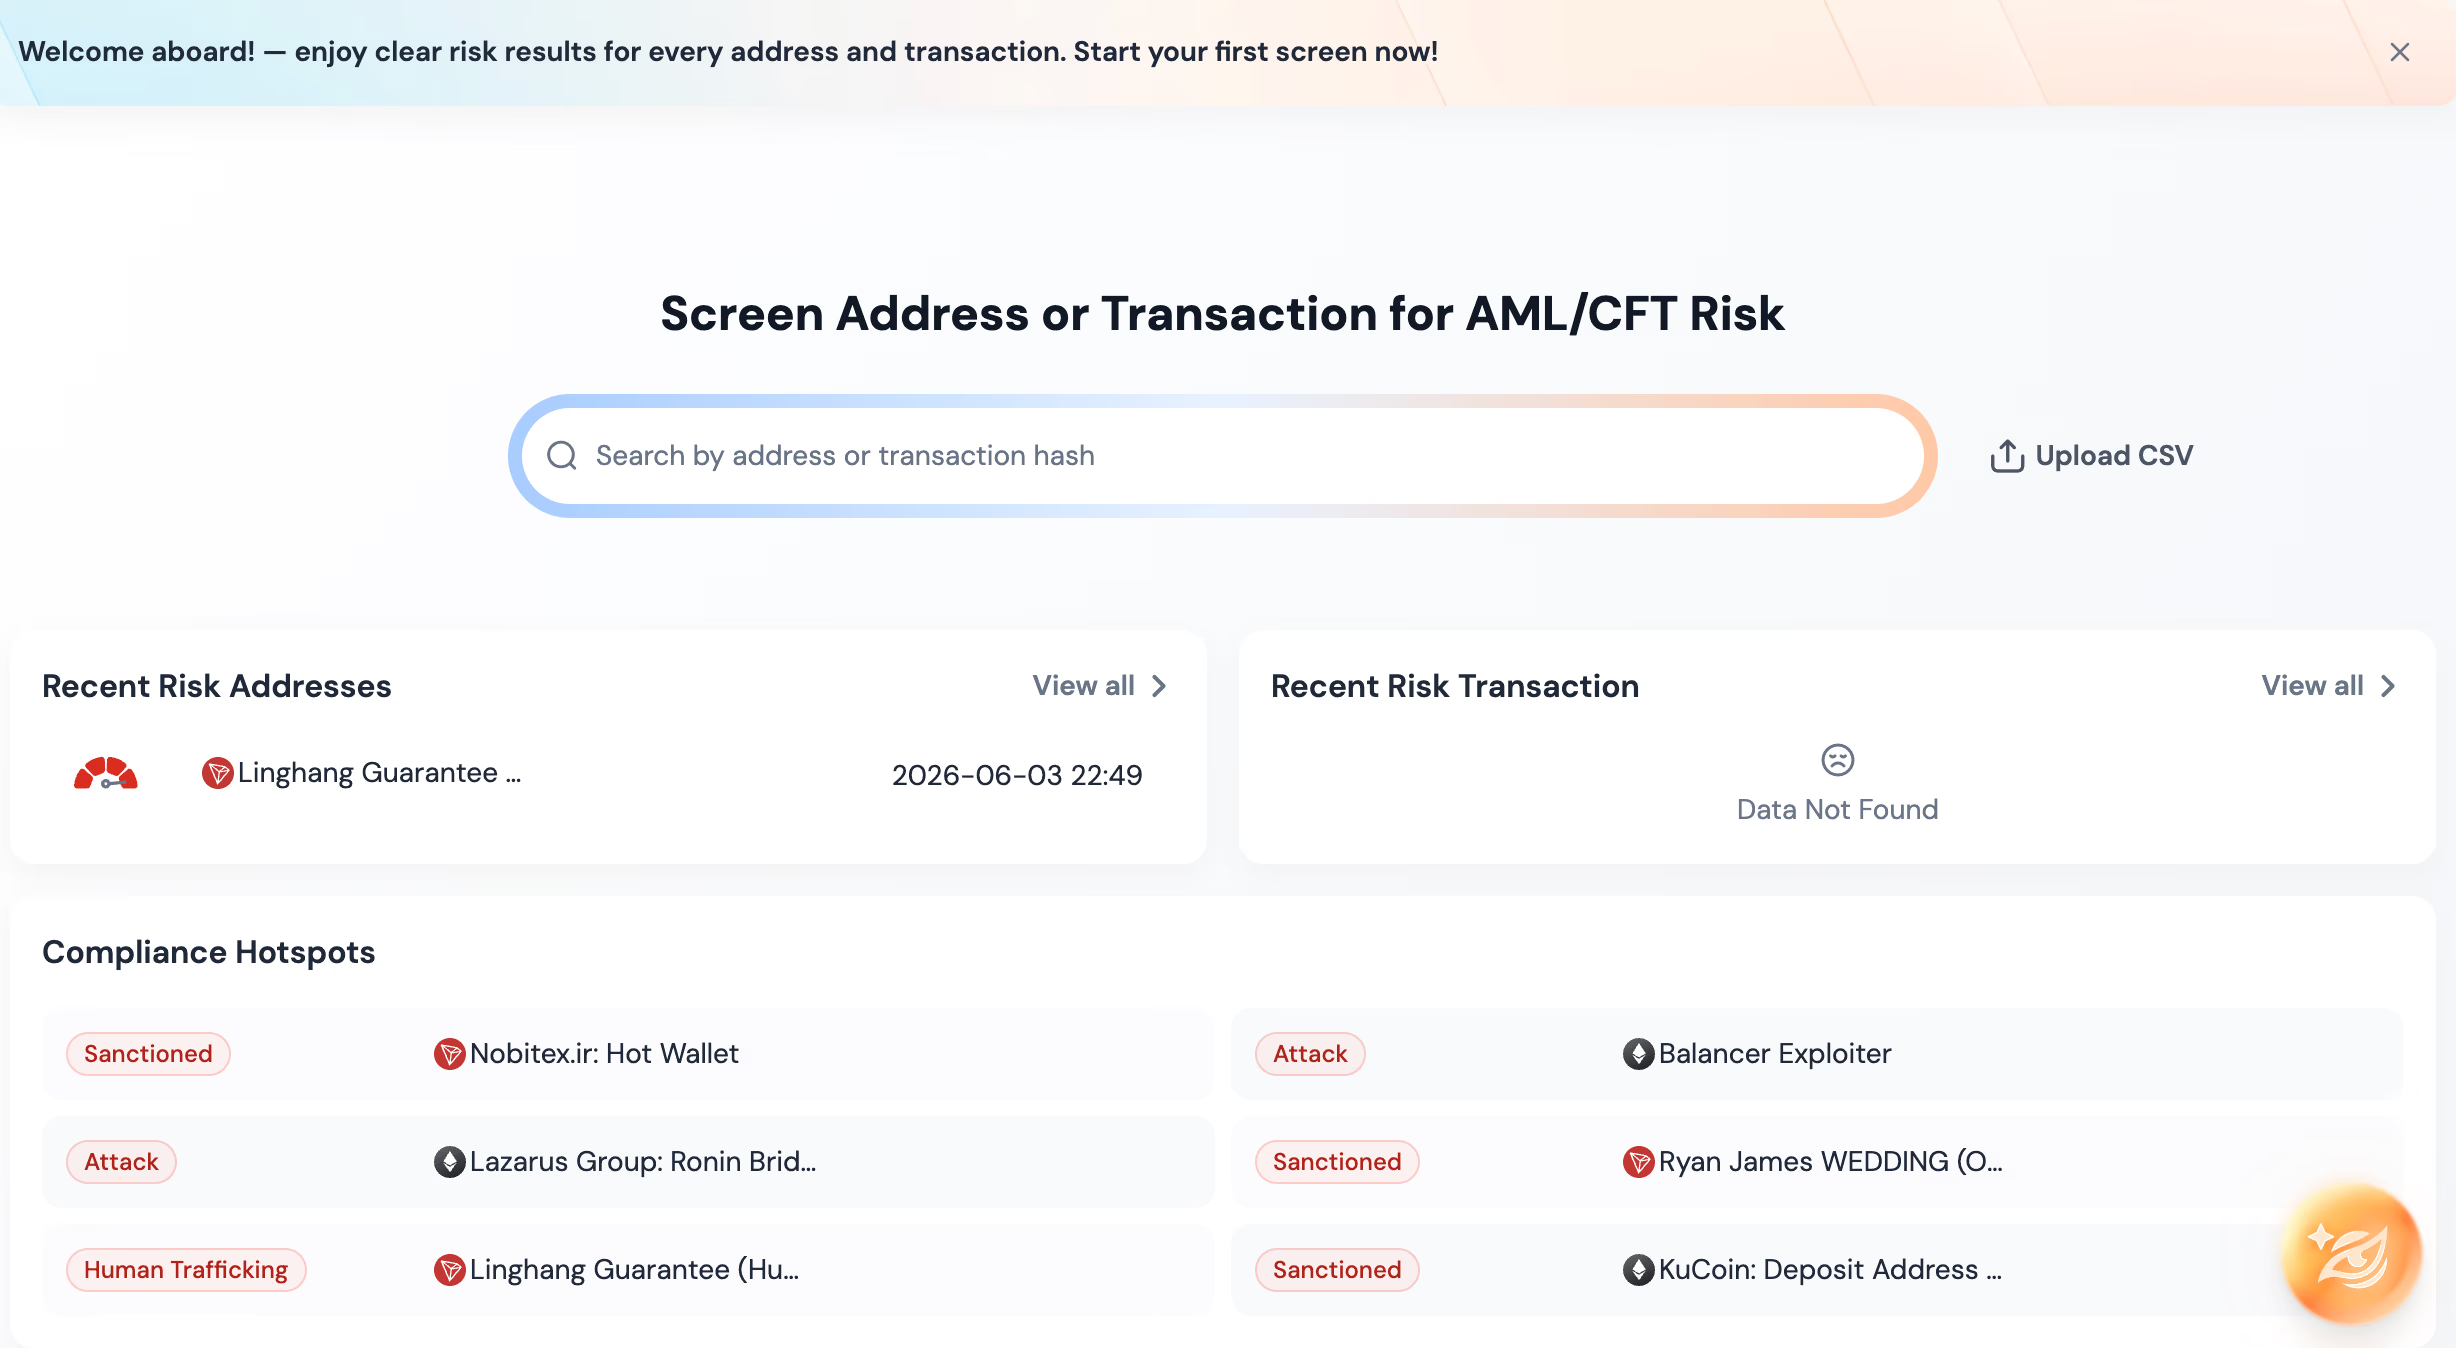
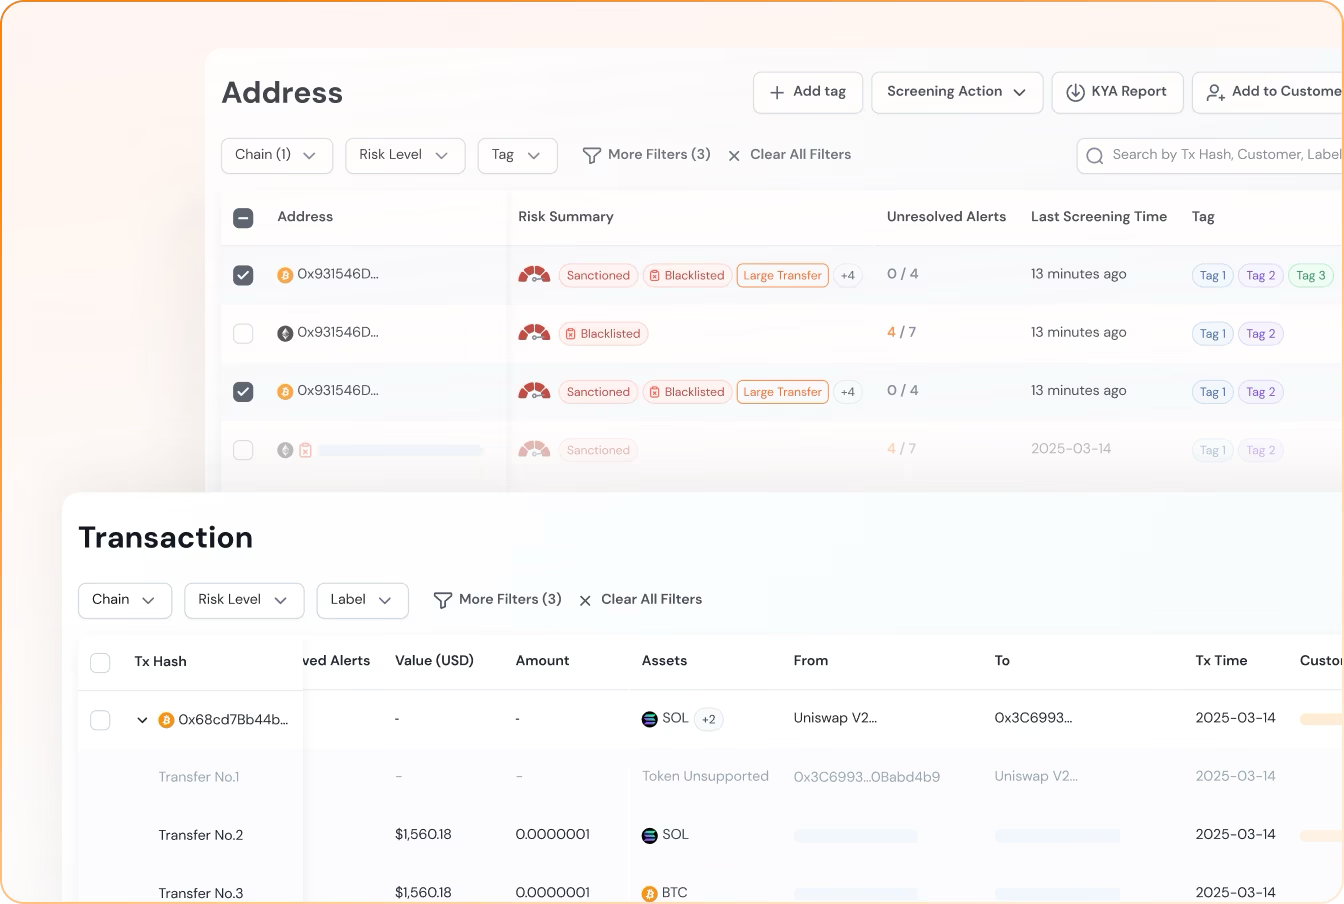
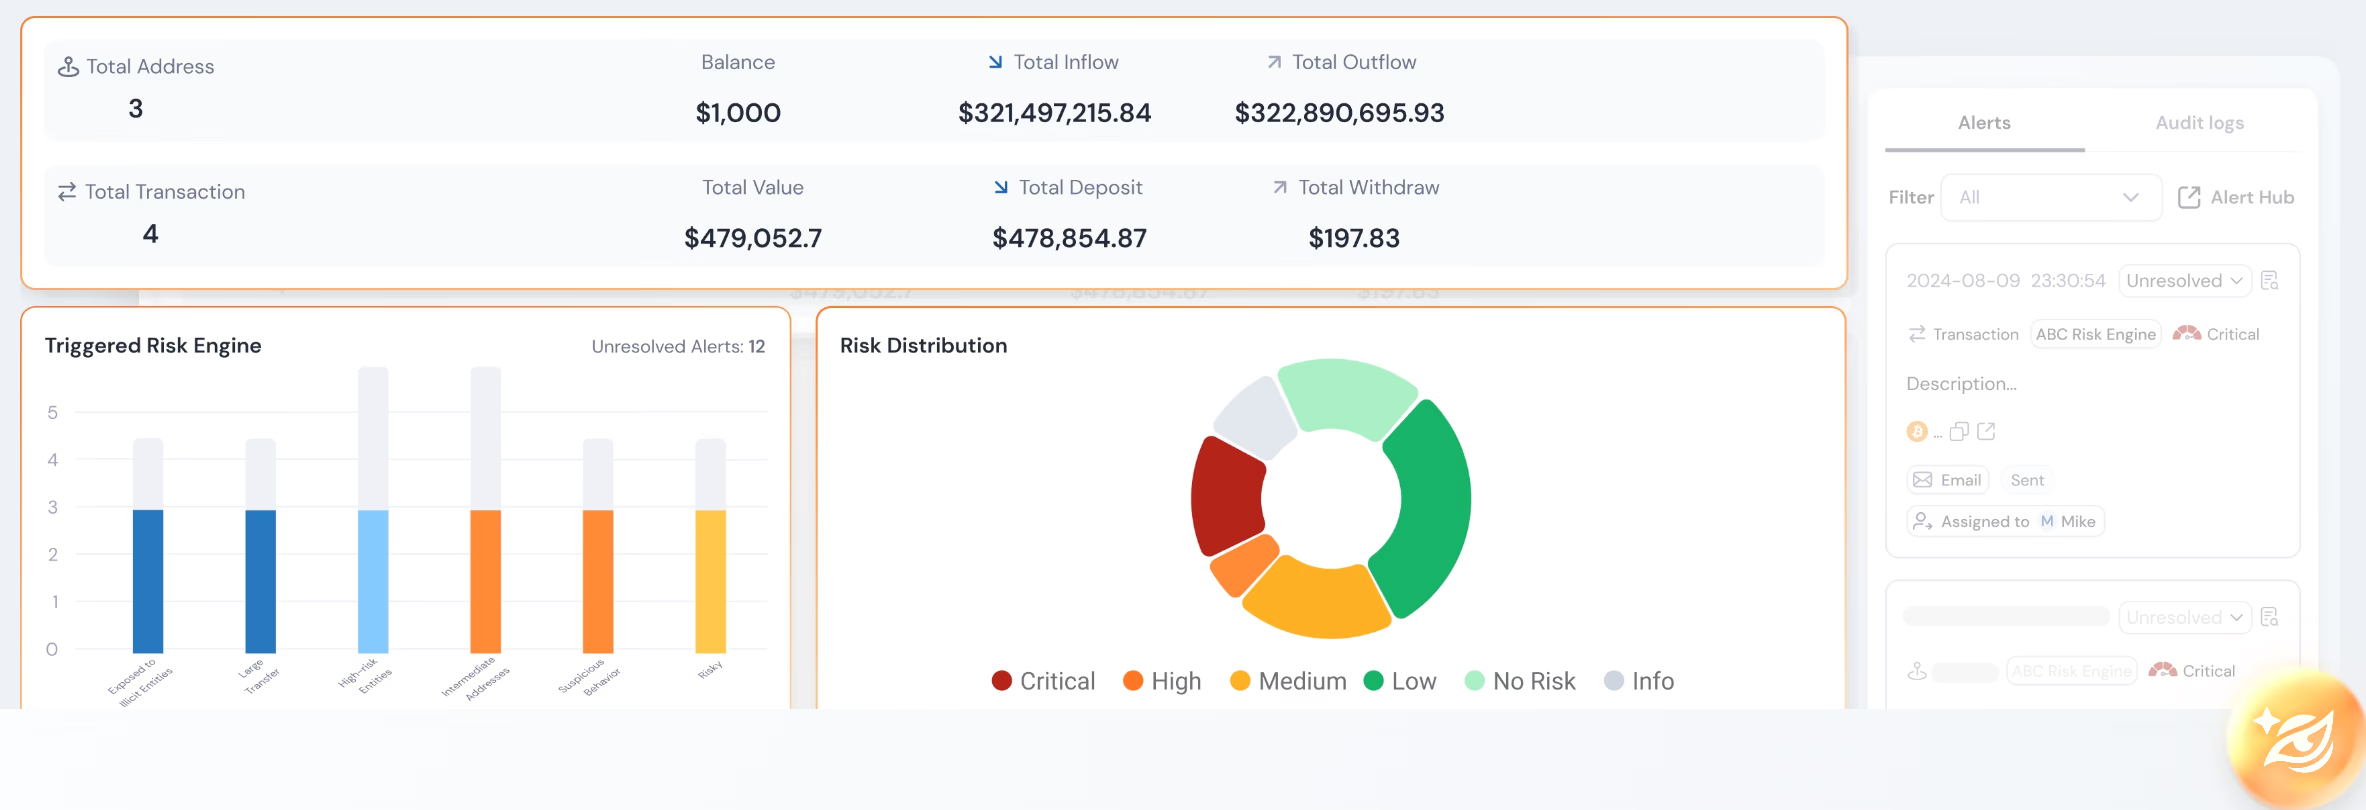
Phalcon Compliance vereint diese Funktionen auf einer Plattform. Es führt KYT-Transaktionsüberwachung und KYA-Adress-Screening durch. Es liefert nachvollziehbare Risikoscores mit den zugrunde liegenden Indikatoren und bewahrt den Audit-Trail jedes Screenings und jeder Bearbeitungsentscheidung auf. Außerdem unterstützt es die Erstellung von Meldungen verdächtiger Transaktionen ab dem Tarif Essential. Das Ergebnis ist eine Kontrolle, die der FATF-Verpflichtung entspricht, statt lediglich neben ihr zu bestehen.
Die nächsten Schritte
Wenn Sie als Compliance-Verantwortlicher fragen, ob Ihr VASP KYT benötigt, ist die regulatorische Antwort klar. FATF-Empfehlung 10 verpflichtet Sie, Transaktionen laufend zu überwachen und verdächtige Aktivitäten zu erkennen. Empfehlung 11 verpflichtet zu prüfbaren Aufzeichnungen. KYT ist die Kontrolle, die diese Arbeit Onchain leistet. Bewerten Sie Phalcon Compliance anhand der vier oben genannten Anforderungen: laufende Überwachung, nachvollziehbares Scoring, Audit-Trail und STR-Vorbereitung. Zusammen zeigen sie, wie die Plattform in den risikobasierten FATF-Ansatz passt, unter dem Ihr Unternehmen tätig ist.