
Sobald ein KYT-Alarm von einer markierten Transaktion zu einer tatsächlichen Exposition eskaliert, beginnt die Frist für die folgende Meldung. Mit einer Krypto-Verdachtsmeldung macht ein VASP diese Eskalation für eine zentrale Meldestelle für Finanztransaktionsuntersuchungen sichtbar. Ob als SAR oder STR eingereicht: Sie betrifft Onchain-Verhalten, das eine Schwelle überschreitet und nicht mehr wie gewöhnliche Kundenaktivität erscheint. Sie gehört auch zu den ersten Dokumenten, die die Aufsicht bei der Prüfung eines AML-Programms anfordert. Denn dort werden Überwachung, Untersuchung und Analystenentscheidungen schriftlich sichtbar. Dieser Leitfaden behandelt Inhalt und besonderen Zeitaufwand eines Krypto-SAR oder -STR. Er zeigt außerdem, wie eine belastbare Sachverhaltsdarstellung aussieht und wie sie ohne Abstriche bei den Belegen schneller zusammengestellt wird. Den übergeordneten Überwachungsworkflow hinter diesen Alarmen beschreibt Phalcon Compliance. Diese Seite ist Teil des KYT-Wissensportals.
Was ein Krypto-SAR ist und wann VASPs melden müssen
Ein Suspicious Activity Report ist eine strukturierte Offenlegung gegenüber einer zentralen Meldestelle für Finanztransaktionsuntersuchungen. In den USA ist dies der FinCEN-SAR. Nach dem Bank Secrecy Act verlangt FinCEN von Finanzinstituten einschließlich Kryptobörsen eine SAR-Meldung, wenn Transaktionen die Meldeschwellen erfüllen. International legt FATF-Empfehlung 20 die Pflicht zur Meldung verdächtiger Transaktionen fest. Jeder VASP muss verdächtige Transaktionen seiner nationalen Meldestelle melden. Viele Rechtsräume nennen dies STR statt SAR. Die Funktion ist dieselbe: einen internen Alarm in eine Offenlegung überführen, auf deren Grundlage Strafverfolgungsbehörden handeln können.
Der Auslöser ist risikobasiert, nicht rein numerisch. Die FinCEN-SAR-Pflicht betrifft Transaktionen, bei denen das Institut weiß, vermutet oder Grund zur Annahme hat, dass Gelder aus illegalen Aktivitäten beteiligt sind. Dasselbe gilt für Transaktionen zur Umgehung von Meldungen, ohne erkennbaren Geschäftszweck oder zur Unterstützung krimineller Aktivitäten über das Institut. Für Money Services Businesses einschließlich Kryptobörsen ist die aggregierte Schwelle von USD 2.000 die Untergrenze einer US-SAR-Meldung. Maßgeblich ist aber der Verdacht, nicht der Betrag. Eine zur Erkennungsvermeidung gestückelte Gruppe kleinerer Transfers ist selbst ein Warnsignal. FATF-Empfehlung 20 spiegelt dies international für VASPs wider und verbindet es mit dem risikobasierten Ansatz aus FATF-Empfehlung 1. Danach müssen VASPs Geldwäsche- und Terrorismusfinanzierungsrisiken identifizieren, bewerten und verstehen sowie angemessene Kontrollen anwenden.
Die Meldung ist außerdem fristgebunden. FinCEN erwartet einen SAR binnen 30 Kalendertagen nach der ersten Feststellung möglicherweise meldebegründender Tatsachen. Ist kein Verdächtiger identifiziert, kann eine Verlängerung auf 60 Tage gelten. STR-Fristen unterscheiden sich nach Rechtsraum, liegen aber in einer ähnlichen Größenordnung. Diese Frist verschärft den Erstellungsaufwand bei Krypto. Die für eine belastbare Meldung nötigen Onchain-Belege müssen unter demselben Zeitdruck zusammengetragen werden.
Warum Krypto-SARs länger dauern als herkömmliche Meldungen
Der Erstellungsaufwand ist bei Krypto strukturell höher als im traditionellen Finanzwesen. Das ist keine Tool-Präferenz, sondern eine Eigenschaft öffentlicher verteilter Register. Ein herkömmlicher SAR beschreibt Transaktionen innerhalb des Instituts: Kontonummern, Daten, Beträge und eine verbindende Darstellung. Ein Krypto-SAR muss einen Graphen beschreiben. Gelder bewegen sich zwischen Adressen ohne bekannten Eigentümer, wechseln Blockchains und durchlaufen Mixer oder Cross-Chain-Bridges. Sie teilen sich auf oder werden vor dem Auszahlungspunkt wieder zusammengeführt. Die Darstellung muss den Pfad verfolgen und die Bedeutung jedes Schritts erklären – in einem Dokument, dem auch Leser ohne Blockchain-Analysekenntnisse folgen können.
Die Praxiserfahrung bestätigt den Unterschied. SAR-Erstellung wird allgemein als aufwendige manuelle Aufgabe erlebt. Eine einzelne Meldung beansprucht häufig Stunden Analystenzeit. Der Engpass ist der Onchain-Sachverhalt, bei dem eine allgemeine SAR-Vorlage nicht hilft.
Fehler wirken in beide Richtungen. Eine Meldung mit unzureichend belegtem Verdacht wirft die Frage auf, warum überhaupt gemeldet wurde. Eine Meldung, die die Aussagekraft der Belege überzeichnet, führt zur umgekehrten Frage. Ein belastbarer Krypto-SAR muss dazwischen liegen: mit schlüssigem Onchain-Sachverhalt, quantifizierenden Expositionswerten und den auslösenden Risikoindikatoren.
Was in einen belastbaren SAR gehört
Ein belastbarer Krypto-SAR beruht auf vier Belegblöcken. Jeder beantwortet eine Prüferfrage und muss aus der Onchain-Untersuchung statt aus einer Vorlage stammen.
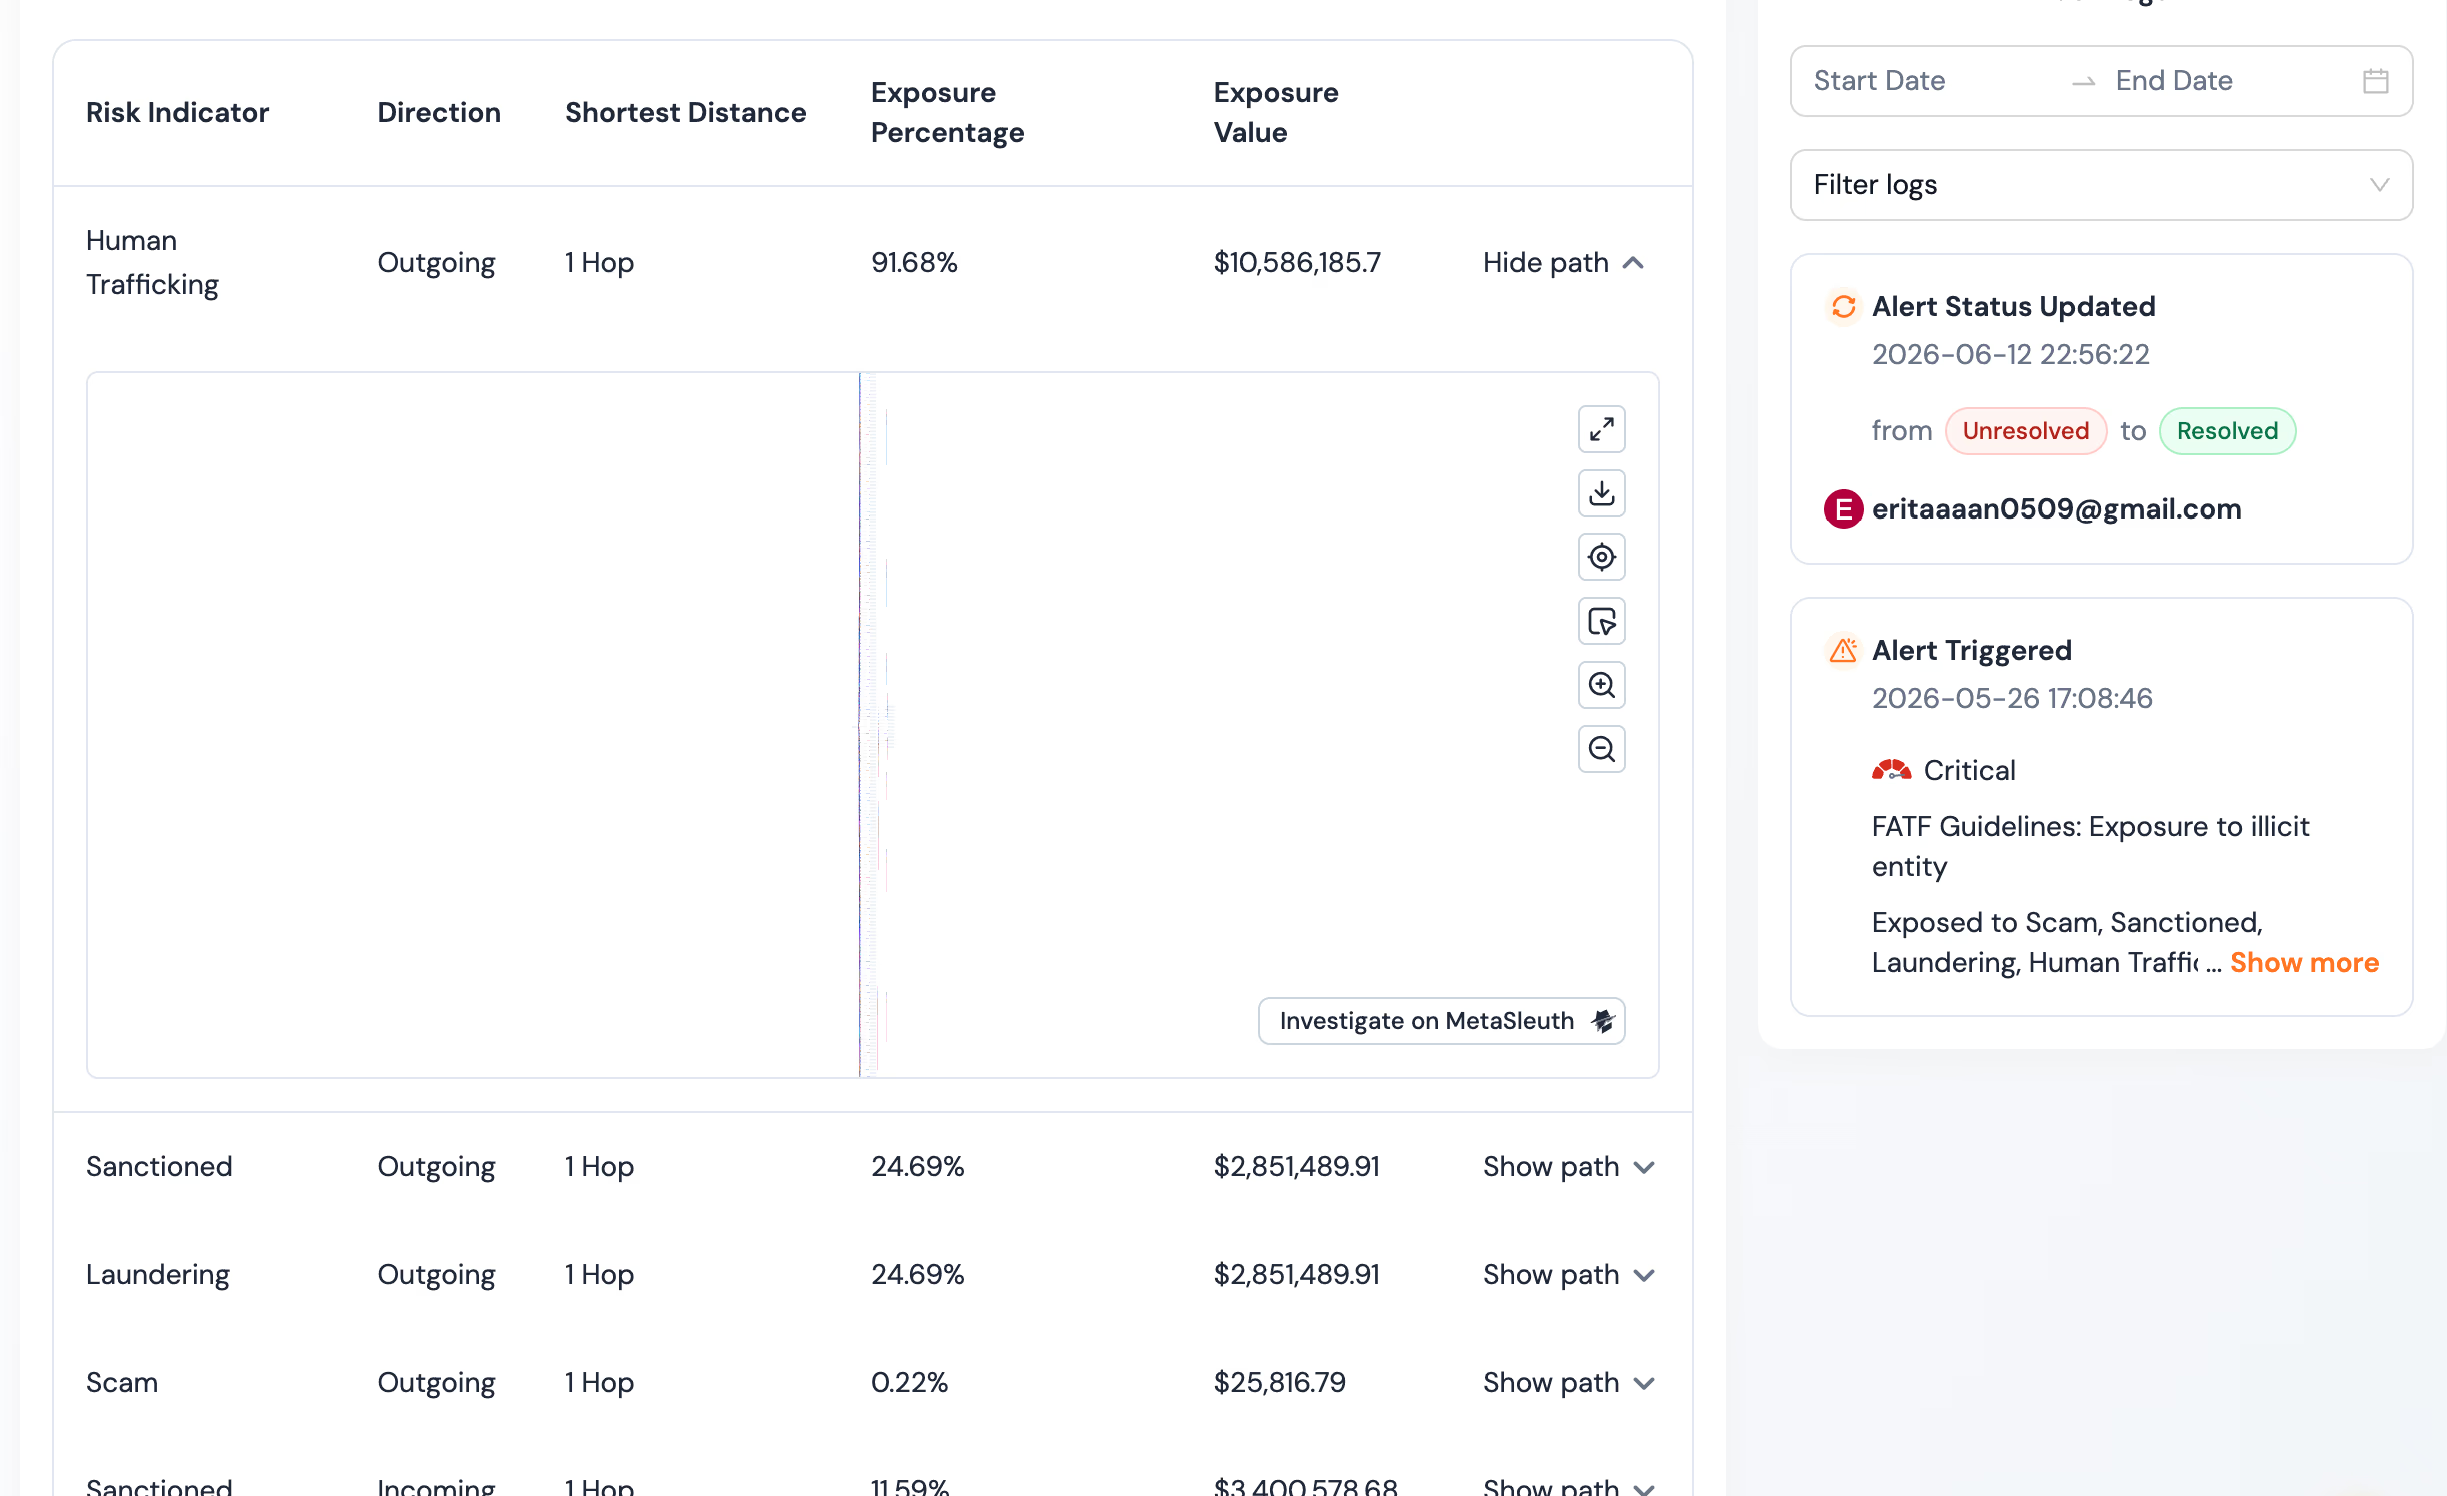
Der erste Block ist der mehrstufige Geldfluss. Er verfolgt die Kundenadresse über ihre Gegenparteiadressen und so viele Schritte, wie der Analyst nachvollziehen kann. Er endet an einem bekannten Ausstiegspunkt oder einer bereits als hochriskant markierten Gegenpartei. Die Spur muss Adressen, Transaktions-Hashes und Reihenfolge zeigen. Ohne nachvollziehbaren Pfad lässt sich der Verdacht nicht bewerten.
Der zweite Block umfasst Expositionswert und -anteil. Der Wert bezeichnet den Dollarbetrag von Geldern mit Kontakt zu als riskant eingestuften Adressen, etwa solchen mit Bezug zu bekannten illegalen Aktivitäten. Der Anteil setzt ihn ins Verhältnis zum gesamten Geldfluss durch die Kundenadresse. Prüfer erkennen damit, ob es um eine geringe Randbelastung oder die dominierende Geldquelle geht. Beide Werte quantifizieren die sonst vage Aussage, dass eine Adresse riskant ist.
Der dritte Block sind die auslösenden Risikoindikatoren. Ein Indikator ist ein gekennzeichnetes Merkmal einer Adresse oder Transaktion in der Risiko-Engine. Er stammt aus 17 Risikoindikator-Kategorien für Quellen wie Darknet-Marktplätze, Betrug, gestohlene Gelder, Ransomware, Mixer, Sanktionen und Darstellungen sexuellen Kindesmissbrauchs. Die Darstellung muss benennen, welcher Indikator auf welcher Adresse und bei welchem Schritt ausgelöst wurde. Indikatoren verbinden Onchain-Belege mit dem Verdachtsmaßstab. Wer nur schreibt, die Adresse wirke riskant, verlangt Vertrauen in die Schlussfolgerung.
Der vierte Block ist die Bearbeitungsentscheidung mit Begründung. Der SAR dokumentiert die Maßnahme des Instituts: Gelder einfrieren, Konto einschränken, Beziehung beenden oder Fall an Strafverfolgungsbehörden weiterleiten. Er begründet auch, warum die Maßnahme dem Risiko angemessen war. Hier treffen Überwachung, Untersuchung und Richtlinie zusammen. Der SAR hält dieses Zusammentreffen fest.
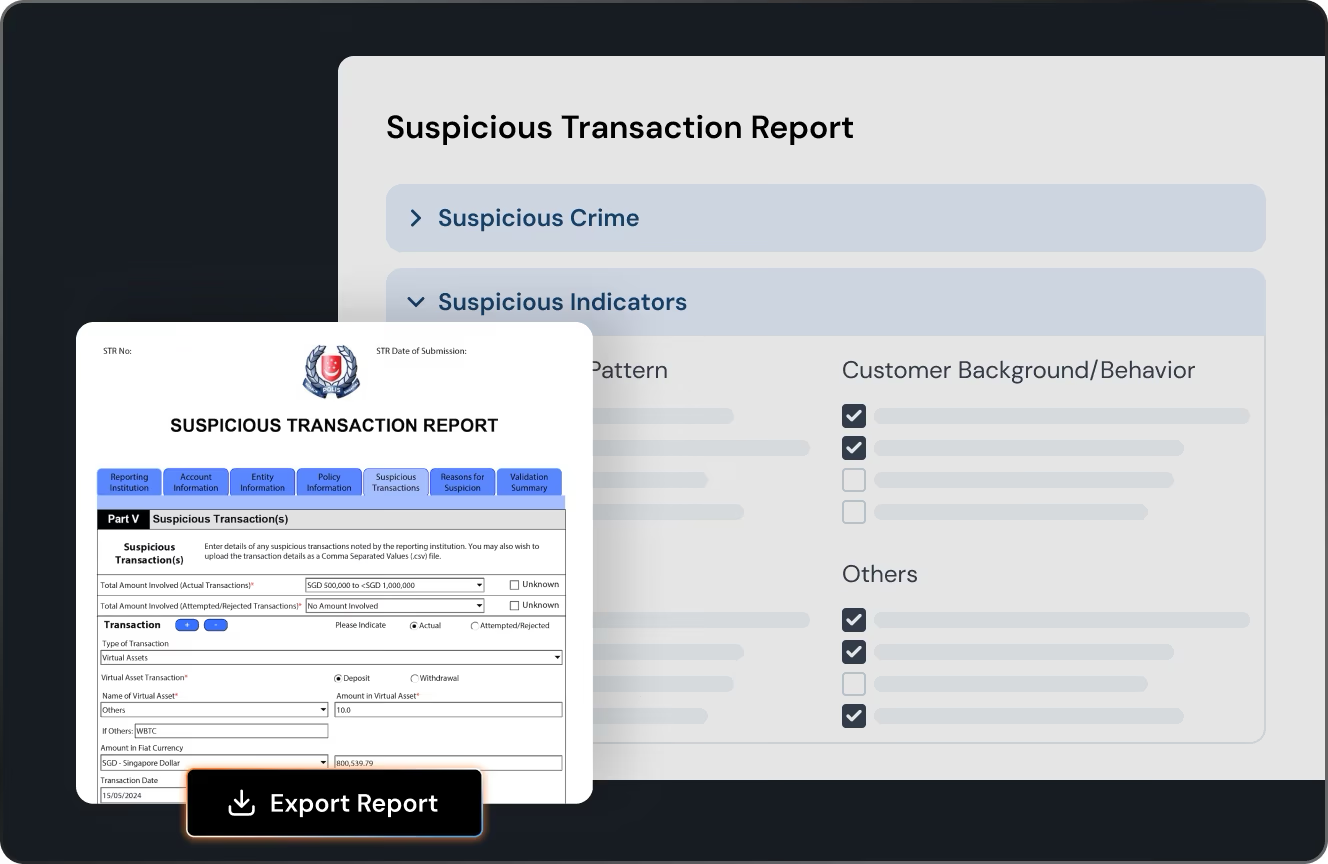
Den Onchain-Sachverhalt schneller zusammenstellen
Der Engpass ist nicht das Schreiben, sondern das Zusammenführen der vier Belegblöcke zu einer schlüssigen fristgerechten Darstellung. Manuell bedeutet das erneute Nachverfolgung, Kopieren von Adress- und Transaktionskennungen, Neuberechnung der Exposition und Auflisten der Indikatoren in einem separaten Dokument. Genau dieser Aufwand lässt einzelne Meldungen mehr als zwei Stunden dauern.
Phalcon Compliance bündelt diese Zusammenstellung in einem Export. Die Plattform hält für jeden verfolgten Fall bereits mehrstufigen Geldfluss, Expositionswert und -anteil sowie den Satz aus 17 Indikator-Kategorien vor. Der Fallexport ab Essential führt diese Blöcke zu einem strukturierten Bericht über verdächtige Transaktionen zusammen. Spur, Expositionswerte und Indikatoren werden gemeinsam mit dem Audit-Trail ausgegeben. Der Export erzeugt aus derselben bereits bearbeiteten Fallakte das Dokument, das sonst manuell erstellt würde.
Er ersetzt nicht die menschliche Beurteilung. Compliance-Verantwortliche entscheiden weiter, ob der Verdachtsmaßstab erfüllt ist, formulieren die Verbindung zwischen Belegen und Schlussfolgerung und geben die Bearbeitungsentscheidung frei. Der Export beseitigt die Übertragungsarbeit zwischen Untersuchung und Meldung, auf die sich Zeitaufwand und Fehlerrisiko konzentrieren. Aus zwei Stunden manueller Erstellung kann ein schnellerer Workflow werden: zusammengestellte Belege prüfen, Darstellung bestätigen und mit erfasstem Audit-Trail exportieren.
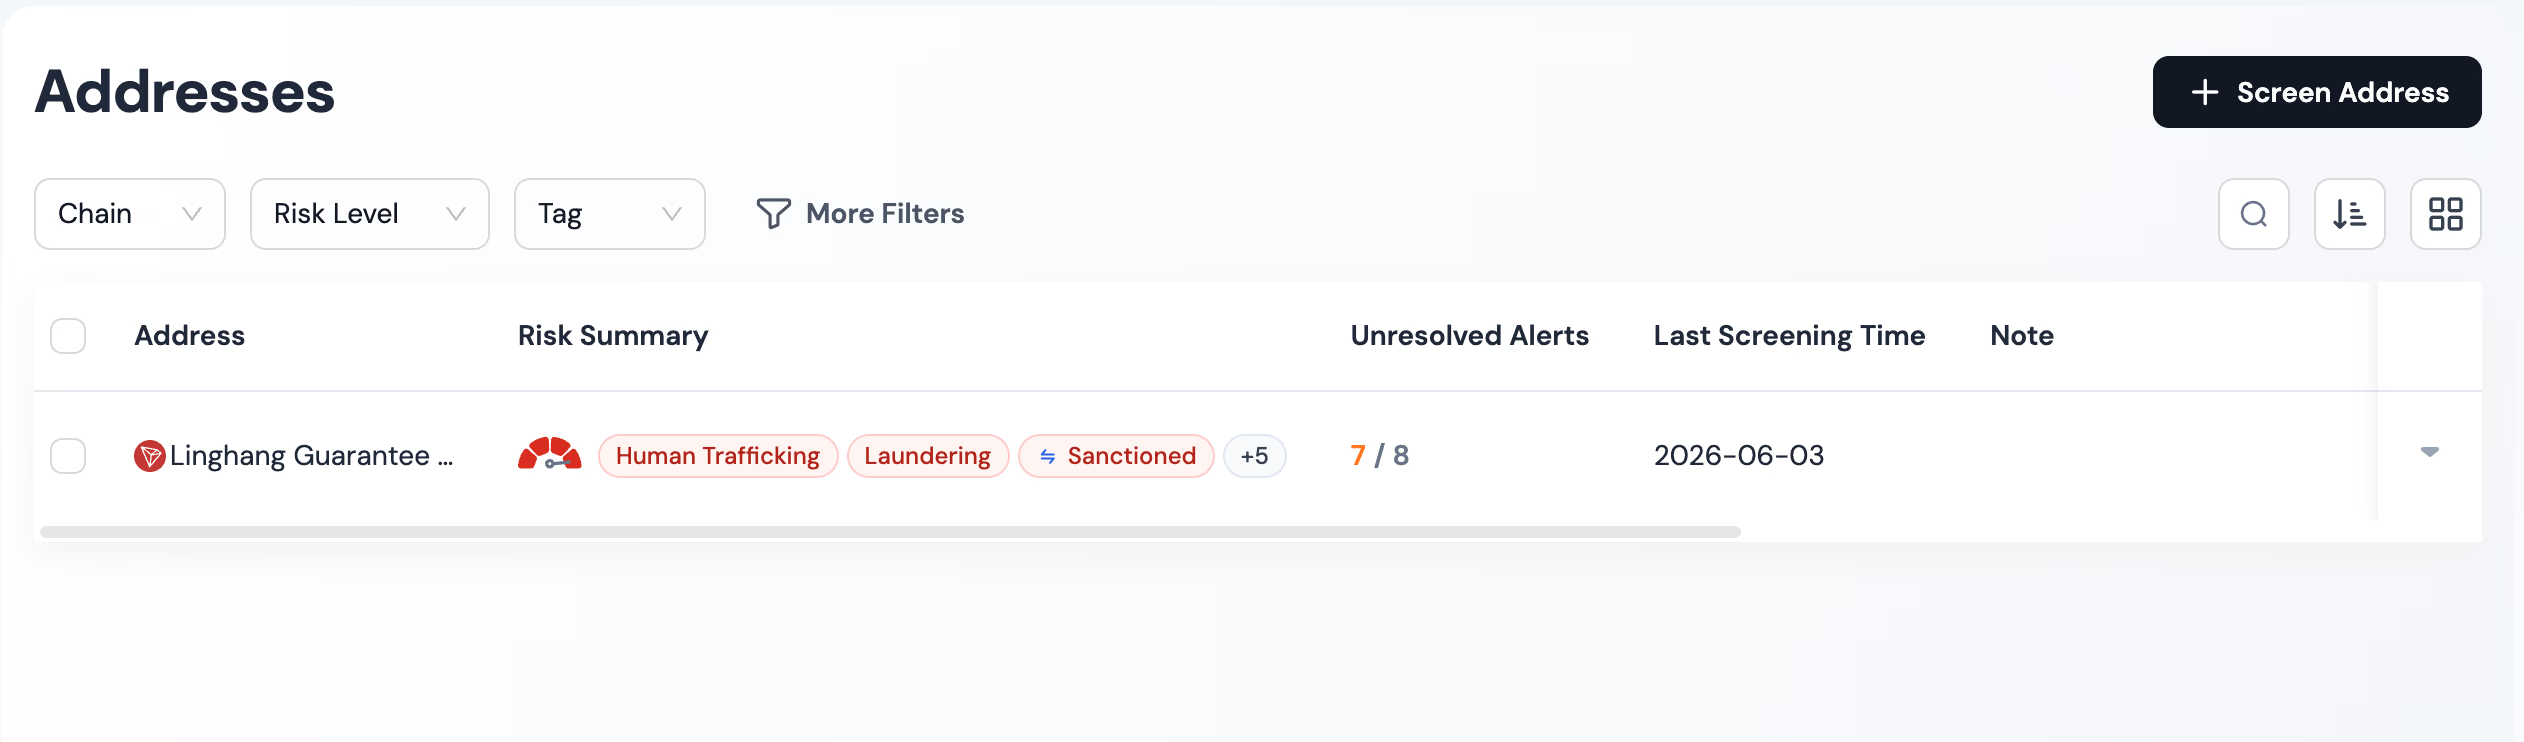
Den von der Aufsicht erwarteten Audit-Trail führen
Ein SAR ist nicht das einzige angeforderte Prüfungsdokument. Der zugehörige Audit-Trail wiegt ebenso schwer, weil er eine echte Untersuchung statt bloßer Vorlagenbefüllung belegt. FATF-Empfehlung 11 verpflichtet VASPs zu Aufzeichnungen, die die Anwendung risikobasierter Kontrollen nachweisen. Empfehlung 20 erstreckt die Aufzeichnung auf den Meldeprozess selbst. Fehlender Audit-Trail wird als fehlende Kontrolle gewertet.
Ein belastbarer Audit-Trail hat drei Ebenen. Erstens der Alarmverlauf: welches Screening wann auf welcher Adresse oder Transaktion welchen Indikator auslöste. Zweitens der Untersuchungsverlauf: wer den Fall übernahm, welche Nachverfolgungen erfolgten, welche Expositionswerte beobachtet und welche Schlussfolgerungen gezogen wurden. Drittens der Entscheidungsverlauf: wer die Schlussfolgerung prüfte, wer die Meldung freigab, was wann gemeldet wurde und welche Maßnahme folgte.
Phalcon Compliance erfasst alle drei über Audit Trails, Audit Logs und Risk Engine Details, jeweils als PDF oder CSV exportierbar. Audit Trail dokumentiert die Untersuchungsfolge, Audit Logs die handelnden Personen und Zeitpunkte, Risk Engine Details die auslösenden Indikatoren und Score-Berechnung. Gemeinsam bilden sie einen lückenlos vom Alarm zur Meldung nachvollziehbaren Datensatz. Sie begleiten auch den SAR-Export, damit Beleg- und Audit-Paket nicht auseinanderlaufen.
Der praktische Test lautet, ob ein zweiter Analyst oder Prüfer die Entscheidung allein aus den Aufzeichnungen rekonstruieren kann. Muss der ursprüngliche Analyst sich erinnern, ist der Audit-Trail unvollständig. Das Exportmodell soll die Rekonstruktion aus den Unterlagen ermöglichen. Das schützt das Institut auch nach dem Weggang des ursprünglichen Analysten.
Meldeworkflow und Hinweise für mehrere Rechtsräume
Ein prüffester Meldeworkflow ist eine Abfolge, kein Sprint. Erkennung erzeugt den Alarm. Triage bestätigt, dass kein Fehlalarm vorliegt. Die Untersuchung rekonstruiert den Onchain-Sachverhalt, quantifiziert die Exposition und identifiziert Risikoindikatoren. Die Prüfung bestätigt, dass der Fall die Verdachtsschwelle erreicht. Die Freigabe bestätigt die Bearbeitungsentscheidung. Die Einreichung übermittelt SAR oder STR fristgerecht an die Meldestelle. Die Aufbewahrung sichert Fallakte, Darstellung und Audit-Trail für die geltende Frist – nach FinCEN fünf Jahre, andernorts vergleichbar.
Rechtsraumübergreifende VASPs haben eine zusätzliche Ebene. Ein in den USA zugelassener VASP meldet an FinCEN, ein im Europäischen Wirtschaftsraum tätiger an seine nationale FIU. Dort gilt der Rahmen der Europäischen Bankenaufsichtsbehörde und der jeweiligen nationalen Umsetzung der AML-Richtlinien. Andere Rechtsräume haben eigene FIUs, Schwellen und Formulare, mit FATF-Empfehlung 20 als gemeinsamer Grundlage. Halten Sie Untersuchung und Belegpaket rechtsraumneutral, weil sich der Onchain-Sachverhalt an Grenzen nicht ändert. Das jeweilige Meldeformat wird im letzten Schritt zugeordnet. Eine aus einem Export mit Audit-Trail zusammengestellte Fallakte lässt sich ohne erneute Untersuchung auf das Formular eines anderen Rechtsraums übertragen. Das macht das Exportmodell bei mehreren Rechtsräumen dauerhaft nutzbar.
Der belastbare Maßstab ist überall gleich: mehrstufigen Geldfluss zeigen, Exposition quantifizieren, Risikoindikatoren benennen, Bearbeitungsentscheidung dokumentieren und Audit-Trail aufbewahren. Stimmen diese fünf Punkte, erscheint die Meldung als Ergebnis eines funktionierenden Programms. Fehlt einer, erscheint sie als zu erklärende Lücke. Erfahren Sie, wie Phalcon Compliance SAR-Belegpaket und Audit-Trail zusammenstellt, mit STR- und SAR-Export ab Essential.