
En el momento en que una alerta de KYT escala de transacción marcada a exposición real, arranca un reloj sobre la comunicación que tiene que seguir. Un informe de actividad sospechosa de cripto es la forma en que un VASP hace visible esa escalada ante una unidad de inteligencia financiera. Se presente como SAR o como STR, cubre comportamiento on-chain que cruza un umbral y deja de parecer actividad ordinaria de un cliente. Es además el documento que los reguladores piden primero cuando inspeccionan un programa AML, porque es donde la monitorización, la investigación y las decisiones de quienes analizan se hacen visibles sobre el papel. Esta guía trata qué contiene un SAR o STR de cripto y por qué estas comunicaciones llevan más tiempo en cripto. Muestra también qué aspecto tiene un relato defendible y cómo montar uno más rápido sin recortar las evidencias. Para el flujo de monitorización de transacciones que produce estas alertas, consulta Phalcon Compliance. Esta página pertenece al Centro de recursos de KYT.
Qué es un SAR de cripto y cuándo tiene que presentarlo un VASP
Un informe de actividad sospechosa es una revelación estructurada a una unidad de inteligencia financiera. En Estados Unidos el documento es el SAR de FinCEN. Bajo la Ley de Secreto Bancario, FinCEN exige a las instituciones financieras, exchanges de cripto incluidos, presentar un SAR por las transacciones que alcancen sus umbrales de comunicación. En el plano internacional, la Recomendación 20 del GAFI fija la obligación de comunicar transacciones sospechosas para los proveedores de servicios de activos virtuales. Exige a cada VASP comunicar las transacciones sospechosas a su unidad de inteligencia financiera nacional. Muchas jurisdicciones lo llaman STR en lugar de SAR. La función es la misma: convertir una alerta interna en una revelación sobre la que las fuerzas del orden puedan actuar.
El detonante se basa en el riesgo, no es puramente numérico. La comunicación SAR de FinCEN se engancha a las transacciones que la institución sabe, sospecha o tiene motivos para sospechar que involucran fondos de actividad ilegal. El mismo estándar cubre las transacciones diseñadas para eludir la comunicación, las que no tienen un propósito comercial aparente, o las que usan a la institución para ayudar a llevar a cabo actividad delictiva. Para las empresas de servicios monetarios, exchanges de cripto incluidos, el umbral agregado de 2000 dólares es el suelo de presentación en Estados Unidos, pero la obligación la genera la sospecha, no el importe. Un conjunto de transferencias por debajo del umbral, estructuradas para evitar la detección, es en sí mismo la señal de alarma. La Recomendación 20 del GAFI refleja esto para los VASP a nivel internacional y lo enlaza de vuelta con el enfoque basado en el riesgo de la Recomendación 1, que obliga a los VASP a identificar, evaluar y comprender sus riesgos de blanqueo de capitales y financiación del terrorismo, y a aplicar controles proporcionados a esos riesgos.
La presentación tiene además plazo. FinCEN espera un SAR dentro de los 30 días naturales desde la detección inicial de hechos que puedan constituir una base para presentarlo. Cabe una prórroga a 60 días cuando no se identifica a ningún sospechoso. Los plazos de los STR varían por jurisdicción pero se mueven en el mismo rango. Ese reloj es lo que vuelve aguda la carga de redacción en cripto: las evidencias que sostienen una comunicación defendible son on-chain y se montan bajo esa misma presión de plazo.
Por qué los SAR de cripto llevan más tiempo que los tradicionales
La carga de redacción en cripto es estructuralmente más pesada que en las finanzas tradicionales, y la diferencia no es una preferencia de herramientas: es una propiedad de cómo se mueven los fondos en un libro contable público. Un SAR tradicional describe un conjunto de transacciones dentro de la institución: números de cuenta, fechas, importes y un relato que los hila. Un SAR de cripto tiene que describir un grafo. Los fondos se mueven por direcciones sin titular conocido, saltan entre cadenas y pasan por mezcladores o puentes entre cadenas. Se dividen o se recombinan antes de llegar a un punto de salida a efectivo. El relato tiene que rastrear esa ruta y explicar por qué importa cada salto, y hacerlo en un documento que pueda seguir alguien que no es analista de blockchain.
La experiencia de quien lo hace refleja esa diferencia. Redactar un SAR se vive de forma generalizada como una tarea pesada y manual, y una sola comunicación consume habitualmente horas de análisis. La mecánica de fondo es coherente con la diferencia estructural de arriba: el cuello de botella es el relato on-chain, con el que una plantilla genérica de SAR no puede ayudar.
El coste de equivocarse corre en las dos direcciones. Una comunicación que sostiene la sospecha con evidencias insuficientes invita a un regulador a preguntar por qué la institución la presentó siquiera. Una que exagera las evidencias invita a la pregunta contraria. Un SAR de cripto defendible tiene que aterrizar en medio, y eso significa que quien redacta necesita una historia on-chain coherente, las cifras de exposición que la cuantifican y los indicadores de riesgo que dispararon la alerta.
Qué entra en un SAR defendible
Un SAR de cripto defendible se apoya en cuatro bloques de evidencia. Cada uno responde a una pregunta que va a hacer quien revise. Cada uno tiene que salir de la investigación on-chain y no de una plantilla.
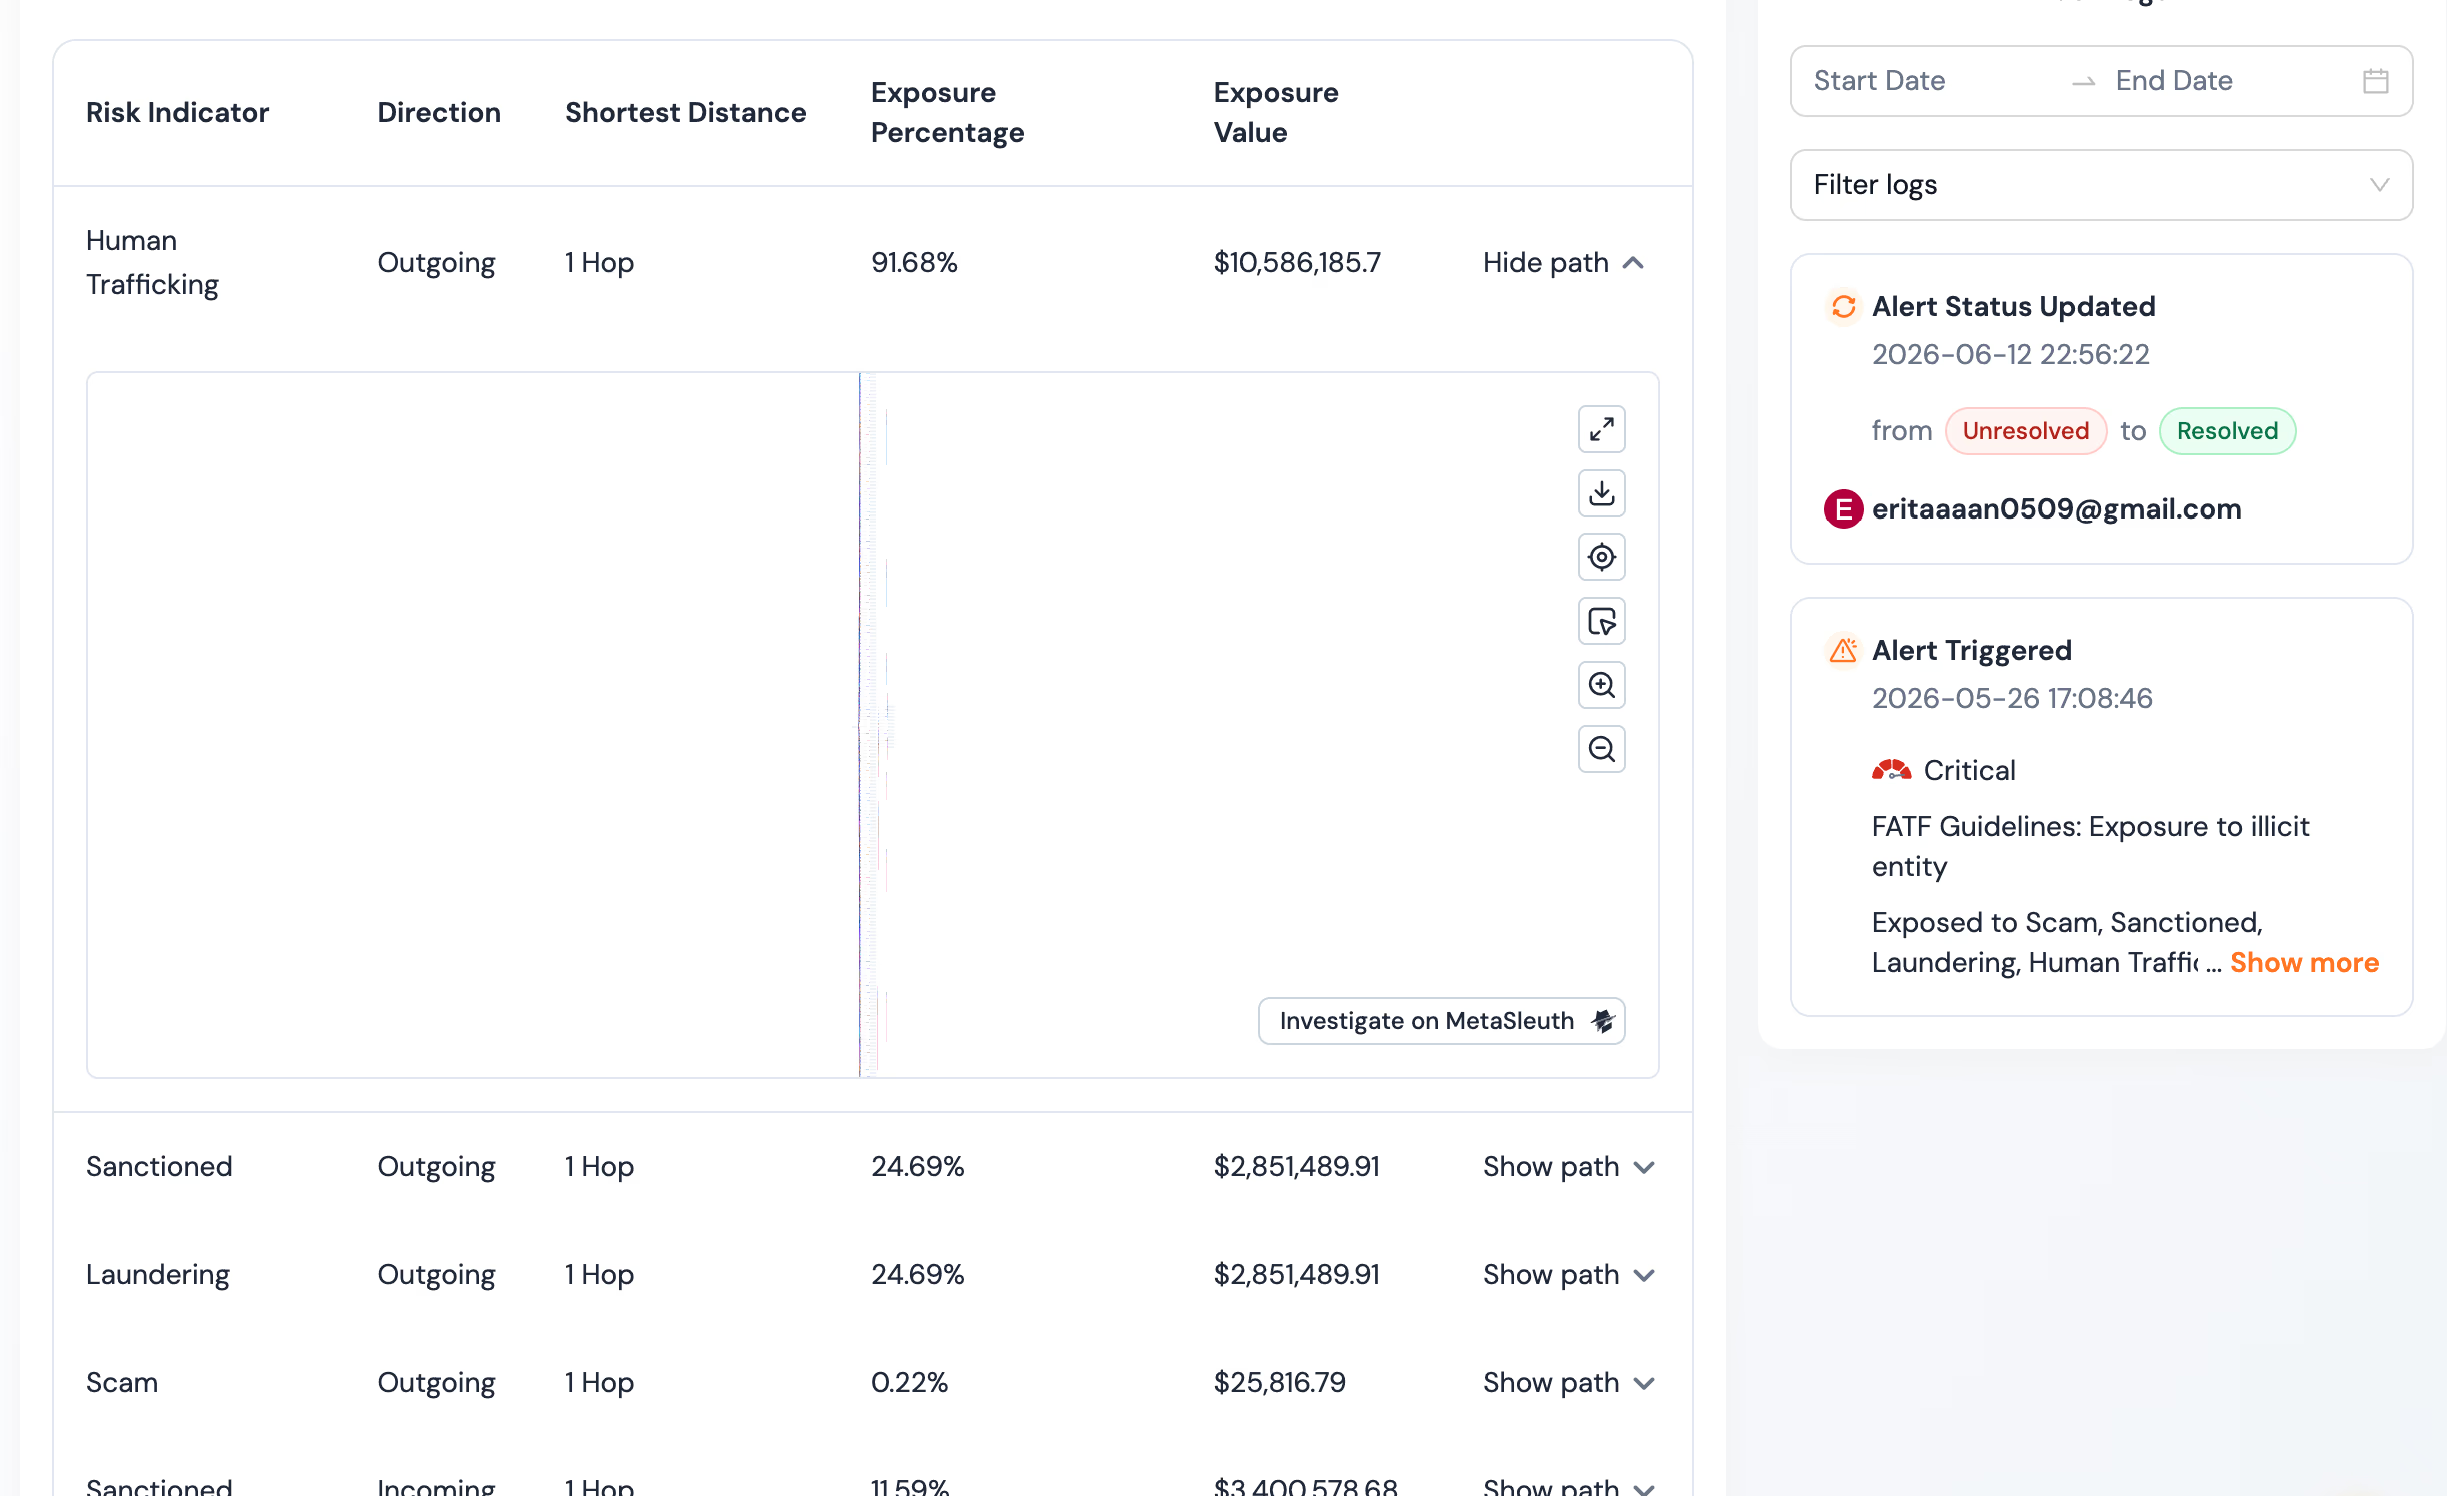
El primer bloque es el flujo de fondos multisalto. Es el rastreo desde la dirección del cliente por las direcciones con las que operó, a lo largo de tantos saltos como pueda seguir quien investiga. Termina cuando los fondos llegan a un punto de salida conocido o a una contraparte ya marcada como de alto riesgo. El rastreo tiene que mostrar las direcciones, los hashes de transacción y la secuencia. Quien revisa y no puede seguir la ruta no puede evaluar la sospecha.
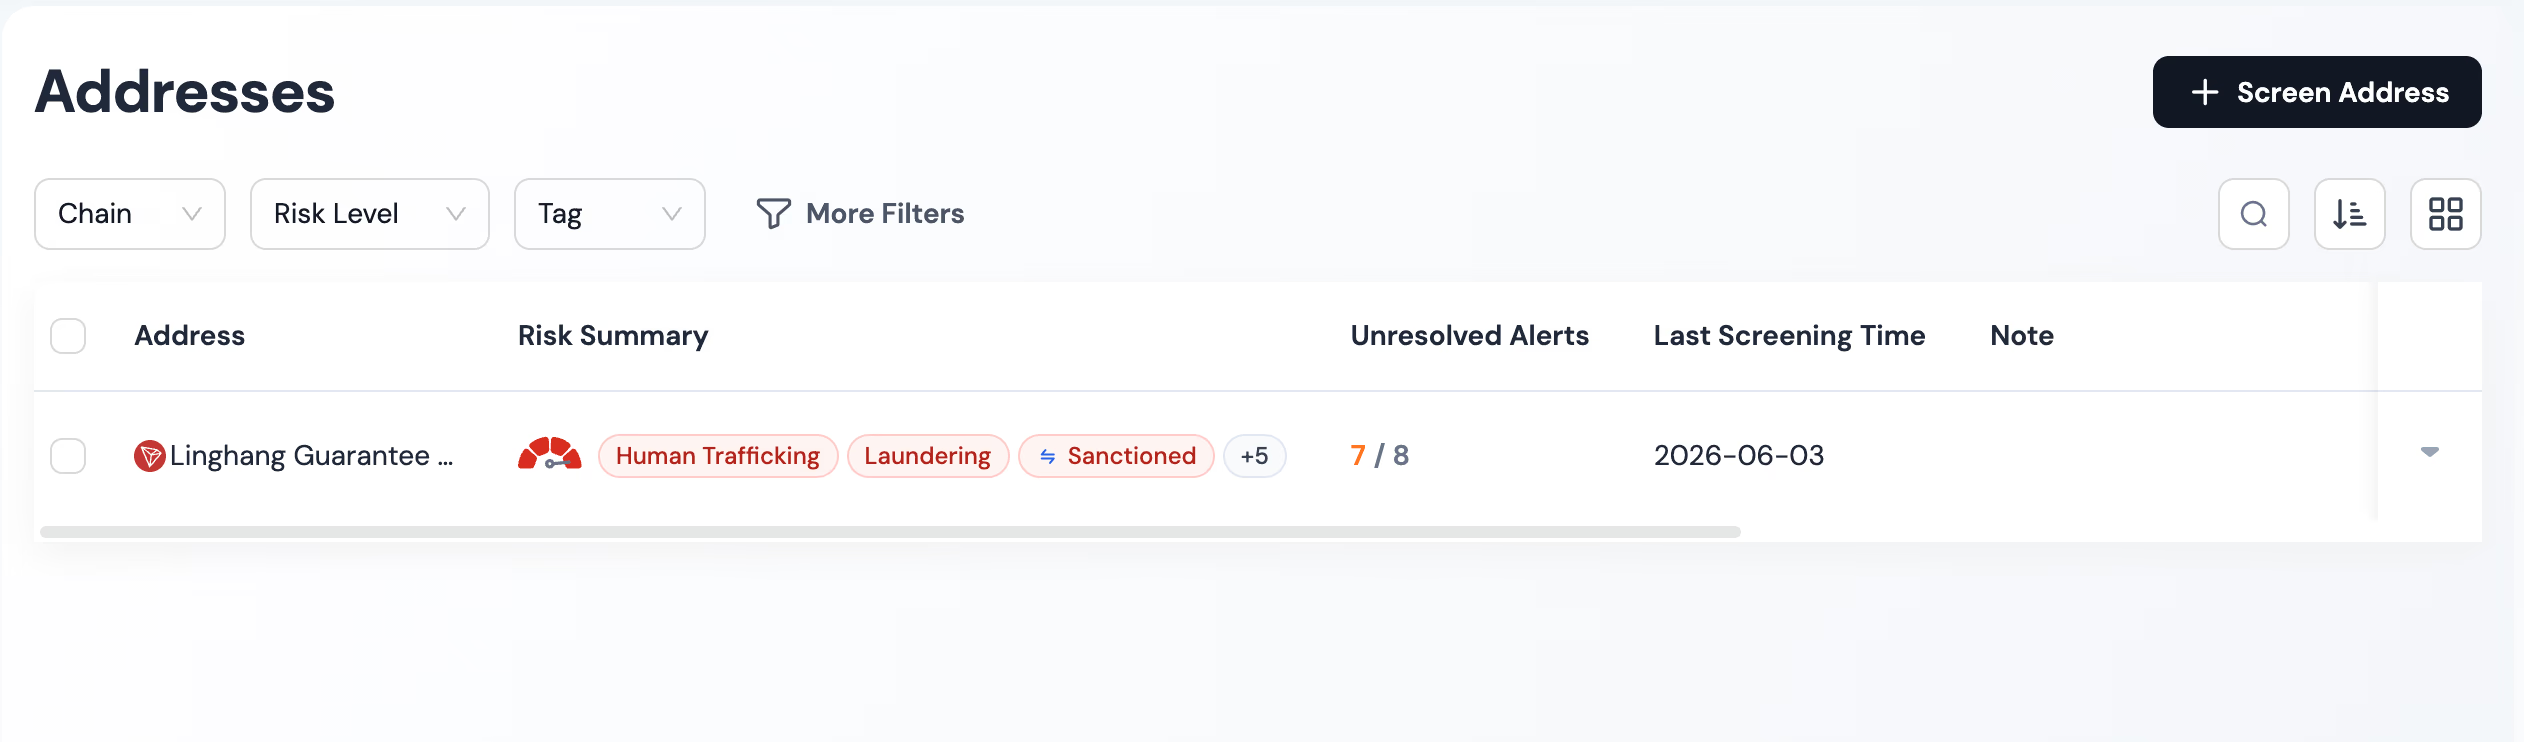
El segundo bloque son el valor y el porcentaje de exposición. El valor de exposición es la cifra en dólares de los fondos que tocaron direcciones que la plataforma ha clasificado como de riesgo, por ejemplo direcciones ligadas a actividad ilícita conocida. El porcentaje de exposición expresa esa cifra respecto al flujo total que pasa por la dirección del cliente. Permite a quien revisa ver si el riesgo es una contaminación marginal o la fuente dominante de los fondos. Ambas cifras cuantifican lo que de otro modo sería una afirmación vaga de que la dirección es de riesgo.
El tercer bloque es el conjunto de indicadores de riesgo que dispararon la alerta. Un indicador de riesgo es un atributo etiquetado adjunto a una dirección o una transacción en el motor de riesgo de la plataforma, extraído de un conjunto de 17 categorías de indicadores. Esas categorías cubren fuentes como mercados de la darknet, estafas, fondos robados, ransomware, mezcladores, sanciones y material de abuso sexual infantil. El relato del SAR tiene que nombrar qué indicadores saltaron, sobre qué direcciones y en qué salto. Los indicadores conectan las evidencias on-chain con el estándar de sospecha. Un SAR que dice que la dirección parecía de riesgo sin nombrar los indicadores le está pidiendo a quien revisa que acepte la conclusión por confianza.
El cuarto bloque es la decisión de resolución y su razonamiento. El SAR documenta qué hizo la institución, ya fuera bloquear fondos, restringir la cuenta, terminar la relación o derivar el caso a las fuerzas del orden. Documenta también por qué esa resolución fue proporcionada al riesgo. La resolución es donde se encuentran la monitorización, la investigación y la política, y el SAR es el registro de ese encuentro.
Cómo montar el relato on-chain más rápido
El cuello de botella al redactar un SAR no es la escritura: es montar los cuatro bloques de evidencia en un relato coherente dentro del plazo de presentación. Hacerlo a mano significa volver a ejecutar rastreos, copiar identificadores de direcciones y transacciones, recalcular la exposición y volver a listar los indicadores de riesgo en un documento aparte. Ese es exactamente el esfuerzo manual que estira una sola comunicación más allá de dos horas.
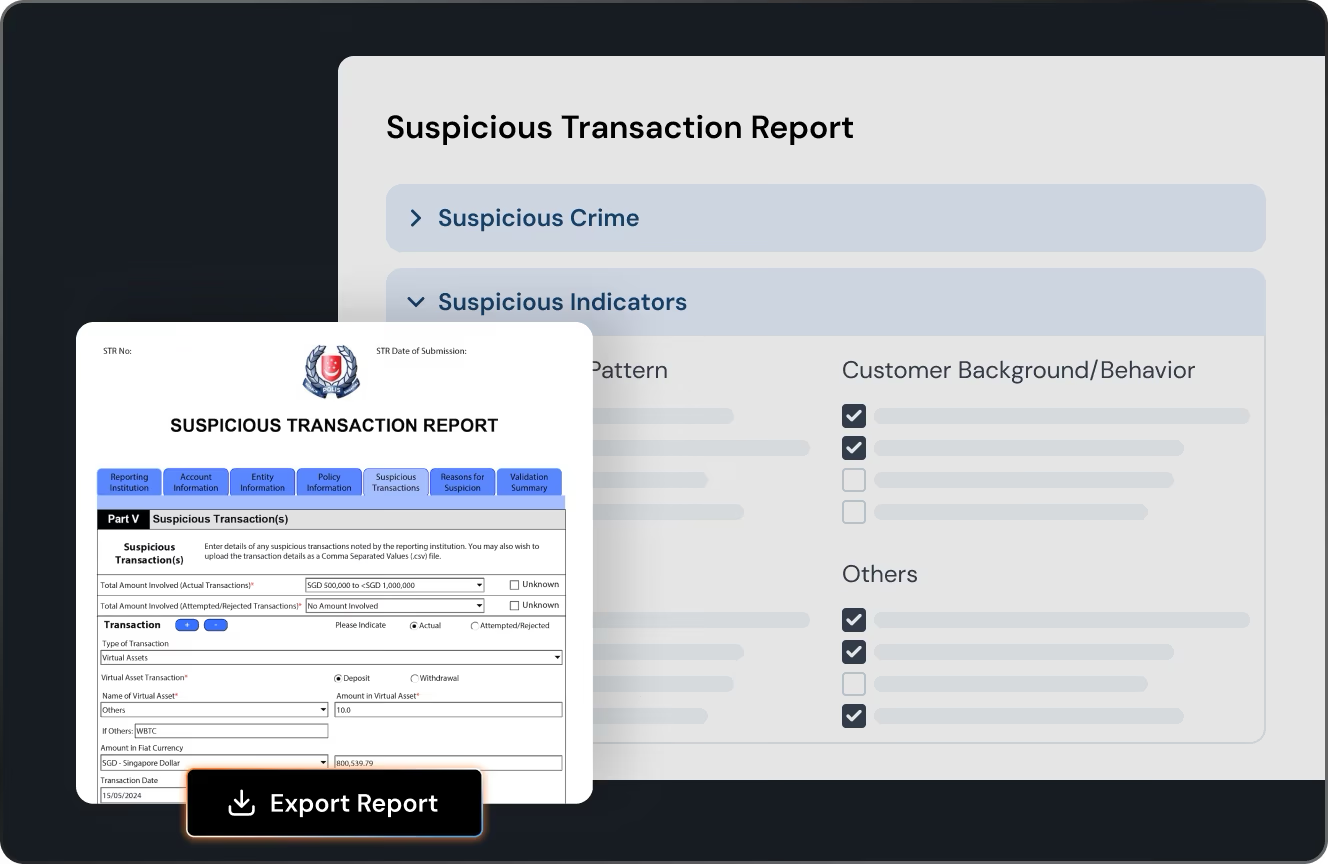
Phalcon Compliance condensa ese montaje en una sola exportación. La plataforma ya guarda el flujo de fondos multisalto, el valor y el porcentaje de exposición, y el conjunto de indicadores de riesgo de 17 categorías para cada caso que sigue. La exportación de caso, disponible en el nivel Essential y superiores, monta esos bloques en un informe estructurado de transacción sospechosa. Lleva juntos el rastreo, las cifras de exposición y los indicadores de riesgo, con el rastro de auditoría adjunto. La exportación es el documento que un responsable de cumplimiento construiría a mano, generado a partir del mismo expediente en el que ya trabajó quien investigó.
El propósito de la exportación no es saltarse el juicio humano. Quien lleva el cumplimiento sigue decidiendo si el caso alcanza el umbral de sospecha, escribe el relato que liga las evidencias con esa conclusión y firma la resolución. Lo que la exportación elimina es el trabajo de transcripción entre la investigación y la comunicación, y es ahí donde se concentran el tiempo y el riesgo de error. Un caso que llevaba dos horas de redacción a mano puede pasar a un flujo más rápido: quien investiga revisa las evidencias montadas, confirma el relato y exporta, con el rastro de auditoría capturado en paralelo.
Conserva el rastro de auditoría que esperan los reguladores
Un SAR no es el único artefacto que pide un regulador durante una inspección. El rastro de auditoría que hay detrás pesa igual, porque demuestra que la comunicación fue producto de una investigación real y no de rellenar una plantilla. La Recomendación 11 del GAFI obliga a los VASP a conservar registros que demuestren que se aplicaron los controles basados en el riesgo. La Recomendación 20 extiende la conservación de registros al propio proceso de comunicación de transacciones sospechosas. Los supervisores leen la ausencia de un rastro de auditoría como la ausencia de un control.
Un rastro de auditoría defendible tiene tres capas. La primera es el rastro de alertas: qué screening disparó la alerta, cuándo, sobre qué dirección o transacción, y qué indicadores de riesgo saltaron. La segunda es el rastro de investigación: quién tomó el caso, qué rastreos ejecutó, qué cifras de exposición observó y a qué conclusiones llegó. La tercera es el rastro de resolución: quién revisó la conclusión, quién aprobó la comunicación, qué se presentó, cuándo y qué acción siguió después.
Phalcon Compliance captura las tres capas mediante sus Audit Trails, Audit Logs y Risk Engine Details, cada uno exportable a PDF o CSV. El Audit Trail registra la secuencia de acciones de investigación sobre el caso. Los Audit Logs registran quién hizo cada acción y cuándo. Los Risk Engine Details registran qué indicadores de riesgo saltaron y cómo se calculó la puntuación. Exportados juntos, forman el registro que un regulador puede seguir desde la alerta hasta la comunicación sin un hueco. Viajan además con la exportación del SAR, de modo que el paquete de evidencias y el de auditoría no se separan.
La prueba práctica de un rastro de auditoría es si un segundo analista, o un supervisor, puede reconstruir la decisión solo a partir de los registros. Si el rastro les obliga a pedirle a quien analizó originalmente que recuerde lo que pasó, el rastro está incompleto. El modelo de exportación está diseñado para que la reconstrucción sea posible desde los artefactos. Eso es también lo que protege a la institución si quien analizó el caso ya no está en el equipo.
Flujo de presentación y consejos multijurisdiccionales
El flujo de presentación que aguanta una inspección es una secuencia, no un sprint. La detección levanta la alerta. El triaje confirma que no es un falso positivo. La investigación construye el relato on-chain, cuantifica la exposición e identifica los indicadores de riesgo. La revisión confirma que el caso alcanza el umbral de sospecha. La aprobación firma la resolución. La presentación envía el SAR o el STR a la unidad de inteligencia financiera dentro del plazo de la jurisdicción. La conservación de registros guarda el expediente, el relato y el rastro de auditoría durante el periodo de retención, que son cinco años bajo FinCEN y comparable en otros sitios.
Los VASP multijurisdiccionales afrontan una capa adicional. Un VASP licenciado en Estados Unidos presenta ante FinCEN. Un VASP que opera en el Espacio Económico Europeo presenta ante su UIF nacional, bajo el marco fijado por la Autoridad Bancaria Europea y la transposición nacional correspondiente de las directivas AML. Otras jurisdicciones tienen sus propias UIF, umbrales y formularios, aunque la Recomendación 20 del GAFI es la columna vertebral común. El movimiento práctico es mantener la investigación y el paquete de evidencias agnósticos respecto a la jurisdicción, porque el relato on-chain no cambia al cruzar fronteras. El formato de presentación específico de cada jurisdicción se puede mapear en el paso final. Un expediente montado a partir de una única exportación con el rastro de auditoría adjunto se puede remapear al formulario de otra jurisdicción sin rehacer la investigación. Eso es lo que hace duradero el modelo de exportación en una huella multijurisdiccional.
El estándar de defendibilidad es el mismo en todas las jurisdicciones. Muestra el flujo de fondos multisalto, cuantifica la exposición, nombra los indicadores de riesgo, documenta la resolución y conserva el rastro de auditoría. Acierta en esas cinco y la comunicación se lee como la salida de un programa que funciona. Falla en cualquiera y se lee como una carencia que el programa tendrá que explicar. Descubre cómo Phalcon Compliance monta el paquete de evidencias del SAR y el rastro de auditoría para la exportación de STR y SAR en el nivel Essential y superiores.