
El día en que llega el supervisor de un VASP, el programa de cumplimiento tiene que producir registros, no promesas. Una inspección regulatoria obliga a un proveedor de servicios de activos virtuales a demostrar, cuando se lo pidan, que su monitorización de transacciones se ejecuta de verdad. Quien inspecciona no viene a leer un documento de política: viene a seguir una alerta concreta desde la detección hasta la resolución y a confirmar que cada paso dejó un registro. Si alguna de esas resoluciones fue automatizada, espera una pregunta de seguimiento: si es legal cerrar automáticamente las alertas de cumplimiento depende de lo que esa automatización pueda demostrar. Un VASP que no pueda producir ese rastro se lee como una carencia del programa, por bueno que sea su motor de screening. Esta guía trata qué piden los supervisores bajo el enfoque basado en el riesgo del GAFI. Recorre cómo dejar los rastros de auditoría listos para inspección, cómo explicar las puntuaciones de riesgo sin una caja negra, cómo mantener completos los registros de STR y cómo hacer un simulacro de inspección. Para el flujo de monitorización de transacciones del que salen estos registros, consulta Phalcon Compliance. Esta página pertenece al Centro de recursos de KYT.
Qué piden los supervisores bajo el enfoque basado en el riesgo del GAFI
El marco con el que trabajan los supervisores es el enfoque basado en el riesgo del GAFI para los proveedores de servicios de activos virtuales, anclado en la Recomendación 1 del GAFI. La Recomendación 1 obliga a un VASP a identificar, evaluar y comprender sus riesgos de blanqueo de capitales y financiación del terrorismo, y a aplicar controles proporcionados a esos riesgos. Eso se descompone en tres cosas que un supervisor puede poner a prueba: la monitorización continua, la identificación de transacciones sospechosas y unos registros auditables. KYT, como monitorización on-chain del riesgo de las transacciones, vive dentro de las dos primeras. Es el control que vigila cada depósito, cada retirada y cada exposición a contrapartes. Puntúa el riesgo y saca a la luz las alertas que alimentan el proceso de comunicación de transacciones sospechosas.
La línea importante es qué no es la obligación. La Recomendación 16 del GAFI, la Travel Rule, es una obligación aparte sobre transmitir la información del ordenante y del beneficiario entre VASP. KYT no la satisface. KYT satisface el lado de vigilancia de las Recomendaciones 10 y 11: vigilar, identificar y conservar registros que demuestren que ambas cosas ocurrieron.
En la práctica, los supervisores piden ver la evaluación de riesgo que justificó el alcance de la monitorización. Quieren una muestra de alertas con sus investigaciones, más los informes de transacciones sospechosas presentados y los registros que hay detrás. Quieren además el rastro de auditoría que conecta cada paso, ese que permite leer la alerta, la investigación, la decisión y la comunicación como un único registro continuo. La institución que tiene que reconstruir cualquiera de esas cosas después del requerimiento ya ha suspendido la inspección: la reconstrucción es en sí misma la prueba de que los registros nunca se conservaron.
Construye el rastro de auditoría antes de que lo pida el supervisor
Un rastro de auditoría es el artefacto que convierte un programa de screening en un programa defendible. Quienes han pasado por inspecciones describen el estándar sin rodeos: dicen que unos rastros de auditoría impecables son la diferencia entre una inspección limpia y una carta de hallazgos. El supervisor lee la ausencia de rastro de auditoría como la ausencia de control, porque no hay otra forma de leerla. Un control que se ejecutó pero no dejó registro es, desde la silla del supervisor, indistinguible de un control que no se ejecutó.
Un rastro de auditoría defendible para la monitorización on-chain tiene tres capas, presentes todas antes de que empiece la inspección. La primera es el rastro de alertas: qué screening disparó la alerta, sobre qué dirección o transacción y con qué marca de tiempo. Registra también qué indicadores de riesgo motivaron la puntuación. La segunda es el rastro de investigación: quién tomó el caso y qué rastreos de flujo de fondos ejecutó. Registra qué cifras de exposición observó y a qué conclusión llegó. La tercera es el rastro de resolución: quién revisó la conclusión, quién aprobó la decisión, qué se presentó o se cerró, cuándo y sobre qué base.
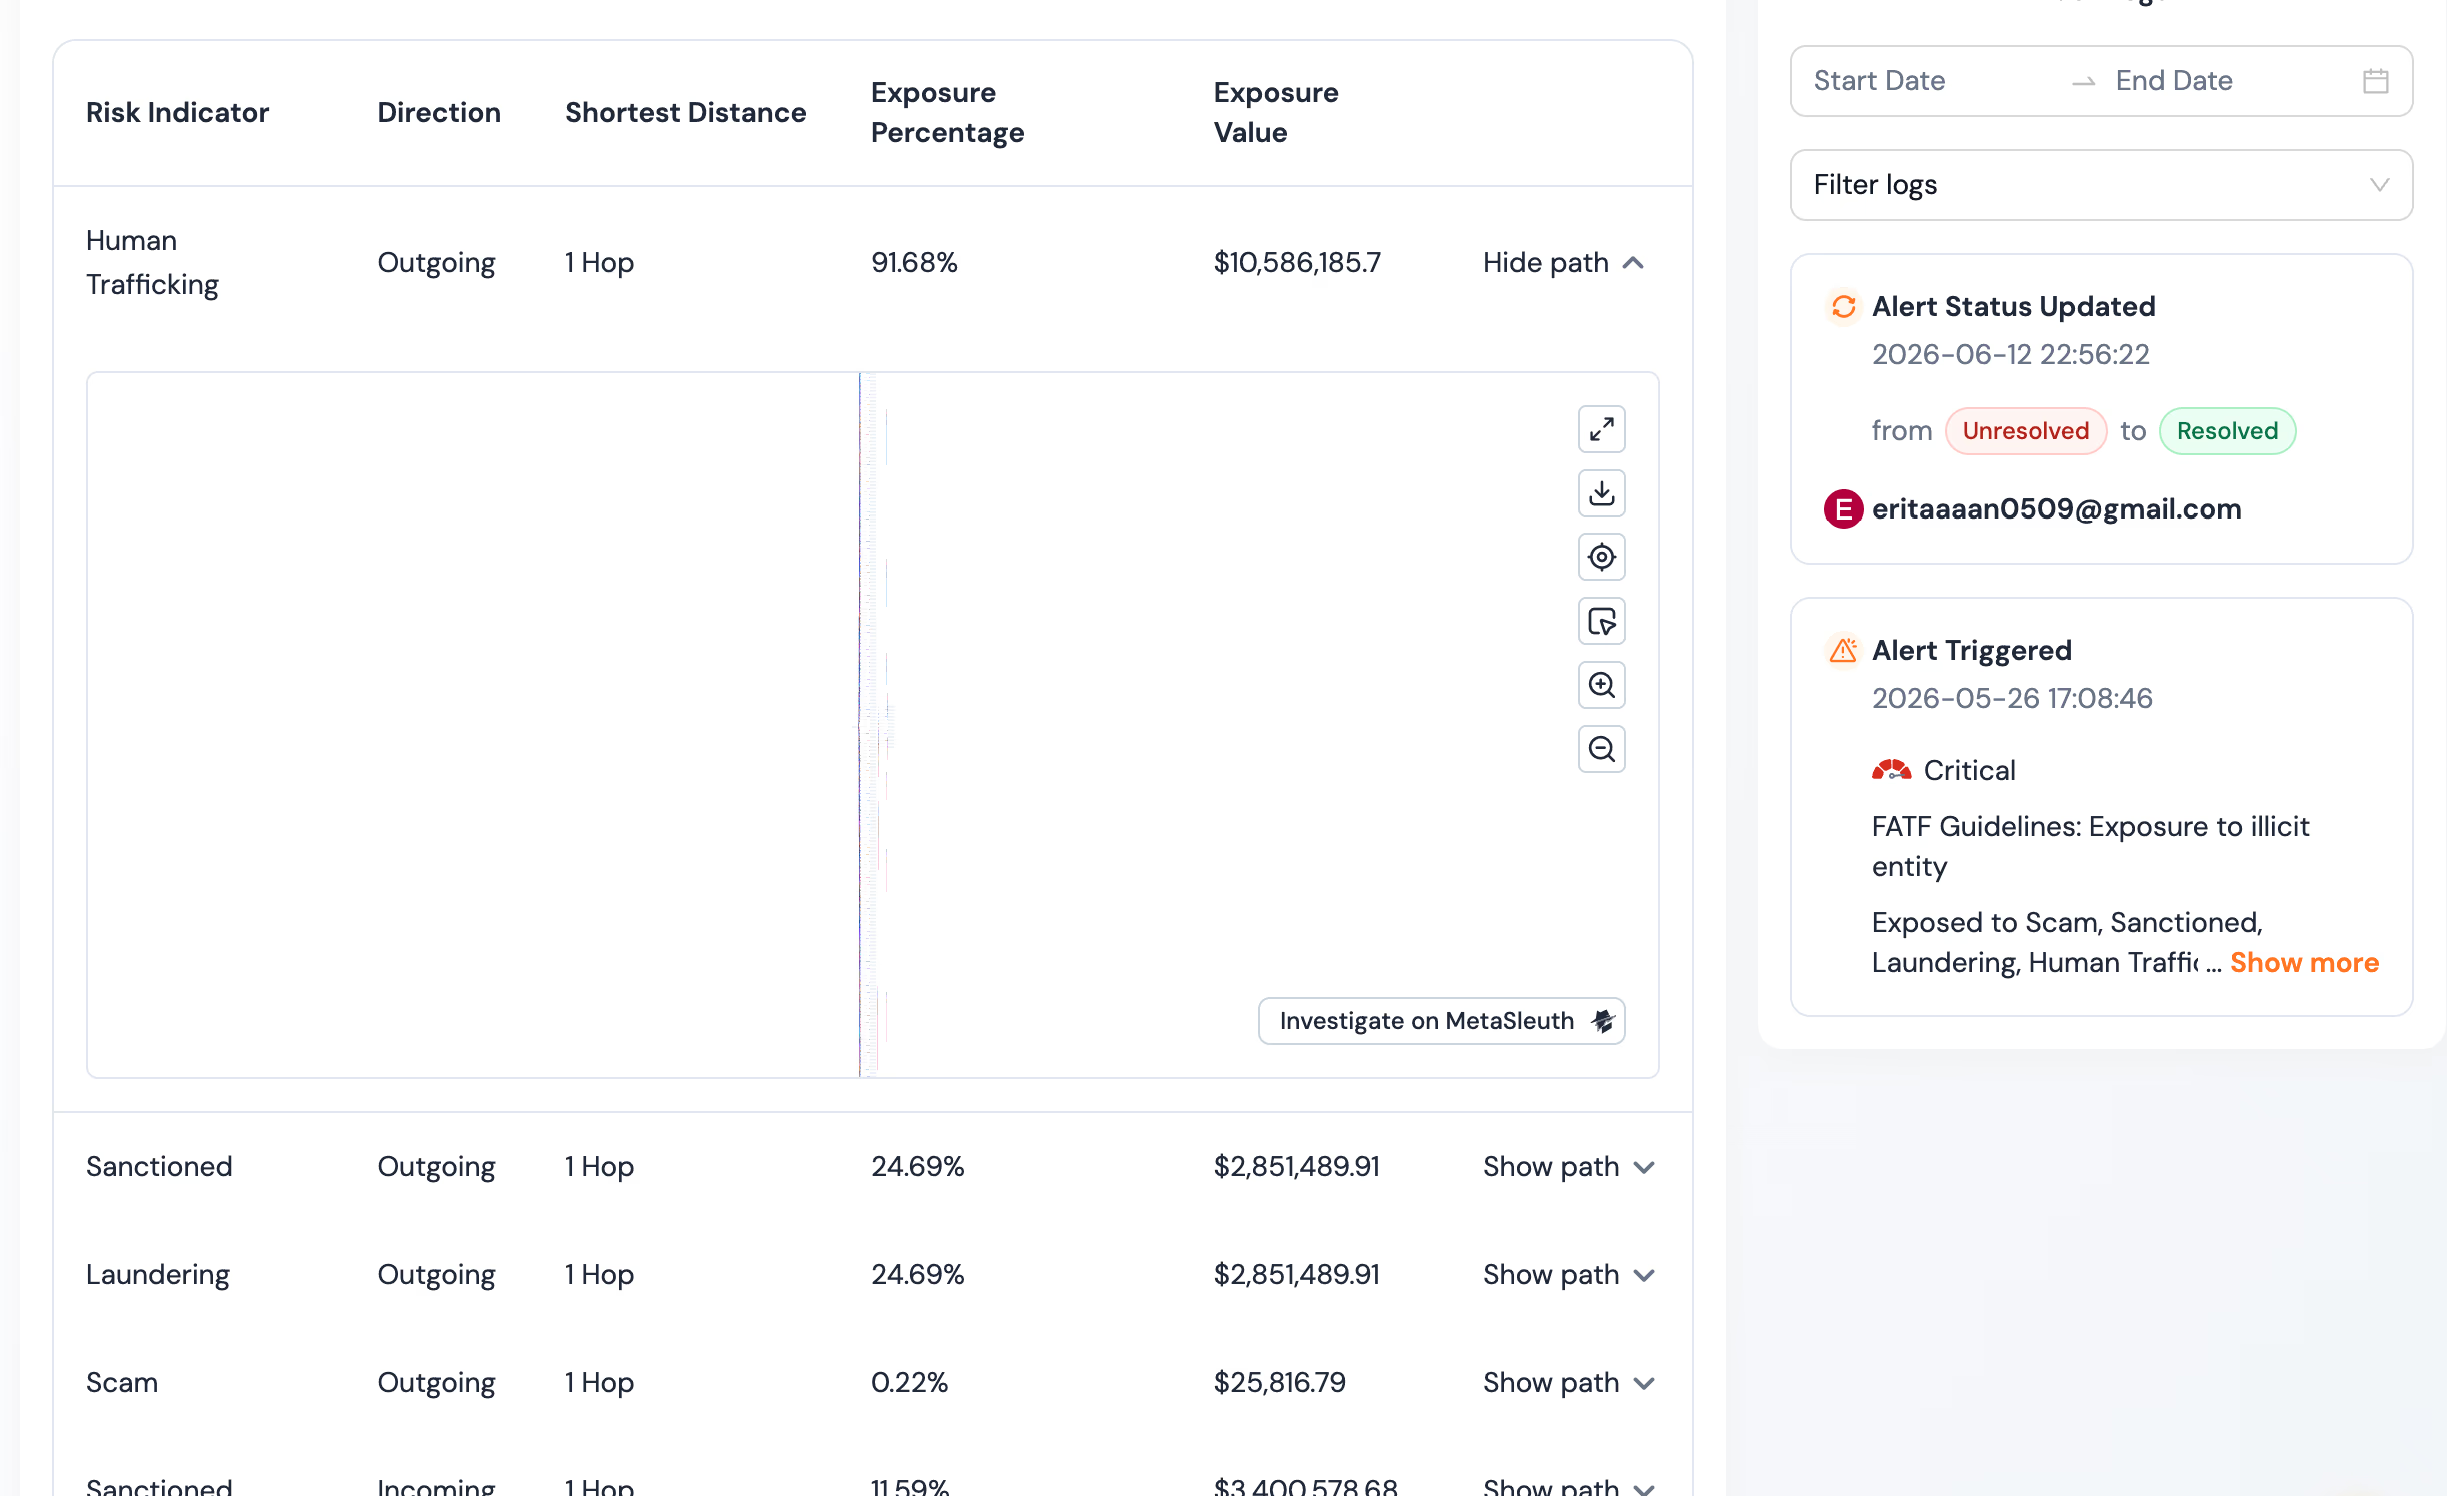
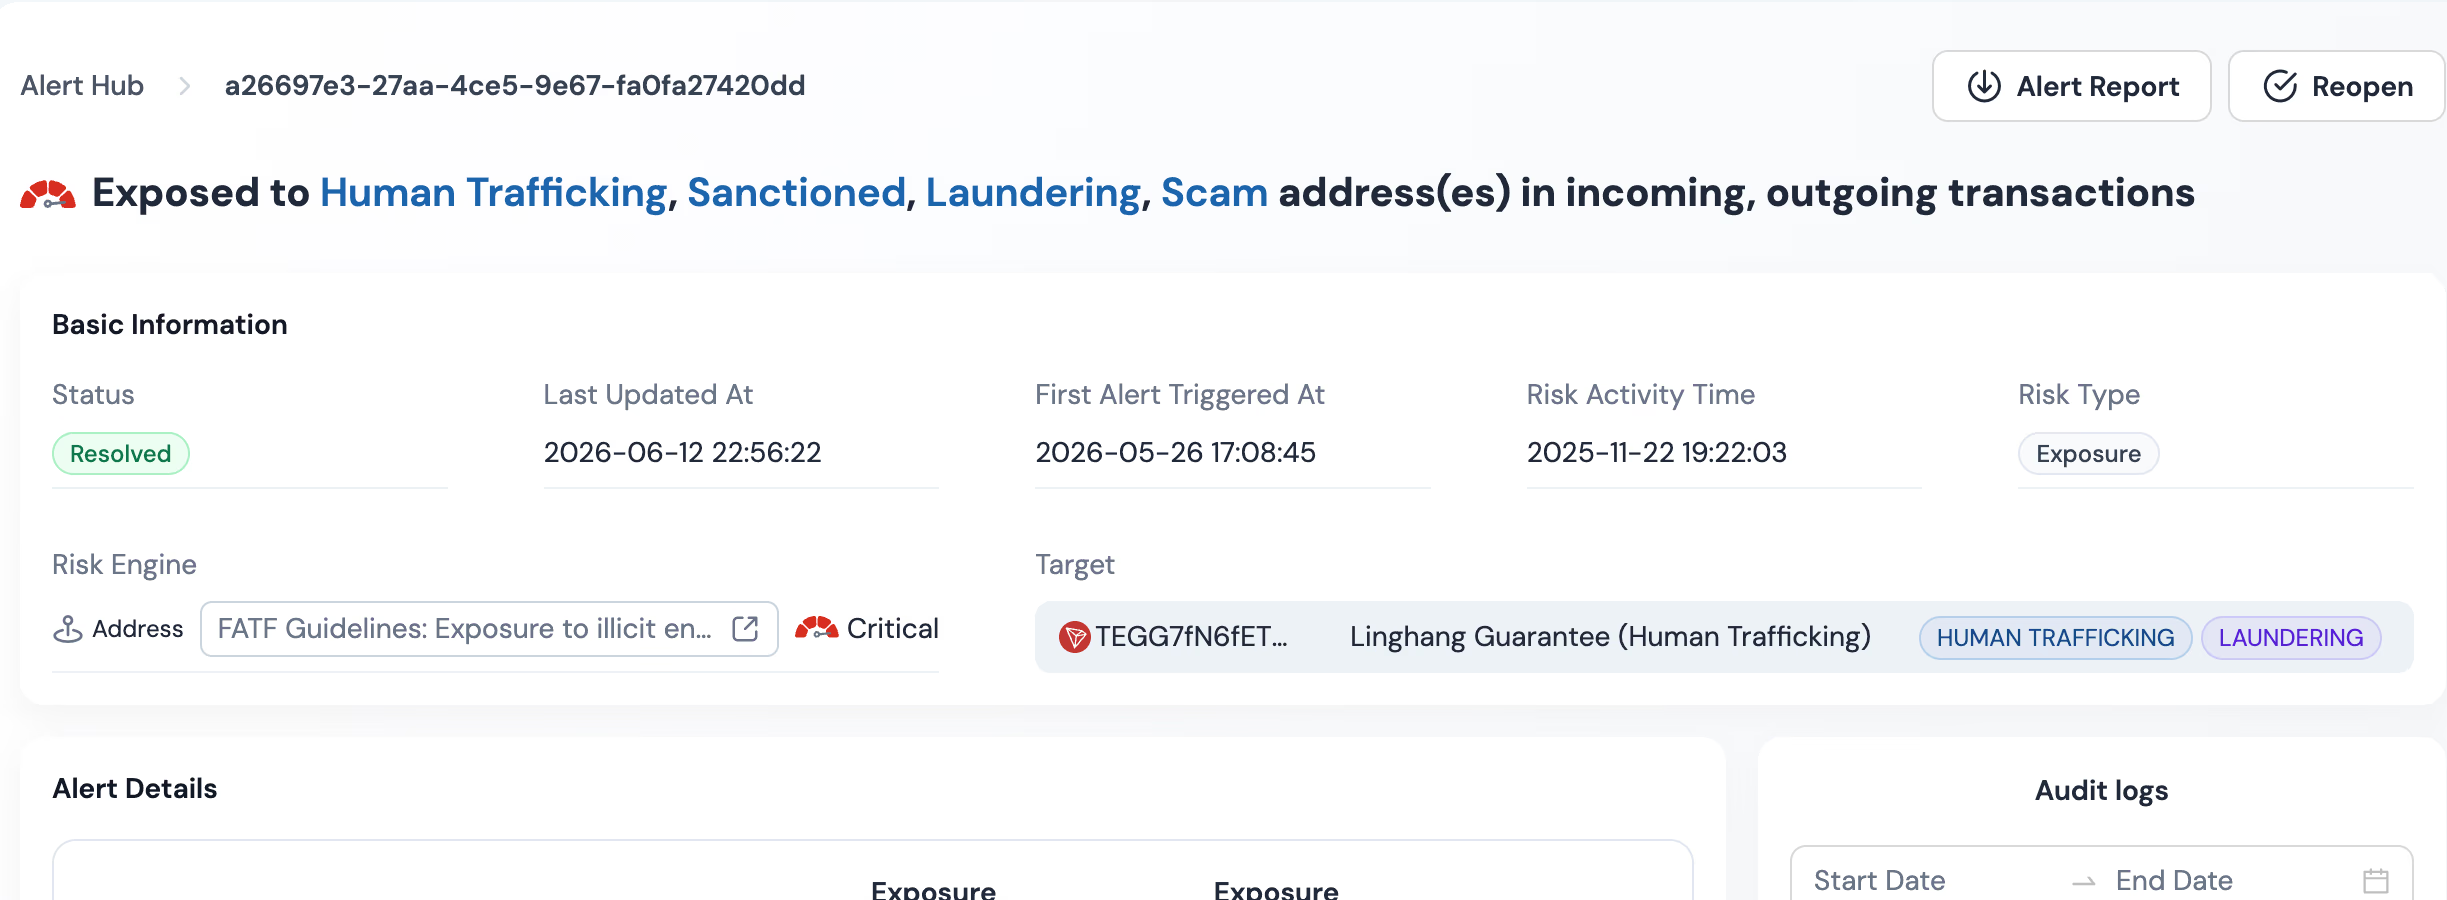
Phalcon Compliance produce las tres capas mediante sus Audit Trails, Audit Logs y Risk Engine Details, cada uno exportable a PDF o CSV. El Audit Trail captura la secuencia de acciones de investigación sobre el caso. Los Audit Logs registran quién hizo cada acción y cuándo, lo que hace el rastro atribuible en lugar de anónimo. Los Risk Engine Details registran qué indicadores de riesgo saltaron y cómo se calculó la puntuación a partir de ellos, lo que hace legible la puntuación en lugar de opaca. Exportados juntos, forman un registro que un regulador puede seguir desde la alerta hasta la resolución sin un hueco. Viajan con el expediente del caso, así que el paquete de evidencias y el de auditoría nunca se separan.
La prueba práctica de que un rastro de auditoría está listo es si un segundo analista, o un supervisor, puede reconstruir una decisión solo a partir de los registros. Si la reconstrucción exige que quien analizó originalmente recuerde lo que pasó, el rastro está incompleto.
Explicar las puntuaciones de riesgo a los reguladores sin una caja negra
Los supervisores no aceptan una puntuación de riesgo tal cual. Una puntuación es un número, y un número sin explicación se lee como una caja negra. Esa caja negra se lee como un control que la institución no puede defender. Quienes han pasado por inspecciones plantean el problema de fondo sin rodeos: dicen que la capacidad de explicar por qué se marcó una transacción, y por qué se trató como se trató, es lo que resuelve los problemas de una inspección. Una puntuación de riesgo que no se puede descomponer en sus razones es un lastre durante una inspección, no un activo.
La distinción entre un modelo de caja transparente y uno de caja negra se convierte en una cuestión de inspección, no solo de producto. Un motor de screening que devuelve una puntuación y nada más obliga al equipo de cumplimiento a defender un veredicto cuyos cálculos no puede enseñar. Un motor que devuelve la puntuación más los indicadores de riesgo concretos que la produjeron le da al equipo otro camino: puede llevar al supervisor por la decisión en los mismos términos en que la tomó el motor. Lo primero convierte la inspección en una discusión. Lo segundo la convierte en una revisión.
Phalcon Compliance funciona con un modelo de caja transparente construido sobre 17 categorías de Indicadores de Riesgo. Cada puntuación viene con los indicadores concretos que saltaron para producirla. La puntuación es un compuesto que el equipo de cumplimiento puede abrir, y no un veredicto dictado desde arriba. Cuando un supervisor pregunta por qué se marcó una transacción como de alto riesgo, la respuesta tiene tres partes: los indicadores con nombre, la evidencia on-chain a la que se engancha cada uno, y la ponderación que los combinó en la puntuación. Eso es lo que hace defendible la puntuación: el regulador ve las mismas entradas que vio quien analizó, llega a la misma conclusión y sigue adelante.
La misma legibilidad importa en la dirección contraria. Cuando un supervisor pregunta por qué se dejó pasar una transacción, el equipo de cumplimiento tiene que mostrar qué indicadores no saltaron y explicar por qué su ausencia sostenía un veredicto de riesgo bajo. Un modelo de caja transparente responde a eso directamente. Uno de caja negra no responde en absoluto, y ese silencio es lo que los supervisores convierten en un hallazgo.
Mantén completos los registros de SAR y STR
Un informe de transacción sospechosa es el documento que un supervisor busca pronto. Es donde la monitorización, la investigación y las decisiones de quienes analizan se hacen visibles a la vez en un mismo sitio. Pero la comunicación en sí es solo la mitad del registro. La otra mitad es el expediente que hay detrás: la alerta que inició la investigación, el relato on-chain, las cifras de exposición y los indicadores de riesgo. Incluye además la cadena de revisión y aprobación y el rastro de auditoría que las conecta. Un STR o SAR presentado sin ese registro de apoyo es una comunicación que la institución no puede defender: el supervisor no tiene forma de confirmar que fue producto de una investigación real y no de rellenar una plantilla por reflejo.
La Recomendación 20 del GAFI fija la obligación de comunicar transacciones sospechosas para los VASP, y enlaza de vuelta con el requisito de conservación de registros de la Recomendación 11. En Estados Unidos, el informe es el SAR presentado ante FinCEN bajo las normas de comunicación de actividades sospechosas (31 CFR 1022.320). Los registros tienen que existir antes de la inspección, no montarse como respuesta a ella.
La plataforma admite la generación de STR en el nivel Essential y superiores. Eso significa que el expediente, el rastro de auditoría y la exportación del STR se producen desde la misma superficie. La alerta, la investigación, la resolución, el rastro de auditoría y la comunicación viven en un mismo registro que se puede exportar como paquete. Cuando un supervisor pide la documentación de apoyo de una muestra de comunicaciones, la respuesta es una única exportación por caso, no una reconstrucción a través de herramientas desconectadas.
La dimensión de la conservación importa tanto como la de la producción. FinCEN mantiene una expectativa de conservación de cinco años para la documentación de apoyo de un SAR, y las jurisdicciones alineadas con el GAFI fijan horizontes comparables. Un programa listo para inspección conserva el expediente completo, no solo la comunicación, durante todo el periodo de retención, recuperable y exportable cuando se lo pidan.
Hallazgos habituales de inspección y cómo evitarlos
Los hallazgos de inspección en cumplimiento cripto se agrupan en un número pequeño de modos de fallo. Casi todos remiten a la misma causa raíz: un control que se ejecutó pero no se registró, o un registro que no se pudo exportar.
El primero es una carencia de monitorización, donde la cadencia de screening dejó una ventana entre comprobaciones por la que podían moverse los fondos. Una comprobación en tiempo real en cada depósito y cada retirada, en lugar de un lote periódico, cierra esa ventana. El rastro de auditoría tiene entonces que demostrar que la comprobación corrió sobre el flujo en vivo.
El segundo es una resolución sin explicar, donde la institución cerró o escaló una alerta pero el registro no muestra por qué. Un modelo de caja transparente con indicadores de riesgo con nombre lo evita: las razones quedan capturadas en los Risk Engine Details en el momento de la decisión, no reconstruidas de memoria.
El tercero es un STR o SAR presentado sin documentación de apoyo. La comunicación existe, pero el expediente que hay detrás no se puede producir cuando lo piden. Producir el STR y el rastro de auditoría desde la misma superficie lo evita, porque los dos nunca se separan.
El cuarto es un fallo de conservación de registros. Aquí los registros existían pero han caducado, han perdido el acceso a la herramienta o no se pueden exportar en un formato que un supervisor pueda leer. La exportación a PDF y CSV desde una única superficie lo evita, porque el registro es portable y no depende de una licencia viva para recuperarse.
Evitar los cuatro se reduce a una disciplina: produce el registro en el momento de la acción, en un formato portable y adjunto al caso.
Lista para un simulacro de inspección: hazlo tú antes que el supervisor
Un simulacro de inspección es la forma más barata de encontrar los huecos que, de otro modo, encontraría un supervisor. Obliga a la institución a hacer lo que exigirá la inspección real: tomar una muestra de alertas y comunicaciones y producir el registro completo cuando se lo pidan. La lista de abajo es el conjunto de artefactos que un simulacro debería producir para cada caso de la muestra.
Rastro de auditoría por caso. Para cada alerta de la muestra, produce el Audit Trail, los Audit Logs y los Risk Engine Details exportados juntos. Confirma que se supera la prueba del segundo analista: alguien que no trabajó el caso puede reconstruir la decisión solo con la exportación.
Explicación de la puntuación de riesgo por caso. Para cada resolución de la muestra, produce los indicadores de riesgo con nombre que motivaron la puntuación. Incluye la evidencia on-chain a la que se engancha cada uno y la ponderación que los combinó. Confirma que la explicación responde en las dos direcciones: por qué se marcó y por qué se dejó pasar.
Integridad del registro de STR o SAR por comunicación. Para cada comunicación de la muestra, produce el expediente, el relato on-chain y las cifras de exposición. Incluye también la cadena de revisión y aprobación y el rastro de auditoría. Confirma que la comunicación y su registro de apoyo viajan como un mismo paquete.
Razonamiento de la resolución por caso. Para cada cierre o escalado de la muestra, produce la razón documentada capturada en el momento de la decisión. Esa razón no puede haberse reconstruido después de los hechos.
Evidencia de cobertura de la monitorización. Produce evidencias de que el screening corrió sobre el flujo en vivo de depósitos y retiradas y no con un calendario periódico, sin ventanas entre comprobaciones. Confirma que las marcas de tiempo del rastro de auditoría sostienen una monitorización continua.
Conservación y recuperación. Para comunicaciones repartidas por todo el horizonte de retención, confirma que el expediente completo se puede recuperar y exportar en PDF o CSV. La recuperación tiene que ser bajo demanda y no puede depender de una sesión viva ni de una licencia caducada.
Un programa que puede producir las seis cosas para cada caso de la muestra está listo para inspección. Uno que no puede ha encontrado, en el simulacro, exactamente el hallazgo que habría redactado la inspección real. KYT satisface el lado de monitorización continua de la Recomendación 10 del GAFI; el rastro de auditoría, la explicación de la puntuación y el registro del STR satisfacen el lado de conservación de registros de la Recomendación 11. Descubre cómo Phalcon Compliance integra el rastro de auditoría y las 17 categorías de Indicadores de Riesgo en un mismo registro de cara a la inspección que tu programa va a afrontar.