
Ninguna cuestión operativa divide tanto a los equipos de cumplimiento cripto como si las alertas se pueden cerrar de forma automática. La respuesta corta es que la resolución automatizada no está categóricamente prohibida. Que una práctica concreta de cierre automático sea defendible depende de las condiciones que la acompañen: puntuación explicable, un rastro de auditoría a prueba de manipulaciones, un umbral de riesgo conservador y una persona revisora alcanzable cuando el patrón lo merece. Esta página mapea el debate público, qué esperan los reguladores y las condiciones que separan una resolución automatizada defendible de una carencia del programa. Esta página pertenece al Centro de recursos de KYT.
Aviso: Este artículo explora el debate sobre el cierre automático y las buenas prácticas de defendibilidad. No constituye asesoramiento jurídico. Las reglas de resolución automatizada y su aceptabilidad varían según la jurisdicción, según la obligación de fondo y según los hechos concretos de cada programa. Consulta con asesoría legal y de cumplimiento cualificada antes de adoptar o retirar cualquier política de cierre automático.
Por qué los equipos de cumplimiento debaten el cierre automático
La cuestión de si los cierres automáticos son legalmente defendibles aparece una y otra vez en las discusiones profesionales. Casi siempre se plantea como «cierres automáticos de falsos positivos AML: ¿es legalmente defendible?». El planteamiento revela de qué va el debate. Quienes lo hacen a diario no preguntan si un software puede descartar una alerta: preguntan si un descarte ejecutado por una regla, sin que ninguna persona mire la alerta, puede sobrevivir a un escrutinio posterior. Ese escrutinio viene de un supervisor, de una auditoría o de un expediente sancionador.
La presión detrás de la pregunta es operativa. Los equipos de cumplimiento cripto generan grandes volúmenes de alertas desde la monitorización de transacciones y el screening, y una parte sustancial son falsos positivos. Revisar manualmente todas las alertas es el camino más seguro para la defendibilidad, pero también el más caro: con volúmenes grandes produce fatiga de revisión, ciclos lentos e inconsistencia entre quienes revisan. Cerrar automáticamente las alertas claramente de bajo riesgo concentra la atención humana en las que merecen juicio. El atractivo es real, y el riesgo también.
Lo que hace difícil de zanjar el debate es que el cierre automático no es una única práctica. Cerrar una alerta que saltó sobre un monedero interno conocido como bueno, con una regla documentada y un razonamiento registrado, es un acto. Cerrar una alerta por exposición a una jurisdicción de alto riesgo usando una puntuación opaca que nadie puede reproducir es otro. Lo primero es rutinario y justificable. Lo segundo es una debilidad del programa disfrazada de automatización.
Qué esperan los reguladores de la resolución automatizada
Los reguladores no suelen publicar una regla tajante que prohíba la resolución automatizada, y tampoco suelen respaldarla. Lo que esperan es que una institución financiera, proveedor de servicios de activos virtuales incluido, pueda identificar, evaluar y documentar las decisiones que toma sobre las alertas. Esa expectativa se mantiene tanto si la decisión la tomó una persona como si la tomó una regla.
El enfoque basado en el riesgo del GAFI para los proveedores de servicios de activos virtuales ancla esa expectativa. El enfoque basado en el riesgo obliga a un VASP a identificar y evaluar sus riesgos de blanqueo de capitales y financiación del terrorismo, y a calibrar después los controles a esos riesgos, incluida la monitorización continua de transacciones. La obligación es vigilar de forma permanente y mostrar cómo se identificaron los riesgos y cómo respondió la institución. Una regla de resolución automatizada vive dentro de esa obligación: tiene que ser trazable hasta una evaluación de riesgo, estar calibrada a un umbral definido y estar sostenida por registros que muestren qué se cerró y por qué.
FinCEN plantea una expectativa relacionada a través de su norma de programa AML para empresas de servicios monetarios (31 CFR 1022.210). El deber que fija FinCEN es la monitorización continua y no un umbral fijo de tiempo real. Pero la monitorización continua implica que la institución mantenga un registro auditable de qué vigiló y qué hizo con los resultados. Una regla de cierre automático que no produce ningún registro auditable entra en tensión con ese deber.
El hilo común es que la resolución, automatizada o manual, tiene que ser identificable y revisable. La automatización es aceptable cuando la institución puede mostrar la regla, el umbral, las entradas y la acción resultante, y reproducir ese registro cuando se lo pidan. La auditabilidad de la decisión es la defensa.
Cuándo puede ser defendible el cierre automático
El cierre automático es defendible cuando opera dentro de condiciones que hacen la decisión revisable, reproducible y conservadora. Tres condiciones hacen casi todo el trabajo.
La primera es la puntuación explicable. Una alerta cerrada automáticamente tiene que apoyarse en una evaluación de riesgo que la institución pueda explicar, no en una puntuación opaca salida de una caja negra. Si un supervisor pregunta por qué se cerró una alerta, la respuesta tiene que señalar los indicadores que motivaron la puntuación. Tiene que señalar además la regla de umbral que autorizó el cierre y los datos disponibles en ese momento. Una puntuación explicable es lo que hace una resolución automatizada auditable y no solo rápida.
La segunda es un rastro de auditoría a prueba de manipulaciones. Cada evento de cierre automático tiene que registrarse con detalle suficiente para reconstruir la decisión más adelante. Ese registro incluye la alerta, la puntuación y sus indicadores de riesgo en el momento de la resolución, y la regla que autorizó el cierre. Incluye también una marca de tiempo y un enlace de vuelta al evento de screening subyacente. El rastro de auditoría convierte un cierre automático de borrado invisible en decisión documentada. Sin él, la ausencia de registro es en sí misma un hallazgo.
La tercera es un umbral de riesgo conservador. El cierre automático es defendible cuando se confina a una banda estrecha y de bajo riesgo, donde el coste de un descarte equivocado es bajo. Cerrar alertas sobre direcciones con exposición insignificante, sobre monederos internos ya validados o sobre patrones confirmados como inocuos muchas veces es una propuesta estrecha. Cerrar automáticamente cualquier cosa etiquetada como riesgo medio es otra propuesta distinta. El umbral hay que fijarlo deliberadamente, documentarlo y revisarlo a medida que cambia el perfil de riesgo.
Cuándo es arriesgado el cierre automático
El cierre automático se vuelve arriesgado, y difícil de defender, cuando falta cualquiera de esas tres condiciones. El patrón más arriesgado es la puntuación de caja negra sin ninguna capa explicable. Si la institución no puede decir qué indicadores motivaron una puntuación, no puede defender el cierre y tampoco puede mejorar la regla cuando esta se equivoca. Una caja negra que cierra alertas de forma automática es una carencia del programa que un supervisor identificará deprisa.
El segundo patrón arriesgado es la ausencia de rastro de auditoría. Un cierre automático que no produce registro es funcionalmente indistinguible de que la alerta nunca hubiera saltado. Si una transacción resulta después estar conectada con actividad ilícita, la institución no tiene evidencias de que revisara la alerta. Tampoco tiene evidencias de que tomara una decisión documentada. La ausencia de registro se lee como la ausencia de control.
El tercer patrón arriesgado es la resolución automatizada sobre alertas de alto riesgo. Cerrar automáticamente cualquier cosa por encima de una banda claramente de bajo riesgo desplaza la postura de riesgo de la institución sin reconocer ese desplazamiento. Las alertas de alto riesgo son justo donde un descarte equivocado arrastra más coste aguas abajo, y donde un supervisor mirará con más lupa el razonamiento de la resolución.
Un cuarto patrón, relacionado pero distinto, es el cierre automático sin una vía humana de vuelta al flujo de trabajo. Incluso una regla bien calibrada acabará topándose con un caso límite o un patrón nuevo. Un programa que cierra alertas de forma automática y nunca enruta ninguna a una persona no tiene ciclo de realimentación: la regla nunca mejora, los umbrales nunca se ajustan, y la institución no tiene ninguna señal de que la automatización siga calibrada.
Buenas prácticas con persona en el ciclo y defendibilidad
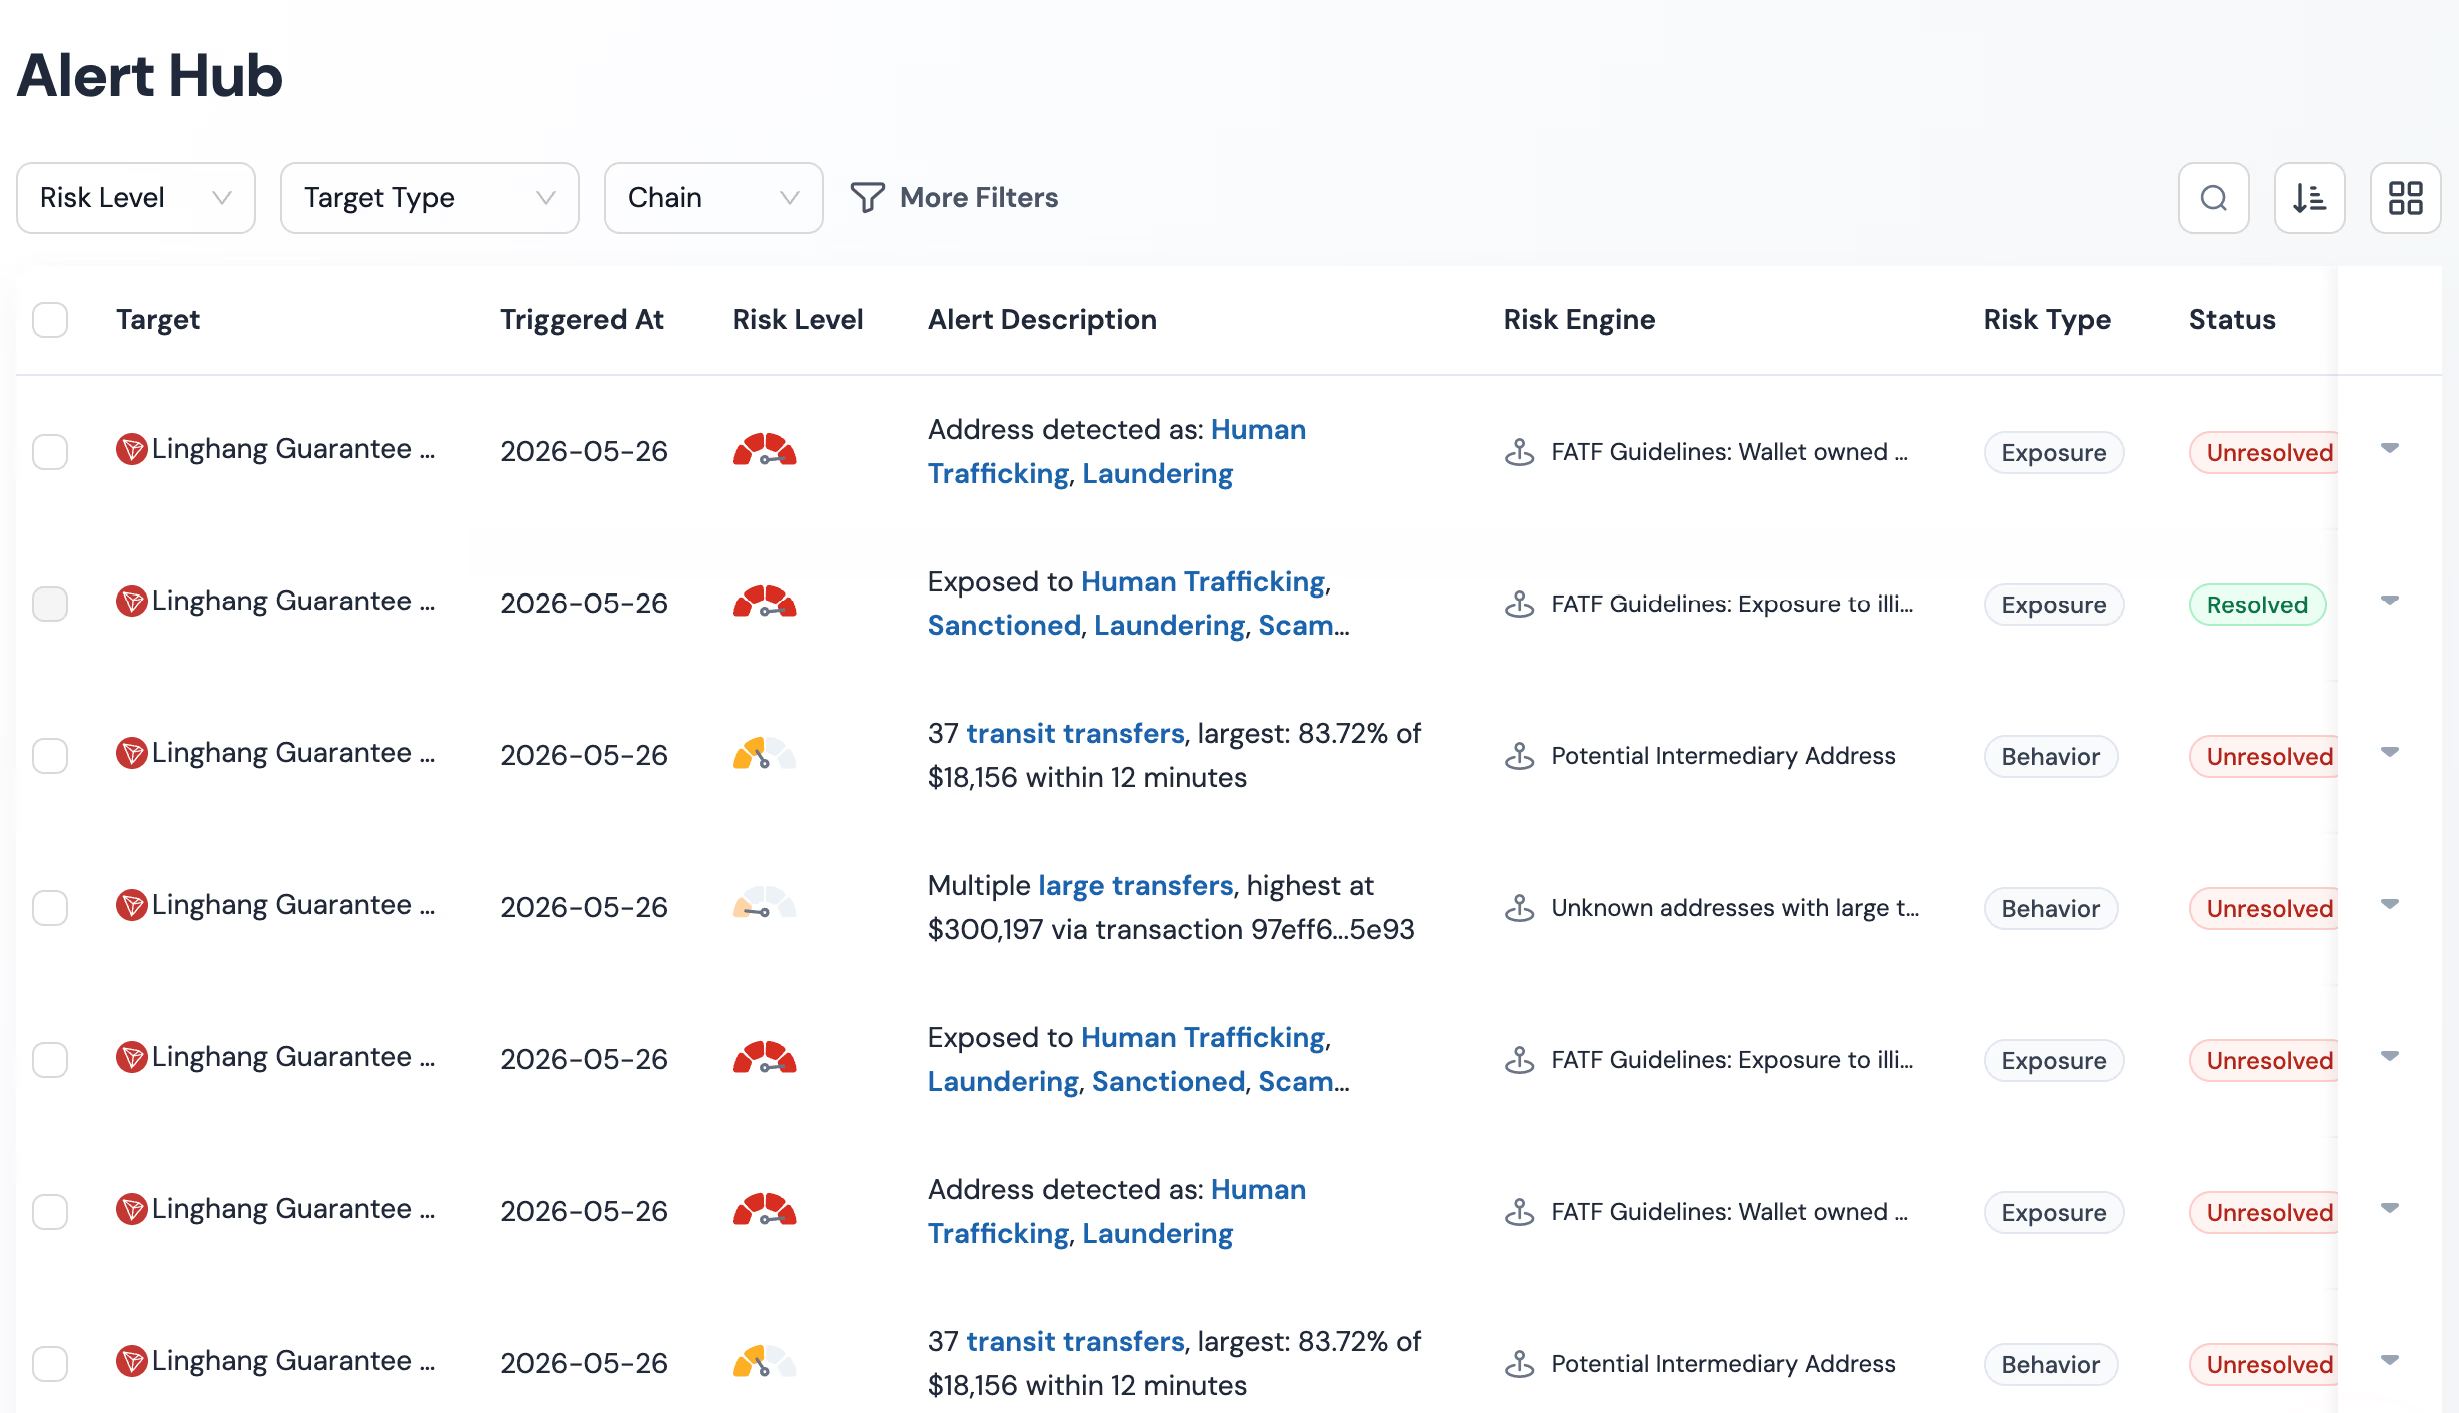
Una práctica de cierre automático defendible no es una práctica de manos fuera. Es una práctica en la que la capa automatizada se ocupa del volumen claramente de bajo riesgo y una persona se ocupa de los juicios, con un traspaso claro entre las dos. Phalcon Compliance da soporte a esta estructura mediante un motor de riesgo de caja transparente y un rastro de auditoría a prueba de manipulaciones que hacen toda resolución explicable y revisable.
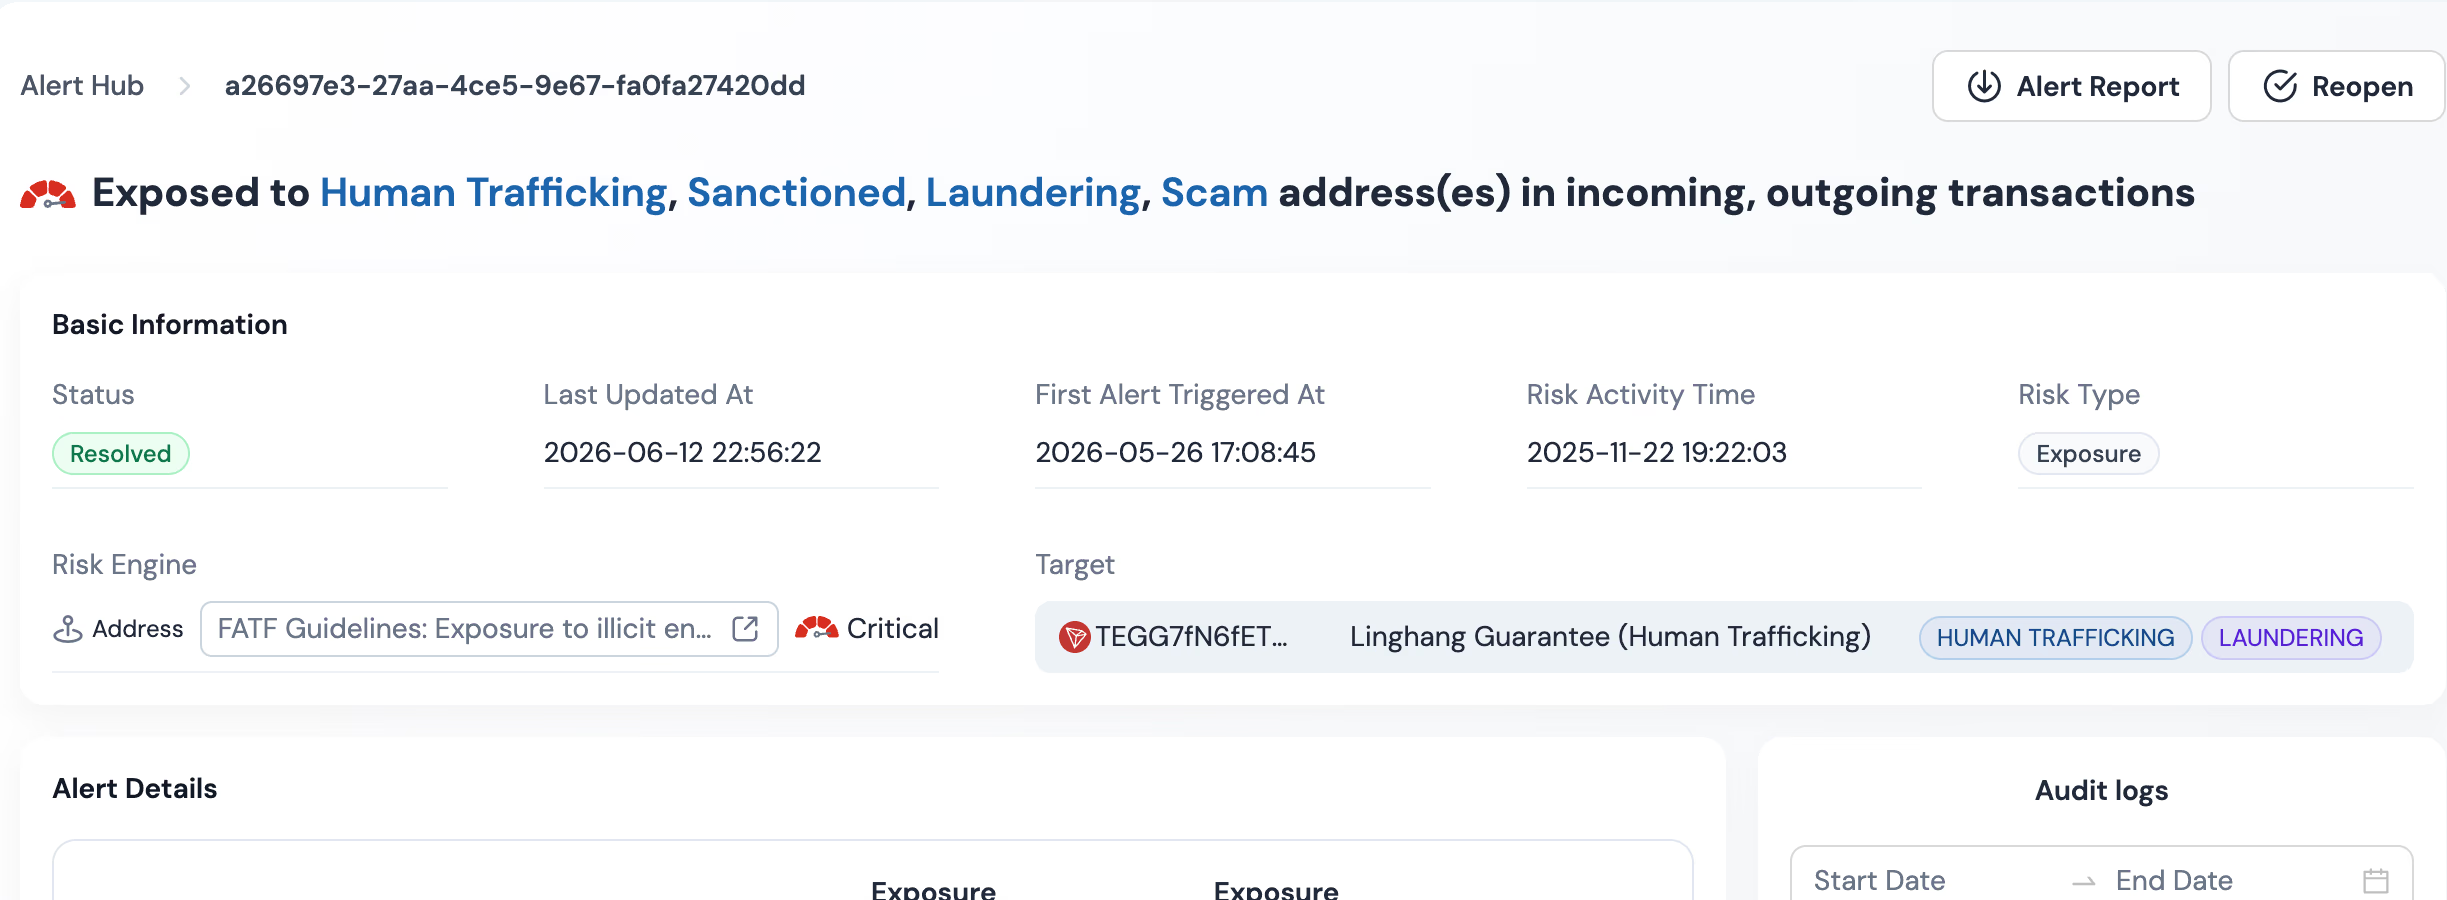
Saca a la luz 17 categorías de Indicadores de Riesgo detrás de cada puntuación de riesgo de una dirección, en lugar de devolver un único número opaco. Cuando una alerta se cierra automáticamente dentro de un umbral conservador, la institución puede mostrar qué indicadores estaban presentes y cuáles ausentes. Puede mostrar además cómo se compuso la puntuación. Ese detalle convierte un cierre de decisión del sistema en decisión documentada, que es lo que pide un supervisor al revisar una muestra de resoluciones.
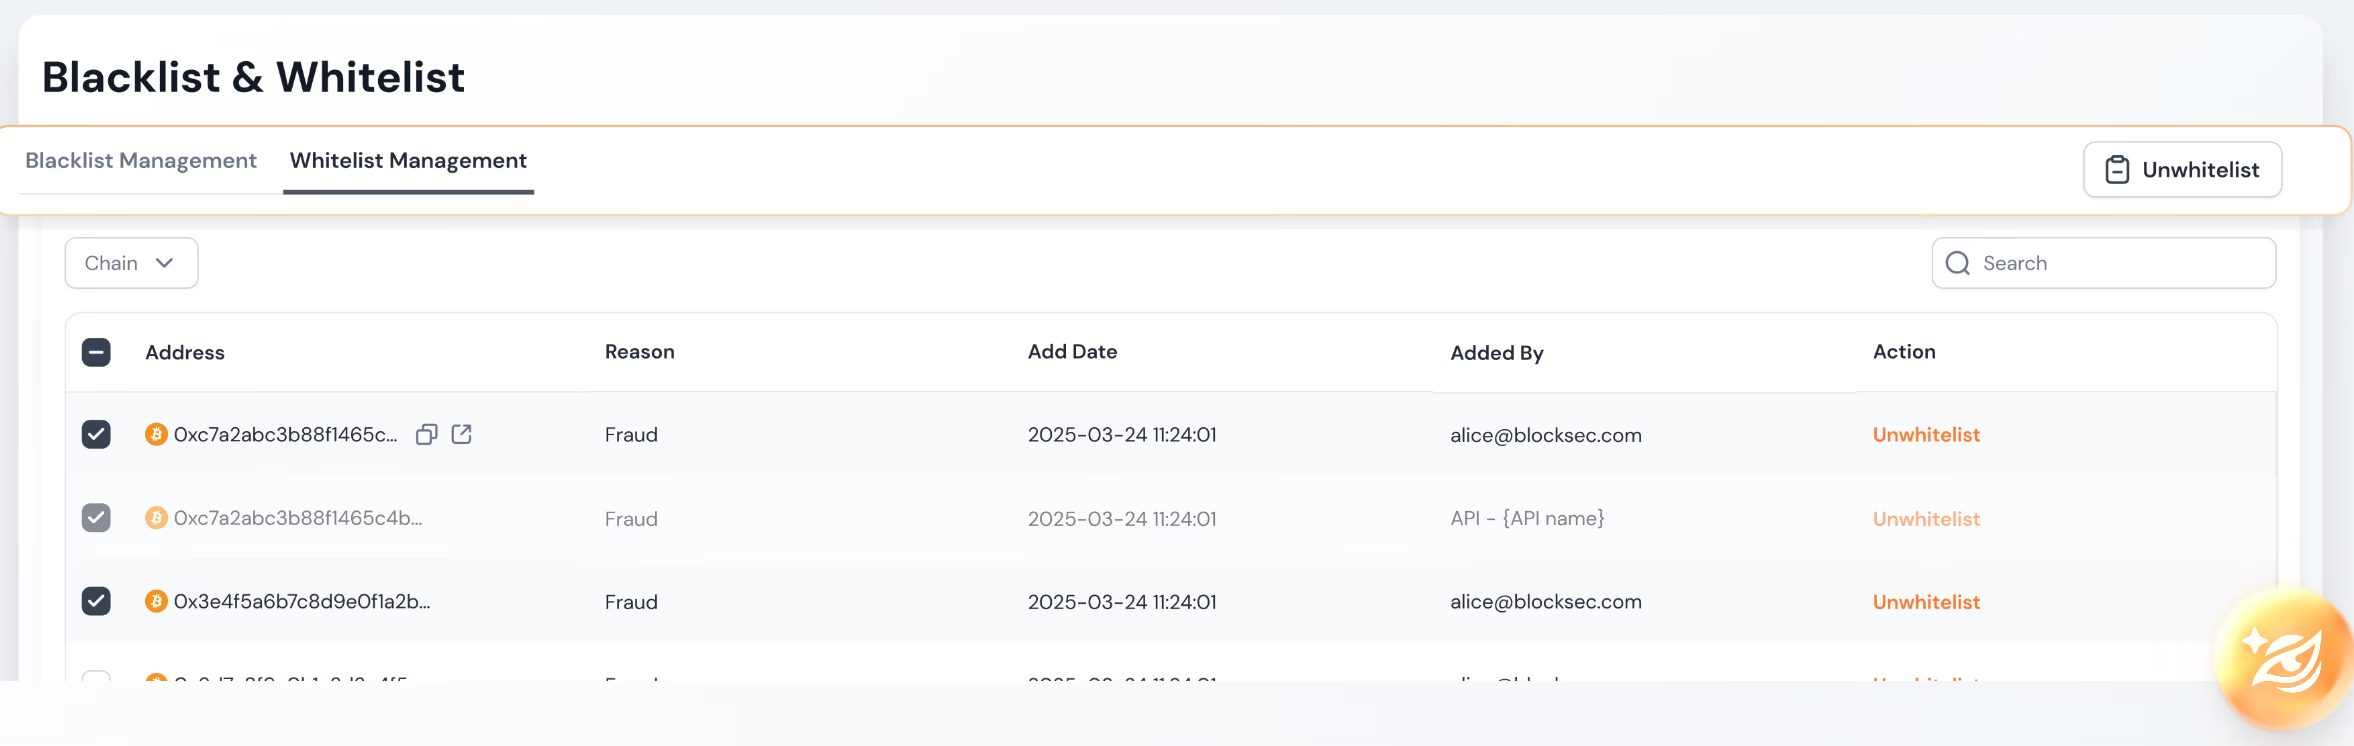
El rastro de auditoría de la plataforma registra el evento de screening, la puntuación de riesgo y sus indicadores en el momento de la resolución. Registra también la regla que autorizó la acción y el estado resultante. Los Audit Trails y Logs son reproducibles: una resolución de hace semanas o meses se puede reconstruir, y esa es la propiedad que hace justificable la resolución automatizada a lo largo del tiempo. El mismo registro sostiene la capa con persona en el ciclo, porque quien revisa alertas cerradas puede ver lo que vio la regla cuando las cerró.
El patrón práctico es la resolución por niveles. Las alertas de bajo riesgo, definidas por un umbral conservador y un perfil de indicadores limpio, se cierran automáticamente con registro completo. Las de riesgo medio se enrutan a una persona con la puntuación, los indicadores y el contexto de exposición adjuntos. Las de alto riesgo se retienen para revisión manual y se escalan cuando procede. Phalcon Compliance da soporte a esa estratificación porque los indicadores de caja transparente y el rastro de auditoría funcionan igual en las tres bandas, de modo que la institución opera una única disciplina de resolución. Para el flujo de trabajo completo, consulta el cumplimiento KYT de Phalcon Compliance.
Documentar tu política de resolución
Una práctica de cierre automático defendible tiene que estar escrita antes de operarla, no reconstruida después de que la pida un supervisor. La política de resolución ata la evaluación de riesgo, los umbrales, las reglas y el rastro de auditoría. Eso es lo que hace legible el programa para alguien de fuera.
Una política que funciona cubre al menos cinco elementos. Primero, las bandas de riesgo y la acción asociada a cada una, incluida cuál es elegible para el cierre automático. Segundo, los indicadores y el contexto de exposición que definen cada banda, para que los umbrales sean trazables hasta señales de riesgo concretas. Tercero, los requisitos del rastro de auditoría, incluidos qué se registra en cada resolución y los periodos de conservación. Cuarto, la vía de revisión humana, incluido cómo se seleccionan por muestreo las alertas cerradas automáticamente para una revisión de segunda línea y cómo se recalibra la regla. Quinto, el proceso de control de cambios, para que todo ajuste de un umbral o una regla quede documentado y fechado.
La política es además donde la institución deja por escrito la frontera entre automatización justificable y arriesgada. Debería declarar explícitamente que las alertas de alto riesgo nunca se cierran de forma automática y que no se usan puntuaciones de caja negra para resolver. Debería declarar también que cualquier cambio en la banda de cierre automático requiere una aprobación. Esa postura es lo que separa un programa que usa la automatización de forma deliberada de otro que se desliza hacia ella.
El objetivo no es evitar la automatización. Revisar manualmente todas las alertas no es viable en producción, y un programa que se niegue a automatizar la resolución de bajo riesgo gastará su capacidad de revisión en las alertas equivocadas. El objetivo es automatizar dentro de condiciones que hagan defendible esa automatización: puntuación explicable, un rastro de auditoría a prueba de manipulaciones, un umbral conservador y una política documentada ligada a la evaluación de riesgo de la institución. Hecho así, el cierre automático es una práctica defendible. Hecho sin esas condiciones, es un hallazgo esperando a que lo redacten.