
La respuesta corta es sí. Bajo el enfoque basado en el riesgo del GAFI, un proveedor de servicios de activos virtuales tiene que vigilar las transacciones de forma continua. Tiene además que identificar la actividad sospechosa y conservar registros auditables de cómo hizo ambas cosas. KYT, o Know Your Transaction, es el control on-chain que satisface la parte de vigilancia e identificación de ese deber. Esta página expone qué exige realmente el GAFI a un VASP. También explica dónde está la línea entre KYT y la Travel Rule, y cómo se corresponde una capacidad de KYT con la obligación. Esta página pertenece al Centro de recursos de KYT.
La respuesta corta: sí, bajo el enfoque basado en el riesgo del GAFI
El enfoque basado en el riesgo del GAFI es el marco que mete a los VASP en la misma disciplina AML que a las instituciones financieras tradicionales. Bajo la Recomendación 1, los países exigen a las instituciones financieras, VASP incluidos, identificar, evaluar y comprender sus riesgos de blanqueo de capitales y financiación del terrorismo. Deben después aplicar medidas proporcionadas a esos riesgos. El deber no es una lista de comprobación fija: es una obligación continua de calibrar los controles frente al riesgo que un VASP concreto afronta de verdad. Para un negocio cripto, eso significa controles capaces de ver la exposición on-chain en tiempo real.
KYT es obligatorio porque la Recomendación 10 del GAFI obliga a los VASP a realizar una monitorización continua de las transacciones, y la monitorización on-chain de transacciones es lo que hace KYT. Un VASP que analiza direcciones de monedero y flujos de transacciones contra riesgos conocidos está haciendo el trabajo que pide la Recomendación 10. También lo hace un VASP que puntúa esos flujos y revisa los que afloran. Un VASP que da de alta a un cliente y después no vuelve a mirar la cadena, no —diga lo que diga su documento de política. El requisito se engancha al comportamiento, no a la etiqueta, y KYT es la etiqueta que el sector usa para el comportamiento que pide el GAFI.
Qué exige realmente el GAFI a los VASP
El GAFI no publica un párrafo que diga que un VASP tiene que comprar un producto llamado KYT. Publica recomendaciones que, tomadas en conjunto, hacen que la monitorización on-chain de transacciones sea prácticamente inevitable para cualquier VASP que se tome en serio sus obligaciones.
La Recomendación 10 exige monitorización continua. Un VASP tiene que seguir vigilando las transacciones a lo largo de toda la relación de negocio, y no solo en el alta. En un negocio cripto, la exposición puede cambiar entre el momento en que un monedero se analiza por primera vez y el momento en que aterriza una retirada. Monitorización continua significa, por tanto, un control que vuelve a comprobar el riesgo a medida que ocurren las transacciones, no una sola vez al abrir la cuenta.
La Recomendación 10 establece la diligencia debida sobre el cliente, incluido el escrutinio continuo de las transacciones para mantener actualizado el conocimiento del cliente. KYT alimenta ese escrutinio continuo sacando a la luz el riesgo del lado de la transacción que debería motivar una mirada más atenta a la relación.
La Recomendación 15 exige a los países licenciar o registrar a los VASP y supervisarlos en materia de cumplimiento AML. En la práctica, eso significa que un regulador puede pedirle a un VASP que demuestre que su monitorización se ejecuta de verdad y produce registros.
La Recomendación 20 exige a las instituciones financieras comunicar las transacciones sospechosas a la unidad de inteligencia financiera. Un VASP no puede comunicar una transacción que nunca examinó. La obligación de comunicar transacciones sospechosas se sitúa, por tanto, aguas abajo de un control de monitorización que saque esa transacción a la luz en primer lugar. KYT es ese control aguas arriba.
KYT frente a la Travel Rule: dónde está la línea
Una fuente habitual de confusión es si la Travel Rule forma parte de KYT. No lo es. KYT y la Travel Rule son dos obligaciones distintas de un VASP que conviven una junto a otra, y confundirlas distorsiona las dos.
KYT se corresponde con la Recomendación 10 para la monitorización continua y con la Recomendación 11 para la conservación de registros. Va de vigilar, identificar actividad sospechosa y conservar registros auditables de qué se vigiló y qué se encontró. La salida de KYT es una puntuación de riesgo, una resolución y un rastro de auditoría que un regulador puede leer.
La Travel Rule se corresponde con la Recomendación 16. Va de la transmisión de información del ordenante y del beneficiario entre VASP cuando se produce una transferencia de activos virtuales. La salida de un control de Travel Rule es un mensaje, enviado y recibido entre instituciones, que lleva información identificativa sobre las partes de una transferencia.
La Travel Rule es una obligación separada del VASP que atiende a la transmisión de información, no a la monitorización de transacciones. KYT no cumple la Travel Rule, y la Travel Rule no cumple KYT. Un VASP sujeto a ambas necesita dos controles, uno por obligación. Tratarlas como lo mismo lleva a una de dos carencias. La primera es una carencia de monitorización, cuando un VASP da por hecho que sus mensajes de Travel Rule cubren su deber de vigilancia. La segunda es una carencia de transmisión, cuando un VASP da por hecho que su monitorización cubre su deber de compartir información. Ninguna de las dos suposiciones se sostiene.
Cómo satisface KYT la obligación
Una capacidad de KYT que vaya a satisfacer la Recomendación 10 del GAFI tiene que hacer cuatro cosas, y cada una se corresponde con una parte de la obligación.
Primera, monitorización continua. El control tiene que analizar direcciones de monedero y transacciones según ocurren, y no solo en el alta. Un depósito que llega limpio en el primer screening puede operar con una contraparte de riesgo una hora después. Un control que no vuelve a comprobar de forma continua se pierde exactamente el tipo de deriva de riesgo que la monitorización continua pretende detectar.
Segunda, puntuación explicable. El GAFI espera que un VASP pueda explicar por qué una transacción recibió el trato que recibió. Una puntuación de riesgo que llega como un número pelado no es auditable. Una puntuación es auditable cuando llega con los indicadores de riesgo que hay detrás, las cifras de exposición y las fuentes de datos de las que beben esos indicadores. Quien revisa —o un regulador— puede entonces seguir el razonamiento desde la puntuación hasta la resolución.
Tercera, un rastro de auditoría. Cada screening, cada puntuación y cada resolución tienen que quedar registrados con contexto suficiente para reconstruir qué pasó y por qué. Lo mismo vale para cada decisión humana tomada sobre una alerta. Esta es la evidencia que pide un supervisor bajo la Recomendación 15. Es también lo que cierra el círculo entre un control que se ejecuta y un control del que se puede demostrar que se ejecutó.
Cuarta, preparación para la comunicación de transacciones sospechosas. Las alertas que produce un control de KYT son la entrada de la obligación de comunicar transacciones sospechosas bajo la Recomendación 20. Convertir esas alertas en un relato listo para presentar es una disciplina en sí misma; véase cómo redactar un SAR o STR de cripto. KYT no presenta el informe. Las evidencias estructuradas que produce —los indicadores de riesgo, la exposición y la cronología— son con lo que trabaja un equipo de cumplimiento. Ese equipo las usa para decidir si una transacción alcanza el umbral de una comunicación.
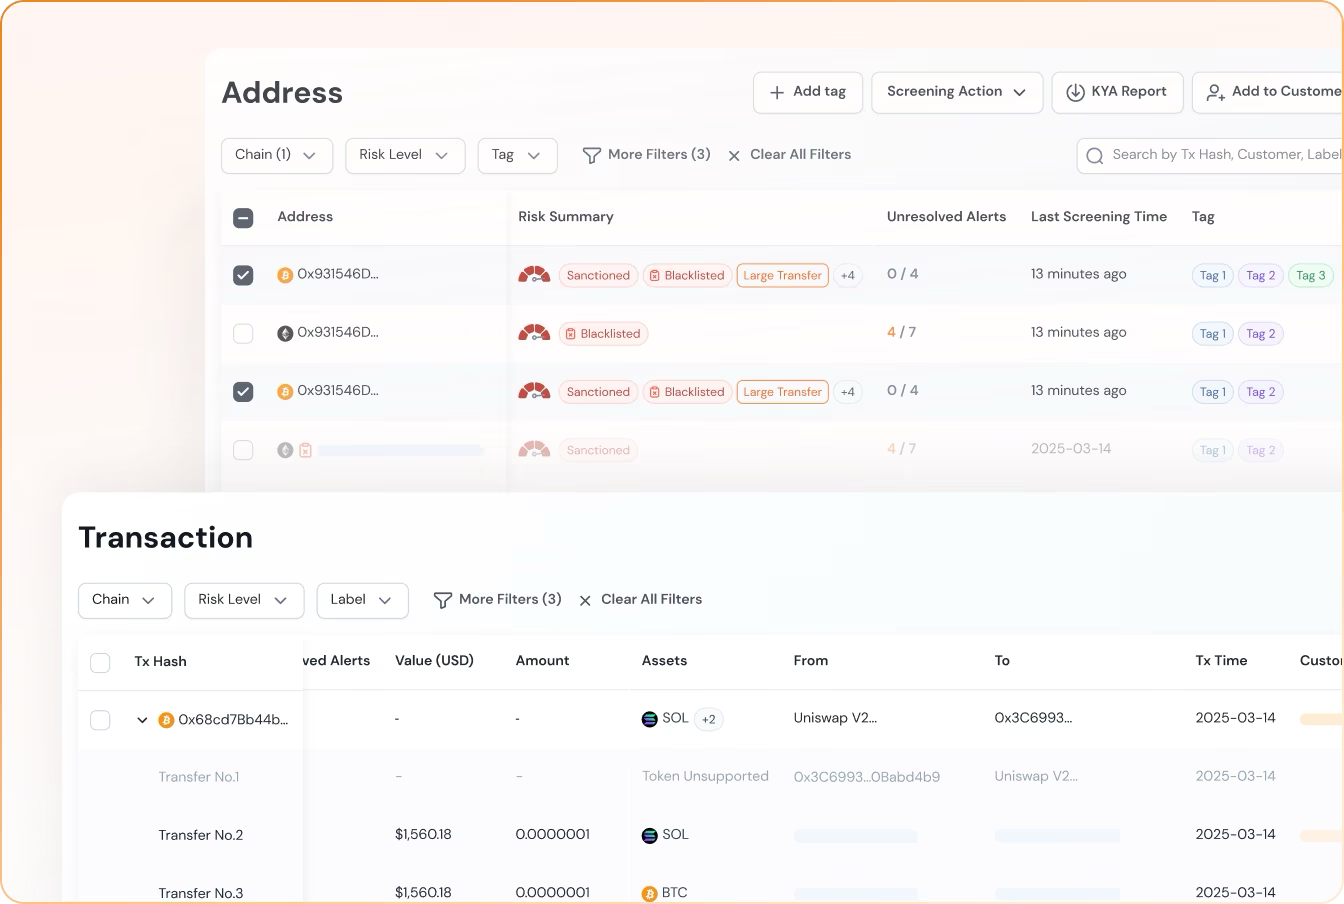
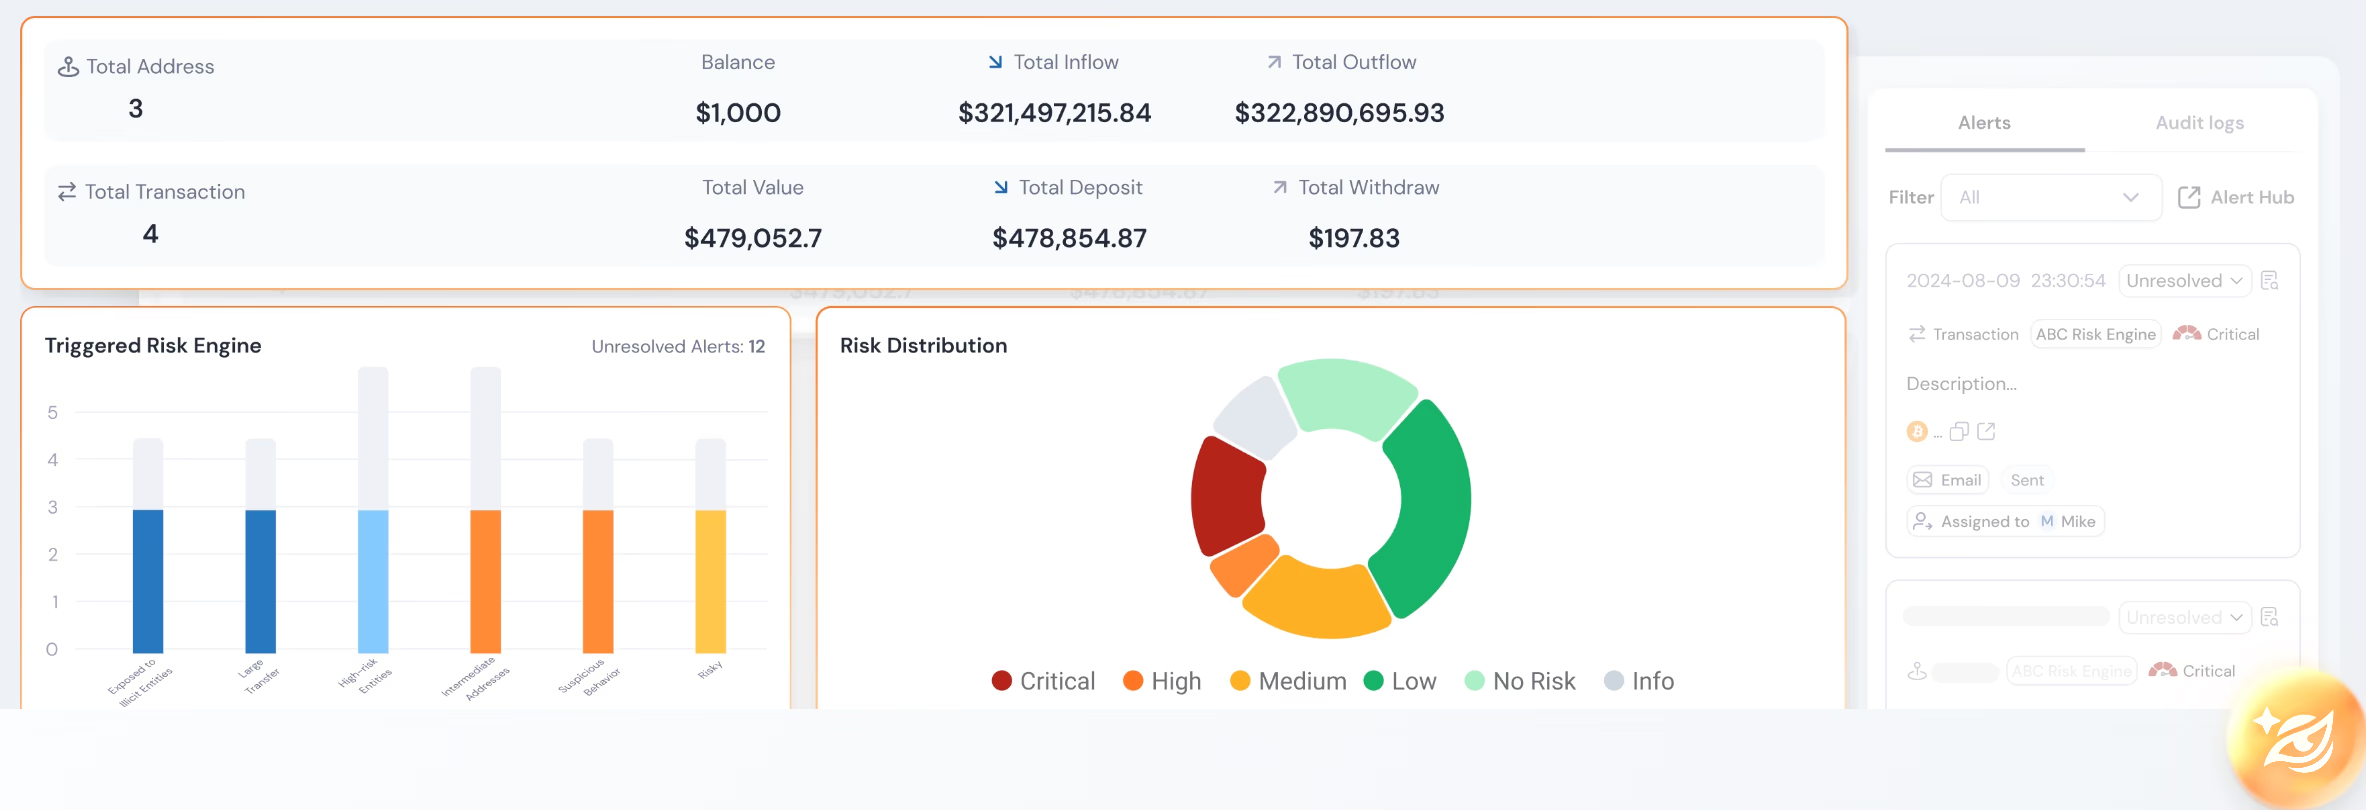
Phalcon Compliance reúne todo esto en una sola plataforma. Hace monitorización de transacciones KYT y screening de direcciones KYA. Produce puntuaciones de riesgo explicables con los indicadores que hay detrás, y conserva el rastro de auditoría de cada screening y cada resolución. Admite además la generación de informes de transacciones sospechosas desde su nivel Essential en adelante. El resultado es un control que se corresponde con la obligación del GAFI en lugar de quedar en paralelo a ella.
Qué hacer a continuación
Si eres responsable de cumplimiento y te preguntas si tu VASP necesita KYT, la respuesta regulatoria es clara. La Recomendación 10 del GAFI te obliga a vigilar las transacciones de forma continua e identificar la actividad sospechosa, y la Recomendación 11 te obliga a conservar registros auditables. KYT es el control que hace ese trabajo on-chain. Evalúa Phalcon Compliance contra los cuatro requisitos de arriba: monitorización continua, puntuación explicable, rastro de auditoría y preparación para el STR. Juntos muestran cómo encaja la plataforma en el enfoque basado en el riesgo del GAFI bajo el que opera tu negocio.