
Kurzantwort: Die Sanktionsprüfung geht über die direkte Adresse hinaus
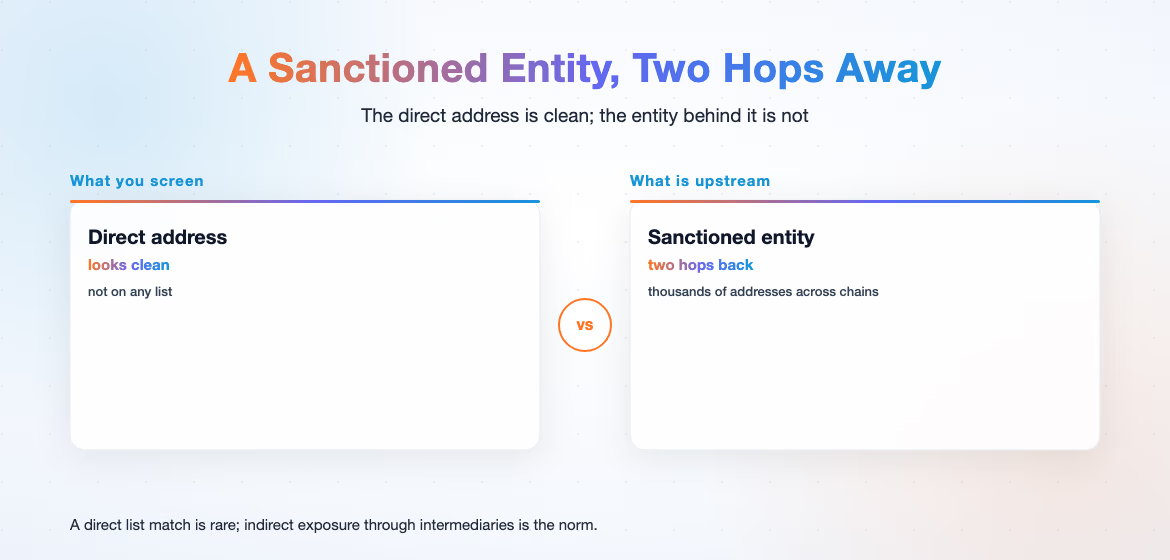
Die Sanktionsprüfung bei Krypto-Zahlungen darf nicht bei der direkten Adresse enden. Die Gegenpartei einer Zahlung kann oberflächlich unauffällig wirken und dennoch nur wenige Transaktionsschritte von einem sanktionierten Akteur entfernt sein. Der Workflow muss den Geldfluss zurückverfolgen, nicht nur die Adresse prüfen. Dieses Grundprinzip unterscheidet ein tatsächlich wirksames Sanktions-Compliance-Programm von einem Programm, das lediglich eine Liste abgleicht.
Der Grund: Eine Sanktion bezieht sich auf einen Akteur, nicht auf eine einzelne Adresse. Ein Akteur kann Tausende von Adressen besitzen, verteilt über Chains, Wallets und Intermediäre. Wenn Sie nur die unmittelbar vorliegende Adresse prüfen, sehen Sie den ersten Knoten. Sie sehen weder den Akteur dahinter noch die Mittel, die über diese Adresse geflossen sind, noch die Beziehung, die sie mit einer sanktionierten Partei verbindet.
Eine Zahlungsplattform, die Adressprüfungen mit der gesamten Aufgabe gleichsetzt, hat daher einen strukturellen blinden Fleck. Sie kann eine Einzahlung freigeben, die schon nach wenigen Minuten Rückverfolgung aufgefallen wäre. Dieser Artikel erläutert, wie Sie Krypto-Zahlungen auf Sanktionsrisiken prüfen: warum die direkte Adresse nicht ausreicht, wie ein Prüfworkflow aussieht und wie eine KYA- und KYT-Plattform ihn belastbar macht.
Warum die Sanktionsprüfung bei Zahlungen schwierig ist
Die Sanktionsprüfung bei Zahlungen ist aus drei Gründen schwierig, die sich gegenseitig verstärken.
Erstens verändern sich die Daten ununterbrochen. Sanktionslisten werden ständig aktualisiert, wenn Behörden Einträge hinzufügen, entfernen oder ändern. Eine Adresse, die heute die Prüfung besteht, kann morgen einem neuen Listeneintrag zugeordnet werden. Eine einmalige Prüfung veraltet deshalb beinahe sofort. Zahlungsflüsse warten nicht darauf, dass ein Compliance-Team seine Liste erneut durchgeht. In den Vereinigten Staaten ist die Prüfpflicht Teil der Anforderungen an AML-Programme, wie sie in den Gesetzen und Vorschriften der FinCEN festgelegt sind.
Zweitens wandert die Risikoexposition mit den Mitteln weiter. Die OFAC weist darauf hin, dass ihre veröffentlichte Liste von Adressen für digitale Währungen nicht vollständig ist. Eine wirksame Prüfung darf deshalb nicht beim direkten Listenabgleich enden: Das Risiko muss über zusammengehörige Adressen, die Beziehungen hinter jeder Zahlung und mehrere Transaktionsschritte hinweg verfolgt werden. Eine Zahlung, die beim ersten Schritt unauffällig ist, kann beim zweiten oder dritten eine Risikobelastung aufweisen. Denn Mittel bewegen sich entlang von Adressketten, und das Risiko wandert mit ihnen.
Drittens besteht die Gegenpartei selten nur aus einer einzelnen Adresse. Eine tatsächliche Gegenpartei – ob Kunde, Partner oder Liquiditätsanbieter – nutzt viele Adressen und viele Chains. Die Prüfung einer einzelnen Adresse liefert ein unvollständiges Bild. Erst die Prüfung des gesamten Graphen legt die Verbindung zu einem sanktionierten Akteur offen.
Eine Zahlungsplattform steht damit einer dynamischen, vernetzten und verteilten Risikolandschaft gegenüber, nicht einer statischen Liste problematischer Adressen. Die Prüfung muss mit allen drei Eigenschaften zugleich Schritt halten.
Warum einmalige Adressprüfungen das Risiko übersehen:
| Realität der Prüfung | Bedeutung für den Workflow |
|---|---|
| Die Daten verändern sich ununterbrochen | Eine heute unauffällige Adresse kann morgen einem neuen Listeneintrag entsprechen |
| Die Risikoexposition wandert mit den Mitteln weiter | Eine beim ersten Transaktionsschritt unauffällige Zahlung kann beim zweiten oder dritten risikobelastet sein |
| Die Gegenpartei nutzt viele Adressen | Die Prüfung einer Adresse zeigt einen Knoten; die Prüfung des Graphen zeigt den Akteur |
Der Workflow für die Sanktionsprüfung
Ein praktikabler Workflow für die Sanktionsprüfung besteht aus drei Phasen: vor der Zahlung prüfen, die Verbindung zurückverfolgen und auf Grundlage des Ergebnisses handeln.
Die erste Phase ist die Prüfung vor der Transaktion. Bevor eine Einzahlung eingeht oder eine Auszahlung abgeht, gleicht die Plattform die Adresse der Gegenpartei mit einer Datenbank für Sanktions- und Risikolabels ab. Dies ist der KYA-Schritt (Know Your Address): Er beantwortet, ob die Adresse selbst ein Sanktions- oder Hochrisikolabel trägt. KYA unterstützt die tiefgehende Rückverfolgung von Geldflüssen über mehrere Transaktionsschritte und erstellt dabei ein Risikoprofil, das Verbindungen zu den Akteuren hinter einer Adresse erfasst. Die Prüfung endet also nicht bei der oberflächlich sichtbaren Adresse, sondern folgt den Verbindungen.
Die zweite Phase ist das Transaktionsmonitoring. Die Prüfung darf kein einmaliges Ereignis sein, denn nach der ersten Kontrolle gehen die Zahlungen weiter. KYT (Know Your Transaction) überwacht Transaktionen mit Reaktionszeiten im Millisekundenbereich und versendet Risikowarnungen über sieben Kanäle. Diese Monitoring-Ebene erfasst eine Zahlung, die zum Prüfzeitpunkt unauffällig wirkt, bei der Abwicklung und Weiterbewegung der Mittel aber eine Verbindung zu einer sanktionierten Partei erkennen lässt.
Die dritte Phase ist die Entscheidung. Zeigt die Rückverfolgung eine Verbindung zu einem sanktionierten Akteur, wird die Zahlung gesperrt, nicht zurückgewiesen: Eine Zurückweisung gibt die Mittel an eine sanktionierte Partei zurück, während eine Sperrung sie dort festhält, wo sie sich befinden, und die Meldefrist in Gang setzt. Die US-Vorschriften legen die anschließenden Pflichten konkret fest. Eine gesperrte Transaktion muss der OFAC innerhalb von 10 Geschäftstagen gemeldet werden. Gesperrte Vermögenswerte werden erneut in einem Jahresbericht gemeldet, der am 30. September fällig ist, und für zurückgewiesene Transaktionen gilt derselbe jährliche Meldetermin am 30. September (31 CFR 501.603–604). Eigentumsverhältnisse sind ebenso wichtig wie die Liste selbst: Nach der 50-Prozent-Regel der OFAC ist ein Rechtsträger, an dem gesperrte Personen einzeln oder zusammen mindestens 50 Prozent halten, selbst gesperrt, auch wenn es auf keiner Liste erscheint. Und die SDN-Liste ist nicht die einzige Risikoquelle: Sanktionsprogramme auf Grundlage von CAPTA, SSI und NS-CMIC enthalten eigene Vorgaben für Geschäftsbeziehungen. Jede Entscheidung muss dokumentiert werden, denn erst der Prüfpfad belegt, dass die Plattform nicht nur einmal geprüft und die Angelegenheit dann sich selbst überlassen hat. Ein Bericht auf Knopfdruck hält die Nachweiskette intakt, ohne dass jede Warnung einen manuell verfassten Bericht erfordert.
Zusammen machen die drei Phasen aus einer punktuellen Sanktionsabfrage eine kontinuierliche Kontrolle, die vor, während und nach der Zahlung greift.
Wie Phalcon Compliance eine wirksame Prüfung unterstützt
Phalcon Compliance ist darauf ausgelegt, diesen Workflow auf einer einzigen, durchgängigen Plattform auszuführen. Genau das leistet Phalcon Compliance: Die Plattform verbindet die beiden Ebenen, die eine Zahlungsplattform benötigt – mit Labels versehene Adressdaten für die Prüfung vor der Transaktion und Transaktionsmonitoring für die laufende Kontrolle.
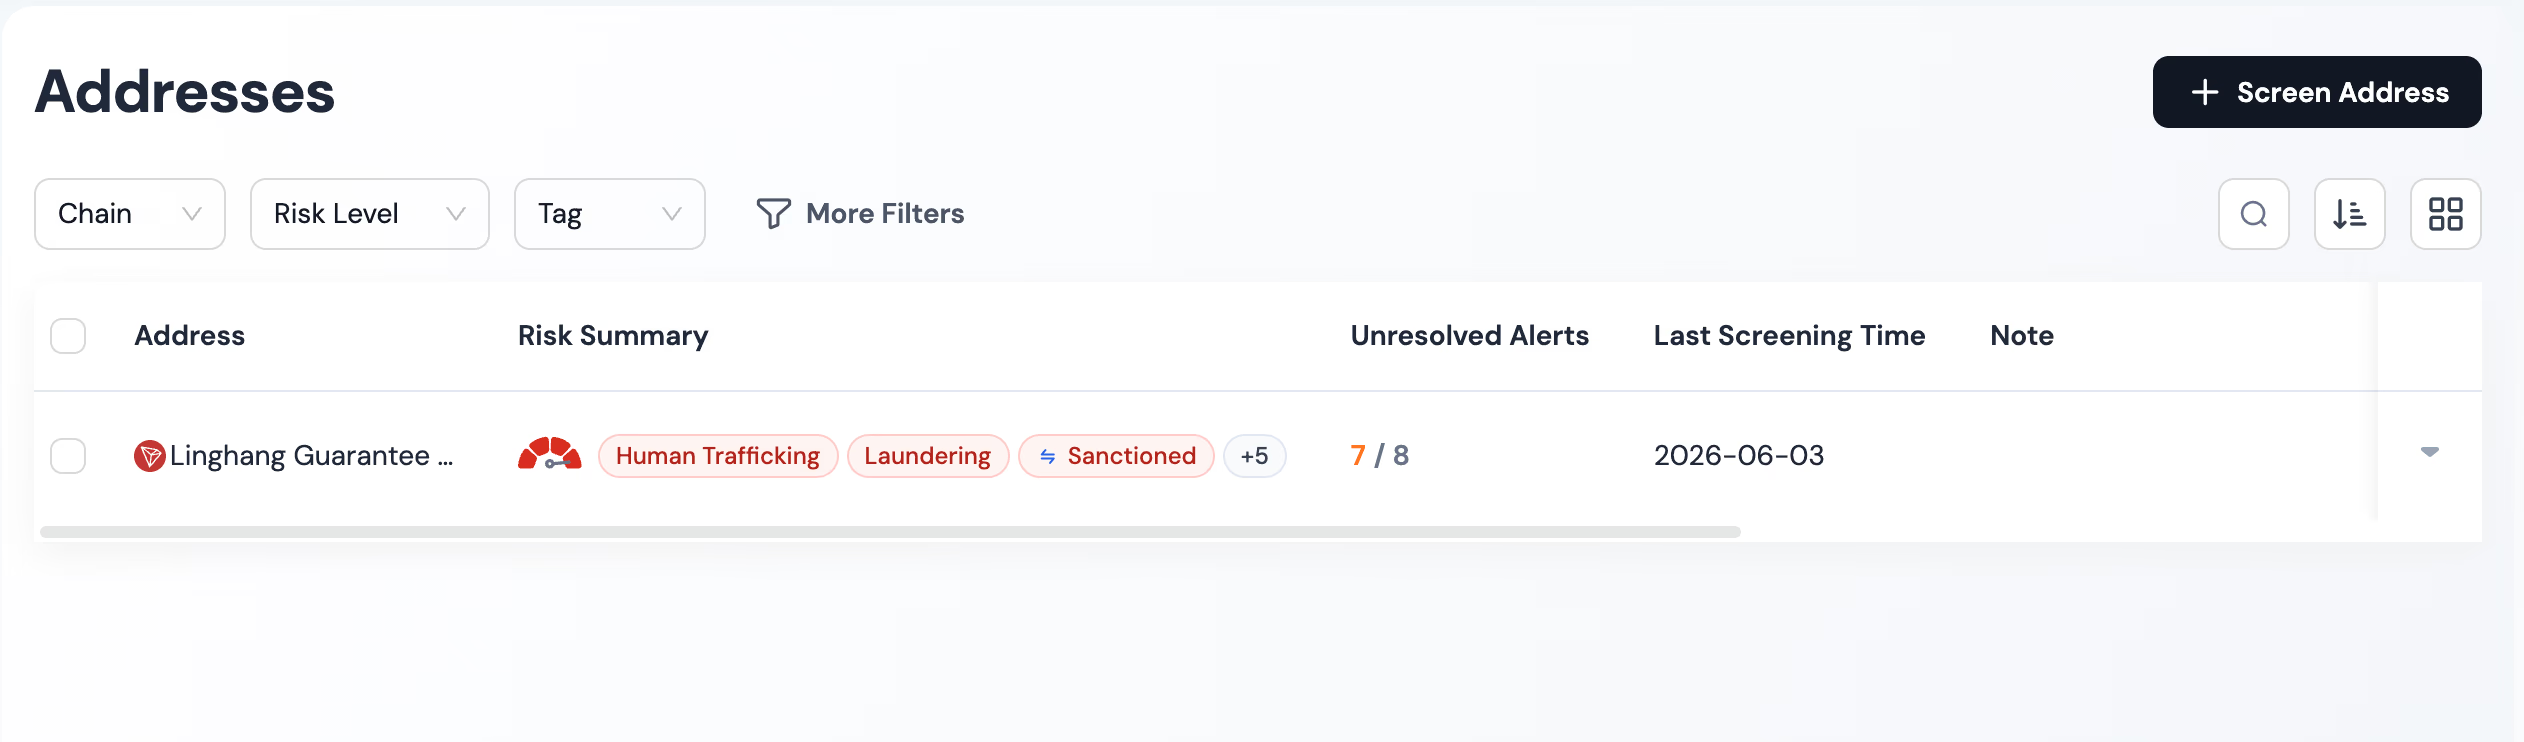
Bei den Adressdaten verfügt Phalcon Compliance über mehr als 600 Millionen mit Labels versehene Adressen. Die Labels decken Sanktionsbezüge, Betrug, Hacks und Mixer ab und werden rund um die Uhr gepflegt. Diese Tiefe ist wichtig, weil eine Sanktionsverbindung selten direkt auf den sanktionierten Akteur verweist. Sie führt über Intermediäre, Bridges und dazwischenliegende Mixing-Ebenen. Genau diese Adressen erfasst ein breiter Label-Datenbestand.
Beim Transaktionsmonitoring kombiniert die Risiko-Engine KI-gestützte Verhaltensanalyse mit mehr als 200 Risikosignalen, um die Finanzierung sanktionierter Akteure und Geldwäsche sichtbar zu machen. So wird aus einer statischen Liste ein aktives Erkennungssystem: Die Engine sucht nach dem Verhalten im Umfeld einer sanktionsbezogenen Transaktion, nicht nur nach einem Namen auf einer Liste.
Die Plattform bewertet Risiken zudem so, wie ein Compliance-Team sie betrachtet. Phalcon Compliance berücksichtigt das gesamte Spektrum von 17 Kategorien von Risikoindikatoren statt eines einzelnen Labels. Eine Zahlung kann wegen eines Sanktionsbezugs, einer Verbindung zu einem Mixer oder einer Verbindung zu einer Hochrisikojurisdiktion markiert werden. Die Bewertung berücksichtigt das Zusammenspiel dieser Faktoren, nicht ein isoliertes Signal. Phalcon Compliance orientiert sich in mehreren wichtigen Rechtsordnungen an den FATF-Standards und erstellt mit einem Klick eine Verdachtstransaktionsmeldung. Eskalation und Prüfpfad entstehen im selben Workflow wie die Prüfung selbst.
Nächste Schritte
Wenn Ihre Plattform Zahlungen noch immer prüft, indem sie eine einzelne Adresse mit einer statischen Liste abgleicht, ergänzen Sie als Nächstes die Rückverfolgungs- und Monitoring-Ebenen, die eine wirksame Sanktionsprüfung tatsächlich erfordert. Beginnen Sie mit den Zahlungen mit der höchsten Risikoexposition: Ein- und Auszahlungen in Stablecoins, große Übertragungen und Adressen von Gegenparteien mit Verbindungen zu Hochrisikojurisdiktionen. Unterziehen Sie diese Zahlungsflüsse einer Adressprüfung und einem Transaktionsmonitoring. Stellen Sie sicher, dass jede markierte Zahlung zu einer dokumentierten Entscheidung führt.
Steuern Sie das Einfrierrisiko bei Stablecoins mit Phalcon Compliance und laden Sie das Whitepaper zum Einfrierrisiko bei Stablecoins herunter, um das vollständige Risikomodell hinter der Sanktionsprüfung im Zahlungsverkehr kennenzulernen.
Wenn Sie Zahlungen für Kunden statt für Ihre eigene Treasury abwickeln, ordnet der Artikel zu den AML-Compliance-Anforderungen an Krypto-Zahlungsgateways diese Prüfungen den VASP-Pflichten zu. Die wirtschaftliche Begründung und die Risikoexposition erläutert Warum Krypto-Zahlungsunternehmen AML benötigen.
Einen umfassenden Überblick über Stablecoin-Regeln, Einfrierrisiken und AML im Zahlungsverkehr bietet der Leitfaden zur Stablecoin-Compliance.