
简短的回答:制裁筛查要越过直接地址
数字货币支付的制裁筛查不能停在直接地址上。一笔支付的对面可以表面干净,同时却离一个受制裁主体只有几跳之遥。这套工作流必须追资金,而不只是查地址。这正是一套真正管用的制裁体系与一套只会查名单的体系之间的分水岭。
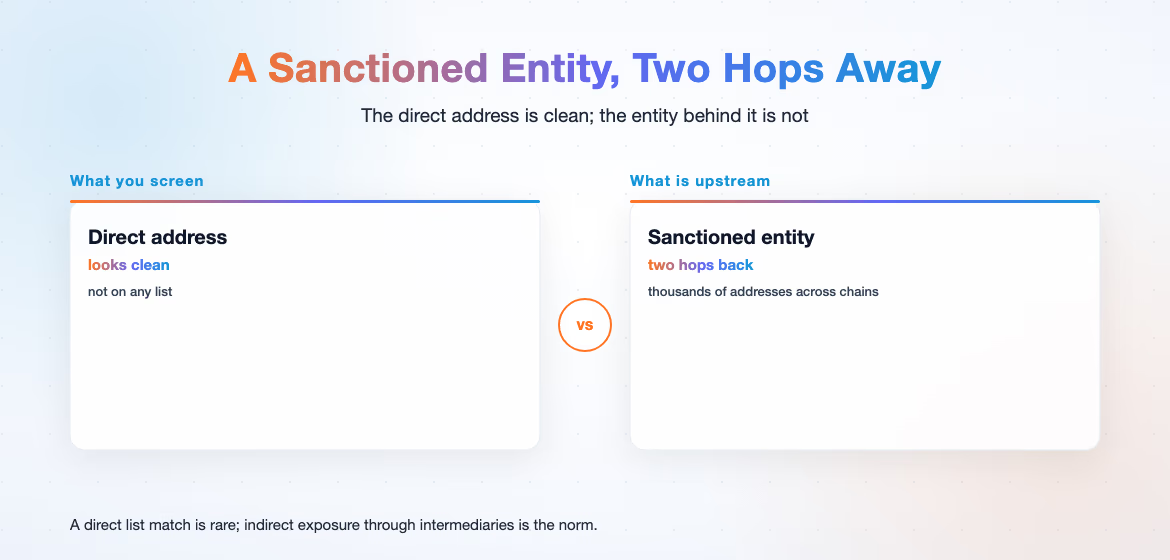
原因在于,制裁列名是一个主体的属性,而不是某一个地址的属性;而一个主体可以持有成千上万个地址,散布在多条链、多个钱包与多个中间方之间。当你只筛查眼前这个地址时,你看到的是第一个节点。你看不到它背后的主体、经由它流动过的资金,也看不到把它与某个受制裁方连起来的那层关系。
因此,一个把地址筛查当作全部工作的支付平台,带着一个结构性盲点。它可能放行一笔只需几分钟追踪就会被标记的入金。本文讲清如何对数字货币支付做制裁筛查:为什么直接地址不够、一套筛查工作流长什么样,以及一个 KYA 与 KYT 平台如何让这套工作流站得住。
支付的制裁筛查为什么难
支付的制裁筛查之所以难有三个原因,而它们会互相叠加。
第一,数据一刻不停。制裁名单随着主管机关增加、移除与修改列名而持续更新。一个今天通过筛查的地址,明天可能就与一条新的列名匹配上,于是一次性检查几乎立刻就过期了。支付资金流不会停下来等一个合规团队重跑一遍名单。在美国,这项筛查义务坐落在 FinCEN 的法规与规章所规定的反洗钱体系要求之内。
第二,敞口会传导。OFAC 声明其公布的数字货币地址并非穷尽。这正是有效的筛查不能停在名单直接命中上的原因:风险必须经由关联地址、每笔支付背后的关系以及多跳被追下去。一笔在第一跳干净的支付,可能在第二跳或第三跳被污染,因为资金沿着地址链条移动,而风险随资金一起走。
第三,对面很少只是一个地址。对面真实的一方——无论是客户、合作方还是流动性提供方——都跨许多地址、许多条链在运作。筛查一个地址得到的是一幅局部图景。筛查整张图,才是揭示它与某个受制裁主体之间关联的方式。
结果是,支付平台面对的是一个移动的、彼此相连的、分布式的风险面,而不是一份静态的坏地址清单。筛查必须同时跟上这三种属性。
一次性地址检查为什么会漏掉风险:
| 筛查的现实 | 它对工作流意味着什么 |
|---|---|
| 数据一刻不停 | 今天通过的地址,明天可能与一条新列名匹配上 |
| 敞口会传导 | 一笔在第一跳干净的支付,可能在第二跳或第三跳被污染 |
| 对面是许多个地址 | 筛查一个地址看到的是节点;筛查整张图看到的是主体 |
制裁筛查的工作流
一套可行的制裁筛查工作流有三个阶段:支付前筛查、追溯关系,以及依结果行动。
第一阶段是交易前筛查。在一笔入金落地或者一笔提现发出之前,平台把对面的地址拿去对照制裁与风险标签数据库做检查。这是 KYA(Know Your Address,了解你的地址)这一步:它回答这个地址本身是否带着受制裁或高风险标签。KYA 支持深度多跳资金追踪,构建一份触及地址背后那些人与主体的风险画像。也就是说,这道检查不停在表层地址上;它会把这层关联走一遍。
第二阶段是交易监控。筛查不能是一次性事件,因为支付在第一次检查之后还会继续。KYT(Know Your Transaction,了解你的交易)以毫秒级响应监控交易,并通过七个渠道推送风险告警。监控层抓的是那种在筛查当下看起来干净、却在交易结算、资金移动的过程中与某个受制裁方连上的支付。
第三阶段是决策。当追踪浮出与某个受制裁主体的关联时,这笔支付要被「冻结」而不是「退回」:退回等于把资金还给一个受制裁方,而冻结则让它们停在原处,并启动报送的时钟。美国的规则为后续义务给出了确切的形状。一笔被冻结的交易必须在 10 个工作日内向 OFAC 报告,被冻结财产还要在每年 9 月 30 日到期的年度报告中再报一次,而被退回的交易同样遵循 9 月 30 日这个年度时点(见 31 CFR 501.603-604)。所有权与名单本身一样要紧:依据 OFAC 的 50% 规则,被冻结人单独或合计持股达到或超过 50% 的主体,其本身即被冻结,哪怕它并未出现在任何名单上。而 SDN 名单也不是唯一的敞口:基于 CAPTA、SSI 与 NS-CMIC 的制裁项目对交易往来各有自己的指令。每一个决策都需要被记录下来,因为审计轨迹正是用来证明这个平台没有只筛一次就撒手不管。一键报告让证据链保持完整,而不必把每一条告警都变成一次手工写作。
三个阶段合起来,把制裁筛查从一次时点查询,变成一道在支付之前、之中与之后持续运行的控制。
Phalcon Compliance 如何让筛查保持有力
Phalcon Compliance 正是为把这套工作流当作一个单一的、连续的平台来跑而构建的。这就是 Phalcon Compliance 在做的事。它把一个支付平台所需要的两层结合起来:用于交易前检查的已打标地址数据,与用于持续检查的交易监控。
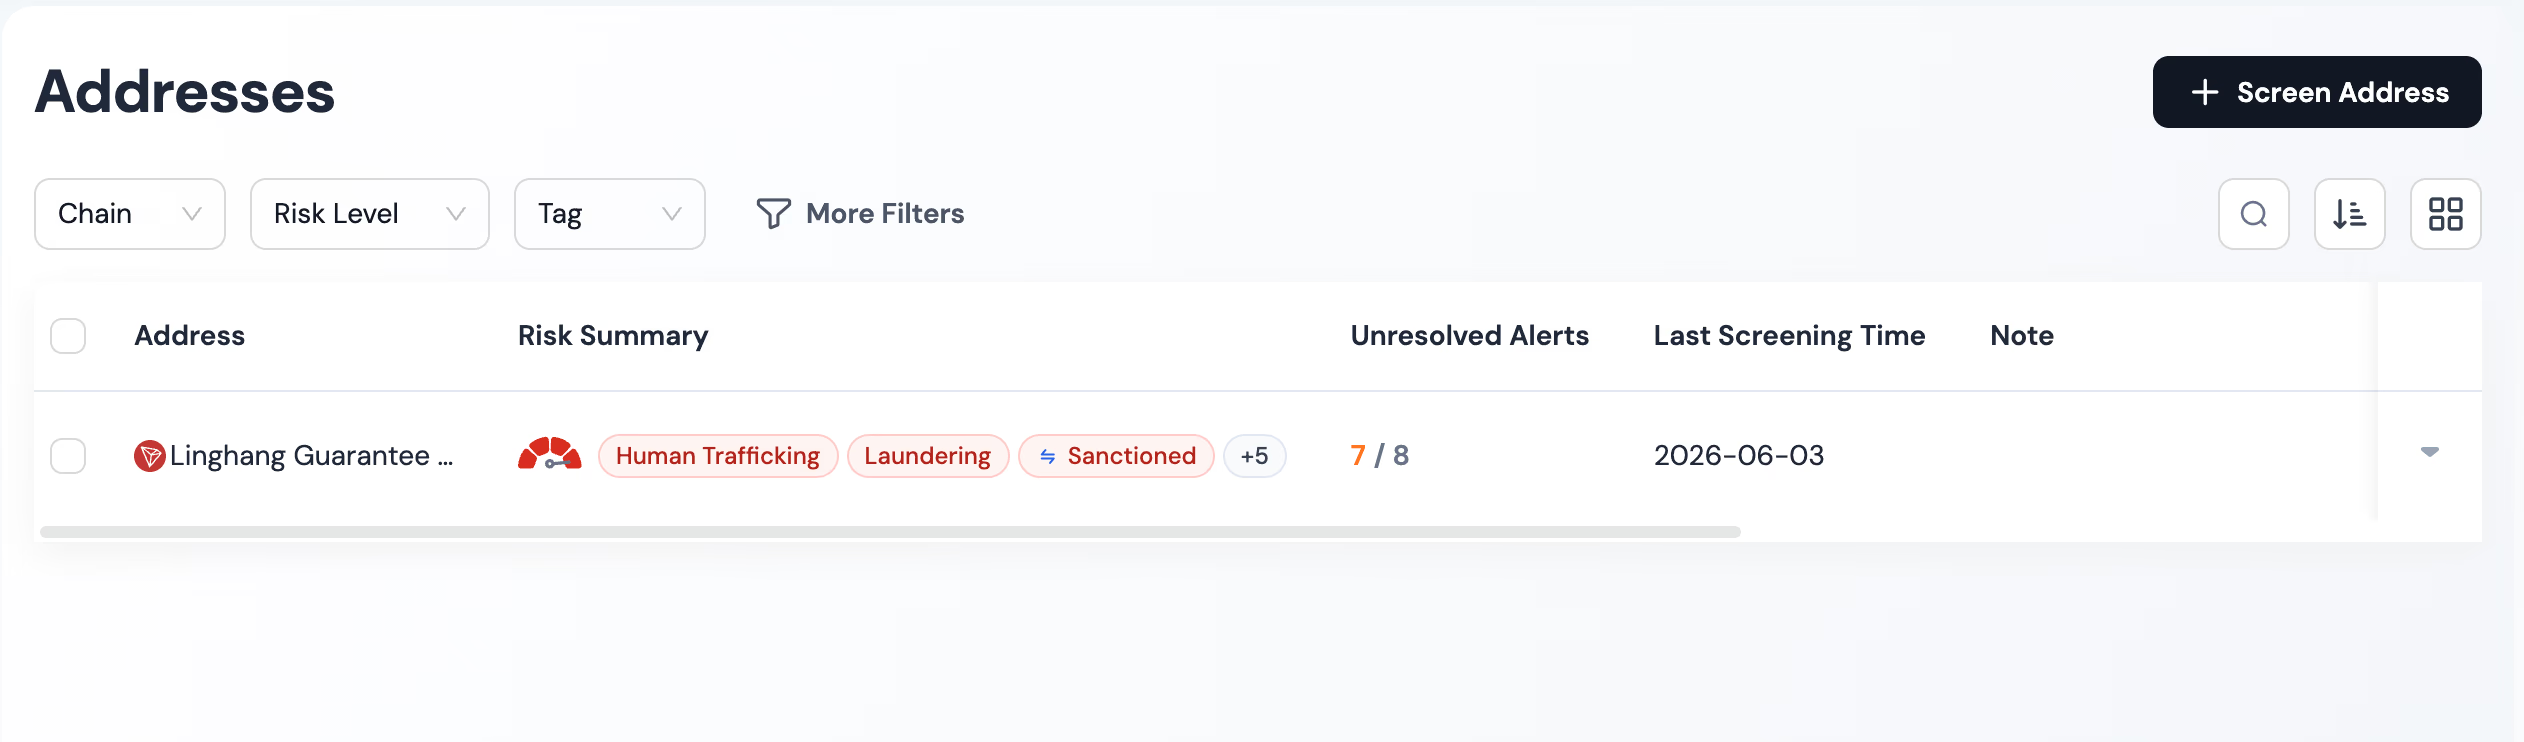
在地址数据这一侧,Phalcon Compliance 持有超过 6 亿个已打标地址,覆盖制裁、诈骗、黑客与混币器,并全天候刷新。这个深度很要紧,因为一层制裁关联很少直指那个受制裁主体本身。它指向的是中间方、跨链桥与夹在其间的混币层,而这些恰恰是一个覆盖面够宽的标签集能抓到的地址。
在交易监控这一侧,风险引擎把 AI 行为分析与 200 多项风险信号结合起来,浮出制裁融资与洗钱。这正是把一份静态名单变成一个主动探测器的东西:这个引擎找的是围绕一笔制裁交易的那些行为,而不只是名单上的一个名字。
该平台读取风险的方式,也贴近合规团队思考问题的方式。Phalcon Compliance 横跨全部 17 类风险指标来读风险,而不是只看单个标签。一笔支付可能因制裁敞口、混币器关联,或者与高风险法域的关联而被标记,而结论反映的是这些因素的组合,不是孤立的某一个信号。Phalcon Compliance 在多个关键法域与 FATF 标准对齐,并一键生成可疑交易报告。升级与审计轨迹,与筛查本身出自同一套工作流。
接下来做什么
如果你的平台至今还是靠拿单个地址去对一份静态名单来筛查支付,下一步是把制裁筛查真正需要的追踪层与监控层加上。从敞口最大的那些支付开始:稳定币的入金与提现、大额转账,以及那些触及高风险法域的对面地址。让这些资金流走过地址筛查与交易监控,并确保每一笔被标记的支付都落到一个有记录的决策上。
用 Phalcon Compliance 管理稳定币冻结风险,并下载稳定币冻结风险白皮书,了解支付制裁筛查背后完整的风险模型。
如果你是为客户做支付、而不是打理自己的资金库,网关反洗钱合规要求那一篇把这些检查映射到了 VASP 义务上。这些检查背后的商业理由,数字货币支付业务为什么需要反洗钱把敞口摊开讲了。
关于稳定币规则、冻结风险与支付反洗钱的完整图景,请从稳定币合规指南开始。