
Kurzantwort: Zahlungs-Gateways unterliegen sämtlichen AML/CFT-Pflichten
Ein Zahlungs-Gateway für digitale Vermögenswerte ist kein neutraler Durchleitungskanal. Sobald ein Unternehmen für Kunden Fiatgeld in digitale Vermögenswerte oder digitale Vermögenswerte in Fiatgeld umwandelt, bewegt es Werte. Damit befindet es sich genau an der Stelle, die Aufsichtsbehörden besonders aufmerksam beobachten: der On-/Off-Ramp. Nach dem risikobasierten Ansatz der FATF ist ein solches Zahlungs-Gateway, das im Kundenauftrag Werte überträgt, ein Virtual Asset Service Provider (VASP) und unterliegt denselben AML/CFT-Pflichten wie eine Börse oder ein Verwahrer.
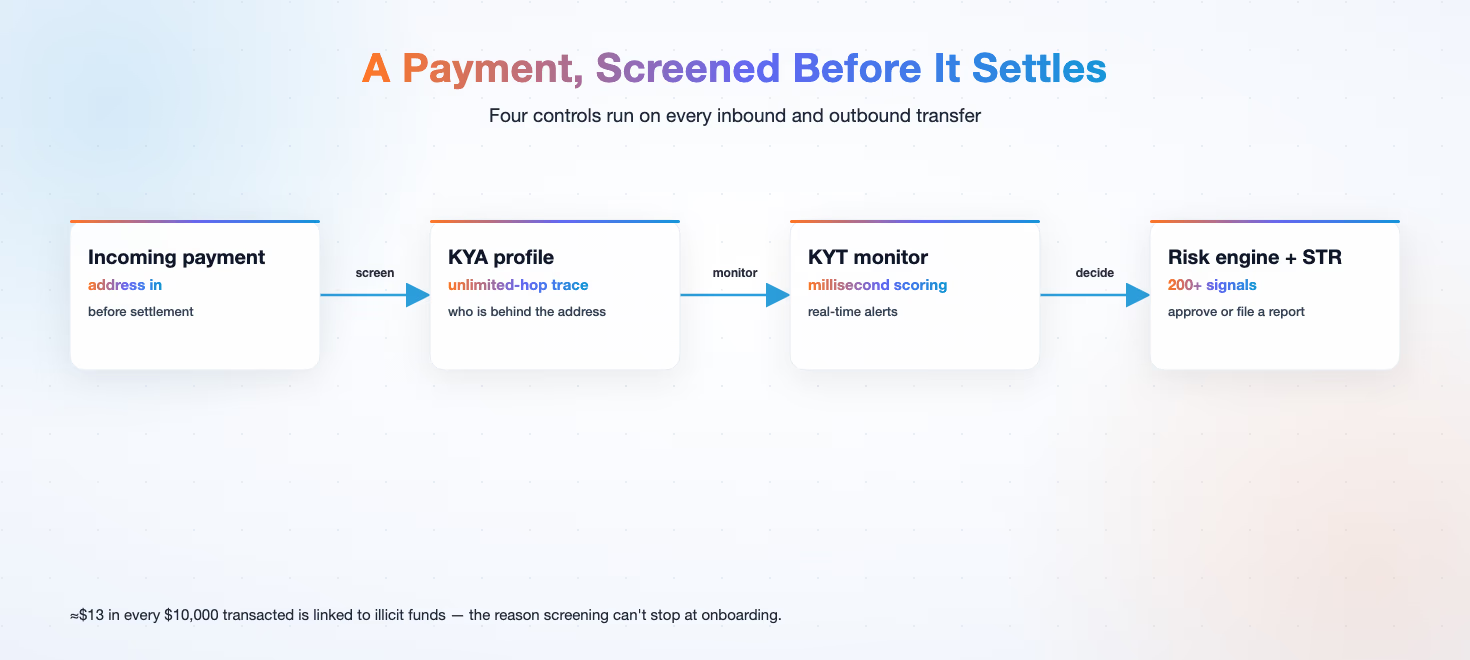
Der risikobasierte FATF-Ansatz übersetzt diese abstrakte Pflicht in vier konkrete Kontrollen: die Gegenpartei kennen, den Transaktionsfluss überwachen, Verdachtsfälle melden und jede Entscheidung nachvollziehbar dokumentieren. Im weiteren Verlauf ordnet dieser Artikel diese Kontrollen den konkreten Pflichten eines Zahlungs-Gateways für digitale Vermögenswerte und den dafür erforderlichen Funktionen zu.
Diese Einordnung ist keine bloße Formalität. Die On-/Off-Ramp ist der Engpass im Wirtschaftsverkehr mit digitalen Vermögenswerten: Hier trifft eine im Fiat-System festgestellte Identität auf pseudonyme On-Chain-Werte. Zugleich prüfen Aufsichtsbehörden hier besonders häufig, ob das AML-Programm eines Unternehmens tatsächlich umgesetzt wird oder nur auf dem Papier besteht. Ein Gateway, das Compliance als nachgelagerte Verwaltungsaufgabe behandelt, trägt mehr Risiko, als ihm bewusst ist.
Der Druck nimmt zu. In den gezielten Aktualisierungen der FATF wird nur 1 von 138 bewerteten Rechtsordnungen als vollständig konform eingestuft; 29 % gelten als weitgehend konform; 59 % haben die erforderlichen Maßnahmen noch nicht umgesetzt (Aktualisierung vom Juli 2026). Ein grenzüberschreitend tätiges Zahlungs-Gateway sieht sich daher uneinheitlichen, noch in Entwicklung befindlichen Regeln gegenüber, die mit zunehmender Konsequenz durchgesetzt werden.
Welche AML-Pflichten Zahlungs-Gateways erfüllen müssen
Am Anfang steht das Offensichtliche: Ein Zahlungs-Gateway muss wissen, für wen es Geld bewegt und welche Stationen dieses Geld durchlaufen hat. On-chain bedeutet das, jede eingehende und ausgehende Adresse vor der Transaktionsabwicklung zu prüfen, nicht danach. Off-chain bedeutet es, jede Übertragung einer verifizierten Identität zuzuordnen und diese Verknüpfung prüfbar zu dokumentieren.
Die zweite Pflicht ist die kontinuierliche Überwachung. Ein Zahlungs-Gateway, das eine Einzahlung einmal prüft und danach nicht mehr betrachtet, hat einen strukturellen blinden Fleck. Denn eine unauffällige Adresse kann riskant werden, sobald neue Gelder eingehen. Branchendaten zufolge stammen von jeweils 10.000 U Transaktionsvolumen etwa 13 U aus illegalen Quellen.
Deshalb darf das Screening nicht mit dem Onboarding enden. Ein Gateway, das eine Adresse nur bei der Registrierung prüft, bewertet heutige Geldflüsse anhand des Risikobilds von gestern. Genau in dieser Lücke gelangen illegale Gelder in das System. Screening, Monitoring und Meldung sind drei Stufen derselben Pflicht. Eine Schwäche auf einer Stufe beeinträchtigt auch die beiden anderen.
Die dritte Pflicht ist die Meldung. Überschreitet eine Transaktion einen Risikoschwellenwert, muss das Gateway eine Verdachtsmeldung (STR) einreichen, die eine Aufsichtsbehörde nachvollziehen kann und der die zugrunde liegenden Belege beigefügt sind. Ein Gateway, das Risiken erkennt, sie aber nicht dokumentieren kann, hat seine Pflicht nicht erfüllt.
Alle drei Pflichten verbindet die Dokumentation. Aufsichtsbehörden fragen nicht nur, ob ein Gateway eine riskante Transaktion gefunden hat. Sie fragen, ob es anhand eines vollständigen Audit-Trails nachweisen kann, dass es in der richtigen Reihenfolge geprüft, überwacht, eskaliert und gemeldet hat. Für ein Zahlungs-Gateway hat dieser Nachweis auch einen wirtschaftlichen Wert: Er ermöglicht es, seriöse Händler schnell aufzunehmen und riskante auszuschließen.
| Pflicht | Bedeutung an der On-/Off-Ramp | Folgen einer Schwäche |
|---|---|---|
| Die Gegenpartei kennen | Jede eingehende und ausgehende Adresse vor der Abwicklung prüfen und mit einer verifizierten Identität verknüpfen | Geld für eine Partei bewegen, deren Identität niemand feststellen kann |
| Kontinuierlich überwachen | Bei neuen Geldeingängen erneut prüfen, nicht nur beim Onboarding | Heutige Geldflüsse anhand des Risikobilds von gestern bewerten |
| Verdachtsfälle melden | Eine für die Aufsicht nachvollziehbare Meldung mit den Belegen einreichen | Risikoerkennung ohne Dokumentation erfüllt die Pflicht nicht |
| Prüffähig dokumentieren | Den Entscheidungsverlauf für jede Übertragung aufbewahren | Einer prüfenden Behörde nichts vorlegen können |
Die erforderlichen Kernfunktionen
Aus diesen Pflichten ergeben sich vier technische Funktionen, die jedes Zahlungs-Gateway für digitale Vermögenswerte benötigt.
Jede Funktion entspricht einer der vier Kontrollen. Zusammen bilden sie die minimale funktionsfähige Compliance-Infrastruktur für eine On-/Off-Ramp.
Die erste Funktion sind mit Labels angereicherte Adressdaten. KYA erstellt detaillierte Adressprofile, indem es Geldflüsse über zahlreiche Hops, Blockchains und Entitäten hinweg zurückverfolgt. So kann ein Gateway über die unmittelbare Adresse hinaus die dahinterliegende Herkunft der Gelder erkennen.
Eine tiefgehende Multi-Hop-Rückverfolgung ist wichtig, weil der Blick auf nur einen Hop den größten Teil der Vorgeschichte ausblendet. Eine Adresse, die einen Hop entfernt unauffällig wirkt, kann zwei Hops entfernt von einem Mixer oder einem sanktionierten Cluster finanziert worden sein. Ein Gateway, das diese Hops nicht sieht, kann das Risiko nicht angemessen bewerten.
Die zweite Funktion ist das Transaktionsmonitoring. KYT ermöglicht die Überwachung von Transaktionen im Millisekundenbereich und übermittelt Risikowarnungen in Echtzeit über sieben Kanäle. Risiken werden sichtbar, sobald sie in den Geldfluss gelangen, statt erst Tage später.
Geschwindigkeit ist nicht nur ein Leistungsmerkmal, sondern auch ein Compliance-Merkmal. Eine Risikowarnung, die nach der Abwicklung eintrifft, ist eine forensische Feststellung. Trifft sie vorher ein, ermöglicht sie ein Eingreifen.
Die dritte Funktion ist eine Risiko-Engine. Sie verbindet KI-gestützte Verhaltensanalyse mit mehr als 200 Risikosignalen, um Geldwäsche und Hochrisikoaktivitäten wie Pig-Butchering-Betrug zu erkennen.
Eine rein regelbasierte Engine erkennt, was sie bereits kennt. Eine signalbasierte Engine erkennt auch, was sie noch nicht gesehen hat. Dieser Unterschied trennt einen Filter von tatsächlicher Erkennung.
Die vierte Funktion ist die Meldung. Phalcon Compliance erstellt mit einem Klick eine standardisierte Verdachtsmeldung (STR) mit vollständigem Audit-Trail. Damit wird aus einer Erkennung eine einreichbare Meldung statt einer manuellen Ausarbeitung.
Wie Phalcon Compliance die Anforderungen von Zahlungs-Gateways erfüllt
Phalcon Compliance ist eine leistungsfähige Echtzeit-Lösung für AML/CFT, entwickelt für Zahlungsunternehmen im Bereich digitaler Vermögenswerte, zentralisierte Börsen, E-Commerce-Plattformen, Werbenetzwerke sowie Gaming- und Social-Anwendungen. Diese Ausrichtung ist wichtig: Ein Zahlungs-Gateway ist keine Börse und benötigt eine Screening-Ebene für On-/Off-Ramp-Abläufe, nicht eine nachträglich angepasste Verwahrungslösung.
Die Abläufe eines Gateways sind schnell und weitgehend automatisiert. Ein- und Auszahlungen laufen fortwährend, und die Compliance-Ebene muss Schritt halten, ohne bei jeder Übertragung eine manuelle Prüfung zu erzwingen. Deshalb sind die Funktionen auf Geschwindigkeit und Automatisierung ausgerichtet.
Die Plattform gleicht die geprüften Adressen mit einer kontinuierlich aktualisierten Label-Datenbank mit mehr als 600 Millionen Blockchain-Adressen ab. Phalcon Compliance orientiert sich an den FATF-Standards und unterstützt Meldungen in mehreren wichtigen Rechtsordnungen. Die Kombination aus KYA-Profilierung, KYT-Monitoring und STR-Meldungen mit einem Klick ermöglicht es einem Gateway, alle Pflichten in einem System abzubilden, statt Einzellösungen zusammenzufügen.
Genau das leistet Phalcon Compliance für Zahlungsunternehmen im Bereich digitaler Vermögenswerte: Es macht aus den FATF-Pflichten eine operative Kontrollebene, die prüft, überwacht, meldet und dokumentiert.
Ihre nächsten Schritte
Gleichen Sie zunächst Ihren aktuellen Gateway-Ablauf mit den vier oben beschriebenen Kontrollen ab. An welcher Stelle prüfen Sie heute die Gegenpartei, und geschieht dies vor der Abwicklung? Wo läuft das Monitoring, und bewertet es Adressen neu, wenn weitere Gelder eingehen? Wo ist Ihr STR-Prozess angesiedelt, und kann er in einem Schritt eine aufsichtsgeeignete Meldung erstellen? Ziel ist nicht, mehr manuelle Schritte einzuführen. Vielmehr sollen die vier Kontrollen automatisch im Hintergrund laufen, mit einem Audit-Trail, der einer behördlichen Prüfung standhält.
Steuern Sie Einfrierungsrisiken bei Stablecoins mit Phalcon Compliance, um Screening, Monitoring und Meldungen in einem System zusammenzuführen. Laden Sie das Whitepaper zu Einfrierungsrisiken bei Stablecoins herunter, um die entsprechenden Risiken Ihres Zahlungsablaufs zu verstehen.
Zwei Beiträge ergänzen diesen Artikel: Warum Zahlungsunternehmen für digitale Vermögenswerte AML benötigen erläutert den Ursprung der Pflichten, und Grenzüberschreitende Stablecoin-Zahlungen überträgt die Kontrollen auf einen Zahlungskorridor.
Einen umfassenden Überblick über Stablecoin-Regeln, Einfrierungsrisiken und AML im Zahlungsverkehr bietet der Leitfaden zur Stablecoin-Compliance.