

Laut dem Bericht des LI.FI-Projekts und dem Twitter-Account von Daniel Von Fange bemerken wir den LI.FI-Angriff vom 20. März 2022. Da es keine detaillierte technische Analyse dieser Schwachstelle gibt, analysieren wir den Angriff im Folgenden weiter. Wir stellen fest, dass die Ursache dieses Angriffs ein ungeprüfter externer Aufruf ist.
Transaktion des Angriffs
Wir haben uns von der Angriffstransaktion leiten lassen, um den Ablauf des Angriffs zu veranschaulichen. Der folgende Screenshot zeigt das Ergebnis unseres Transaktionsvisualisierungssystems.
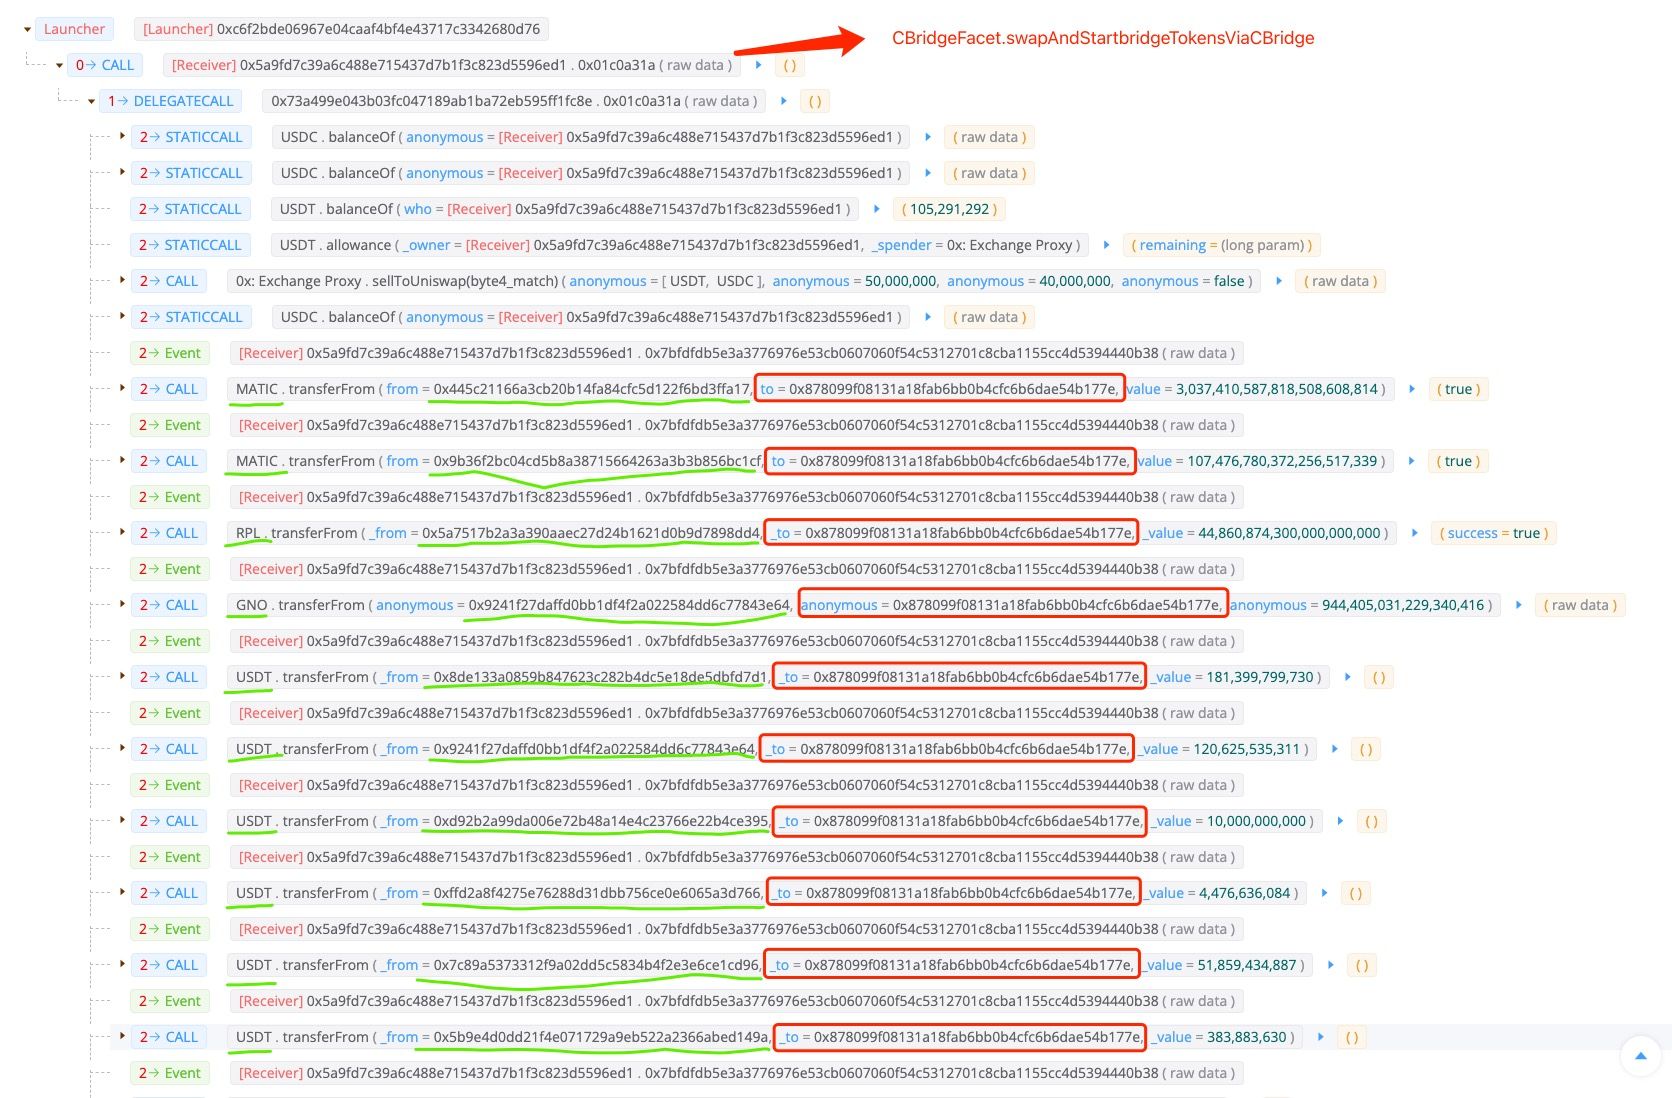
Wie im obigen Bild gezeigt, ist der gesamte Angriffsprozess ziemlich einfach, ohne dass bösartige Smart Contracts bereitgestellt wurden und ohne Beteiligung von Flashloans. Der einzige Schritt, den der Angreifer durchführte, war der Aufruf der Funktion swapAndStartBridgeTokensViaCBridge(0x01c0a31a) des
CBridgeFacet-Kontrakts, der dann verschiedene Token (z. B. USDC, MATIC, RPL, GNO, USDT, MVI, AUDIO, AAVE, JRT und DAI) von verschiedenen Spendern an die vom Angreifer kontrollierte EOA überwies.
Code-Analyse
Anschließend tauchen wir in den Code des betroffenen Logikvertrags ein.

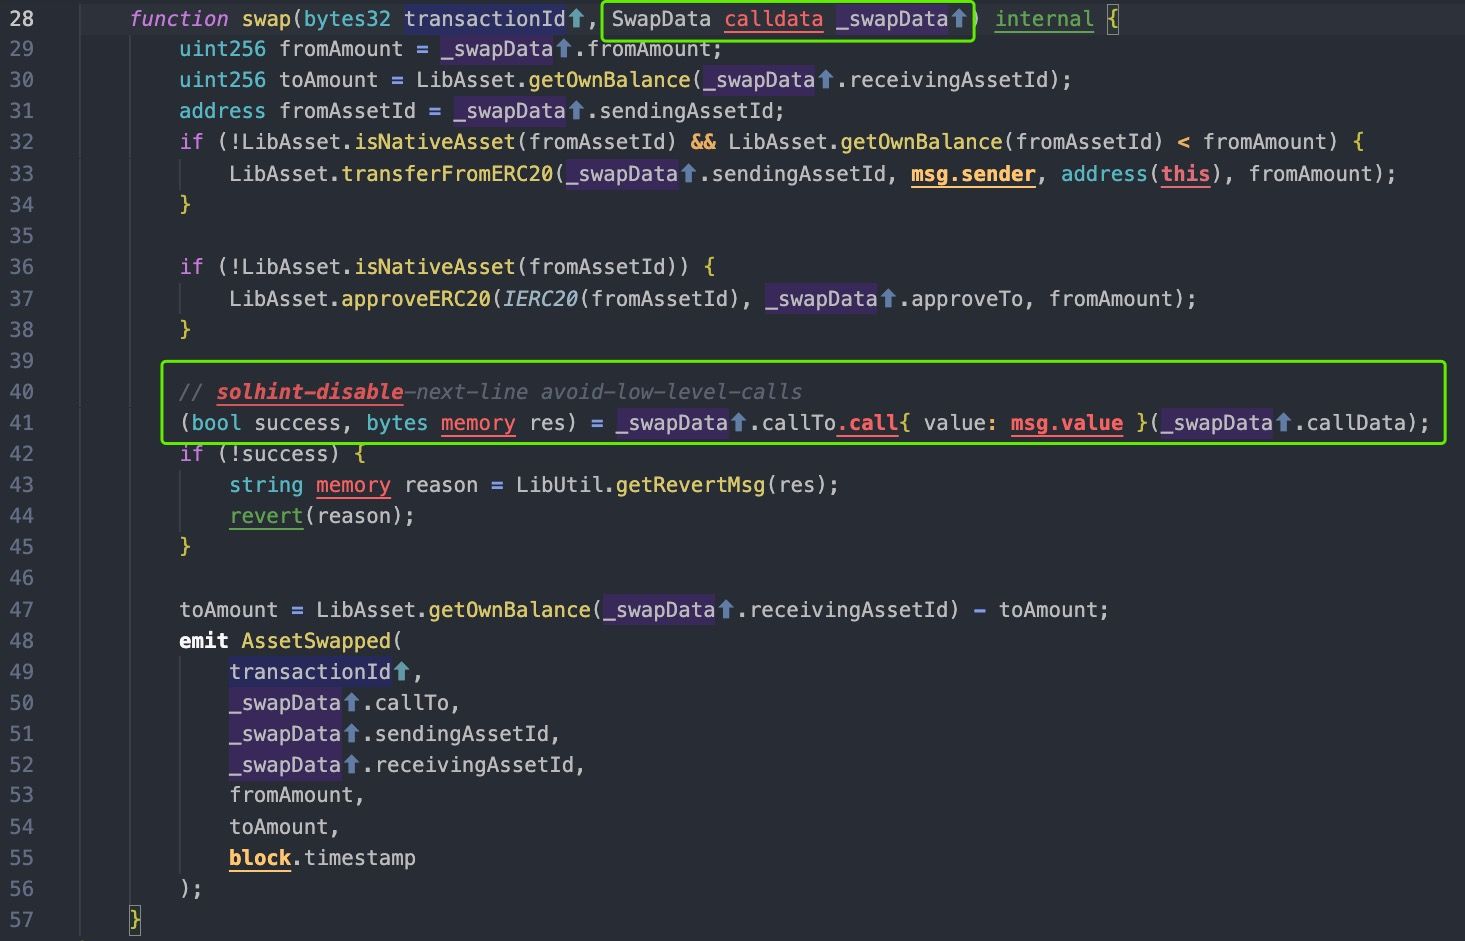
Laut dem obigen Code ist swapAndStartBridgeTokensViaCBridge ein Einstiegspunkt für eine Cross-Chain-Transaktion in der Quellkette.
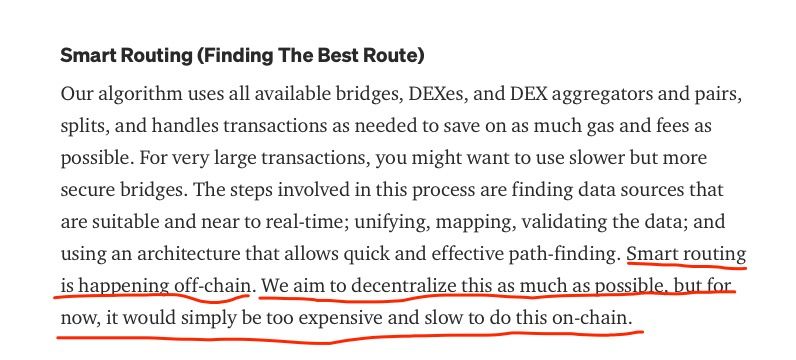
Das LIFI-Projekt behauptet, die beste Route für Benutzer zu finden, genannt Smart Routing, was Off-Chain geschieht. Insbesondere berechnet die Frontend-Website die beste Route und kodiert die Parameter (einschließlich des Swap-Kontrakts und des Routing-Pfads) in die Parameter der Funktion swapAndStartBridgeTokensViaCBridge.
Offensichtlich hat das LIFI-Projekt nicht berücksichtigt, dass die Funktion von beliebigen Konten auf der Blockchain aufgerufen werden kann, da die Funktion keine Überprüfungen der Parameter durchführt, wie z. B. Whitelisting und Swap-Slippage. Das Schlimmste daran ist, dass der CBridgeFacet-Vertrag Benutzer auffordert, Token zu genehmigen, was die Gelder der Benutzer gefährdet.
Gewinn
Infolgedessen stahl der Angreifer das Geld von LIFI-Benutzern, die ihre Token dem CBridgeFacet-Vertrag über den Aufruf der Funktion swapAnStartBridgeTokensViaCBridge genehmigt hatten, welche dann die transferFrom-Funktionen verschiedener Token aufrief. Die Verluststatistik ist in der folgenden Tabelle aufgeführt. Die Gesamtverluste belaufen sich auf etwa 596.000 US-Dollar, was im Grunde dasselbe ist wie die Statistiken des LIFI-Projekts.
| Token | Betrag | Preis |
|---|---|---|
| GNO | 0,94 | 310,22 |
| USDC | 202.012,28 | 0,999655 |
| MATIC | 3.144,89 | 1,46 |
| AUDIO | 1.202,37 | 1,10 |
| AAVE | 8,99 | 149,99 |
| RPL | 44,86 | 31,2 |
| MVI | 22,95 | 131,82 |
| USDT | 368.745,29 | 1 |
| DAI | 8.421,49 | 0,999847 |
| JRT | 136.805,06 | 0,03789613 |
Lektionen
Dieses LIFI ist ein Cross-Chain-Bridge-Aggregator, und der betroffene Vertrag ist der Einstiegspunkt für die Cross-Chain-Übertragung. Die Schwachstelle liegt nicht in einer komplizierten Cross-Chain-Logik, wie sie bei früheren Sicherheitsvorfällen bei Cross-Chain-Bridges aufgetreten ist. Stattdessen ist die Ursache dieses Angriffs der ungeprüfte externe Aufruf, eines der Top-10-häufigsten Probleme in Solidity.
Da die DeFi-Projekte immer komplexer werden, müssen die Projektentwickler zusätzlich zur Erstellung korrekter Geschäftslogik mehr Sorgfalt auf die Erstellung sicherer Codes legen. Wir empfehlen dringend, dass Projekte KEINE ungeprüften Verträge auf Blockchains bereitstellen sollten.
Über BlockSec
BlockSec ist ein wegweisendes Blockchain-Sicherheitsunternehmen, das 2021 von einer Gruppe weltweit führender Sicherheitsexperten gegründet wurde. Das Unternehmen hat sich der Verbesserung der Sicherheit und Benutzerfreundlichkeit für die aufstrebende Web3-Welt verschrieben, um deren Massenadoption zu fördern. Zu diesem Zweck bietet BlockSec Audit-Services für Smart Contracts und EVM-Ketten, die Phalcon-Plattform für die sichere Entwicklung und proaktive Bedrohungsabwehr, die MetaSleuth-Plattform für die Verfolgung von Geldern und Untersuchungen sowie die MetaDock-Erweiterung für Web3-Entwickler zur effizienten Navigation in der Krypto-Welt.
Bis heute hat das Unternehmen über 300 renommierte Kunden wie MetaMask, Uniswap Foundation, Compound, Forta und PancakeSwap betreut und in zwei Finanzierungsrunden von namhaften Investoren wie Matrix Partners, Vitalbridge Capital und Fenbushi Capital Millionen von US-Dollar erhalten.
Offizielle Website: https://blocksec.com/
Offizielles Twitter-Konto: https://twitter.com/BlockSecTeam



