

Was macht Blockchain-Forensik-Software? Sie rekonstruiert Geldflusspfade und ordnet Adressen realen Entitäten für Ermittlungszwecke zu.
Forensik-Software bedeutet hier das Ermittlungswerkzeug, das auf beschrifteten On-Chain-Intelligence-Daten aufbaut, nicht allgemeine Sicherheitsscanner. Sie umfasst drei Kernaufgaben: das Nachverfolgen von Werten über mehrere Zwischenschritte hinweg, das Auflösen von Clustern hinter Adressen und das Aufbereiten von Ergebnissen als Beweismittel, das einer genauen Prüfung standhält. Die Kategorie ist reif genug, dass die Erwartungen präzise sein sollten, und dieser Leitfaden legt sie fest: was das Tooling leisten muss, welche Fähigkeiten die führenden Anbieter unterscheiden und was kein Tooling ersetzt. Die Pflichten, denen es dient, sind AML-Programm-Pflichten.
Die drei Kernaufgaben
Die Pfadrekonstruktion ist die erste Aufgabe: Ausgehend von einer Startadresse oder Transaktion wird nachvollzogen, wohin die Werte geflossen sind – durch Aufteilungen, Zusammenführungen, Zwischenschritte und Bridges – zu einer Spur, die ein Mensch lesen und auf deren Grundlage er handeln kann. Die Entitätszuordnung ist die zweite Aufgabe: die Entscheidung, dass eine Reihe von Adressen zu einem Akteur gehört – einer Börse, einem Mixing-Dienst, einer Betrugsoperation – und diese Zuordnung nachvollziehbar zu belegen, statt sie als bloße Vermutung zu behandeln. Die Aufbereitung von Beweismitteln ist die dritte Aufgabe: Das Ergebnis der Ermittlung ist die Dokumentation der Spur, nicht die Spur auf dem Bildschirm. Diese Dokumentation enthält, was geprüft wurde, was gefunden wurde und auf welcher Grundlage – in einer Form, die ein Prüfer, ein Versicherer oder ein Gericht akzeptiert.
Der regulatorische Rahmen, dem diese Ermittlungen dienen, findet sich bei FinCEN und den FATF-Empfehlungen; die Software ist die Screening-Schicht darunter.
Die Qualität der Zuordnung unterscheidet die Tools
Die Qualität der Zuordnung unterscheidet einen Hinweis von einer Schlussfolgerung, denn forensische Tools, die auf umfangreichen beschrifteten Adressbibliotheken aufbauen, lösen mehr vom Graphen automatisch auf und erklären jede Zuordnung. Die zugrunde liegenden Zahlen sind entscheidend: Laut BlockSec greift Phalcon Compliance auf beschriftete Adress-Intelligence zurück, die über 600 Millionen Adressen abdeckt und kontinuierlich aktualisiert wird. Diese Tiefe verwandelt einen Bildschirm voller anonymer Hashes in einen teilweise benannten Graphen. Tiefe ohne Erklärung ist selbst eine Falle; eine Zuordnung, die der Ermittler nicht erklären kann, kann er auch nicht verteidigen – deshalb gehören erklärbare Signale neben die Bibliothek, die sie liefert.
| Fähigkeitsdimension | Was die führenden Anbieter unterscheidet | Warum das wichtig ist |
|---|---|---|
| Zuordnungstiefe | Mehr vom Graphen automatisch aufgelöst, jede Zuordnung erklärt | Ein unerklärter Cluster ist ein nicht verteidigbarer Hinweis |
| Cross-Chain-Abdeckung | Nachverfolgung über die wichtigsten Bridging-Routen, nicht nur ein Netzwerk | Gelder springen standardmäßig über Bridges |
| Erklärbarkeit von Beweismitteln | Ergebnisse als Dokumentation aufbereitet, die ein Prüfer, Versicherer oder Gericht akzeptiert | Das Ergebnis ist die Dokumentation, nicht der Bildschirm |
Die Dimensionsfrage ist eine Frage der Arbeitslast. Teams, deren Kernaufgabe im Screening und Monitoring liegt und die Ermittlungsbeweise bei Vorfällen abrufen, benötigen Zuordnungstiefe und exportierbare Beweismittel vor der Breite des Tools. Teams mit dedizierten Ermittlungseinheiten benötigen alle drei Dimensionen in voller Tiefe. Für Teams, die heute forensische Tools auswählen, ist die Cross-Chain-Reichweite das sich am schnellsten entwickelnde Unterscheidungsmerkmal, da Gelder standardmäßig über Bridges springen und Single-Chain-Tools an dieser Grenze enden.
Cross-Chain-Reichweite und was keine Stufe ersetzt
Eine Ermittlung, die an der Bridge endet, ist eine Ermittlung, die dort aufgehört hat, wo das Geld weiterfloss. Die Nachverfolgung über die wichtigsten Bridging-Routen hält die Spur über die Chains hinweg durchgehend, die die Gelder tatsächlich nutzen. Das AML-Programm, das diese Beweise nutzt, entscheidet überhaupt erst, was als Befund zählt.
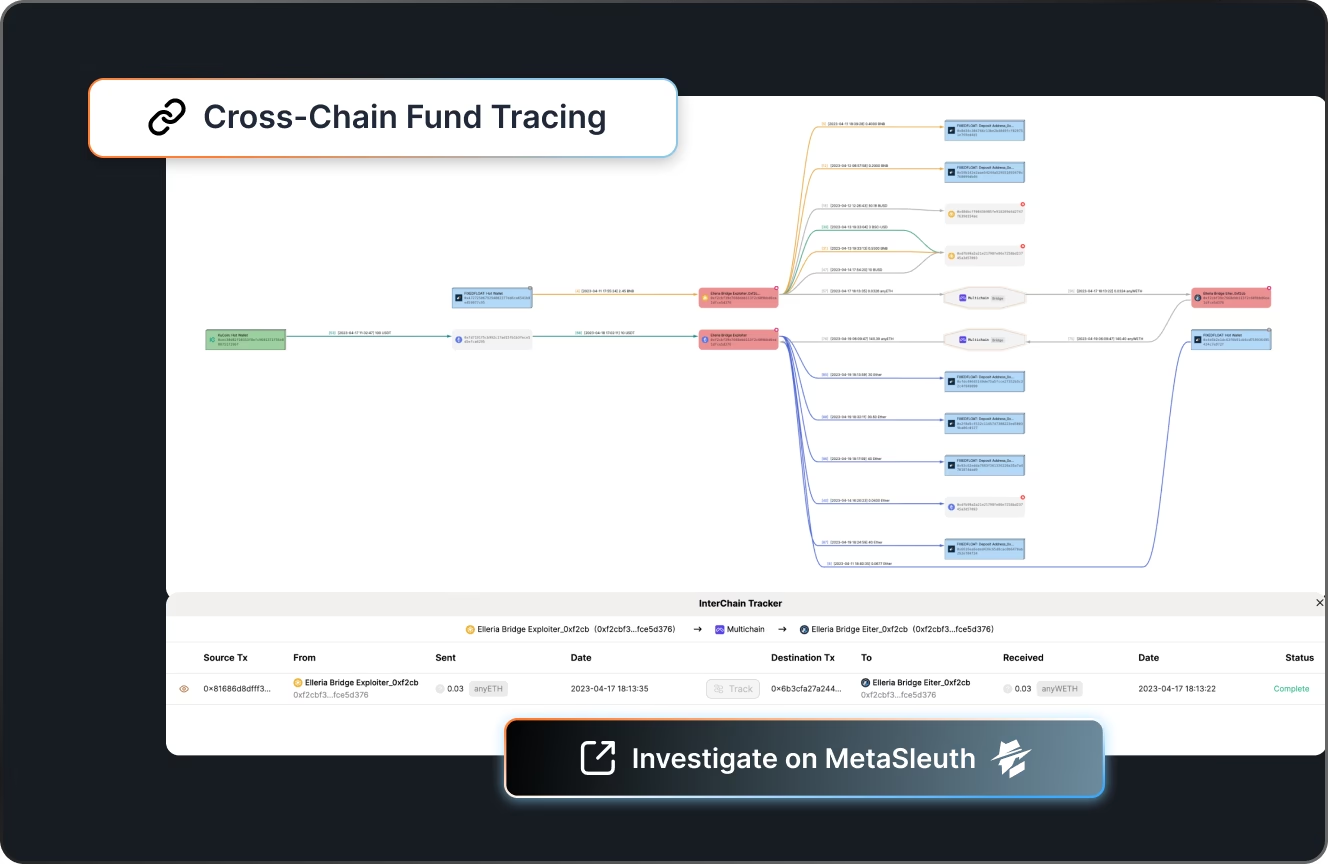
Zwei Grenzen gelten für jedes Tool. Forensik ist eine nachträgliche Disziplin: Sie erklärt und unterstützt die Wiederherstellung, sie verhindert aber keinen Verlust, und Teams, die sie zur Prävention kaufen, kaufen die falsche Schicht. Und der Analyst bleibt der Bediener des Instruments: Das Tool löst auf und schlägt vor, aber das Urteil, dass dieser Cluster jener Akteur ist, und die Verantwortung für das Handeln danach bleiben beim Ermittlungsteam. Für die Intelligence-Schicht, die sowohl Monitoring- als auch Ermittlungsbeweise trägt, vereinbaren Sie eine Demo von Phalcon Compliance. Für einen vollständigen Pfad in der Praxis rekonstruiert die LI.FI-Fallstudie zu illegalen Geldflüssen, wohin die Gelder eines Exploits Schritt für Schritt geflossen sind. Das Nachverfolgen gestohlener Kryptowährung durch einen Mixer geht dieselbe Disziplin Schritt für Schritt durch.
FAQ: Blockchain-Forensik-Software
Was ist der Unterschied zwischen Forensik und Monitoring? Monitoring beobachtet Live-Flüsse und zeigt Risiken in Echtzeit auf; Forensik rekonstruiert und erklärt nachträglich, indem sie Beweise aus der Spur aufbaut.
Kann Forensik-Software Adressen bestimmten Personen zuordnen? Sie ordnet Adressen mit angegebener Zuverlässigkeit Entitäten und Clustern zu; die persönliche Identifikation erfordert die Identitätsschicht, die eine separate Disziplin ist.
Warum ist Cross-Chain-Abdeckung jetzt so wichtig? Weil sich Werte standardmäßig über Bridges bewegen; ein Tool, das an der Bridge endet, hört dort auf, wo die Gelder weiterfließen.
Worauf sollte ein kleines Team zuerst achten? Auf Zuordnungstiefe mit erklärbaren Beweisen auf ihren tatsächlichen Chains, noch vor jeder Case-Management-Funktion. Tiefe bei den Chains, die Sie tatsächlich nutzen, ist wichtiger als Breite, die Sie nie öffnen werden.



