该研究已被 SIGMETRICS 2025(计算机科学顶级会议)接收,我们已在 https://github.com/blocksecteam/phishing_contract_sigmetrics25 开源了我们的数据集。
自去中心化金融(DeFi)兴起以来,区块链领域吸引了大量资金和用户投入。然而,伴随这一增长而来的是网络钓鱼攻击的激增,导致用户蒙受巨大损失。为躲避检测,诈骗者不再仅仅依赖外部拥有账户(EOA)。相反,他们已转向部署智能合约。在本文中,我们将分享关于钓鱼合约的最新研究成果,并展示我们及时、全面、准确的钓鱼情报如何帮助加密项目保护用户资金、维持合规性,从而增强整体区块链安全性。
钓鱼攻击的演变:从 EOA 到恶意智能合约
传统上,诈骗者会诱骗用户签署将 ETH 或代币直接发送到其 EOA 的交易。但这种手法已变得容易识破:MetaMask 和 Coinbase 等钱包现在会警告用户不要向已知的恶意 EOA 发送资金。这种意识的提升迫使攻击者不断创新,从而导致钓鱼合约的泛滥。
作为回应,诈骗者现在使用钓鱼合约来模仿合法项目的行为并掩盖其真实意图。受害者不再是直接将资产转移到攻击者的 EOA,而是被诱骗签署与恶意合约交互的交易,在不知不觉中将代币的控制权拱手让人。这种新的攻击途径对 DeFi 安全构成了重大挑战。
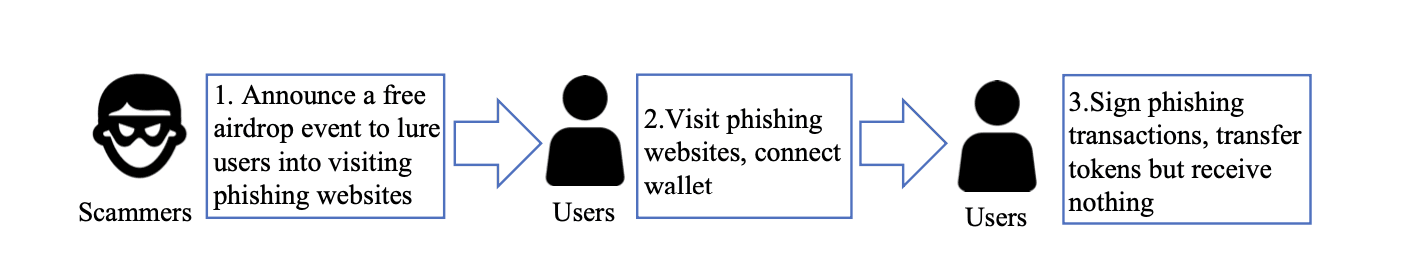
这些钓鱼合约通常包含:
- 具有欺骗性的可支付函数: 名称类似
Claim或SecurityUpdate的函数,诱骗用户直接向攻击者的合约发送 ETH。 - 多重调用函数: 旨在将多个代币转账打包到单笔交易中——在用户不知情地授予授权后,非常适合用来抽干 ERC20 代币或 NFT。这是加密诈骗中的常见手法。
BlockSec 的研究:检测和分析钓鱼合约
本研究聚焦于以太坊上的钓鱼合约。为实现大规模的钓鱼合约检测,我们设计了一套系统,用于从合约字节码中提取可疑的函数选择器、模拟交易并分析结果。通过这种方法,我们识别出了在 2022 年 12 月 29 日至 2025 年 1 月 1 日期间部署的 37,654 个钓鱼合约。这一庞大的数据集对于理解智能合约安全威胁的全貌至关重要。
经济影响:用户损失分布
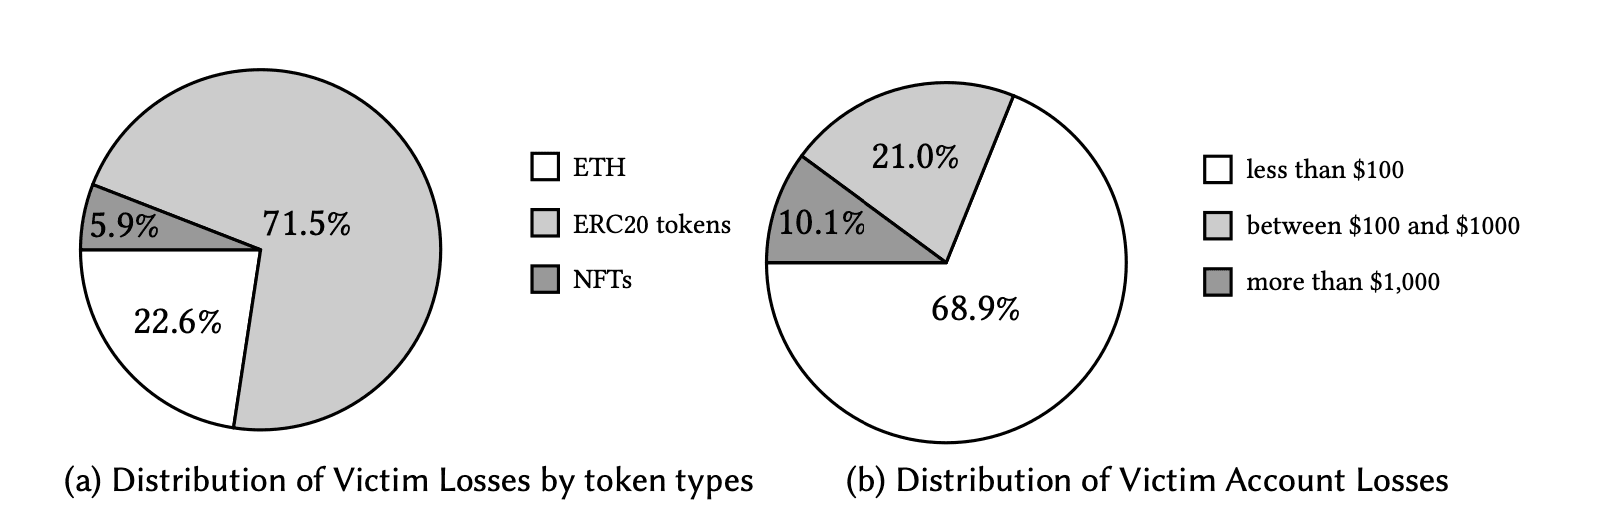
钓鱼合约已导致用户蒙受巨大损失。从 2022 年 12 月 29 日到 2025 年 1 月 8 日,我们发现了 211,319 笔钓鱼交易,影响了 171,984 名受害者,总损失达到 1.907 亿美元。值得注意的是,89.9% 的受害者损失不到 1,000 美元。许多用户曾多次落入钓鱼陷阱,往往是由于未撤销的代币授权或反复签署恶意交易所致。其中,经验较少的 Web3 用户尤其容易受到此类加密诈骗的侵害。
了解攻击者:钓鱼合约与部署者分布
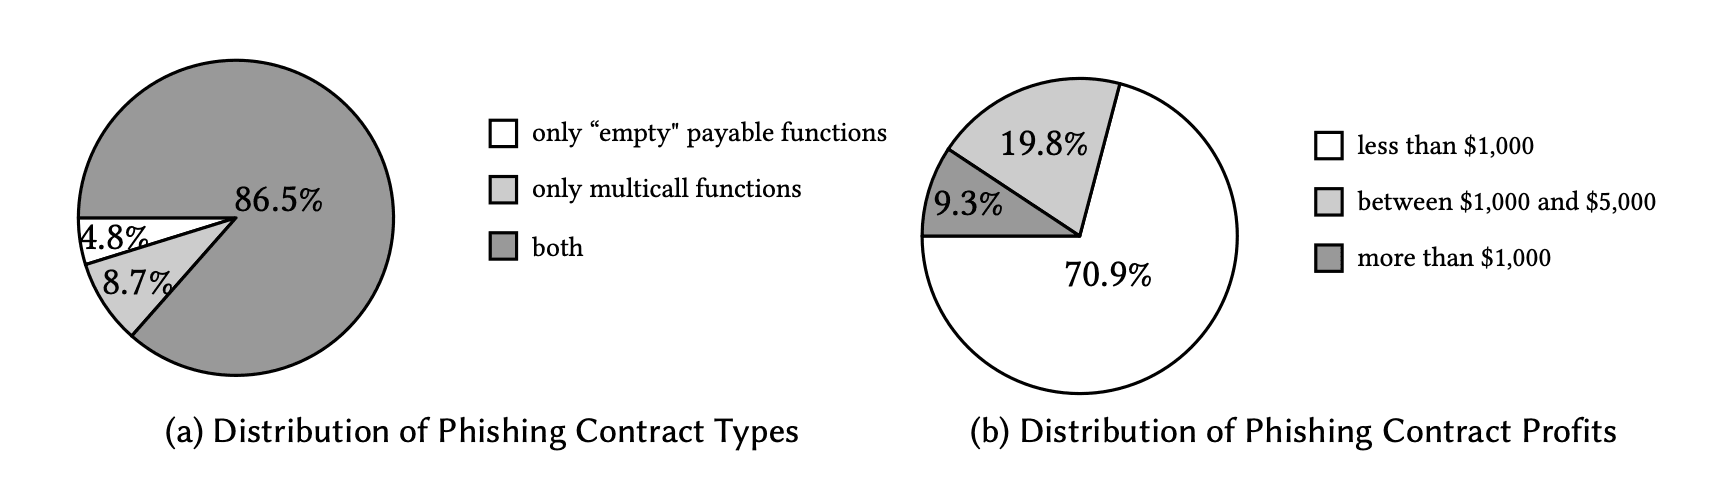
大多数钓鱼合约(86.5%)同时具有“空”可支付函数和多重调用函数,以针对各种代币类型。其中 70.9% 的合约获利不到 1,000 美元,96.2% 的合约活跃时间不到一天。诈骗者迅速部署新合约以绕过账户标记机制,凸显了实时威胁情报的必要性。
我们的研究进一步揭示了关于攻击者本身的关键信息。九个账户部署了所有钓鱼合约中的 91.1%。诈骗者经常使用从受害者处窃取的代币来为部署新的钓鱼合约提供资金。值得注意的是,这九个主要部署者中有八个显示出资金流向上的关联,表明他们是作为一个协同运作的钓鱼团伙在活动。他们共同部署了所有钓鱼合约中的 85.7%,表明许多此类区块链安全事件背后存在着高度组织化的犯罪团伙。
缓解策略:防范钓鱼合约
我们的研究揭示了钓鱼合约在以太坊上的广泛存在及其给用户造成的巨大损失。因此,我们提出了切实有效的策略,以保护用户免受这些威胁,并增强整体区块链安全性。
用户可以采取哪些自我保护措施
从用户的角度来看,保持警惕是防范加密诈骗的关键。在访问去中心化应用并请求服务时,用户应仔细检查网站,包括 URL、主页、子链接、Twitter 和 Discord 链接。在签署交易之前,用户应仔细核查交易细节,包括账户和函数调用参数。此外,他们还可以在 Etherscan 上核实地址标签,以确定该账户是否为官方账户。对未经请求的优惠或授权请求,应始终保持警惕。
服务提供商可以采取哪些措施:利用先进的威胁情报
服务提供商——包括中心化交易所(CEX)、去中心化交易所(DEX)、钱包、PayFi 平台、稳定币和跨链桥——应积极维护和更新钓鱼网站及账户列表,以保护用户免受潜在威胁。当发现某些账户在其平台上部署了钓鱼合约时,这些提供商应限制或拒绝其访问服务。然而,区块链固有的匿名性以及链上交互的复杂性——尤其是在跨链活动中——给机构进行有效的风险评估和确保 DeFi 安全带来了重大挑战。
为应对这些挑战,BlockSec 已将这些研究成果整合到 Phalcon Compliance APP 中。该平台拥有一个庞大的实时数据库,其中包含超过 6 亿个地址标签、无限的交易跳数追踪能力,以及由 AI 驱动的行为分析引擎。凭借这些能力,该 APP 使机构能够快速识别钓鱼地址以及与之交互的可疑实体,提供关键的链上取证支持。
利用 BlockSec 的先进威胁情报,识别并缓解来自钓鱼合约、受制裁实体和非法活动的风险。借助我们的全面解决方案,保护您的用户并确保合规。
除钓鱼地址外,Phalcon Compliance APP 还能检测其他风险实体,例如攻击者、受制裁实体、混币器、洗钱者和暗网,以及高频转账、大额转账和中转地址等可疑行为。当检测到非法活动时,该 APP 会通过七种不同渠道及时通知机构,确保机构能够立即做出响应。此外,该 APP 还提供一系列功能,包括任务委派、添加评论、加入黑名单,以及一键生成可疑交易报告(STR)。这些工具共同提供了一套全面的解决方案,用于识别和缓解风险,同时简化合规工作流程并增强 Web3 安全性。