
Что такое ПО для санкционного скрининга?
Это инструментальный слой, выполняющий проверки списков: сопоставляет клиентов, платежи и адреса с опубликованными санкционными списками, отмечает совпадения и сохраняет каждое решение. Эта страница посвящена выбору. Пять критериев ниже — то, что действительно сравнивают при рабочей оценке. Связанные руководства собраны в разделе санкций OFAC.
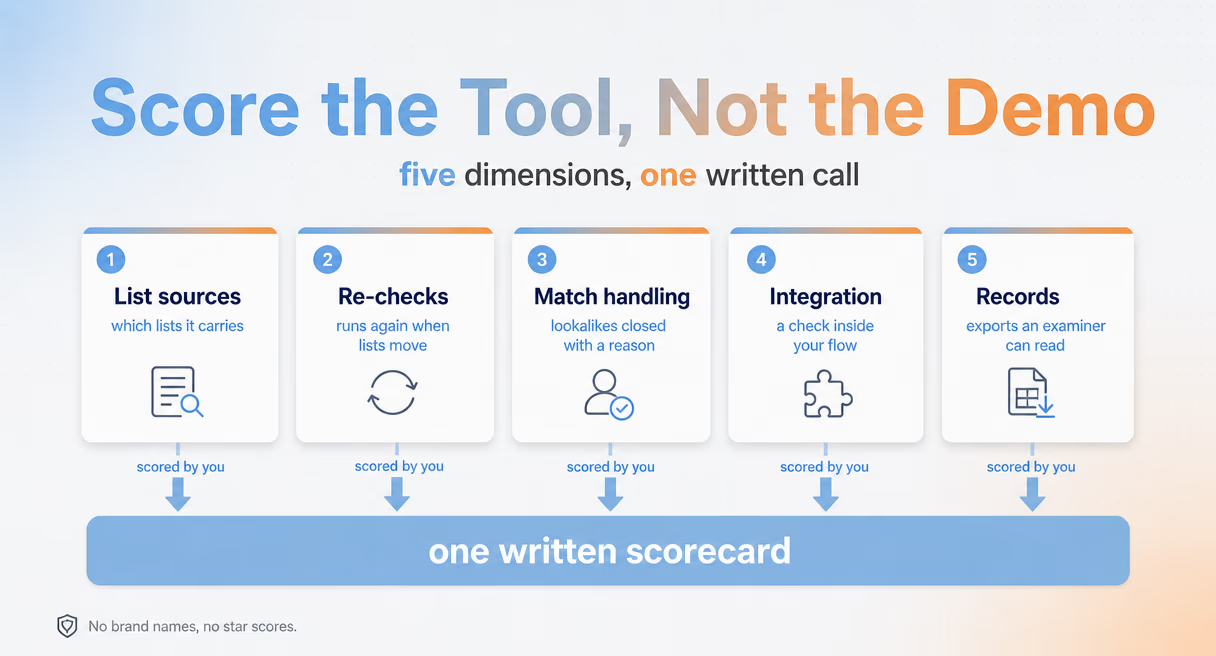
Первая развилка — купить или разработать. Скрипт, вызывающий публичный API списка, проверит одно имя; он не сможет отслеживать изменения, массово обрабатывать нечёткие совпадения и предоставлять инспектору досье. За эти три функции ПО оправдывает оплату; руководство помогает проверить их до подписания договора.
Пошаговый процесс описан в руководстве по санкционному скринингу; здесь — выбор инструмента. Раздел AML охватывает общий комплаенс-процесс. Страница сравнивает категории решений и включает Phalcon Compliance как пример позиционирования; она не ранжирует сторонних поставщиков и не приводит сторонние рейтинги.
Списки происходят из программ санкционного управления Минфина; официальный каталог программ и информации по странам задаёт их охват. Проверка списков, которых у инструмента фактически нет, — самый незаметный провал оценки; поэтому источники стоят первыми.
Пять обязательных качеств ПО проверки
Инструменты различаются по пяти параметрам, которые можно обсудить на одной встрече. Какие списки доступны? Как обрабатываются обновления и повторные проверки? Как разбираются нечёткие совпадения? Как решение подключается к вашим системам? Какие записи выдаёт? Оцените каждого кандидата по всем пяти до составления короткого списка.
Первое — источники. SDN — минимум, не максимум: ЕС, Великобритания и ООН публикуют собственные решения о включении в санкционные списки; контрагент может попасть в один список задолго до другого. Спросите, какие списки есть, кто их поддерживает и как быстро включение доходит до движка. Текст 31 CFR Chapter V в eCFR показывает американскую часть системы — нормы, на которых основана обязанность проверки.
Второе — обновления и повтор. Списки меняются без предупреждения, поэтому реальный вопрос — что запускает новый взгляд: календарь или список. Непрерывный скрининг перепроверяет всю базу при включении; этого стандарта следует требовать. Помните и о владении: чистая проверка не гарантирует чистого контрагента, как объясняет правило 50 процентов OFAC. Спросите, как инструмент учитывает субъектов, не названных в списке.
Третье — совпадения. Имена транслитерируются, содержат дефисы, распределяются между полями; каждый движок использует нечёткое сопоставление и создаёт ложные срабатывания. Проверяйте процесс после уведомления: может ли аналитик одним действием закрыть ложное совпадение с похожим субъектом внутри инструмента с письменной причиной? Руководство по проверке OFAC учит этому вручную; здесь привычка становится требованием к функции.
Четвёртое — интеграция. Проверка во вкладке браузера сама ничего не делает. Специалисты, автоматизировавшие проверку поставщиков, обычно называют важнейшим подключение: конечная точка из скриптового слоя ERP, задержка платежей при входе, аудиторская заметка для каждой задержки. Запросите REST API и настраиваемые вебхуки, затем выясните, к каким вашим потокам подходит каждый.
Пятое — записи. Нужен результат, который инспектор извлечёт позже: что проверили, при каком состоянии списка, кто решил и когда, с экспортом PDF или CSV и цепочкой решений. Попросите пример при оценке, а не после запуска: этот пример и есть продукт.
Здесь представлен список критериев покупателя; раздел санкций OFAC содержит руководства за каждым пунктом.
Сравнение инструментов санкционного скрининга
Честное сравнение идёт по типу инструмента, а не бренду: общие комплаенс-платформы, API блокчейн-проверки и Phalcon Compliance занимают разные строки. Таблица показывает сильные стороны; сопоставляйте строку со своим риском, поскольку ни одна не выигрывает во всех столбцах.
| Тип инструмента | Источники списков | Обновления и повтор | Обработка совпадений | Интеграция | Записи |
|---|---|---|---|---|---|
| Зрелые комплаенс-платформы | Широкие наборы, региональная глубина различается | По графику поставщика или вашим настройкам | Настраиваемое сопоставление и управление делами | Через продажи, наборы коннекторов различаются | Полные досье, более сложная настройка |
| API блокчейн-проверки | Списки и охват меток адресов различаются | По запросу ваших систем | Оценки риска с упрощённым интерфейсом рассмотрения | Приоритет API, процесс строите вы | Журналы API, форматы экспорта различаются |
| Phalcon Compliance | Санкционные метки среди 17 категорий индикаторов риска | Непрерывное наблюдение за адресами (Monitor) | Адреса и транзакции, пять уровней риска | REST API и вебхуки на старших тарифах | Журналы аудита с экспортом PDF и CSV |
Выбирайте по потоку и риску, а не известности имени. Лицензированная организация с системой ведения дел часто начинает с первой строки; команда в собственном платёжном коде — со второй. Третья подходит желающим создавать записи внутри платёжного пути; актуальные тарифы — на странице Phalcon Compliance.
Как встроить проверку в рабочий процесс
Оценка интеграции состоит из трёх шагов в реально предлагаемой поставщиком среде и с доступным API: протестировать конечную точку, поместить один вызов в подходящий этап платежа, изучить запись события. Сначала подтвердите доступ и тариф: не каждый поставщик предлагает песочницу или бесплатный пробный доступ к API.
Вызов проверки через API возвращается примерно за 100 миллисекунд (по данным BlockSec), позволяя встроить её в пополнение или вывод, а не выполнять после. Вебхуки закрывают другую половину: при изменении уровня риска система может вызвать вашу сторону, не ожидая следующего опроса.
До подключения обозначим границу: руководство по программе OFAC описывает оценку риска и ответственного, которых ищет инспектор. Инструмент поддерживает записи, но не создаёт политику организации и не назначает владельца. Правовую основу дополняют «Что такое OFAC?» и руководство по правоприменению. Если нужен весь комплаенс-набор лицензированного VASP, руководство по инструментам VASP описывает взаимодополняющие категории; здесь сравнивается только скрининг.
Phalcon Compliance предлагает три бесплатные ручные проверки в месяц для оценки интерфейса и результатов. Они не включают API и не позволяют подключить платёжный поток целиком. Интеграция требует Scale или Enterprise; сейчас Phalcon Compliance не предлагает песочницу API или бесплатный пробный API-доступ. Раздел санкций OFAC объединяет процесс, руководство по проверке, список и ловушки, затрагивающие внимательные команды.