
Что такое санкционный скрининг?
Санкционный скрининг — систематическая проверка каждого клиента, платежа и адреса по опубликованным государствами санкционным спискам. В криптовалютах одного перевода включённому лицу может быть достаточно для нарушения без чьего-либо злого умысла. Страница разбирает весь процесс для команд, которым нужно объяснить каждый шаг регулятору. Связанные руководства собраны в разделе санкций OFAC.
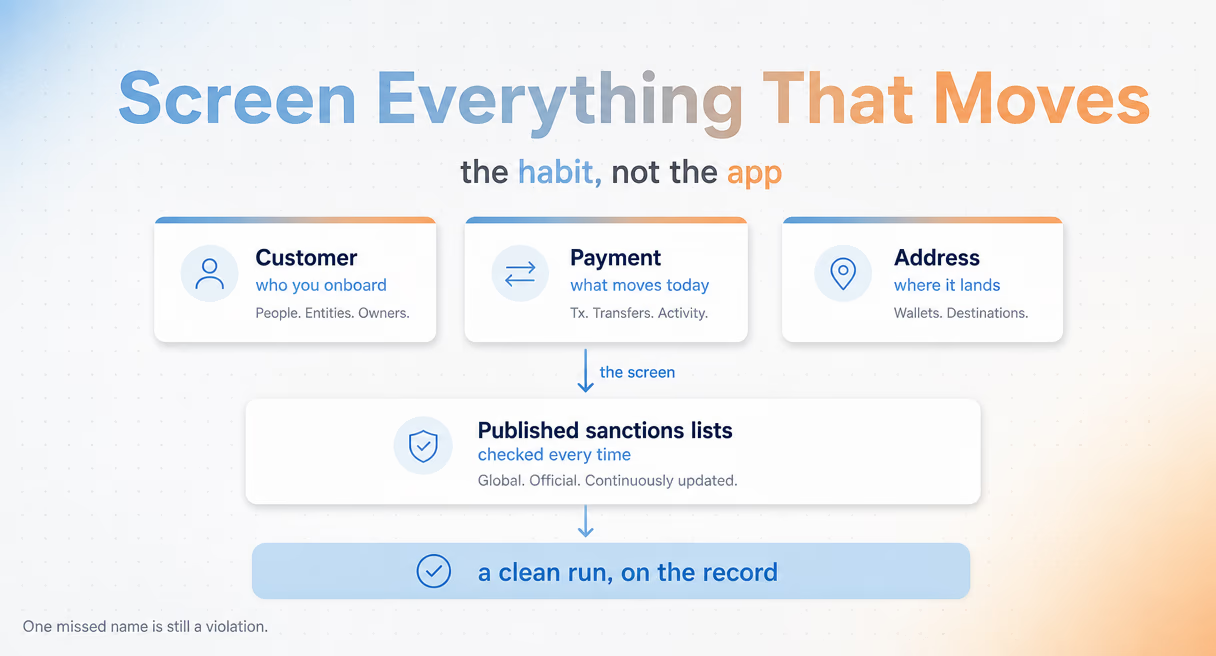
Проверка сопоставляет людей и активность, с которыми вы взаимодействуете, с именами, ограниченными OFAC Министерства финансов США и аналогичными органами. Сопоставление просто, практика — нет: списки меняются без предупреждения, имена имеют множество написаний, чистый ответ сегодня может оказаться неверным завтра.
Всё опирается на две идеи. Первая: проверка — процесс, а не кнопка; у неё есть входные данные, решения и записи. Вторая: это лишь один слой общей AML-системы, где санкционные субъекты входят в более широкий набор рисков криптобизнеса; эту сторону подробно рассматривает раздел AML.
Если ведомство вам незнакомо, руководство «Что такое OFAC?» объясняет, кто выпускает списки и почему они обязательны. Здесь внимание остаётся на рабочем процессе.
Почему криптокомандам необходим санкционный скрининг
Санкции США предусматривают ответственность без учёта вины: запрещённый перевод нарушает правила даже без умысла, а «мы не проверили» не является защитой. Криптовалюты добавляют риск адресов и мгновенный трансграничный охват. Регуляторы ожидают документированных проверок при подключении и после; ниже — типичная риск-ориентированная программа.
Списки следуют из программ, направленных на страну, сектор или деятельность. Охват каждой публикуется на официальной странице программ и информации по странам. При включении человека или компании операции становятся незаконными для бизнеса с привязкой к США; блокирование следует за владением, а не намерением.
Криптокоманды сталкиваются с этим в трёх точках. Подключение: новый клиент может быть включённым человеком или компанией. Платежи: адрес вывода может принадлежать санкционной организации. Время: чистый при регистрации субъект через месяц может попасть в список; одна проверка на входе быстро устаревает.
Штрафы зависят от слабости процесса, а не только числа плохих переводов. Команды, проверяющие, записывающие и перепроверяющие, показывают рабочий контроль. Неспособные показать работу — пробел; его цену разбирает руководство по правоприменению.
Ожидаемая структура не загадка. Проверка при подключении, повтор при изменении списков, назначенный ответственный за каждое решение и записи, доступные через год. Пятичастной программе от участия руководства до обучения посвящена отдельная страница; эта охватывает ядро скрининга внутри неё.
Каждый этап имеет руководство; полный список — в разделе санкций OFAC.
Процесс санкционного скрининга по шагам
Рабочая проверка содержит пять шагов: собрать сведения, сверить с актуальными списками, рассмотреть совпадения, решить и задокументировать, повторить при изменении списков. Каждый оставляет запись. Последовательное выполнение само формирует историю для аудита; пропуск проявляется именно в момент вопроса регулятора.
| Шаг | Действие | Результат |
|---|---|---|
| 1. Собрать | Получить имена, псевдонимы и адреса при подключении | Качественный набор входных данных |
| 2. Проверить | Сопоставить с текущими санкционными списками | Исходные совпадения или чистый результат |
| 3. Рассмотреть | Отделить реальные совпадения от похожих субъектов | Решение по каждому совпадению |
| 4. Документировать | Записать проверенное, обнаруженное и решённое | Аудиторский след |
| 5. Перепроверить | Повторить обработку базы при обновлении списков | Актуальный охват |
Первый шаг важнее, чем обычно считают. Транслитерированные имена распадаются на фрагменты, общие адреса скрывают структуры компаний, свободный текст поглощает необходимые данные. Ловушки сопоставления и работа с ними разобраны в руководстве по проверке OFAC.
Второй — сам поиск. Вручную искать в официальном SDN можно через Sanctions List Search OFAC; это подходящий способ разово проверить имя. Рабочие команды автоматизируют сопоставление, чтобы каждый клиент и адрес каждый раз проверялись по текущей версии.
Третий — основная реальная работа. Совпадение редко является вердиктом; обычно это вопрос. Этот Джон Смит — тот самый санкционный Джон Смит? Отсев ложных срабатываний без пропуска реальных требует навыка. Руководство по проверке разбирает фрагменты имён и общие элементы, сбивающие добросовестные команды.
Четвёртый и пятый замыкают цикл. Запишите версию списка, логику совпадения и решение. Затем повторяйте: включения происходят в любой день. Руководство по SDN показывает частоту изменений и устаревание вчерашнего ответа. Даже идеальная проверка списка может пропустить косвенный риск — ловушку, разобранную в руководстве по правилу 50 процентов.
Периодичность заслуживает внимания: здесь программы незаметно дают сбой. Триггер — обновление списка, а не квартал; в день включений база устаревает. Рабочие команды поручают системе следить за обновлениями и запускать повтор; журнал повторного запуска считают свидетельством актуальности, а не издержкой.
Результаты, которые можно объяснить регулятору
Программу оценивают по записям: что проверили, какие сведения списка использовали, кто решил и когда. Объяснимые результаты ценнее просто быстрых. Адресная проверка через API записывает события; организация добавляет человеческие решения, свидетельства списка и материалы, объясняющие обработку.
Инспектор никогда не спрашивает только о наличии инструмента. Вопрос — «покажите, что произошло». Команда, способная извлечь историю любого клиента, адреса и уведомления с версией списка, отвечает ещё до завершения вопроса. Команда, восстанавливающая историю по памяти, не отвечает, насколько бы хороша ни была практическая проверка.
Одна привычка отличает устойчивые к аудиту программы: закрывать каждое уведомление с причиной. Отклонённое совпадение получает предложение с идентификатором, отличившим похожего субъекта. Через шесть месяцев это предложение отделяет догадку от записи.
Здесь инструменты оправдывают своё место. Phalcon Compliance проверяет адреса и транзакции; санкционные субъекты — одна из 17 категорий индикаторов риска. Каждый результат возвращается по пятиуровневой шкале: критический, высокий, средний, низкий и отсутствие риска, чтобы человек мог прочитать и сослаться. Запись содержит объект, уровень, сработавшие индикаторы, обработавшего сотрудника и время.
Смысл не в скорости ради скорости. Встроенная в платёжный путь проверка с понятными уровнями создаёт проверяемые записи, поддерживающие общее досье организации. Актуальные тарифы — на странице Phalcon Compliance. Раздел санкций OFAC объединяет остальные материалы — от ведомства до распространения санкций на адреса.