
¿Qué es el screening de sanciones?
El screening de sanciones es el hábito de comprobar cada cliente, pago y dirección frente a las listas de sanciones que publican los gobiernos. En cripto, una sola transferencia a una persona designada puede constituir una infracción incluso cuando nadie pretendía causar daño. Esta página recorre el proceso completo para los equipos que deben explicar cada paso a un regulador. El hub de sanciones de OFAC reúne las guías relacionadas.
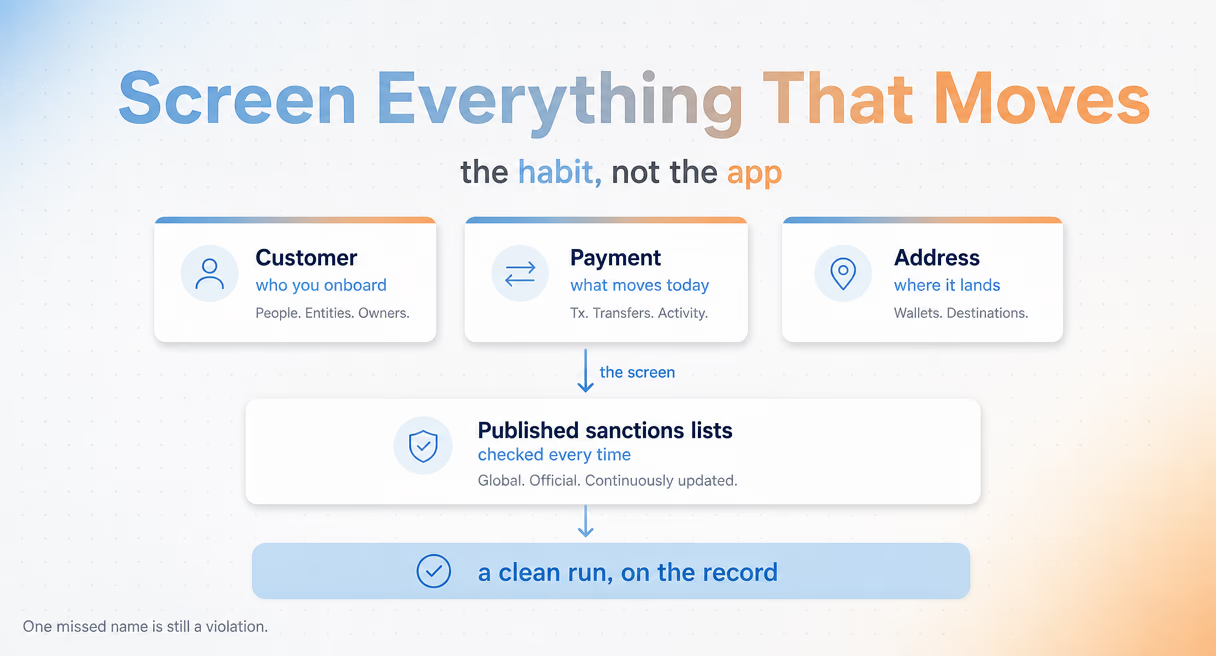
El screening consiste en comparar las personas y actividades con las que tienes contacto frente a los nombres que la Oficina de Control de Activos Extranjeros del Tesoro estadounidense, y organismos similares, han puesto fuera de los límites permitidos. La comparación es sencilla. La práctica no lo es, porque las listas cambian sin aviso, los nombres llegan en muchas grafías y una respuesta limpia hoy puede ser incorrecta mañana.
Dos ideas anclan todo lo demás. Primero, el screening es un proceso, no un botón: tiene entradas, puntos de decisión y registros. Segundo, es solo una capa del marco más amplio contra el lavado de dinero, donde las partes sancionadas forman parte de un conjunto de tipos de riesgo que comprueba una empresa cripto, un ángulo que la familia AML trata en profundidad.
Si eres nuevo en la agencia detrás de las listas, la guía sobre qué es OFAC de esta familia explica quién las emite y por qué tienen fuerza vinculante. Aquí el foco permanece en el propio proceso operativo.
Por qué no es negociable para cripto
Las sanciones estadounidenses se aplican sobre una base de responsabilidad objetiva: una transferencia prohibida constituye una infracción incluso sin intención, y «no lo comprobamos» no es una defensa. Cripto añade exposición a nivel de dirección y alcance transfronterizo instantáneo. Los reguladores esperan screening documentado durante el alta y después, y el proceso siguiente muestra el aspecto habitual de un programa basado en riesgos.
Las listas proceden de programas de sanciones, cada uno dirigido a un país, un sector o una actividad. La página oficial de programas e información por países del sitio de OFAC publica el alcance de cada programa. Cuando una persona o empresa entra en una lista, operar con ella pasa a ser ilegal para negocios con nexo estadounidense, y el bloqueo sigue la propiedad, no la intención.
Los equipos cripto lo sienten en tres lugares concretos. Alta: un cliente nuevo puede ser un individuo designado o una empresa identificada en la lista. Pagos: una dirección de retirada puede pertenecer a una entidad designada. Tiempo: una parte limpia al registrarse puede ser designada un mes después, de modo que una única consulta a la entrada envejece deprisa.
Las penalizaciones escalan con la debilidad del proceso, no solo con el número de transferencias indebidas. Los equipos que comprueban, registran y repiten demuestran un control operativo. Los que no pueden mostrar su trabajo muestran una brecha, y la guía de aplicación de esta familia explica su coste.
Lo que esperan los reguladores tiene una forma y no es un misterio. Screening durante el alta, de nuevo cuando cambian las listas, un responsable identificado para cada decisión y registros que soporten ser recuperados un año después. El marco de cinco partes que leen los examinadores, desde el compromiso directivo hasta la formación, tiene su propia página en esta familia; esta posee el núcleo de screening dentro de ese marco.
Cada fase de ese flujo tiene su propia guía y el hub de sanciones de OFAC indexa el conjunto completo.
El proceso paso a paso
El screening operativo tiene cinco pasos: recoger los datos, compararlos frente a listas actuales, hacer triaje de cualquier coincidencia, decidir y documentar, y volver a comprobar cuando cambian las listas. Cada paso deja un registro. Síguelos en orden y la historia de auditoría se escribe sola; omite uno y la brecha aparece exactamente cuando pregunta un regulador.
| Paso | Acción | Resultado |
|---|---|---|
| 1. Recoger | Nombres, alias y direcciones al alta | Entradas limpias |
| 2. Comprobar | Comparar con listas actuales | Coincidencias o limpio |
| 3. Triaje | Separar reales y parecidos | Decisión por coincidencia |
| 4. Documentar | Registrar entrada, hallazgo y decisión | Trazabilidad |
| 5. Repetir | Revisar cartera al actualizarse | Cobertura vigente |
El primer paso merece más respeto del que suele recibir. Los nombres transliterados se dividen en fragmentos, las direcciones compartidas ocultan estructuras societarias y los campos de texto libre se tragan los datos que necesitas. La guía de comprobación OFAC explica trampas y soluciones.
El segundo paso es la propia comprobación. Sanctions List Search permite buscar SDN manualmente una vez; los equipos automatizan para comprobar cada cliente y dirección siempre con la versión actual.
En el tercer paso ocurre la mayor parte del trabajo real. Una coincidencia rara vez es un veredicto: es una pregunta. ¿Este John Smith es el John Smith designado? Hacer triaje de falsos positivos sin omitir los verdaderos exige habilidad, y la guía de comprobación cubre los patrones, desde fragmentos de nombres hasta palabras compartidas, que hacen tropezar a equipos honestos.
Los pasos cuarto y quinto cierran el ciclo. Registra la versión de la lista, la lógica de coincidencia y la decisión. Después vuelve a comprobar, porque las designaciones llegan cualquier día: La guía SDN explica ritmo y caducidad. Incluso una consulta perfecta omite exposición indirecta; la guía del 50 por ciento explica la trampa.
La cadencia merece su propia frase, porque aquí fallan silenciosamente los programas. El disparador es una actualización de la lista, no un trimestre del calendario: el día que llegan las designaciones es el día que la cartera queda desactualizada. Los equipos operativos dejan que el sistema observe actualizaciones y vuelva a ejecutar por sí solo, y tratan el registro de esas ejecuciones como prueba de actualidad, no como sobrecarga.
Resultados explicables al regulador
Un programa de screening se juzga por sus registros: qué se comprobó, qué información de las listas se utilizó, quién decidió y cuándo. Los resultados explicables superan a los que solo son rápidos. El screening de direcciones en un pipeline API registra los eventos de comprobación; la institución añade las decisiones humanas, las pruebas de las listas y los demás materiales necesarios para explicar su actuación.
La pregunta del examen nunca es si tenías una herramienta. Es esta: muéstrame qué ocurrió. Un equipo que puede recuperar el historial de cualquier cliente, dirección y alerta, con la versión de la lista adjunta, ha respondido antes de que el regulador termine de preguntar. Un equipo que debe reconstruirlo de memoria no lo ha hecho, por bueno que fuera su screening en la práctica.
Un hábito separa los programas que sobreviven a auditorías de los que simplemente las pasan: cerrar cada alerta con un motivo. Una coincidencia descartada recibe una frase que identifica el dato que separó el parecido de la coincidencia real. Seis meses después, esa frase es la diferencia entre una conjetura reconstruida y un registro.
Aquí es donde las herramientas se ganan su lugar. Phalcon Compliance comprueba tanto direcciones como transacciones, y las entidades sancionadas son una de las 17 categorías de indicadores de riesgo que señala. Cada resultado regresa en la escala de cinco niveles a la que vuelve esta familia: crítico, alto, medio, bajo y sin riesgo, para que una persona pueda leerlo y citarlo. El registro detrás de cada consulta contiene el objeto comprobado, el nivel, los indicadores activados, la persona que lo gestionó y el momento.
El punto no es la velocidad por sí misma. Es que el screening que vive dentro de la ruta de pago, con niveles que una persona puede leer y citar, aporta registros de screening revisables que respaldan el expediente más amplio de la institución. Phalcon Compliance expone planes y el hub OFAC reúne desde oficina hasta direcciones.