
Was ist Sanktionsscreening?
Sanktionsscreening bedeutet, jeden Kunden, jede Zahlung und jede Adresse mit den von Regierungen veröffentlichten Sanktionslisten abzugleichen. Im Krypto-Bereich kann schon ein einziger Transfer an eine gelistete Person einen Verstoß darstellen, auch ohne schädliche Absicht. Diese Seite führt durch den gesamten Prozess – für Teams, die jeden Schritt gegenüber einer Aufsichtsbehörde erklären müssen. Im Themenbereich OFAC-Sanktionen finden Sie die zugehörigen Leitfäden.
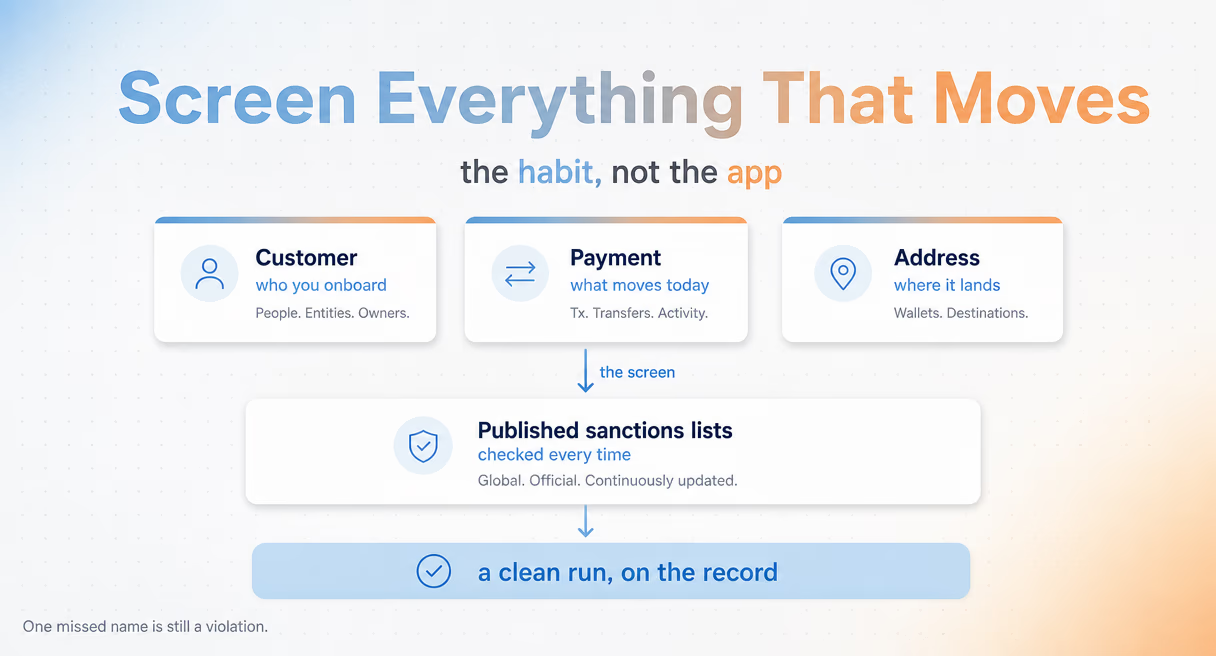
Beim Screening werden Personen und Aktivitäten, mit denen Sie in Berührung kommen, mit Namen abgeglichen, für die das Office of Foreign Assets Control des US-Finanzministeriums und vergleichbare Behörden Beschränkungen verhängt haben. Der Abgleich ist einfach. Die praktische Umsetzung ist es nicht: Listen ändern sich ohne Vorankündigung, Namen erscheinen in vielen Schreibweisen, und ein heute unauffälliges Prüfergebnis kann morgen falsch sein.
Zwei Grundgedanken tragen alles Weitere. Erstens ist Screening ein Prozess, kein Knopfdruck: Es umfasst Eingaben, Entscheidungspunkte und Nachweise. Zweitens ist es nur eine Ebene der umfassenderen Geldwäschebekämpfung. Risiken durch sanktionierte Parteien sind nur eine der Risikokategorien, die ein Krypto-Unternehmen prüft. Diesen Zusammenhang behandelt die AML-Artikelreihe ausführlich.
Wenn Sie die Behörde hinter den Listen noch nicht kennen, erläutert der Leitfaden „Was ist OFAC?“ dieser Reihe, wer sie herausgibt und warum sie rechtlich verbindlich sind. Hier liegt der Schwerpunkt auf dem praktischen Prozess selbst.
Warum Krypto-Teams auf Sanktionsscreening nicht verzichten können
US-Sanktionen beruhen auf verschuldensunabhängiger Haftung: Ein verbotener Transfer ist auch ohne Vorsatz ein Verstoß. „Wir haben nicht geprüft“ ist keine Entlastung. Krypto bringt adressbezogene Risiken und eine unmittelbare grenzüberschreitende Reichweite hinzu. Aufsichtsbehörden erwarten dokumentiertes Screening bei der Kundenaufnahme und danach. Der folgende Prozess zeigt, wie ein risikobasiertes Programm typischerweise aussieht.
Die Listen stammen aus Sanktionsprogrammen, die jeweils auf ein Land, einen Sektor oder eine Aktivität ausgerichtet sind. Den Geltungsbereich jedes Programms veröffentlicht OFAC auf seiner offiziellen Seite zu Programmen und Länderinformationen. Wird eine Person oder ein Unternehmen gelistet, sind Geschäfte mit ihr beziehungsweise ihm für Unternehmen mit US-Bezug rechtswidrig. Die Sperrwirkung folgt den Eigentumsverhältnissen, nicht der Absicht.
Krypto-Teams spüren das an drei konkreten Stellen. Kundenaufnahme: Ein neuer Kunde kann eine gelistete Person oder ein namentlich gelistetes Unternehmen sein. Zahlungen: Eine Auszahlungsadresse kann einer gelisteten Entität gehören. Zeit: Eine bei der Registrierung noch unauffällige Partei kann einen Monat später gelistet sein. Eine einmalige Prüfung am Eingang veraltet daher schnell.
Die Höhe der Geldbußen hängt von den Schwächen des Prozesses ab, nicht nur von der Zahl verbotener Transfers. Teams, die prüfen, dokumentieren und erneut kontrollieren, weisen eine funktionierende Kontrolle nach. Teams, die ihre Arbeit nicht belegen können, offenbaren eine Lücke. Was das kostet, zeigt der Leitfaden zur Durchsetzung in dieser Reihe.
Die Erwartungen der Aufsichtsbehörden sind konkret und kein Geheimnis: Screening bei der Kundenaufnahme, erneutes Screening bei Listenänderungen, eine benannte verantwortliche Person für jede Entscheidung und Unterlagen, die sich auch ein Jahr später noch abrufen lassen. Das fünfteilige Programmrahmenwerk, das Prüfer von der Unterstützung durch die Geschäftsleitung bis zu Schulungen betrachten, hat eine eigene Seite in dieser Reihe. Diese Seite behandelt den Screening-Kern innerhalb dieses Rahmens.
Jede Phase dieses Ablaufs erhält einen eigenen Leitfaden. Der Themenbereich OFAC-Sanktionen erschließt die gesamte Reihe.
Der Sanktionsscreening-Prozess Schritt für Schritt
Wirksames Screening besteht aus fünf Schritten: Daten erfassen, mit aktuellen Listen abgleichen, Treffer bewerten, entscheiden und dokumentieren sowie bei Listenänderungen erneut prüfen. Jeder Schritt hinterlässt einen Nachweis. Werden sie in dieser Reihenfolge ausgeführt, lässt sich der Ablauf bei einer Prüfung nachvollziehen. Wird ein Schritt ausgelassen, zeigt sich die Lücke genau dann, wenn die Aufsichtsbehörde nachfragt.
| Schritt | Ihre Aufgabe | Ergebnis |
|---|---|---|
| 1. Erfassen | Namen, Aliasnamen und Adressen bei der Kundenaufnahme sammeln | Ein sauberer Eingabedatensatz für das Screening |
| 2. Prüfen | Die Eingaben mit aktuellen Sanktionslisten abgleichen | Unbewertete Treffer oder ein unauffälliges Ergebnis |
| 3. Bewerten | Echte Übereinstimmungen von bloßen Ähnlichkeiten unterscheiden | Eine Entscheidung zu jedem Treffer |
| 4. Dokumentieren | Festhalten, was geprüft, festgestellt und entschieden wurde | Ein nachvollziehbarer Prüfpfad |
| 5. Erneut prüfen | Den Bestand bei Listenaktualisierungen nochmals abgleichen | Eine aktuell bleibende Abdeckung |
Der erste Schritt verdient mehr Aufmerksamkeit, als er gewöhnlich bekommt. Transliterierte Namen zerfallen in Fragmente, gemeinsame Adressen verdecken Unternehmensstrukturen, und Freitextfelder verschlucken benötigte Daten. Typische Fallstricke beim Abgleich und mögliche Gegenmaßnahmen behandelt ein eigener Abschnitt im Leitfaden zur OFAC-Prüfung.
Schritt zwei ist die eigentliche Prüfung. Sie können die offizielle SDN-Liste über das von OFAC bereitgestellte Werkzeug Sanctions List Search manuell durchsuchen. Für die einmalige Abfrage eines einzelnen Namens ist das der richtige Weg. Operative Teams automatisieren denselben Abgleich, damit jeder Kunde und jede Adresse jedes Mal anhand der aktuellen Listenversion geprüft wird.
In Schritt drei fällt die meiste praktische Arbeit an. Ein Treffer ist selten ein Urteil, sondern zunächst eine Frage: Ist dieser John Smith der gelistete John Smith? Fehlalarme auszusortieren, ohne echte Treffer zu übersehen, erfordert Erfahrung. Der Leitfaden zur Einzelprüfung behandelt die Muster, die auch sorgfältige Teams in die Irre führen – von Namensfragmenten bis zu gemeinsamen Namensbestandteilen.
Die Schritte vier und fünf schließen den Kreis. Dokumentieren Sie die Listenversion, die Abgleichslogik und die Entscheidung. Prüfen Sie anschließend erneut, denn Listungen können an jedem Tag erfolgen. Der Leitfaden zur SDN-Liste zeigt, wie häufig sie sich verändert und warum ein gestern unauffälliges Ergebnis seine Gültigkeit verliert. Bedenken Sie außerdem: Selbst ein perfekter Listenabgleich kann indirekte Risiken übersehen. Diese Falle erklärt der Leitfaden zur 50-Prozent-Regel.
Der Prüfrhythmus verdient besondere Beachtung, denn hier versagen Programme oft unbemerkt. Auslöser ist eine Listenaktualisierung, nicht der Beginn eines Kalenderquartals: Am Tag einer neuen Listung ist der bisherige Bestandsabgleich überholt. Operative Teams lassen das Screening-System Aktualisierungen überwachen und automatisch neue Durchläufe starten. Das Protokoll dieser Durchläufe verstehen sie als Nachweis der Aktualität, nicht als unnötigen Aufwand.
Screening-Ergebnisse, die Sie einer Aufsichtsbehörde erklären können
Ein Screening-Programm wird an seinen Nachweisen gemessen: Was wurde geprüft, welche Listeninformationen wurden verwendet, wer hat wann entschieden? Erklärbare Ergebnisse sind wertvoller als bloß schnelle. Adressscreening innerhalb einer API-Verarbeitungskette protokolliert Screening-Ereignisse. Das Institut ergänzt menschliche Entscheidungen, Belege zum Listenstand und weitere Unterlagen, die sein Vorgehen nachvollziehbar machen.
Die Prüfungsfrage lautet nie, ob Sie ein Werkzeug besaßen. Sie lautet: Zeigen Sie mir, was geschehen ist. Ein Team, das für jeden Kunden, jede Adresse und jede Warnmeldung die Historie samt Listenversion abrufen kann, hat schon geantwortet, bevor die Aufsichtsbehörde die Frage beendet. Ein Team, das die Vergangenheit aus dem Gedächtnis rekonstruieren muss, hat keine belastbare Antwort – unabhängig davon, wie gut sein Screening tatsächlich war.
Eine Gewohnheit unterscheidet Programme, die Audits dauerhaft standhalten, von solchen, die sie bloß bestehen: jede Warnmeldung mit einer Begründung abschließen. Wird ein Treffer ausgeräumt, genügt ein Satz, der das Identifikationsmerkmal nennt, durch das sich die ähnliche Partei von der tatsächlich gelisteten unterscheidet. Sechs Monate später macht dieser Satz den Unterschied zwischen einer nachträglichen Vermutung und einem belastbaren Nachweis.
Hier zeigt sich der Wert der Werkzeuge. Phalcon Compliance prüft Adressen und Transaktionen. Sanktionierte Entitäten sind eine von 17 Kategorien von Risikoindikatoren, die das System kennzeichnet. Jedes Ergebnis nutzt die fünfstufige Skala, auf die diese Reihe immer wieder zurückkommt: Kritisch, Hoch, Mittel, Niedrig und Kein Risiko. So kann ein Mensch es lesen und darauf Bezug nehmen. Der Nachweis jeder Prüfung enthält das geprüfte Objekt, die Risikostufe, die ausgelösten Risikoindikatoren, die bearbeitende Person und den Zeitpunkt.
Es geht nicht um Geschwindigkeit als Selbstzweck. Screening direkt im Zahlungsweg, mit für Menschen lesbaren und zitierbaren Risikostufen, liefert überprüfbare Screening-Nachweise als Beitrag zur umfassenderen Belegsammlung des Instituts. Die Seite zu Phalcon Compliance erläutert die aktuellen Tarife. Im Themenbereich OFAC-Sanktionen finden Sie die weiteren Leitfäden – von der Behörde selbst bis zu der Frage, wie Listungen Adressen erfassen.