
Что означает комплаенс OFAC
Комплаенс OFAC — работающая программа, удерживающая криптобизнес от запрещённых операций, а не просто знание правил. Регуляторы оценивают программу: поддержку руководства, оценку риска, средства проверки и блокирования, тестирование и обучение. Здесь все пять частей разобраны так, как их читает инспектор. Связанные руководства собраны в разделе санкций OFAC.
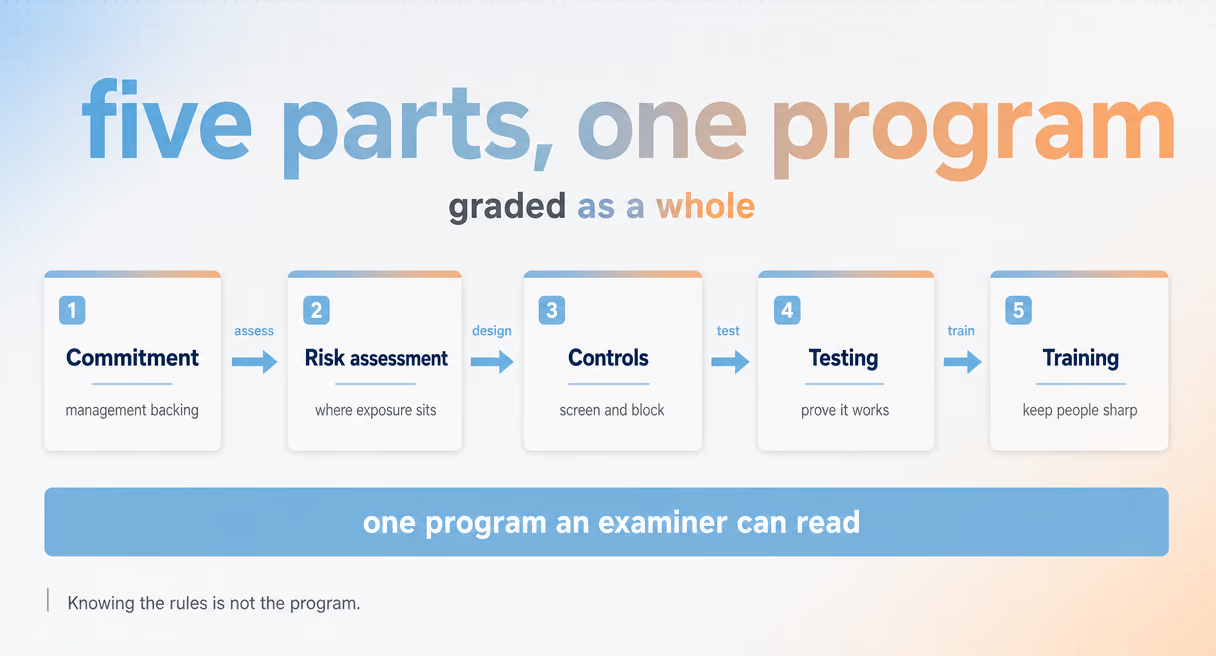
Слово «программа» здесь существенно. Для OFAC разовый чек-лист не равен комплаенсу; им является повторяемая система, выявляющая включённых субъектов, записывающая действия и улучшающаяся после сбоев. Ожидания явно закреплены в A Framework for OFAC Compliance Commitments, где названы пять основных частей. Урегулирования регулярно ссылаются на пробелы в них при определении штрафов.
Важен и охват. OFAC-комплаенс — санкционная часть общей AML-системы рядом с мониторингом и отчётностью, относящимися к AML по правовым полномочиям FinCEN. Для бизнеса виртуальных активов обе части используют клиентов и адреса, поэтому команды часто строят их вместе. Разницу обязанностей лицензированной организации и компании, на которую распространяются требования санкций США, рассматривает раздел VASP.
Пять частей программы OFAC
Рамочный документ называет пять частей: участие руководства, оценка риска, внутренний контроль, тестирование и аудит, обучение. Каждая закрывает тип сбоя, который пропускают остальные; инспектор рассматривает их как единую систему. Криптокоманды ошибаются теми же пятью способами, что и все остальные, только с добавлением адресов.
| Часть | Как выглядит в криптокомпании |
|---|---|
| Участие руководства | Назначенный старший ответственный, бюджет и заявленная политика |
| Оценка риска | Письменное описание точек санкционного риска |
| Внутренний контроль | Работающие процедуры проверки, блокирования и лицензий |
| Тестирование и аудит | Плановая проверка фактического срабатывания контроля |
| Обучение | Сотрудники понимают уведомления и знают действия |
Участие руководства кажется абстракцией, пока дело о нарушении не укажет на его отсутствие. OFAC ожидает старшего ответственного за санкционный риск, а не общий почтовый ящик. Оценка риска картографирует клиентов, блокчейны и активы, платёжные маршруты, контрагентов и привязку к США. Следующий раздел подробно разбирает её, поскольку качество наследуют все последующие этапы.
Внутренний контроль соединяет программу с обработкой операций: проверка при подключении и после него, рассмотрение совпадений назначенными сотрудниками, процедуры блокирования и отказа, готовые к аудиту записи. Руководство по санкционному скринингу описывает ядро проверок, а руководство по проверке OFAC — разовый поиск, с которого начинается и где даёт сбой большинство мер.
Тестирование задаёт неудобный вопрос: обнаружим ли мы включённого субъекта, если он появится сегодня? Честные ответы дают плановые аудиты, выборочные повторные проверки и разборы инцидентов. Обучение замыкает цикл: уведомление сначала получает человек, и следующий щелчок определяет, сработал ли контроль.
Читать пять частей как чек-лист — упустить взаимосвязи. Оценка риска указывает контролю, где искать; контроль — что выбирать для теста; тестирование — чему учить; руководство на основании всех четырёх решает, куда направить следующий бюджет. Слабость одной части проявляется шумом в остальных, и так инспекторы её находят.
Каждой части посвящено руководство в разделе санкций OFAC.
Оценка санкционного риска: начало программы
Оценка риска — письменная карта того, как санкционный риск входит в бизнес: типы клиентов, продукты, блокчейны и схемы операций, ранжированные по вероятности и ущербу. Команды часто пропускают её, а инспекторы читают первой: карта обосновывает остальные меры либо обнаруживает их слабость.
Метод прост. Перечислите предложения и пользователей. Для криптокомпании это клиентские сегменты, потоки пополнения и вывода, поддерживаемые активы и сети, услуги, затрагивающие американских лиц или доллары. Для каждого пункта спросите, как через него мог бы прийти санкционный субъект и каков был бы ущерб.
Ранжирование превращает перечень в решения. Высоконагруженные маршруты вывода с анонимными отправителями получают высокий риск; небольшой канал подключения верифицированных компаний — ниже. Затем распределяются ресурсы: где нужен непрерывный скрининг, где достаточно ручного, где отказ дешевле любого контроля. Риск, принятый письменно с причиной, выглядит как суждение; тот же риск без документа — как пробел.
Оценка устаревает подобно спискам. Новые сети, продукты, страны клиентов заново открывают карту. Рабочая привычка — пересматривать её по графику и перед каждым крупным запуском. У команд, считающих её живым документом, остальная программа выстраивается естественно.
Две привычки поддерживают честность оценки. Записывайте, о чём решили не беспокоиться, и почему: необъяснённое принятие похоже на недосмотр, объяснённое — на суждение. Датируйте каждую версию: инспектор спрашивает не просто о наличии карты, а о её актуальности в момент соответствующих действий.
Что доказывают текущие записи
Текущие записи позволяют программе показывать, а не утверждать: датированные результаты, решения конкретных людей, сообщения о блокировании и журналы обучения. По запросу регулятора об обработке конкретного субъекта их нужно извлечь. Инструменты записывают собственные события; организация хранит решения, сообщения, записи об обучении и другие свидетельства общей программы.
Вопрос инспектора конкретен: покажите этого клиента, этот адрес, эту дату. Программа с текущими записями извлекает историю с версией списка, и разговор движется дальше. Программа, восстанавливающая прошлое по скриншотам и памяти, уже дала основание для замечания независимо от фактической работы проверки.
Это аргумент за встроенный в процесс скрининг. Phalcon Compliance покрывает адреса и транзакции, включая санкционные субъекты среди категорий риска. Каждая проверка создаёт датированную запись, поддерживающую, но не завершающую сама по себе общее комплаенс-досье. Если применимые правила требуют сообщения, черновики STR для Гонконга и Сингапура на платных тарифах дают команде документ для проверки, редактирования и самостоятельной подачи. Тарифы описаны на странице Phalcon Compliance.
Масштаб меняет объём, но не структуру. Сто проверок в день и сто тысяч создают одинаковую строку из шести полей; малому бизнесу не делают скидку на вопрос восстановления истории. Поэтому записи нужно обсуждать вместе с инструментами с первого дня, а не добавлять после первого письма аудитора.
Записи возвращают обратную связь в оценку риска: закономерности уведомлений показывают ошибки карты. Полный набор материалов, от ведомства до штрафов, оценивающих такие пробелы, начинается в разделе санкций OFAC.