
Was OFAC-Compliance bedeutet
OFAC-Compliance bedeutet, ein wirksames Programm zu betreiben, das Ihr Krypto-Unternehmen von verbotenen Geschäften fernhält. Die Regeln zu kennen, genügt nicht. Aufsichtsbehörden beurteilen das Programm: die Unterstützung durch die Geschäftsleitung, eine Risikobewertung, Kontrollen zum Prüfen und Sperren, Wirksamkeitsprüfungen und Schulungen. Diese Seite erläutert alle fünf Bestandteile aus Sicht einer prüfenden Behörde. Im Themenbereich OFAC-Sanktionen finden Sie die zugehörigen Leitfäden.
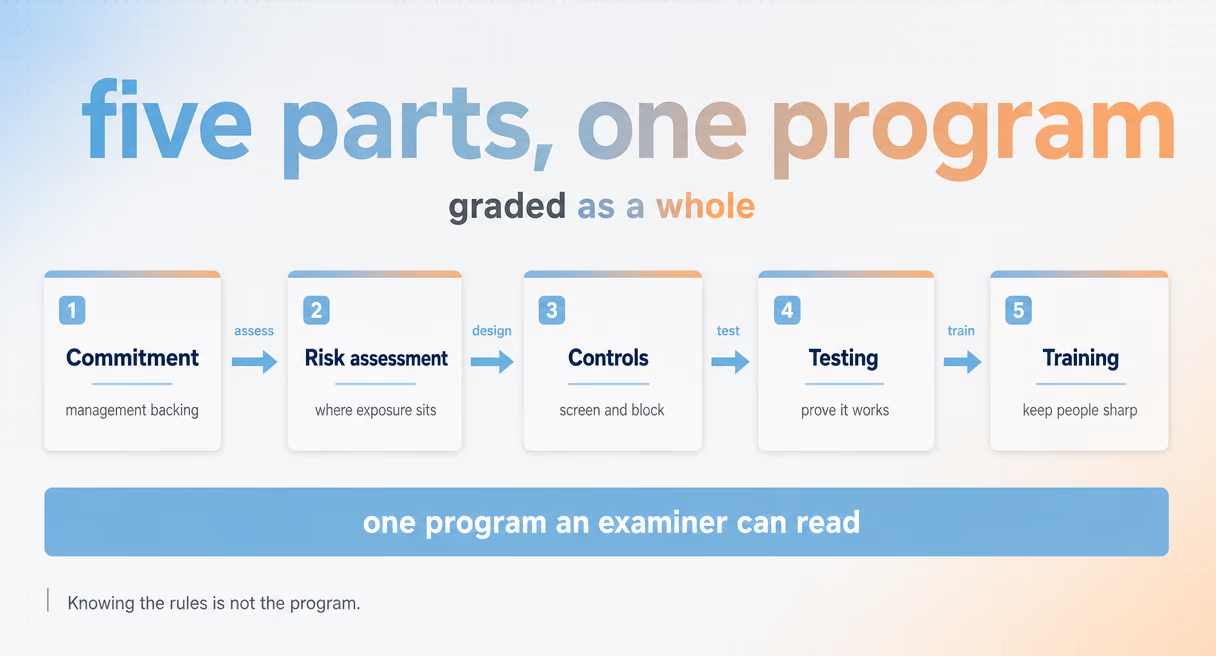
Das Wort „Programm“ ist hier entscheidend. Eine einmalig abgearbeitete Checkliste gilt aus Sicht von OFAC nicht als Compliance. Gefordert ist ein wiederholbarer Prozess, der gelistete Parteien erkennt, seine Maßnahmen dokumentiert und aus Fehlern lernt. Die Behörde hat ihre Erwartungen in A Framework for OFAC Compliance Commitments ausdrücklich festgehalten. Dieses Dokument nennt fünf wesentliche Bestandteile. In Vergleichen zur Beilegung von Sanktionsverfahren werden Lücken in diesen Bereichen regelmäßig bei der Bemessung von Geldbußen angeführt.
Auch die Abgrenzung ist wichtig. OFAC-Compliance bildet den Sanktionsbereich innerhalb des umfassenderen Systems zur Geldwäschebekämpfung. Daneben stehen Pflichten wie Überwachung und Meldungen, die auf AML-Seite unter die gesetzlichen Befugnisse von FinCEN fallen. Bei einem Unternehmen für virtuelle Vermögenswerte nutzen beide Bereiche dieselben Ausgangsdaten: Kunden und Adressen. Deshalb bauen Teams sie häufig gemeinsam auf. Die Abgrenzung zwischen den Pflichten eines lizenzierten Instituts und denen eines Unternehmens mit US-Sanktionsrisiko behandelt die VASP-Artikelreihe.
Die fünf Bestandteile eines OFAC-Compliance-Programms
Das Rahmenwerk nennt fünf Bestandteile: Unterstützung durch die Geschäftsleitung, Risikobewertung, interne Kontrollen, Wirksamkeitsprüfungen und Audits sowie Schulungen. Jeder Bestandteil deckt Schwachstellen ab, die die anderen vier nicht erfassen. Prüfer betrachten sie als zusammenhängendes System. Krypto-Teams scheitern an denselben fünf Stellen wie andere Unternehmen – nur kommen bei ihnen Adressen hinzu.
| Bestandteil | Umsetzung in einem Krypto-Unternehmen |
|---|---|
| Unterstützung durch die Geschäftsleitung | Eine benannte Führungskraft mit Verantwortung, ein Budget und eine festgelegte Richtlinie |
| Risikobewertung | Eine schriftliche Darstellung der Berührungspunkte mit Sanktionsrisiken |
| Interne Kontrollen | Funktionsfähige Verfahren für Screening, Sperrung und Genehmigungen |
| Wirksamkeitsprüfungen und Audits | Planmäßige Kontrollen, ob die vorgesehenen Maßnahmen tatsächlich ausgelöst wurden |
| Schulungen | Mitarbeitende, die Warnmeldungen verstehen und wissen, was zu tun ist |
Die Unterstützung durch die Geschäftsleitung wirkt wie ein weicher Faktor – bis ihr Fehlen in einem Sanktionsverfahren ausdrücklich angeführt wird. Die Behörde erwartet eine Führungskraft, die für Sanktionsrisiken verantwortlich ist, nicht bloß ein gemeinsames E-Mail-Postfach. Die Risikobewertung erfasst anschließend die Exposition: Kundentypen, Blockchains und Vermögenswerte, Zahlungswege und Gegenparteien sowie den jeweiligen US-Bezug. Der nächste Abschnitt geht darauf näher ein, denn die Qualität aller nachfolgenden Maßnahmen hängt davon ab.
Bei den internen Kontrollen trifft das Programm auf die operativen Abläufe: Screening bei der Kundenaufnahme und danach, Bewertung von Treffern durch benannte Entscheidungsträger, Verfahren für Sperrung und Ablehnung sowie eine Dokumentation, die einer Prüfung standhält. Der Leitfaden zum Sanktionsscreening behandelt den Kern des Screenings. Der Leitfaden zur OFAC-Prüfung erläutert die Einzelabfrage, mit der die meisten Kontrollen beginnen – und bei der auch viele Lücken entstehen.
Wirksamkeitsprüfungen stellen die unbequeme Frage: Würden wir eine gelistete Partei erkennen, wenn sie heute Kunde werden wollte? Planmäßige Audits, stichprobenartige Nachprüfungen und die Aufarbeitung von Vorfällen liefern belastbare Antworten. Schulungen schließen den Kreis, denn eine Warnmeldung landet zunächst bei einem Menschen. Dessen nächster Klick entscheidet darüber, ob die Kontrolle greift.
Die fünf Bestandteile als bloße Checkliste zu lesen, verfehlt ihren Zweck: Sie beeinflussen sich gegenseitig. Die Risikobewertung gibt vor, wo Kontrollen ansetzen. Die Kontrollen bestimmen, welche Stichproben zu prüfen sind. Die Prüfergebnisse zeigen, welche Schulungsinhalte nötig sind. Und die Geschäftsleitung entscheidet auf Grundlage aller vier Bereiche, wo sie als Nächstes Mittel einsetzt. Eine Schwäche in einem Bereich macht sich in den anderen bemerkbar. So kommen Prüfer ihr auf die Spur.
Zu jedem der fünf Bestandteile gibt es einen eigenen Leitfaden, gebündelt im Themenbereich OFAC-Sanktionen.
Bewertung von Sanktionsrisiken: Der Ausgangspunkt des Programms
Eine Risikobewertung hält schriftlich fest, an welchen Stellen Sanktionsrisiken in Ihr Geschäft gelangen: über Kundentypen, Produkte, Blockchains und Transaktionsmuster, geordnet nach Eintrittswahrscheinlichkeit und Schadensausmaß. Teams überspringen diesen Schritt häufig; Prüfer lesen ihn zuerst. Denn jede weitere Kontrolle wird durch diese Bestandsaufnahme entweder begründet oder als unzureichend erkennbar.
Die Methode ist unspektakulär. Erfassen Sie, was Sie anbieten und wer es nutzt. Für ein Krypto-Unternehmen bedeutet das: Kundensegmente, Ein- und Auszahlungsabläufe, unterstützte Vermögenswerte und Blockchains sowie alle Dienstleistungen mit Bezug zu US-Personen oder US-Dollar auflisten. Fragen Sie anschließend für jeden Punkt, wie eine gelistete Partei über diesen Weg auftreten könnte und welcher Schaden daraus entstünde.
Erst die Gewichtung macht aus der Bestandsaufnahme konkrete Entscheidungen. Stark genutzte Auszahlungswege mit anonymen Absendern erhalten eine hohe Risikoeinstufung; ein kleiner Aufnahmeprozess für verifizierte Geschäftskunden eine niedrigere. Daraus folgt die Mittelverteilung: Wo läuft das Screening kontinuierlich, wo genügt eine manuelle Prüfung, und wo ist eine grundsätzliche Ablehnung günstiger als jede Kontrolle? Ein schriftlich und begründet akzeptiertes Risiko zeigt eine bewusste Abwägung. Dasselbe Risiko ohne Dokumentation erscheint als Lücke.
Die Bewertung veraltet ebenso wie die Listen. Neue Blockchains, neue Produkte, neue Herkunftsländer von Kunden: Jede Änderung erfordert einen erneuten Blick auf das Risikobild. Bewährt hat sich eine Überprüfung in festen Abständen und bei jeder wesentlichen Einführung. Wer die Bewertung als fortlaufend gepflegtes Dokument versteht, schafft damit die Grundlage für das übrige Programm.
Zwei Gewohnheiten machen die Bewertung belastbar. Halten Sie fest, welche Risiken Sie bewusst nicht weiterverfolgen, und begründen Sie dies. Eine unbegründete Akzeptanz wirkt wie ein Versäumnis, eine begründete wie eine Abwägung. Versehen Sie außerdem jede Version mit einem Datum. Prüfer fragen nicht nur, ob eine Risikobewertung existiert, sondern ob sie zum Zeitpunkt des betreffenden Verhaltens aktuell war.
Was eine laufende Dokumentation belegt
Eine laufende Dokumentation liefert Nachweise statt Behauptungen: datierte Screening-Ergebnisse, Entscheidungen mit benannten Verantwortlichen, Meldungen zu Sperrungen und Schulungsprotokolle. Fragt eine Aufsichtsbehörde nach dem Umgang mit einer bestimmten Partei, müssen diese Unterlagen abrufbar sein. Screening-Werkzeuge können ihre eigenen Vorgänge fortlaufend protokollieren. Entscheidungen, Meldungen, Schulungsnachweise und weitere Belege für das gesamte Programm führt das Institut selbst.
Die Prüfungsfrage ist konkret: Zeigen Sie mir diesen Kunden, diese Adresse, dieses Datum. Ein Programm mit laufender Dokumentation ruft die Historie samt zugehöriger Listenversion ab, und die Prüfung kann weitergehen. Muss ein Team die Vergangenheit aus Screenshots und Erinnerungen rekonstruieren, hat es den Prüfungsbefund praktisch schon eingeräumt – unabhängig davon, was sein Screening tatsächlich geleistet hat.
Darin liegt ein oft unterschätztes Argument dafür, Screening direkt in den Ablauf einzubinden. Phalcon Compliance übernimmt die Adress- und Transaktionsseite; sanktionierte Entitäten gehören zu den gekennzeichneten Risikokategorien. Jede Prüfung liefert einen datierten Screening-Nachweis, der die umfassendere Compliance-Akte des Instituts unterstützt, sie aber allein nicht vervollständigt. Ist für einen Fall nach den geltenden Regeln eine Meldung erforderlich, bieten STR-Entwürfe für Hongkong und Singapur in kostenpflichtigen Tarifen ein Ausgangsdokument. Ihr Team prüft und bearbeitet es und reicht es über den eigenen Prozess ein. Die Seite zu Phalcon Compliance erläutert die Tarife.
Mit der Größe wächst das Volumen, nicht die Struktur. Hundert Prüfungen pro Tag und hunderttausend erzeugen denselben Datensatz mit sechs Feldern. Auch kleinere Unternehmen müssen den Ablauf vollständig rekonstruieren können. Deshalb gehört die Dokumentation vom ersten Tag an in die Auswahl der Werkzeuge – nicht erst als Nachrüstung nach dem ersten Prüfungsschreiben.
Die Aufzeichnungen führen außerdem zur Risikobewertung zurück: Muster in den Warnmeldungen zeigen, wo das ursprüngliche Risikobild nicht stimmte. Die gesamte Artikelreihe – von der Behörde selbst bis zu den Durchsetzungszahlen, die die Kosten solcher Lücken zeigen – finden Sie im Themenbereich OFAC-Sanktionen.