
¿Qué es el software de screening de sanciones?
El software de screening de sanciones es la capa de herramientas que ejecuta consultas de listas por ti: compara clientes, pagos y direcciones frente a listas publicadas, señala coincidencias y conserva el registro de cada decisión. Esta página trata de cómo elegir uno. Las cinco dimensiones siguientes son lo que compara realmente una evaluación operativa. El hub OFAC reúne las guías relacionadas.
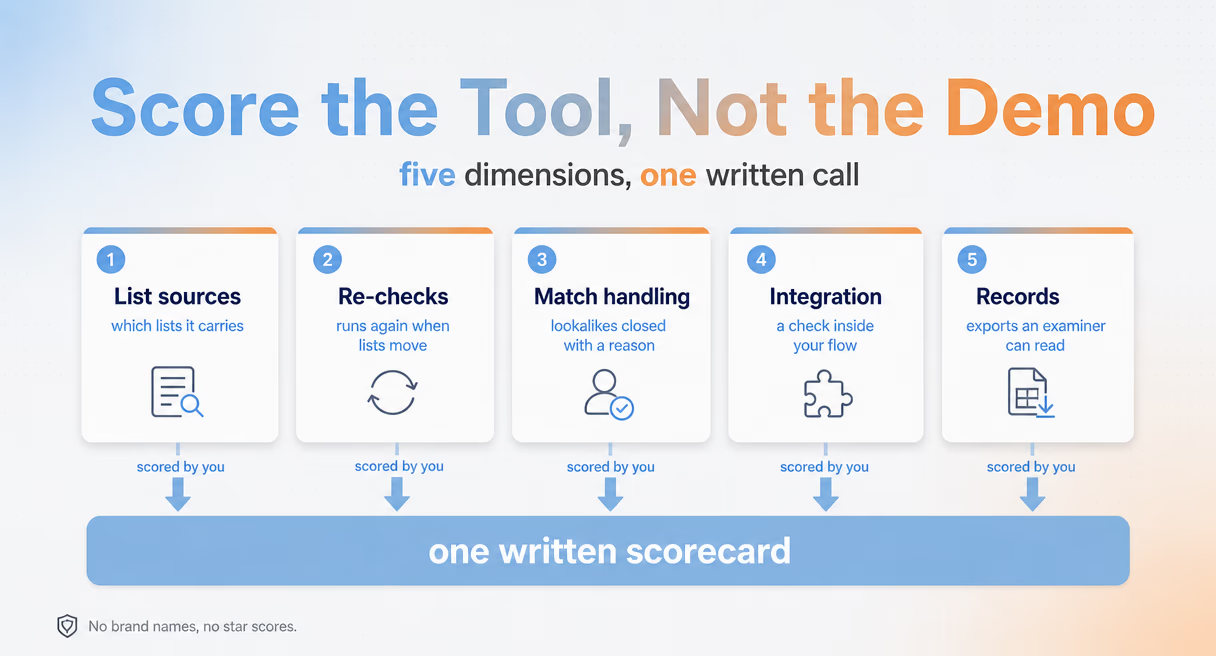
Comprar o construir es la primera bifurcación. Un script que llama a una API pública de listas puede comprobar un nombre; no puede observar el movimiento de las listas, gestionar coincidencias difusas a escala ni entregar a un examinador un registro. El software se gana su tarifa en esas tres uniones, y toda esta guía trata de ponerlas a prueba antes de firmar nada.
La guía de screening de sanciones explica el proceso paso a paso; esta página se centra en elegir herramientas. El hub AML cubre el flujo de cumplimiento más amplio. Aquí se comparan categorías de screening con Phalcon Compliance como ejemplo de posicionamiento, sin clasificar proveedores externos ni citar puntuaciones de terceros.
Las listas vienen de programas del Tesoro; el directorio oficial de programas y países contiene el alcance. Una herramienta que afirma comprobar listas que no posee es el fallo más discreto; por eso las fuentes van primero.
Cinco cosas que debe hacer bien
Las herramientas de screening difieren en cinco lugares, y la lista es suficientemente corta para mantenerla en una reunión. ¿Qué fuentes de listas incluyen? ¿Cómo gestionan actualizaciones y nuevas comprobaciones? ¿Cómo tratan coincidencias difusas? ¿Cómo se conectan a tus sistemas? ¿Y qué registros entregan? Puntúa cada candidato en las cinco antes de formar una selección corta.
Primero, fuentes de listas. SDN es el suelo, no el techo: la Unión Europea, el Reino Unido y las Naciones Unidas publican designaciones propias, y una contraparte puede figurar en una mucho antes que en otra. Pregunta qué listas incluye, quién las mantiene y con qué rapidez llega una nueva designación a su motor de coincidencia. El texto eCFR de 31 CFR Chapter V contiene el lado estadounidense y las reglas de base.
Segundo, actualizaciones y nuevas comprobaciones. Las listas cambian sin aviso, por lo que la pregunta real es qué dispara una segunda mirada: una fecha de calendario o la propia lista. El screening continuo vuelve a ejecutar toda tu cartera cuando llega una designación, el estándar que debes exigir a un proveedor. Recuerda la propiedad oculta de la regla del 50 por ciento y pregunta por partes nunca nombradas.
Tercero, tratamiento de coincidencias. Los nombres llegan transliterados, con guiones y repartidos entre campos, así que todos los motores usan alguna forma de coincidencia difusa y todos generan falsos positivos. La prueba es el flujo después del hit: ¿puede un analista cerrar un parecido con un motivo escrito, dentro de la herramienta, en una sola acción? El triaje manual de la guía OFAC se vuelve requisito funcional.
Cuarto, integración. Un comprobador que vive en una pestaña de navegador no comprueba nada por sí mismo. Pregunta a profesionales que han automatizado consultas de proveedores qué importó realmente: la respuesta es la fontanería. Un endpoint llamado desde la capa de scripting del ERP, pagos retenidos al entrar y una nota de auditoría por cada retención. Pide REST API y webhooks personalizados y pregunta después a cuál de tus flujos se adapta cada uno.
Quinto, registros. El resultado importante es el que puede recuperar después un examinador: qué se comprobó, frente a qué estado de lista, quién decidió y cuándo, exportable como PDF o CSV con la trazabilidad de decisión adjunta. Pide ver un registro de muestra durante la evaluación, no después de lanzar, porque esa muestra es el producto.
La lista del comprador llena esta página; el hub OFAC contiene las guías detrás de cada fila.
Herramientas comparadas
La comparación honesta es por tipo de herramienta, no por marca: suites generales de cumplimiento, APIs de screening onchain y Phalcon Compliance ocupan filas diferentes de la misma tabla. Léela como un mapa de las fortalezas de cada tipo y ajusta después la fila a tu propio riesgo, porque ninguna gana todas las columnas.
| Tipo | Fuentes | Actualizaciones | Coincidencias | Integración | Registros |
|---|---|---|---|---|---|
| Suites consolidadas | Paquetes amplios, profundidad regional variable | Calendario del proveedor o configuración | Ajustables con herramientas de casos | Dirigida por ventas, conectores variables | Expedientes fuertes, configuración pesada |
| APIs onchain | Cobertura variable de listas y etiquetas | A demanda por tus llamadas | Puntuaciones y triaje más ligero | API-first, construyes flujo | Logs API, formatos variables |
| Phalcon Compliance | Etiquetas sancionadas entre 17 categorías de indicadores de riesgo | Monitor continuo de direcciones | Direcciones y transacciones, cinco niveles | REST API y webhooks en planes superiores | Logs y exportación PDF/CSV |
Elige por flujo y riesgo, no reconocimiento. Instituciones con gestión de casos suelen empezar en la primera; equipos con código propio, en la segunda. La tercera sirve para escribir el registro dentro del pago; Phalcon Compliance lista planes actuales.
Cómo integrarlo en tu flujo
La integración se evalúa en tres pasos, usando un entorno y acceso API que el proveedor realmente ofrezca: probar el endpoint, integrar una llamada de screening en un paso de pago adecuado y revisar el registro del evento. Confirma primero el acceso y los requisitos del plan; no todos los proveedores ofrecen sandbox o prueba API gratuita.
Una llamada de screening dentro del pipeline API regresa en unos 100 milisegundos, según BlockSec, suficientemente rápido para vivir dentro de un paso de depósito o retirada en vez de ejecutarse después. Los webhooks cierran la otra mitad: cuando cambia un nivel de riesgo, el sistema puede llamar a tu lado en vez de esperar al siguiente sondeo.
Antes de integrar, define el límite: la guía del programa de cumplimiento OFAC cubre la evaluación del riesgo y el responsable que busca un examinador. Una herramienta apoya los registros; no aporta la política ni el responsable de la institución. Para el contexto jurídico, consulta Qué es OFAC y la guía de aplicación. Para un conjunto de cumplimiento completo de un VASP autorizado, la guía de herramientas VASP explica categorías complementarias; aquí se compara únicamente el screening.
Phalcon Compliance ofrece tres comprobaciones manuales gratuitas al mes para evaluar la interfaz y los resultados. No incluyen acceso API ni permiten integrar un flujo de pago de extremo a extremo. La integración API requiere acceso Scale o Enterprise; Phalcon Compliance no ofrece actualmente sandbox API ni prueba API gratuita. El hub de sanciones OFAC reúne el resto de la familia: el proceso, la comprobación, la lista y los errores que afectan incluso a equipos cuidadosos.