
Was ist Sanktionsscreening-Software?
Sanktionsscreening-Software übernimmt für Sie den Listenabgleich: Sie vergleicht Kunden, Zahlungen und Adressen mit veröffentlichten Sanktionslisten, kennzeichnet Treffer und dokumentiert jede Entscheidung. Diese Seite erläutert, wie Sie ein geeignetes Tool auswählen. Die folgenden fünf Kriterien bilden die Grundlage einer fundierten Bewertung. Die Übersichtsseite zu OFAC-Sanktionen bündelt die zugehörigen Leitfäden.
Die erste Entscheidung lautet: kaufen oder selbst entwickeln? Ein Skript, das eine öffentliche Listen-API abfragt, kann einen einzelnen Namen prüfen. Es kann jedoch weder Listenänderungen überwachen noch unscharfe Treffer in großem Umfang bearbeiten oder einem Prüfer die nötigen Aufzeichnungen bereitstellen. An diesen drei Punkten rechtfertigt Software ihre Kosten. In diesem Leitfaden geht es darum, sie zu testen, bevor Sie einen Vertrag unterschreiben.
Was Screening ist und wie es Schritt für Schritt abläuft, erklärt der Leitfaden zum Sanktionsscreening. Diese Seite konzentriert sich auf die Tool-Auswahl. Die AML-Übersichtsseite behandelt den übergeordneten Compliance-Arbeitsablauf. Diese Seite vergleicht Screening-Kategorien und nutzt Phalcon Compliance als Beispiel zur Einordnung. Sie enthält weder eine Rangliste externer Anbieter noch Bewertungen Dritter.
Die Listen selbst beruhen auf Sanktionsprogrammen, die von der zuständigen Behörde des US-Finanzministeriums veröffentlicht werden. Das offizielle Verzeichnis der Sanktionsprogramme und Länderinformationen beschreibt den Geltungsbereich jedes Programms. Wenn einem Tool eine Liste zugeschrieben wird, die es tatsächlich gar nicht abdeckt, kann die Bewertung unbemerkt scheitern. Deshalb stehen die Listenquellen im Folgenden an erster Stelle.
Fünf Anforderungen, die Screening-Software erfüllen muss
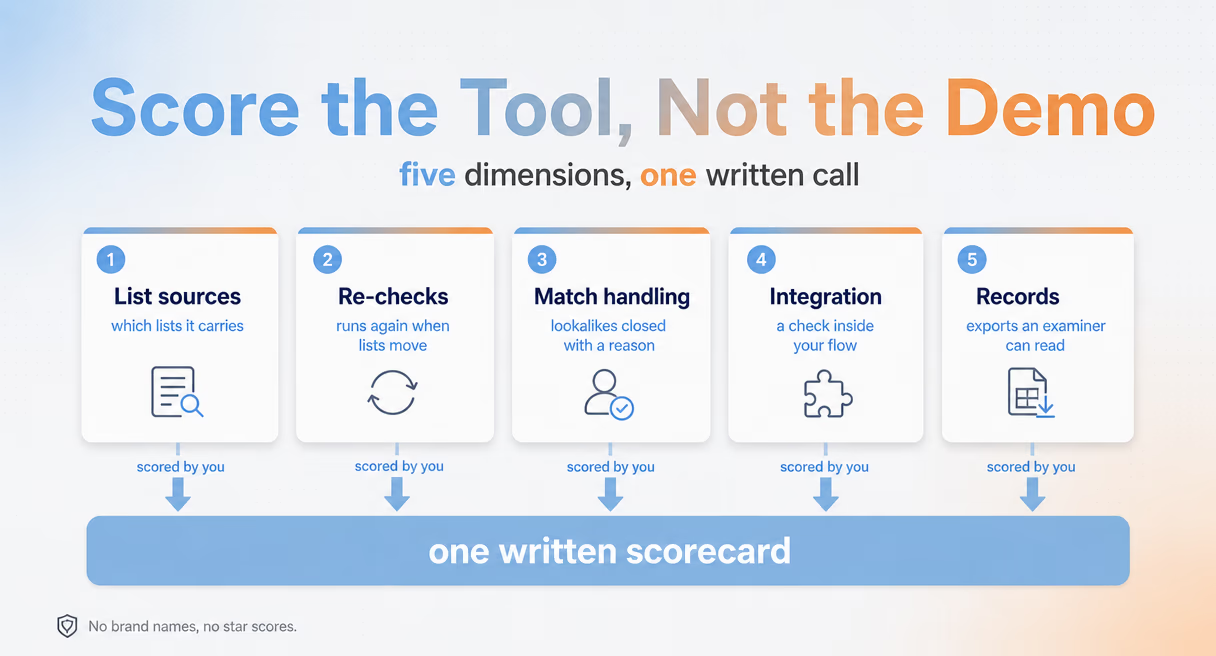
Screening-Tools unterscheiden sich in fünf Punkten, die sich gut in einer Besprechung behandeln lassen. Welche Listenquellen decken sie ab? Wie handhaben sie Aktualisierungen und Wiederholungsprüfungen? Wie gehen sie mit unscharfen Treffern um? Wie lassen sie sich in Ihre Systeme integrieren? Und welche Aufzeichnungen stellen sie bereit? Bewerten Sie jeden Kandidaten anhand aller fünf Kriterien, bevor Sie eine engere Auswahl treffen.
Erstens: Listenquellen. Die SDN-Liste ist die Mindestanforderung, nicht die Obergrenze. Auch die Europäische Union, das Vereinigte Königreich und die Vereinten Nationen veröffentlichen eigene Sanktionsbenennungen. Eine Gegenpartei kann lange auf einer Liste stehen, bevor sie auf einer anderen erscheint. Fragen Sie, welche Listen ein Tool abdeckt, wer sie pflegt und wie schnell eine neue Benennung in die Abgleich-Engine gelangt. Der eCFR-Text von 31 CFR Chapter V beschreibt die US-Seite dieses Listensystems: die Gesetze und Vorschriften, auf denen die Screening-Pflicht beruht.
Zweitens: Aktualisierungen und Wiederholungsprüfungen. Listen ändern sich ohne Vorankündigung. Die entscheidende Frage lautet deshalb, was eine erneute Prüfung auslöst: ein Kalendertermin oder die Liste selbst? Kontinuierliches Screening prüft Ihren gesamten Bestand erneut, sobald eine neue Benennung erfolgt. Daran sollten Sie einen Anbieter messen. Denken Sie auch daran, dass ein unauffälliges Screening-Ergebnis keine unbedenkliche Gegenpartei garantiert. Diese Fallstricke bei Eigentumsverhältnissen erklärt die OFAC-50-Prozent-Regel. Fragen Sie, wie das Tool mit Parteien umgeht, die auf keiner Liste namentlich aufgeführt sind.
Drittens: Trefferbearbeitung. Namen werden transliteriert, mit Bindestrichen geschrieben und auf mehrere Felder verteilt übermittelt. Daher nutzt jede Engine eine Form des unscharfen Abgleichs, und jede Engine erzeugt Fehlalarme. Entscheidend ist der Arbeitsablauf nach einem Treffer: Kann ein Analyst einen nur ähnlich lautenden Namen direkt im Tool in einem einzigen Vorgang mit einer schriftlichen Begründung als Nichttreffer abschließen? Wie sich ein Treffer bei einer einzelnen Abfrage manuell bewerten lässt, vermittelt der Leitfaden zur OFAC-Prüfung. Hier wird daraus eine Funktionsanforderung statt einer Arbeitsgewohnheit.
Viertens: Integration. Ein Prüfwerkzeug, das nur in einem Browser-Tab läuft, prüft von sich aus gar nichts. Fragen Sie Praktiker, die das Screening von Lieferanten automatisiert haben, was tatsächlich wichtig war: Die Antworten betreffen die technische Anbindung. Ein Screening-Endpunkt wird aus der Skriptebene des ERP-Systems aufgerufen, Zahlungen werden direkt beim Eingang angehalten und für jeden angehaltenen Vorgang wird ein Prüfvermerk erstellt. Fragen Sie nach einer REST API und benutzerdefinierten Webhooks. Klären Sie anschließend, für welche Ihrer Abläufe diese jeweils tatsächlich geeignet sind.
Fünftens: Aufzeichnungen. Entscheidend sind die Informationen, die ein Prüfer später abrufen kann: Was wurde anhand welchen Listenstands geprüft, wer hat entschieden und wann? Diese Informationen müssen sich samt Entscheidungsverlauf als PDF oder CSV exportieren lassen. Lassen Sie sich bereits während der Bewertung eine Beispielaufzeichnung zeigen, nicht erst nach der Inbetriebnahme. Denn dieses Beispiel ist das eigentliche Produkt.
Diese Seite bildet die Checkliste für Ihre Kaufentscheidung. Die Übersichtsseite zu OFAC-Sanktionen enthält die Leitfäden zu jedem einzelnen Punkt.
Sanktionsscreening-Tools im Vergleich
Ein aussagekräftiger Vergleich orientiert sich am Tool-Typ, nicht an der Marke: Allgemeine Compliance-Suiten, Onchain-Screening-APIs und Phalcon Compliance stehen in unterschiedlichen Zeilen derselben Tabelle. Nutzen Sie die Tabelle als Übersicht über die Stärken der einzelnen Typen und gleichen Sie diese mit Ihrem eigenen Risiko ab. Keine Zeile schneidet in jeder Spalte am besten ab.
| Tool-Typ | Listenquellen | Aktualisierungen und Wiederholungsprüfungen | Trefferbearbeitung | Integration | Aufzeichnungen |
|---|---|---|---|---|---|
| Etablierte Compliance-Suiten | Umfangreiche Listenpakete, regional unterschiedliche Abdeckungstiefe | Nach dem Zeitplan des Anbieters oder Ihrer Konfiguration | Anpassbarer Abgleich mit Fallbearbeitungswerkzeugen | Vertriebsbegleitet, verfügbare Konnektoren variieren | Umfangreiche Fallakten, höherer Einrichtungsaufwand |
| Onchain-Screening-APIs | Abdeckung von Listen und Adresslabels variiert | Bei Bedarf, durch Ihre Aufrufe ausgelöst | Risikobewertungen mit schlankerer Oberfläche zur Trefferbewertung | API-zentriert, den Arbeitsablauf entwickeln Sie selbst | API-Protokolle, Exportformate variieren |
| Phalcon Compliance | Sanktionslabels innerhalb von 17 Kategorien von Risikoindikatoren | Kontinuierliche Adressüberwachung (Monitor) | Adress- und Transaktionsscreening, fünf Risikostufen | REST API und Webhooks in höheren Tarifen | Audit-Logs mit PDF- und CSV-Export |
Wählen Sie anhand Ihrer Abläufe und Risiken, nicht anhand der Bekanntheit eines Namens. Ein lizenziertes Institut, das bereits ein Fallmanagement-System betreibt, orientiert sich häufig zunächst an der ersten Zeile. Ein Team, das mit eigenem Zahlungscode arbeitet, beginnt eher bei der zweiten. Die dritte Zeile eignet sich für Teams, die Screening-Aufzeichnungen direkt im Zahlungsablauf erstellen möchten. Die aktuellen Tarife finden Sie auf der Seite zu Phalcon Compliance.
So integrieren Sie Screening in Ihren Arbeitsablauf
Die Integration wird in drei Schritten anhand einer Umgebung und eines API-Zugangs bewertet, die der Anbieter tatsächlich bereitstellt: Testen Sie den Endpunkt, platzieren Sie einen Screening-Aufruf an einer geeigneten Stelle im Zahlungsablauf und prüfen Sie anschließend die Ereignisaufzeichnung. Klären Sie vorab die Zugangs- und Tarifvoraussetzungen. Nicht jeder Anbieter bietet eine Sandbox oder einen kostenlosen API-Testzugang an.
Ein Screening-Aufruf in der API-Pipeline liefert nach etwa 100 Millisekunden eine Antwort (laut BlockSec). Das ist schnell genug, um die Prüfung direkt in einen Ein- oder Auszahlungsschritt einzubauen, statt sie erst danach auszuführen. Webhooks ergänzen die Gegenrichtung: Ändert sich eine Risikostufe, kann der Dienst Ihr System benachrichtigen, statt auf die nächste regelmäßige Abfrage zu warten.
Vor der technischen Anbindung ist eine Grenze zu beachten: Der Leitfaden zum OFAC-Compliance-Programm behandelt die Risikobewertung und die verantwortliche Person, die ein Prüfer erwartet. Ein Tool unterstützt die Dokumentation, kann aber weder die Richtlinie noch die zuständige Person des Instituts ersetzen. Weitere rechtliche Hintergründe bieten Was ist OFAC? und der Leitfaden zur Durchsetzung. Wenn Sie eine vollständige Compliance-Systemlandschaft für einen lizenzierten VASP suchen, behandelt der Leitfaden zu VASP-Tools ergänzende Kategorien. Diese Seite vergleicht ausschließlich Screening-Tools.
Phalcon Compliance bietet drei kostenlose manuelle Prüfungen pro Monat, mit denen Sie die Oberfläche und die Screening-Ergebnisse bewerten können. Diese Prüfungen enthalten keinen API-Zugang und erlauben es nicht, einen vollständigen Zahlungsablauf technisch anzubinden. Die API-Integration erfordert einen Scale- oder Enterprise-Zugang. Phalcon Compliance bietet derzeit weder eine API-Sandbox noch einen kostenlosen API-Testzugang an. Die Übersichtsseite zu OFAC-Sanktionen bündelt die übrigen Leitfäden dieser Reihe: den praktischen Ablauf, die Anleitung zur Prüfung, die Liste selbst und die Fallstricke, die auch sorgfältig arbeitende Teams treffen können.