


SEAL Certifications é um programa de certificação de segurança operacional de código aberto publicado pela Security Alliance (SEAL). Sua linha de base atual organiza 99 requisitos operacionais específicos, chamados de controles, em seis módulos que abrangem pessoas, contas, signatários, domínios, infraestrutura, processos de tesouraria e capacidades de resposta relacionados a um protocolo cripto [1, 2].
A BlockSec é uma das primeiras avaliadoras credenciadas do programa e, atualmente, a única com sede na Ásia. Como avaliadora credenciada pela SEAL, definimos o escopo com o cliente, avaliamos os controles selecionados e as evidências, documentamos as lacunas e determinamos se os requisitos incluídos no escopo foram atendidos. Quando são atendidos, emitimos a atestação on-chain sob nosso credenciamento junto à SEAL [4].
Este artigo explica por que uma organização pode buscar a certificação SEAL, o que significa a certificação obtida, quais módulos podem ser aplicáveis, como conduzimos a avaliação e como uma equipe pode se preparar para o trabalho.
1. Por que buscar a certificação SEAL
A justificativa da SEAL para o framework é que a principal fonte de exploits no setor cripto passou das vulnerabilidades de contratos inteligentes para as falhas operacionais [1]. Em uma avaliação, isso direciona a atenção para os controles relacionados a signatários, carteiras multisig, domínios, credenciais, monitoramento de infraestrutura e resposta a incidentes. Uma avaliação para certificação SEAL verifica se esses controles funcionam na prática e podem ser comprovados, oferecendo às organizações cripto uma visão independente de quais controles atendem à linha de base e de onde ainda há lacunas [1, 3].
A certificação SEAL responde a uma questão de garantia: os controles operacionais dentro de um escopo acordado foram avaliados de forma independente e considerados em conformidade com uma linha de base pública de segurança operacional específica para o setor cripto? Organizações cripto, como protocolos, exchanges, plataformas de pagamento e custodiantes, podem precisar dessa garantia quando investidores, equipes responsáveis por listagens, partes interessadas em compliance, órgãos de governança interna, seguradoras ou responsáveis por análises de due diligence solicitam evidências independentes de seus controles operacionais. O resultado identifica os módulos e os limites avaliados e registra se esse escopo atendeu à linha de base [5, 6].
O alcance dessa garantia fica mais claro quando comparado a outras atividades de segurança. A avaliação pode examinar evidências operacionais relacionadas a código para controles de repositórios, CI/CD e infraestrutura: permissões, configurações de proteção de branches, registros de revisão de código, resultados de varreduras de segurança, controles de pipelines e configurações de infraestrutura [7]. Ela não examina o código-fonte para encontrar vulnerabilidades de implementação nem determina se a lógica do protocolo está correta [1]. A tabela abaixo compara a certificação SEAL com a Auditoria de Código e o Teste de Penetração.
| Comparação | Certificação SEAL | Auditoria de Código | Teste de Penetração |
|---|---|---|---|
| Objeto principal da avaliação | Controles operacionais e evidências de suporte dentro dos módulos e limites acordados | Código-fonte e lógica do protocolo dentro do escopo de auditoria acordado | Sistemas e superfícies de ataque dentro do ambiente e das regras de execução acordados |
| Questão principal | Os controles operacionais incluídos no escopo atendem aos requisitos da SEAL, com evidências de suporte suficientes? | O código incluído no escopo contém vulnerabilidades de implementação ou falhas na lógica do protocolo? | É possível reproduzir um caminho de exploração no ambiente acordado? |
| Abordagem da avaliação | Examinar a implementação dos controles por meio de documentação, registros operacionais, configurações, entrevistas e evidências de testes, quando apropriado | Examinar o código-fonte incluído no escopo e as especificações de suporte em busca de falhas de implementação e de lógica | Testar as superfícies de ataque acordadas e validar se as fragilidades identificadas podem ser exploradas dentro das regras de execução |
| Resultado | Uma certificação e a correspondente atestação on-chain quando os requisitos incluídos no escopo são atendidos; identificação de lacunas quando os requisitos não são atendidos | Constatações de segurança e recomendações de correção para o escopo auditado | Constatações de segurança e recomendações de correção para o escopo testado |
Esses serviços atendem a objetivos de avaliação distintos. Testes podem fornecer evidências para alguns controles da SEAL, mas uma auditoria ou um teste de penetração, por si só, não estabelece a certificação SEAL.
A certificação SEAL é um programa de avaliação independente. A certificação é emitida somente quando o escopo selecionado atende aos requisitos da SEAL [6]. A Auditoria de Código e o Teste de Penetração são atividades separadas; nenhuma delas é pré-requisito para a certificação.
A mesma distinção se aplica a normas de garantia mais abrangentes. Segundo a publicação da SEAL que solicita comentários, SOC 2 e ISO 27001 continuam valiosas e, no fim, serão necessárias para muitas organizações, mas não foram concebidas para modelos operacionais específicos do setor cripto, como pequenas equipes distribuídas que controlam valores substanciais on-chain [5]. O framework SEAL oferece um ponto de partida mais direcionado para controles operacionais no setor cripto e pode coexistir com essas normas mais abrangentes.
2. O que a certificação comprova
O resultado de uma certificação SEAL se aplica aos controles operacionais, módulos e limites selecionados para o trabalho. Quando os controles selecionados atendem aos requisitos da SEAL, uma empresa avaliadora credenciada pela SEAL, como a BlockSec, emite a atestação on-chain por meio do Ethereum Attestation Service, juntamente com o selo SEAL aplicável, sob seu credenciamento [4]. A atestação é pública; os relatórios detalhados da avaliação e as evidências permanecem confidenciais entre a empresa avaliadora e o cliente [1]. A tabela distingue as conclusões sustentadas por um resultado positivo das afirmações que permanecem fora de seu escopo.
| Um resultado positivo na certificação SEAL estabelece... | Ele não estabelece... |
|---|---|
| Que a organização avaliada atendeu aos requisitos da SEAL para os módulos e limites do escopo acordado | Que módulos ou sistemas operacionais não listados foram avaliados |
| Uma análise independente, realizada por terceiros, dos controles operacionais incluídos no escopo e das evidências de suporte | Que o código-fonte foi examinado em busca de falhas de implementação, que caminhos de ataque foram testados ou que o protocolo está livre de vulnerabilidades |
| Conformidade controle a controle em todo o escopo acordado | Uma pontuação de segurança, um nível de maturidade, uma avaliação da qualidade do código ou uma aprovação regulatória |
| Uma certificação referente a um momento específico, com validade limitada e que exige reavaliação | Conformidade contínua ou garantia de que não ocorrerá um incidente |
Esses limites continuam válidos após a emissão. Uma atestação SEAL não indica que um protocolo esteja livre de problemas de segurança [1]. Ela tem validade limitada, exige reavaliação periódica e pode ser revogada após descumprimento persistente dos requisitos; a SEAL não publica um prazo fixo de validade [1].
3. O que o framework abrange
Os seis módulos podem ser avaliados individualmente ou em conjunto. A linha de base atual contém 99 controles [1, 2]. A coluna When it may apply é uma orientação editorial baseada nas definições dos módulos, não uma regra oficial da SEAL para delimitar o escopo; confirmamos o escopo final com o cliente durante o trabalho.
| Módulo | O que abrange | Quando pode ser aplicável |
|---|---|---|
| Operações Multisig (24 controles) | Configuração de signatários, execução de transações, coordenação, continuidade e procedimentos de emergência | Carteiras multisig, grupos de signatários ou aprovação coordenada de transações |
| Operações de Tesouraria (23 controles) | Arquitetura de custódia, gestão de ativos, governança de transações, conciliação, monitoramento, gestão de fornecedores, seguros e resposta da tesouraria | Ativos da tesouraria, alocação de ativos, relações de custódia ou movimentações de fundos |
| Resposta a Incidentes (13 controles) | Preparação, escalonamento, comunicação, planos de ação, exercícios e resposta coordenada | Uma equipe que precisa detectar e conter incidentes de segurança, comunicar-se sobre eles e se recuperar deles |
| DevOps e Infraestrutura (15 controles) | Governança de repositórios, controles de revisão e varredura de código, CI/CD, gestão da cadeia de suprimentos, acesso à infraestrutura, monitoramento e resiliência | Repositórios de código, pipelines de implantação, infraestrutura em nuvem ou administração de ambientes de produção |
| DNS e Registrador (16 controles) | Titularidade de domínios, acesso ao registrador, configuração de DNS, monitoramento, recuperação e resposta à tomada de controle | Domínios críticos, contas em registradores, registros DNS ou autenticação de e-mail |
| Identidade e Contas (8 controles) | Inventário de contas, titularidade, autenticação resistente a phishing, gestão de credenciais, recuperação, revisão de acessos, gestão do ciclo de vida, monitoramento e acesso de terceiros | Contas de pessoas, de serviços ou privilegiadas em repositórios, plataformas de nuvem, registradores, sistemas de custódia ou ferramentas internas |
Para saber mais sobre o módulo DNS e Registrador, consulte Além do Contrato Inteligente: Segurança Operacional de Domínios e DNS na Web3.
Os módulos continuam conectados operacionalmente mesmo quando avaliados de forma independente. Alguns controles de DevOps e Infraestrutura e de DNS e Registrador dependem de práticas de segurança de contas definidas em Identidade e Contas. Requisitos de resposta a incidentes também aparecem em vários módulos, como na coordenação de signatários multisig ou na recuperação de contas durante um incidente [2].
Essas referências entre módulos afetam as evidências necessárias para um controle incluído no escopo; elas não certificam automaticamente o módulo referenciado, não criam uma ordem obrigatória de certificação nem ampliam o trabalho. Uma atestação de DNS e Registrador não se torna uma atestação de Identidade e Contas apenas porque um controle de DNS depende de práticas de segurança de contas. A atestação se aplica somente aos módulos e limites identificados em seu escopo [1, 6].
4. Como funciona a avaliação
A SEAL mantém o framework e opera o programa de certificação. Como empresa avaliadora credenciada pela SEAL, conduzimos cada avaliação de cliente em cinco etapas [1, 4]:
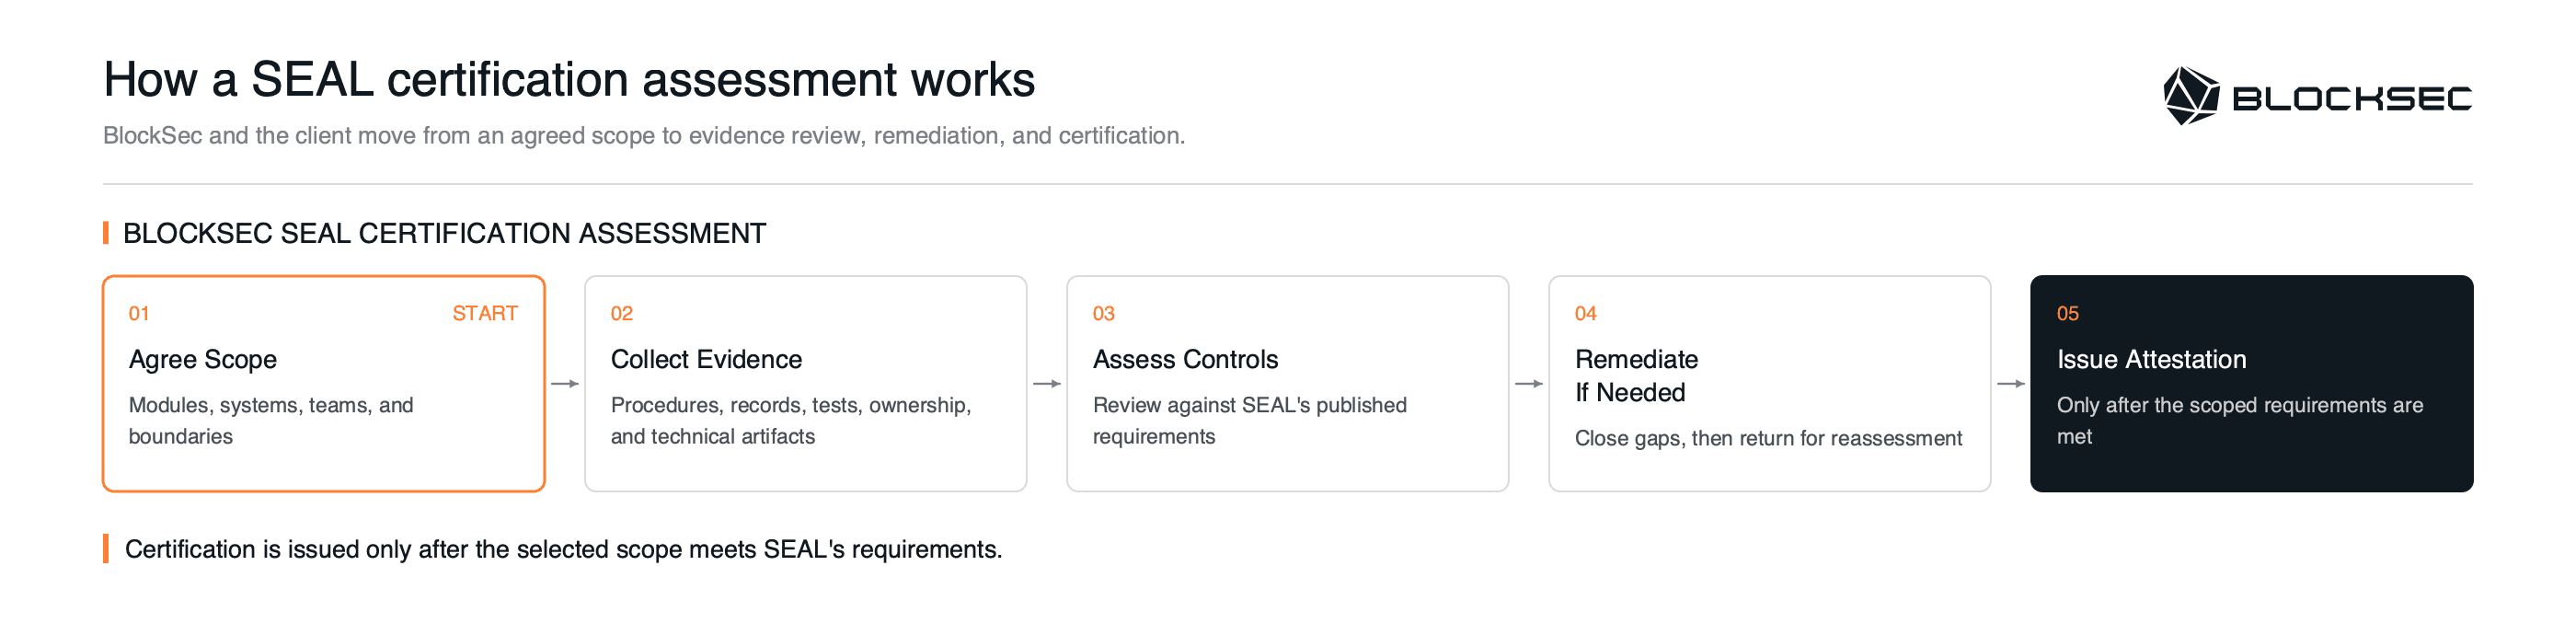
Figura 1. Um trabalho de certificação SEAL parte de um escopo acordado e passa pela análise de evidências, correção e reavaliação antes da emissão de uma atestação.
-
Definição do escopo. Trabalhamos com o cliente para acordar quais módulos, controles, sistemas, operações e limites organizacionais serão incluídos no escopo.
-
Coleta de evidências. O cliente fornece materiais que mostram como os controles incluídos no escopo são concebidos, têm responsáveis designados, são operados e são revisados.
-
Avaliação. Avaliamos essas evidências em relação aos requisitos publicados pela SEAL e identificamos comprovações ausentes ou insuficientes.
-
Correção e reavaliação. Se o escopo acordado não atender à linha de base, fornecemos um relatório de lacunas. O cliente corrige as lacunas identificadas e apresenta evidências atualizadas para reavaliação.
-
Certificação. Quando o escopo acordado atende à linha de base, emitimos a atestação formal on-chain sob nosso credenciamento junto à SEAL.
A coleta de evidências e a avaliação são complementares: o cliente fornece os materiais de suporte, e a BlockSec avalia se eles demonstram que cada controle funciona na prática. As Diretrizes de Certificação da SEAL agrupam as evidências de suporte em cinco categorias, resumidas abaixo com exemplos das diretrizes e da linha de base dos módulos [2, 3, 7]:
| Categoria de evidência | O que ajuda a demonstrar |
|---|---|
| Documentação de procedimentos | O controle previsto, incluindo políticas, versões e datas de aprovação |
| Comprovação operacional | Que o processo é utilizado na prática, por meio de logs, registros, tickets ou entrevistas com membros da equipe |
| Testes/validação | Que uma medida de proteção ou um processo de resposta foi exercitado ou verificado |
| Detalhes sobre os responsáveis | Quem mantém o controle, com que frequência ele é revisado e quando foi atualizado pela última vez |
| Artefatos técnicos | Configurações, capturas de tela ou exportações de sistemas, incluindo configurações de repositórios e CI/CD, configurações de nuvem, exportações de registradores ou DNS e outras evidências técnicas incluídas no escopo |
Com base nessas evidências, a BlockSec registra cada controle incluído no escopo como Implementado, Parcialmente Implementado, Não Implementado ou N/A, com justificativa. A certificação formal exige que os controles do escopo acordado estejam Implementados ou tenham sua classificação como N/A justificada, com evidências que sustentem as afirmações. A decisão geral de certificação, portanto, é binária para todo o escopo acordado, embora a avaliação subjacente continue sendo feita controle a controle [3, 6].
5. Como se preparar
Antes de iniciar um trabalho de certificação SEAL, prepare quatro itens:
-
Uma proposta de escopo: os módulos, sistemas, entidades, equipes e limites relevantes para a certificação pretendida.
-
Uma autoavaliação controle a controle: quais requisitos parecem estar Implementados, Parcialmente Implementados, Não Implementados ou classificados como N/A, com a fundamentação de cada resposta.
-
Um inventário de evidências: procedimentos existentes, registros operacionais, resultados de testes, registros de responsáveis e artefatos técnicos relacionados ao escopo proposto.
-
Participantes identificados: as pessoas responsáveis pelas decisões de escopo, pela coleta de evidências e pela coordenação das correções.
Como o framework e as listas de verificação são públicos, uma equipe pode iniciar esse trabalho antes de uma contratação formal. A autoavaliação é útil para identificar processos não documentados, evidências operacionais ausentes, controles sem responsáveis designados e correções necessárias já conhecidas. Ela continua sendo uma verificação interna: não é validada de forma independente e não gera uma atestação SEAL [1, 3].
Esses quatro itens apoiam a definição inicial do escopo; a solicitação detalhada de materiais depende dos módulos selecionados. Os nomes dos módulos acima definem áreas temáticas, não uma sequência obrigatória de certificação. Artigos específicos fornecerão orientações sobre os controles de cada módulo à medida que forem publicados. Entre em contato pelo e-mail [email protected] para discutir a seleção de módulos, a disponibilidade das evidências e o escopo do trabalho.
Referências
- Security Alliance, Framework de Certificação SEAL: Visão Geral.
- Security Alliance, Exportar Todas as Certificações (XLSX), disponível na visão geral do framework. As contagens de controles e as referências entre módulos também foram conferidas nas seis páginas publicadas dos módulos em outubro de 2026.
- Security Alliance, Diretrizes de Certificação.
- Security Alliance, Credenciamento de Auditores; Certificações SEAL.
- Security Alliance Radar, Solicitação de Comentários: Certificações SEAL.
- Isaac Patka, Security Alliance Radar, Certificações SEAL: Programa Aberto para Contratações (02/06/2026).
- Security Alliance, SFC: DevOps e Infraestrutura.


