


先週(2026/05/11 - 2026/05/17)の間、BlockSecは複数のブロックチェーンエコシステムにわたって複数の攻撃インシデントを確認しました。以下の表は、推定総被害額が約472万ドルに上る3つの注目すべきインシデントをまとめたものです。
| 日付 | インシデント | 種類 | 推定被害額 |
|---|---|---|---|
| 2026/05/12 | Transit Financeインシデント | 任意の呼び出し | 約188万ドル |
| 2026/05/12 | TACインシデント | 不適切な検証 | 約280万ドル |
| 2026/05/13 | Boost Hookインシデント | 欠陥のあるビジネスロジック | 約4.675万ドル |
詳細な分析のために3つのインシデントを選定しました。
- Transit Finance: 2022年以降廃止されていたとされるレガシーなスワップブリッジコントラクトが、任意の呼び出しデータ(calldata)転送を悪用され、
USDTの承認を取り消していなかったユーザーの資金が流出しました。 - TAC: 今週最大の被害(約280万ドル)。TON側のジェットン(Jetton)入金フローにおいて、正規のウォレット検証が欠落していたため、不正な入金通知によってTAC EVM側でクロスチェーンミントが実行されました。
- Boost Hook: Uniswap V4のフックベースのパーペチュアルプロトコルが、スポット価格操作によって攻撃されました。レバレッジポジションの参入価格として
slot0の価格を使用するリスクが浮き彫りとなりました。
Web3のための最適なセキュリティ監査
ローンチ前に設計、コード、ビジネスロジックを検証
今週のハイライト:Transit Finance
このインシデントは、永続的なリスクパターン、すなわち「トークンの承認が残ったままの廃止済みスマートコントラクト」を浮き彫りにするため、ハイライトとして取り上げます。プロトコル側がコントラクトを廃止したとみなしていても、承認を取り消さなかったユーザーは無期限にリスクにさらされ続け、レガシーなインフラが潜在的な攻撃対象領域となります。
2026年5月12日、クロスチェーンのスワップおよびブリッジアグリゲーションプロトコルであるTransit Financeが、TRON上で約188万ドルの被害を受けました [1]。攻撃者は、レガシーなTransitMixSwapBridgeコントラクト内の任意の呼び出しデータ実行パスを悪用し、以前にTransitの承認コントラクトに対して無制限のUSDT承認を行っていたユーザーに対して、USDT.transferFrom()を呼び出しました。問題のコントラクトは2022年以降廃止されていたとされていますが、承認関係は依然として有効であり、悪用可能な状態でした。
背景
Transit Financeは、ユーザーが複数のブロックチェーン(TRONを含む)間で資産をスワップおよび転送できるようにするクロスチェーンのスワップおよびブリッジアグリゲーションプロトコルです。同プロトコルのTRON版には、内部プロキシおよび承認パイプラインを通じてスワップとブリッジの実行をルーティングするTransitMixSwapBridgeコントラクトが含まれていました。
脆弱性分析
問題のあったTransitMixSwapBridgeコントラクト(TUfPjK...Ukbc4)には、任意の呼び出しデータ転送機能がありました。攻撃者が制御可能な呼び出しデータが、十分な検証なしにTransitの内部実行チェーンを通じて伝搬されていました。これにより、攻撃者は最終的にTransitの承認コントラクト(TransitApproveGovernanceTron)を介して USDT.transferFrom() をトリガーするペイロードを作成することができました。この承認コントラクトには、ユーザーが過去に付与した承認が依然として無制限に残っていました。
根本的な欠陥は、実行パスにおいてフォワードされた呼び出しのターゲットや関数セレクターに対する制限が一切行われておらず、承認コントラクトの権限下で外部の任意の呼び出しを実行可能にしていた点です。
攻撃分析
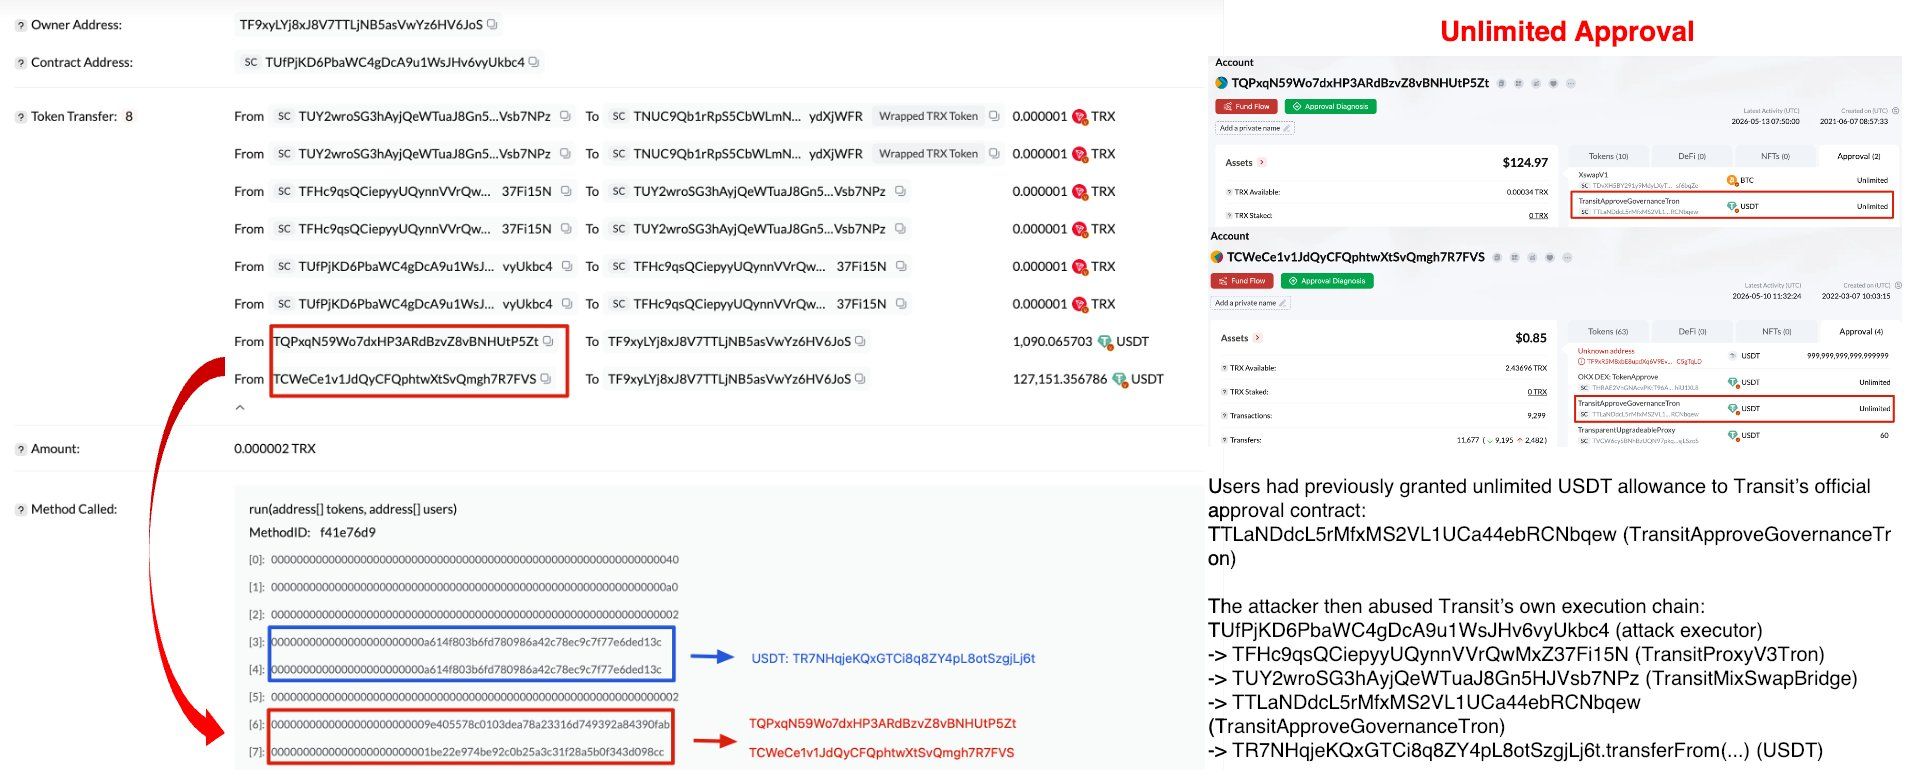
以下の分析はトランザクション 3a981b83...ce918ac2 に基づいています。
-
ステップ1:攻撃者は作成した呼び出しデータを使用して
TransitMixSwapBridgeコントラクトを呼び出しました。この呼び出しデータは、Transitのプロキシおよびブリッジ実行パイプラインを経て、承認コントラクトに転送されました。 -
ステップ2:Transitの承認コントラクト(
TransitApproveGovernanceTron)は、攻撃者が制御するUSDT.transferFrom()呼び出しを実行しました。ユーザーは以前この契約に対して無制限のUSDT許容量を付与していたため、呼び出しは成功しました。 -
ステップ3:
USDTは被害者のウォレットから攻撃者が制御するアドレスへ直接転送され、合計額は約188万ドルに達しました。
結論
本インシデントは、レガシーなTransitMixSwapBridgeコントラクトにおける「任意の呼び出しデータ実行」という脆弱性と、取り消されていない無制限のトークン承認が組み合わさることで発生しました。当該コントラクトが2022年以降廃止されていたとしても、承認関係は依然として有効で悪用可能でした。ここから得られる教訓は以下の通りです。(1) 廃止されたコントラクトは、保持しているあらゆる承認権限を取り消すなど、完全に停止させるべきである。(2) 任意の呼び出しデータ転送パスでは、ターゲットアドレスと関数セレクターの両方を検証しなければならない。(3) ユーザーは特に廃止されたプロトコルに対して、定期的に不要なトークン承認の確認と取り消しを行うべきである。
参考文献
今週のその他のインシデント
TAC
2026年5月12日、TONをEVM互換環境に拡張するブリッジプロトコルTACが約280万ドルの被害を受けました [1]。根本的な原因は、TON側のジェットン入金フローにおける正規ウォレットの検証不足でした。TAC JettonProxy は、送信者が公式ジェットンマスターから導出される正規のウォレットと一致するかを検証せずに、非正規のジェットンウォレットからの JettonNotify を受け入れていました。これにより、攻撃者は不正な入金通知を送信し、TAC EVM上で正規のクロスチェーンメッセージをトリガーさせて資産をミントすることに成功しました。
背景
TONはネイティブではEVM互換ではないため、EthereumスタイルのDeFiアプリケーションへの直接アクセスが制限されています。TACは、TONから発信される資産やメッセージをEVM互換環境で処理できるようにするブリッジを提供することで、TONを拡張しています。この設計では、TON側でのトークン入金はクロスチェーンメッセージに変換され、TAC EVM上でマップされた資産としてミントされます。
脆弱性分析
問題のあるTAC JettonProxyコントラクトは EQAChA...xMdw にデプロイされています。
脆弱性は、TON側のトークン入金パスにおいて正規ウォレットの検証が欠落していたことです。TAC JettonProxyは、msg.senderが要求された所有者の公式ジェットンマスターによって導出された正規ジェットンウォレットであることを検証せずに JettonNotify メッセージを受け入れていました。そのため、非正規のウォレットが偽の JettonNotify を送信しても正当な入金として処理され、TVMからEVMへの有効なクロスチェーンメッセージがトリガーされました。
攻撃分析
以下の分析はトランザクション 549807fd...3757e1 および 0x0942a5...0dad224d に基づいています。
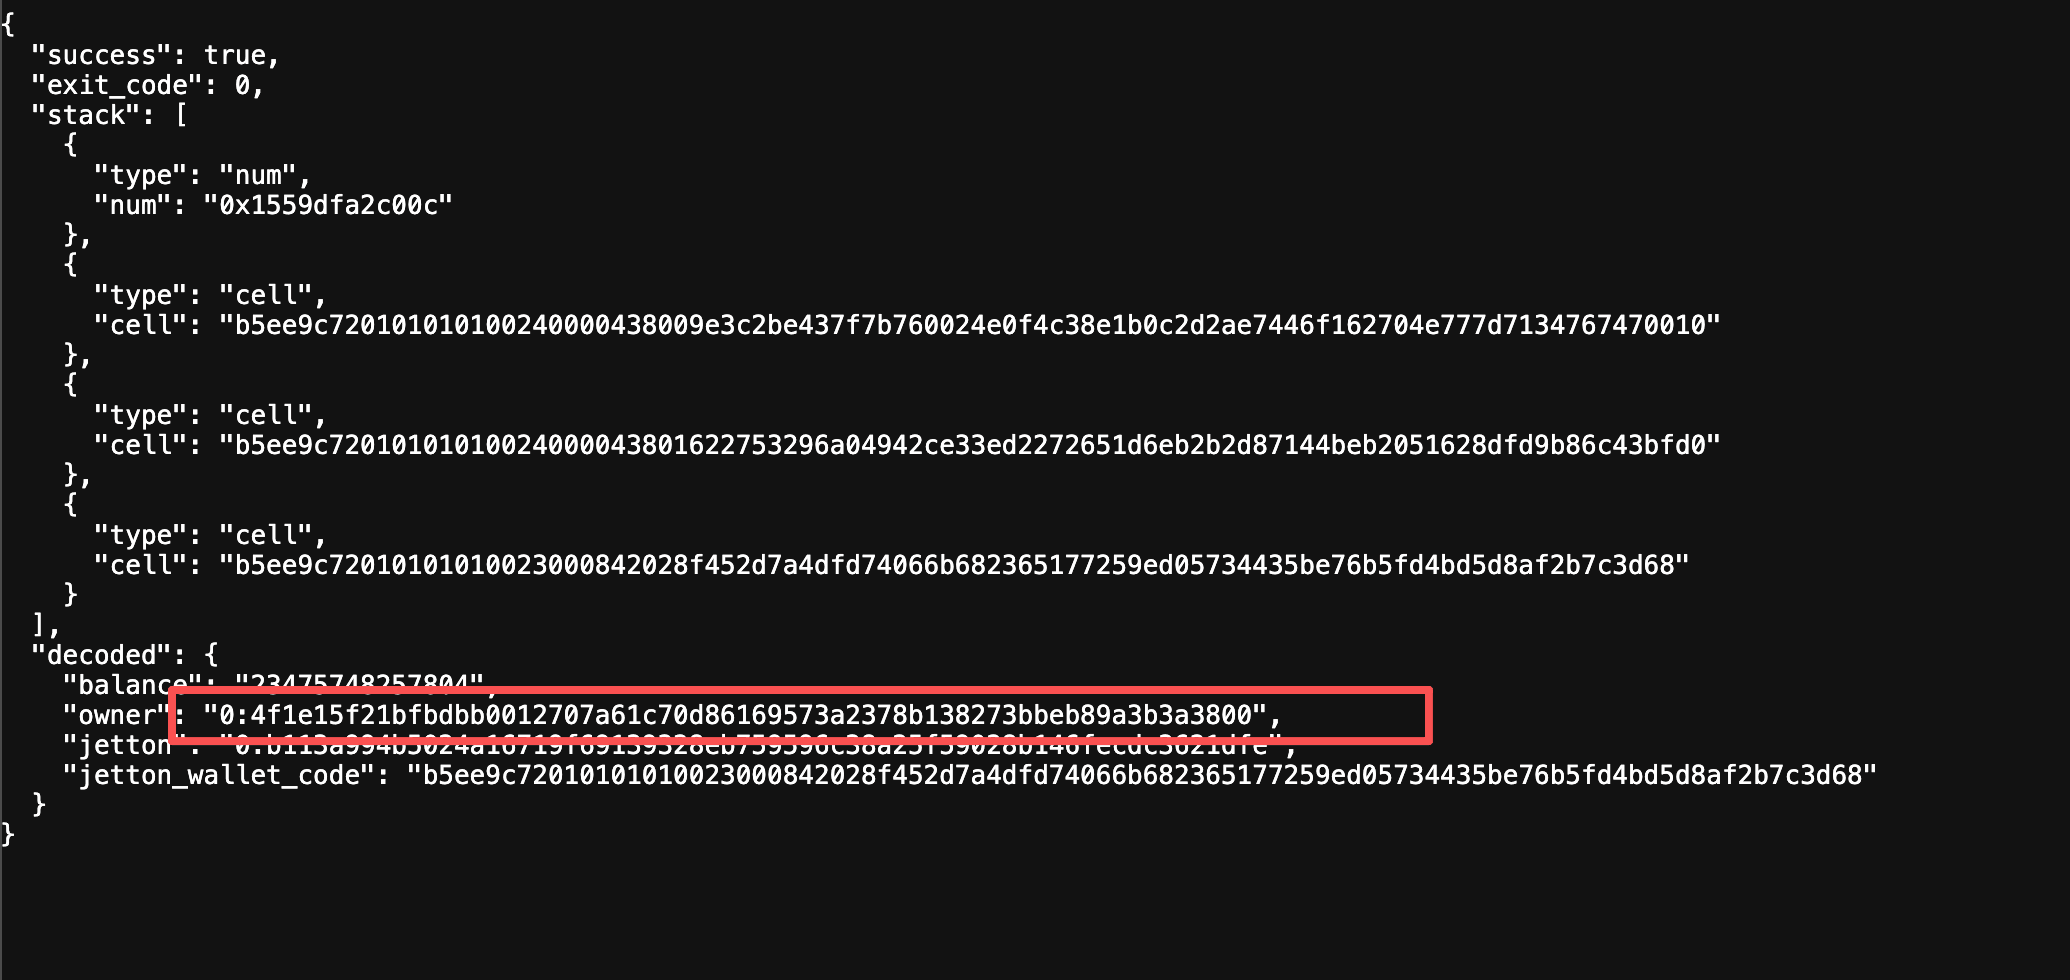
- ステップ1:攻撃者はウォレットのようなコントラクトをデプロイし、それを使用して
TAC JettonProxyへJettonNotifyを送信しました。ペイロードにはトークンの転送が記載され、クロスチェーン実行データを含むforward_payloadが含まれていました。
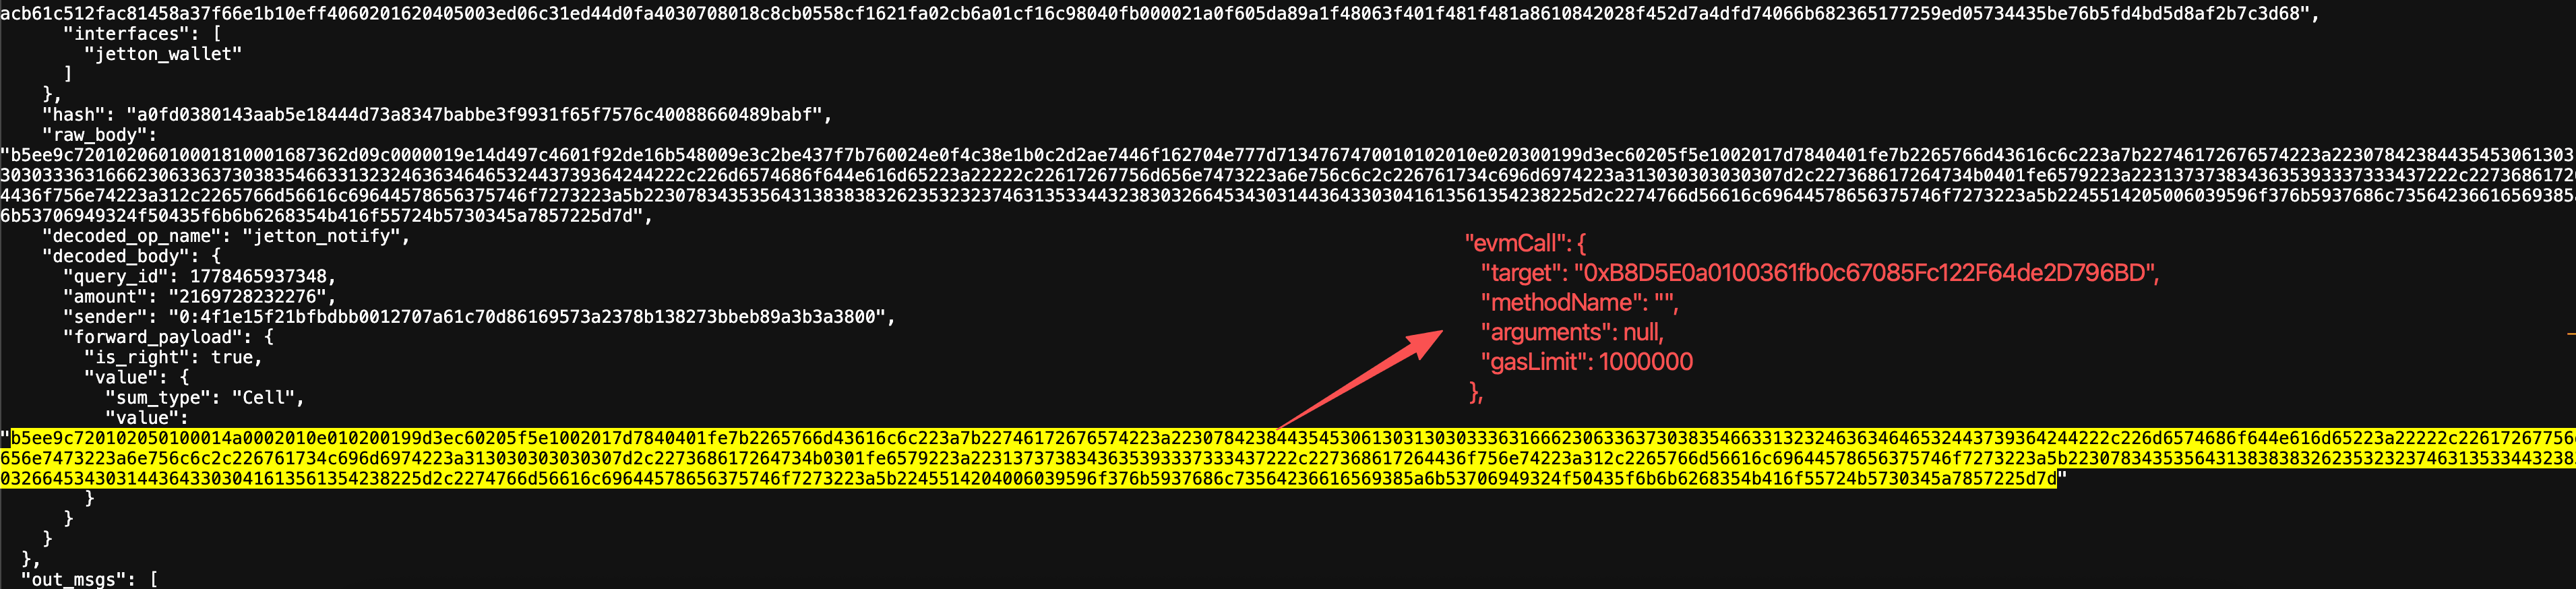
- ステップ2:
TAC JettonProxyは通知を受け入れ、下流のTAC CCLへクロスチェーンメッセージを発行しました。送信元ウォレットは該当する所有者に対する公式のUSD₮(TON上のUSDT)マスターから導出された正規ウォレットではありませんでしたが、通知は正当な入金フローとして処理されました。
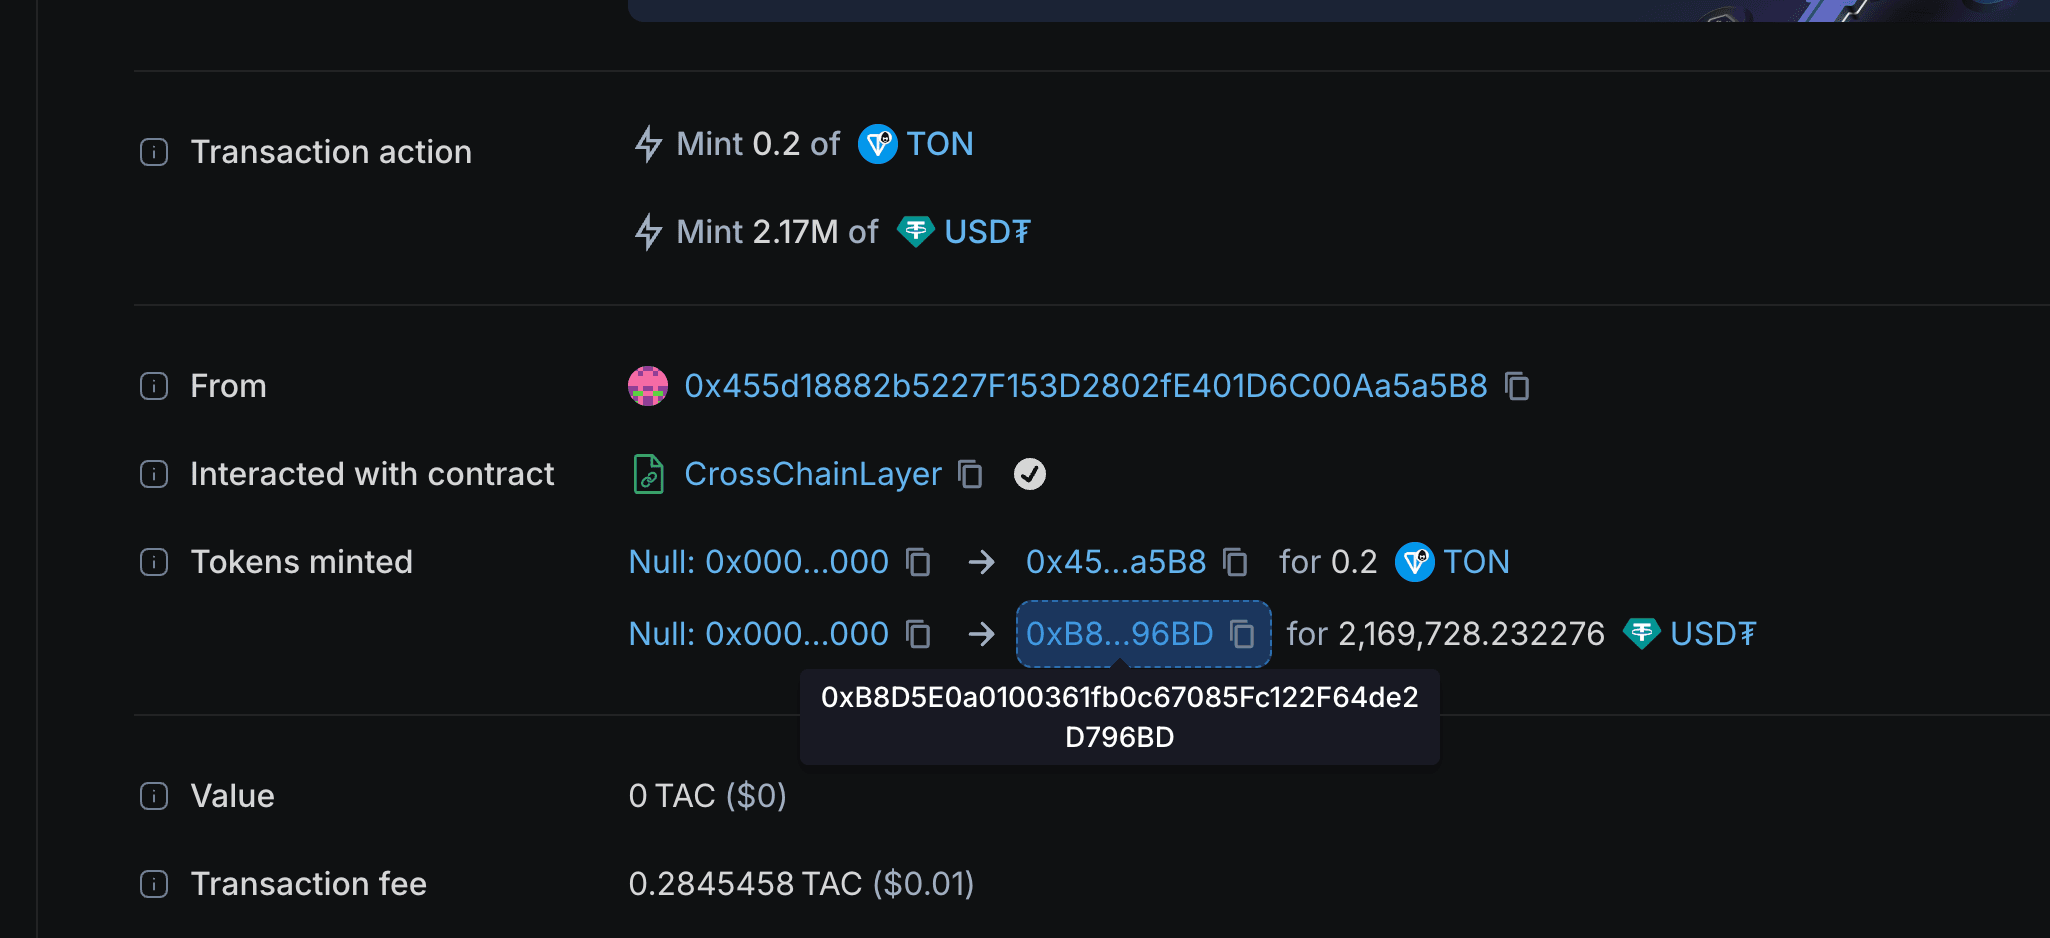
- ステップ3:TAC EVMはブリッジメッセージを処理し、約217万相当のマップされた
USD₮を含む資産をミントし、攻撃ルートが完了しました。
結論
本インシデントは、TACのTON側ジェットン入金フローにおける正規ウォレット検証の欠如によって発生しました。公式ジェットンマスターから導出されていないウォレットが偽の JettonNotify を送信することに成功し、それをブリッジが正当な入金とみなしてTAC EVM上の有効なクロスチェーンミントに変換してしまいました。確実な修正策としては、TON側のブリッジが、送信元アドレスが該当する所有者と資産に対して公式ジェットンマスターから導出された正規のウォレットと一致することを検証することです。
参考文献
Boost Hook
2026年5月13日、Uniswap V4プールとフック上に構築されたパーペチュアルプロトコルであるBoostが、Ethereum上で約4.675万ドルの被害を受けました。根本的な原因はスポット価格操作です。BoostHook はレバレッジポジションを開く際、V4プールの slot0 の sqrtPriceX96 をエントリー価格として直接使用していました。これにより、攻撃者は単一のトランザクション内で価格を吊り上げ、自身のプロトコルが持つ ETH リザーブを使って割高な価格で PERP トークンを購入するよう仕向けることができました。
背景
Boostは、カスタムフック(BoostHook)を備えた単一のUniswap V4 ETH/PERP プール上に構築されたパーペチュアルプロトコルです。PERPは供給量固定のERC-20トークン(総供給量100万)であり、Boostはプールの唯一の流動性プロバイダーとして、初期価格よりも高い位置に集中流動性バンドとして全 PERP を設定していました。
レバレッジは、同一プールに対するマーケットスワップとして実装されています。ユーザーが openLong() を呼び出すと、BoostHook はユーザーの担保を補完するために自身の流動性バンドから追加の ETH を借り入れとして引き出し、フルサイズで PERP にスワップします。PERP は BoostHook の残高に留まり、ユーザーは内部の Position レコードを受け取ります。クローズや清算時にはスワップが逆転し、負債が返済され、余剰分が返還されます。
脆弱性分析
問題のある BoostHook コントラクトは 0x3db1...d7eacc にデプロイされています。
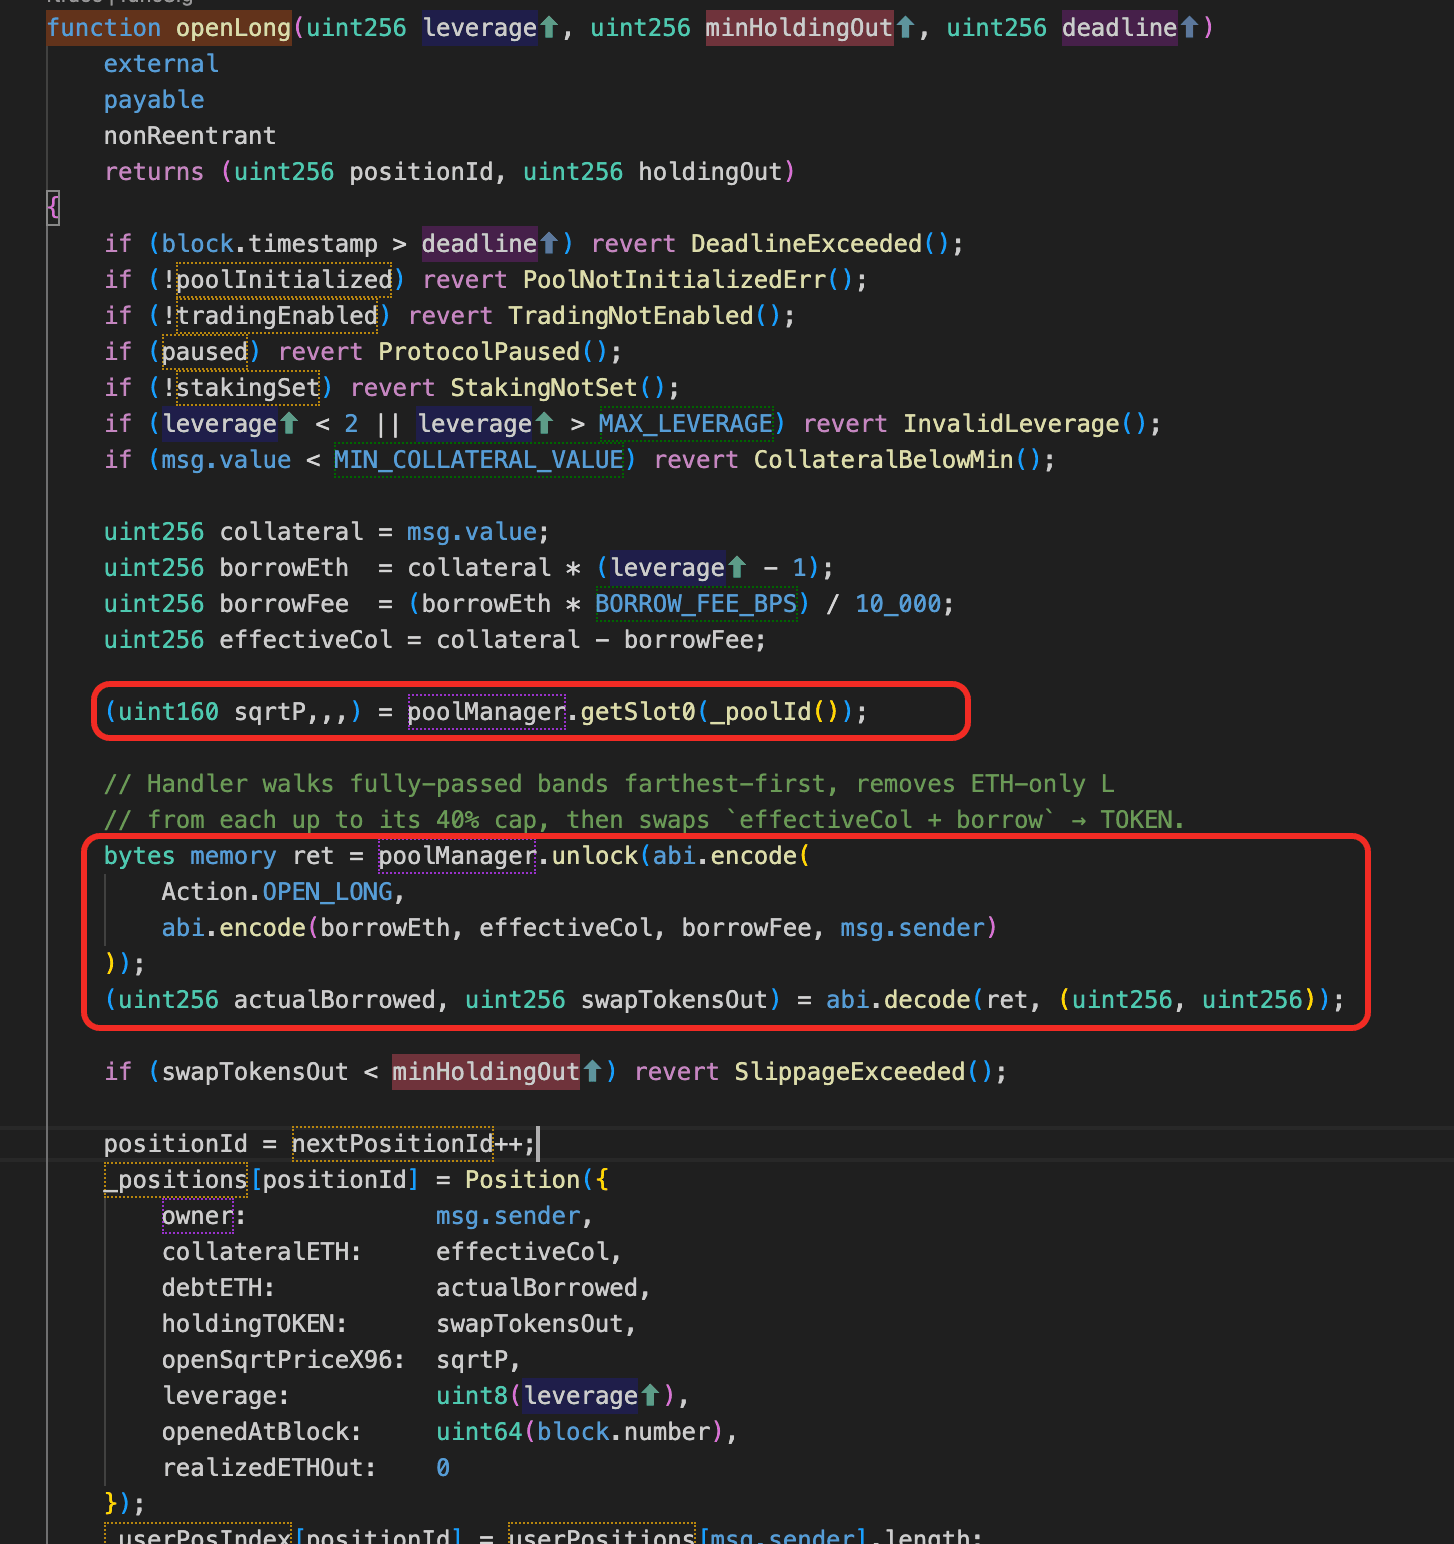
根本的な原因は、BoostHook がポジションを開く際に、スポット価格であるプールの slot0 sqrtPriceX96 をエントリー価格として直接読み取っていたことです。slot0 は瞬時のプール状態を反映しているため、大規模なスワップを通じて単一のトランザクション内で操作可能です。エントリー価格に対してTWAPのような操作耐性のある制約を設けるチェックは存在しませんでした。
攻撃分析
以下の分析はトランザクション 0xb45cc4...cebd3811 に基づいています。
-
ステップ1:攻撃者はMorpho Blueから
WETHフラッシュローンを借り入れ、ETHにアンラップして操作のための元手となる資本を確保しました。 -
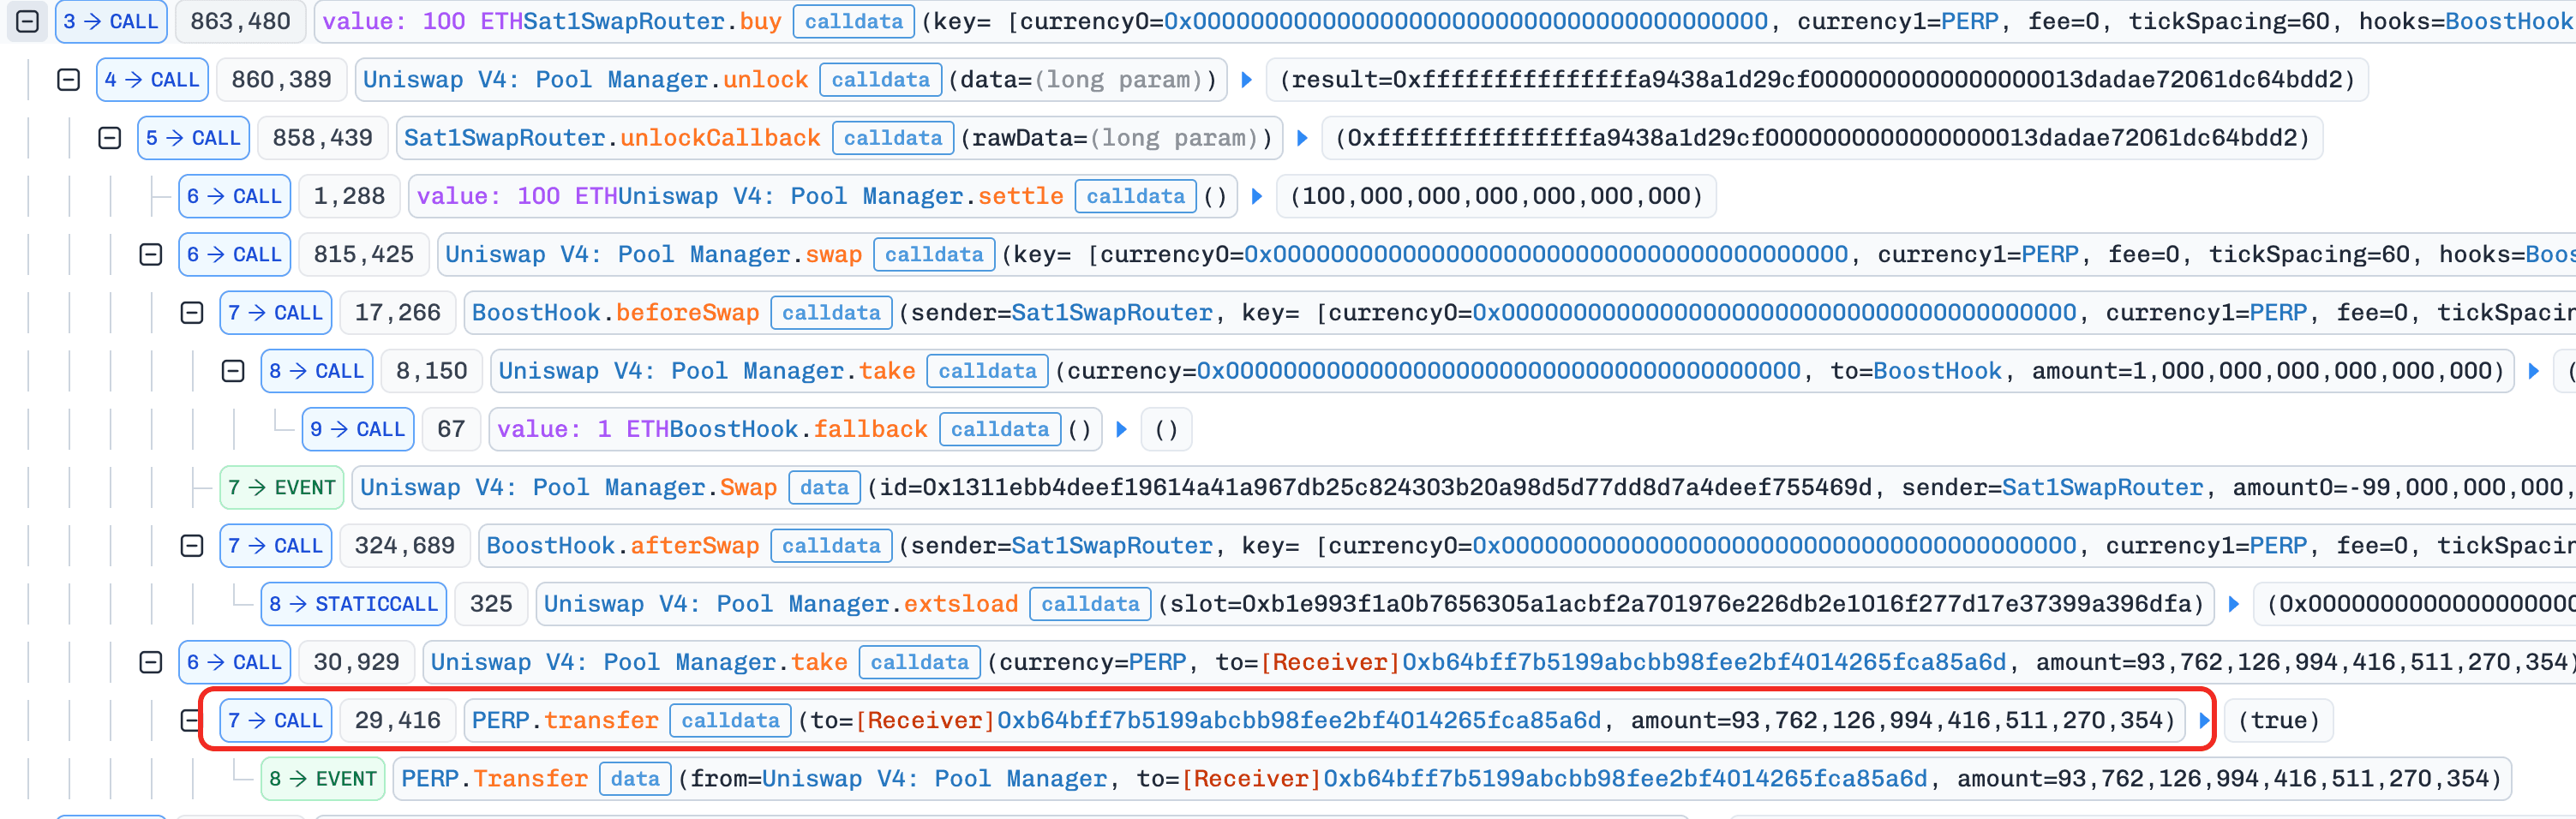
ステップ2:攻撃者はSat1SwapRouterを介して大量の
ETHをPERPにスワップし、プールのスポット価格を上昇させました。これにより攻撃者は、ポンプ前価格で購入した大量のPERPポジションを保持することになりました。
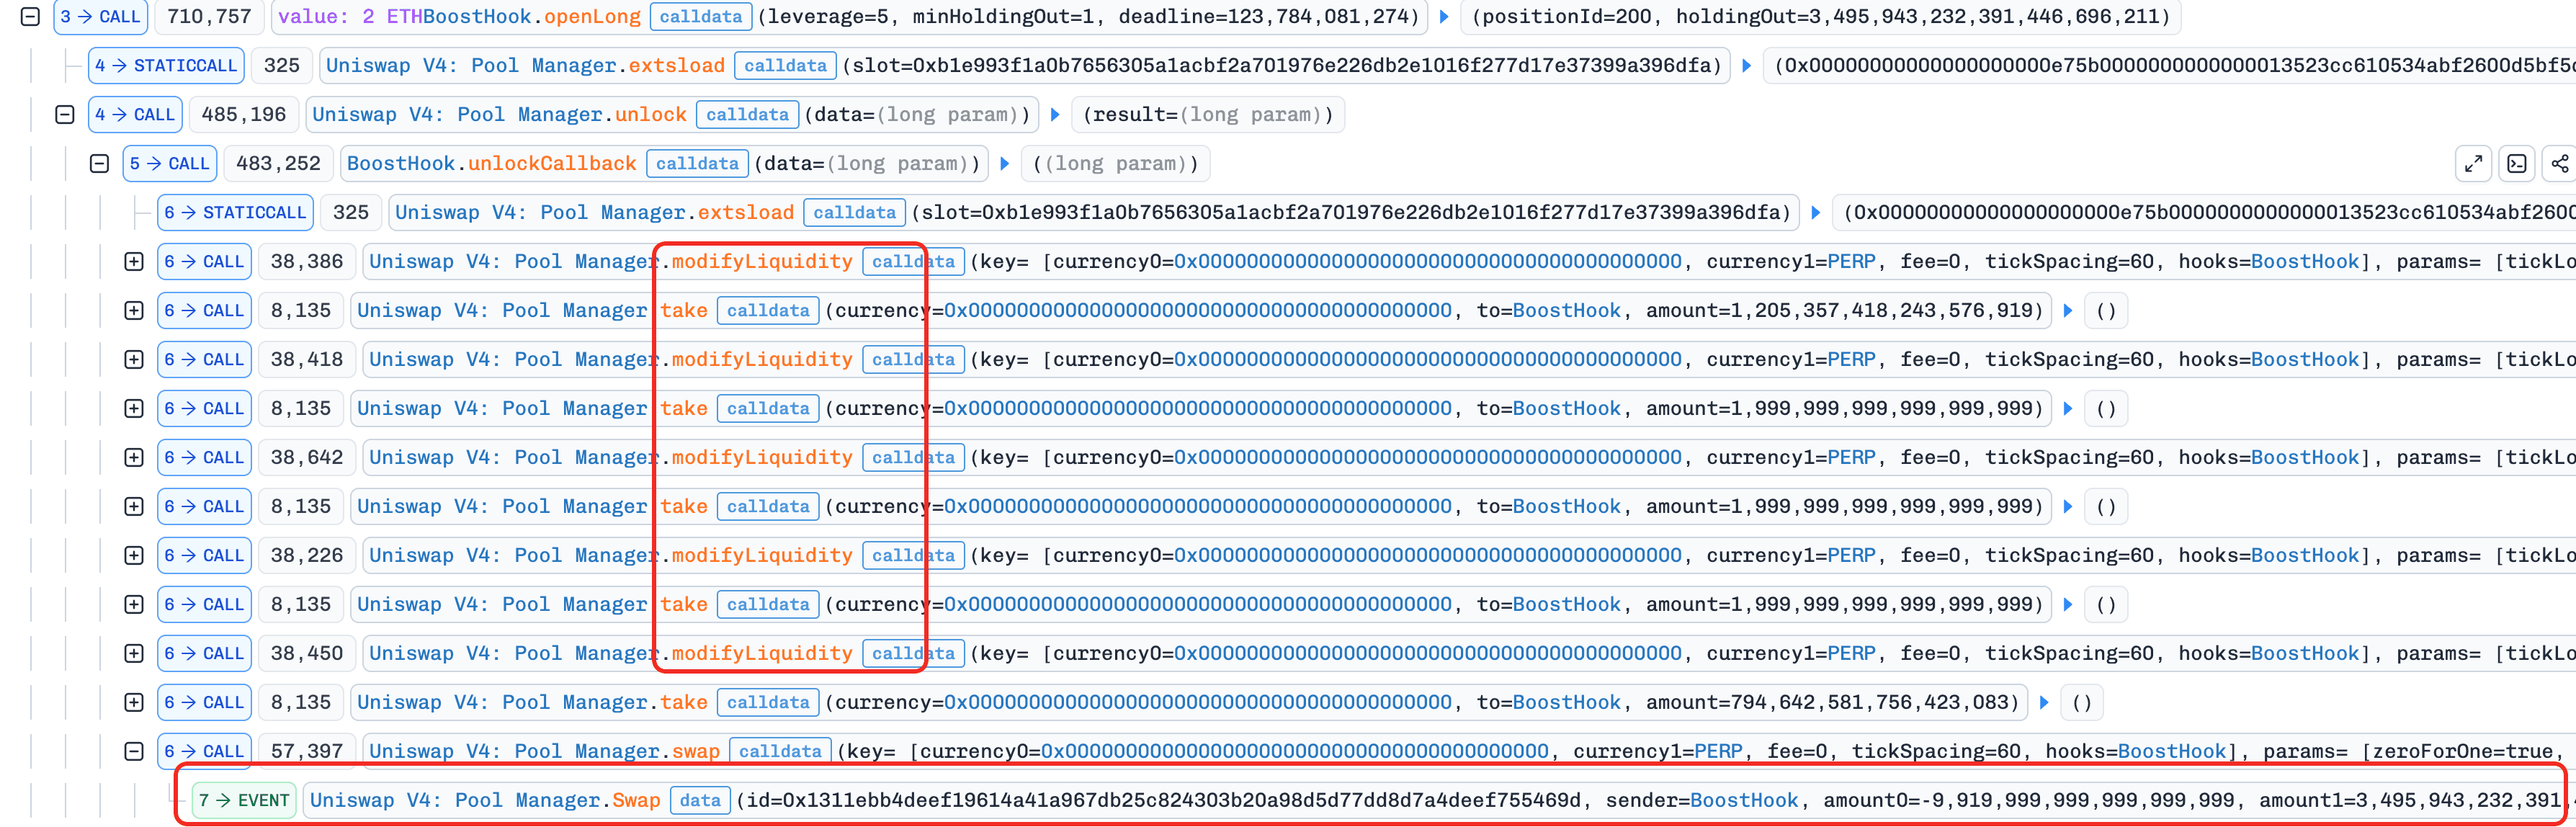
- ステップ3:攻撃者は5倍のレバレッジで
openLong()を複数回呼び出しました。呼び出しごとに攻撃者は少額の担保(例:2ETH)を提示し、BoostHookはその担保の4倍を自身のバンドから借り入れ、操作されたスポット価格でポジションサイズ全額分をマーケットでPERPを購入しました。連続する呼び出しごとにスポット価格はさらに上昇し、買い圧力の大半はプロトコル自身のETHから生み出されました。
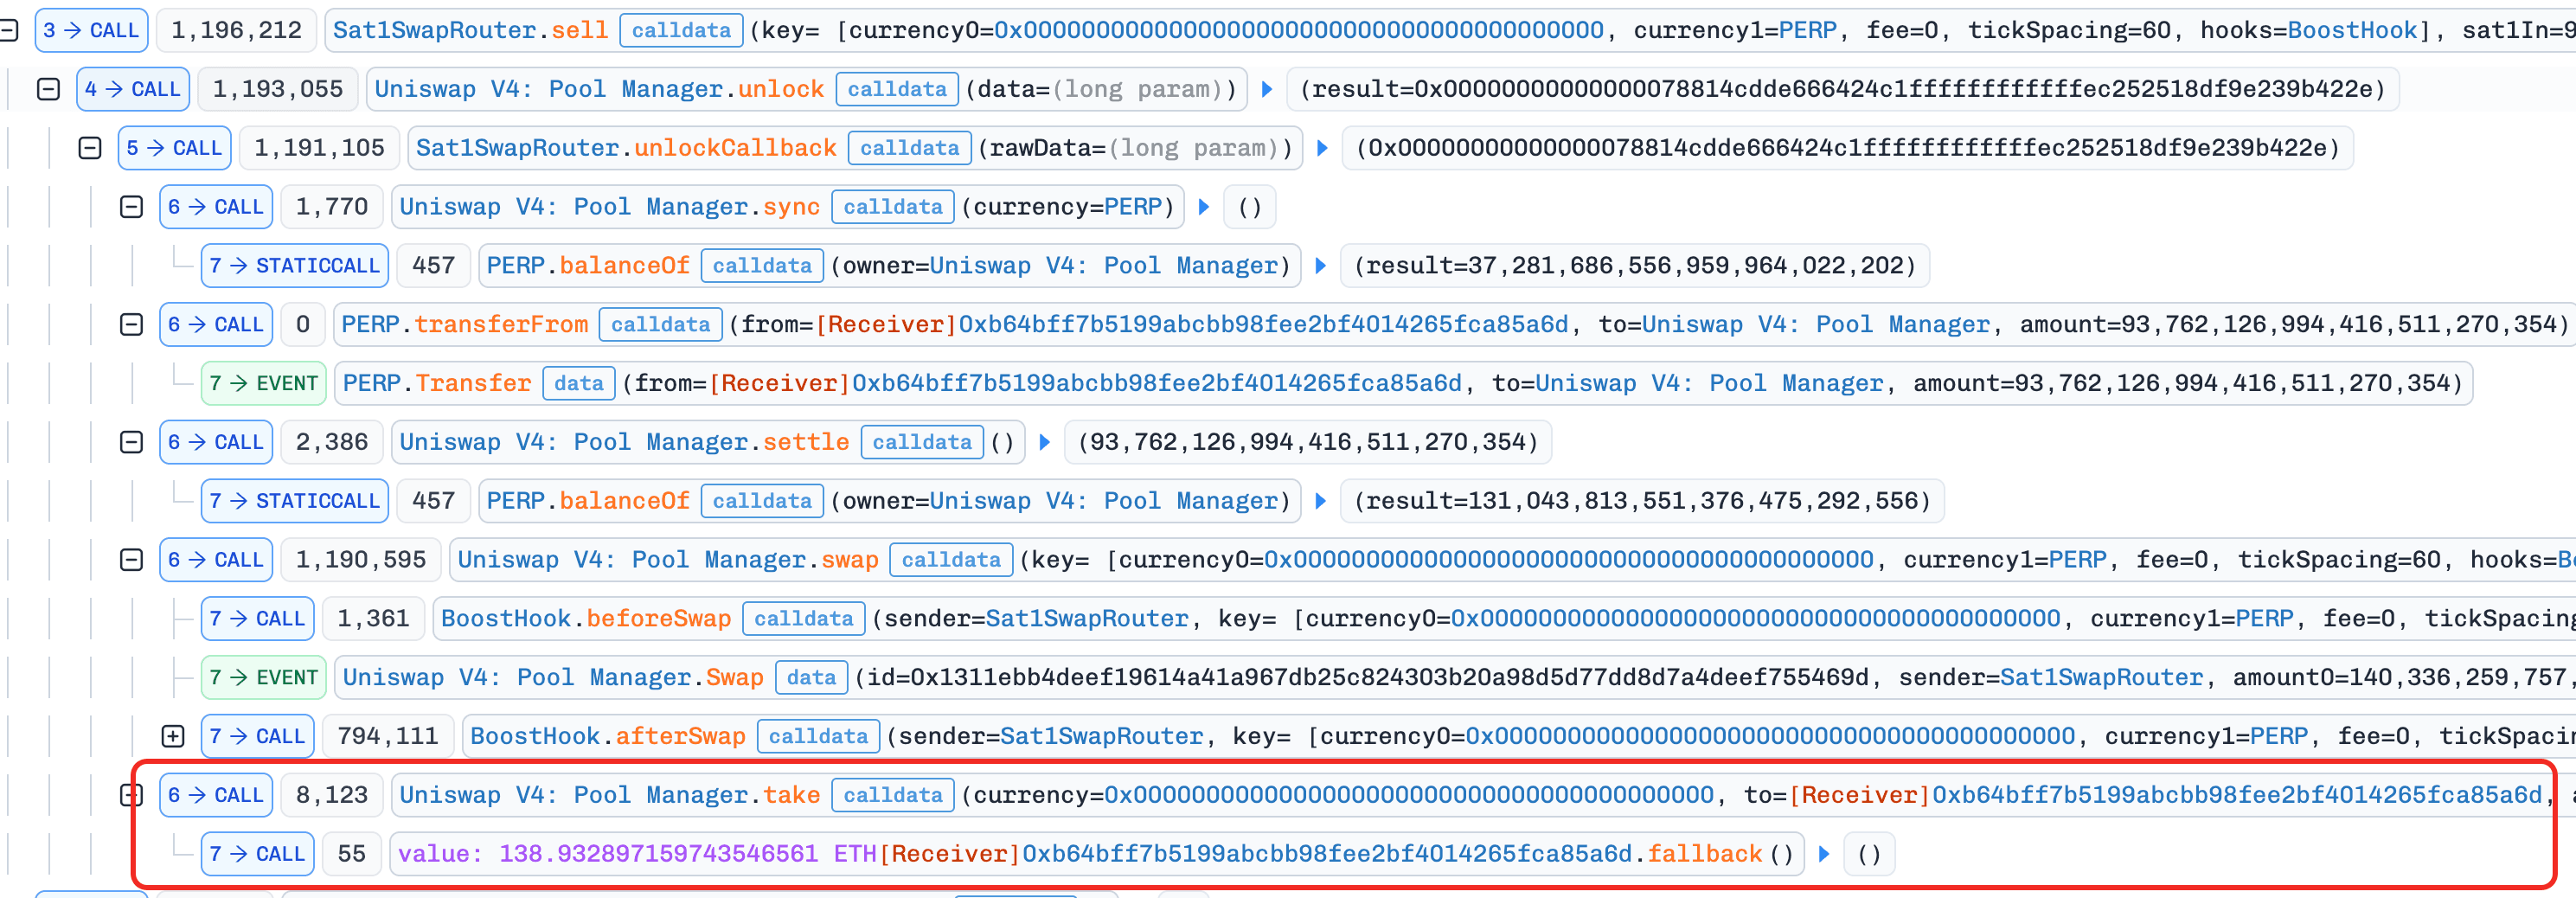
- ステップ4:攻撃者はステップ2で取得した
PERPを再びETHにスワップしました。元の価格上昇とステップ3でのプロトコル資金による購入の両方によってスポット価格が引き上げられていたため、出口価格はエントリー価格よりも大幅に上昇しました。安く買って高く売ることで、その差額が利益となりました。
-
ステップ5:ダンプ後の
afterSwapコールバック内で_scanAndLiquidateがトリガーされ、ステップ3のポジションが不良債権としてプロトコルに対して清算され始めました。ステップ4で利益が確定済みだったため、これは攻撃者の利益には影響しませんでした。 -
ステップ6:攻撃者は蓄積した
ETHをWETHに戻し、フラッシュローンを返済して残りを利益として保持しました。
結論
本インシデントはスポット価格操作によって発生しました。BoostHook がV4プールのスポット価格をレバレッジ取引の直接的なエントリー価格として使用していたため、攻撃者は一回のトランザクション内で価格を操作し、プロトコル自身が持つ ETH リザーブで割高な PERP を購入するよう仕向けることができました。修正策として、信頼できない瞬時の slot0 値を使用するのではなく、TWAPのような操作耐性のある基準価格に対して _swapEthForToken を制約すべきです。
BlockSecについて
BlockSecは、フルスタックのブロックチェーンセキュリティおよび暗号資産コンプライアンスプロバイダーです。私たちは、お客様がプロトコルやプラットフォームの全ライフサイクルにわたって、コード監査(スマートコントラクト、ブロックチェーン、ウォレットを含む)、リアルタイムでの攻撃阻止、インシデント分析、不正資金の追跡、そしてAML/CFT義務への対応を行うのを支援するための製品やサービスを構築しています。
BlockSecは権威ある学会で多数のブロックチェーンセキュリティ論文を発表し、DeFiアプリケーションのゼロデイ脆弱性を複数報告してきました。これまでに複数のハッキングを阻止し、2,000万ドル以上の資金を救出し、数十億ドル規模の暗号資産を保護してきました。
-
公式ウェブサイト: https://blocksec.com/
-
公式Twitterアカウント: https://twitter.com/BlockSecTeam



