

2021年8月8日(北京時間、ブロック高12982491)、Zerogokiが攻撃を受け、約67万ドルの損失が発生しました。調査の結果、侵害されたプライスオラクルに関連していることが判明しました。攻撃者は正規の秘密鍵で署名されたプライスオラクルを提供し、その中にスワップされるトークン数を細工した値が含まれていました。しかし、攻撃者がなぜ有効な署名を構築できたのかは現時点では不明です。
コード分析
まず、攻撃を受けたコントラクト (0x80ecdb90)の分析を行いました。
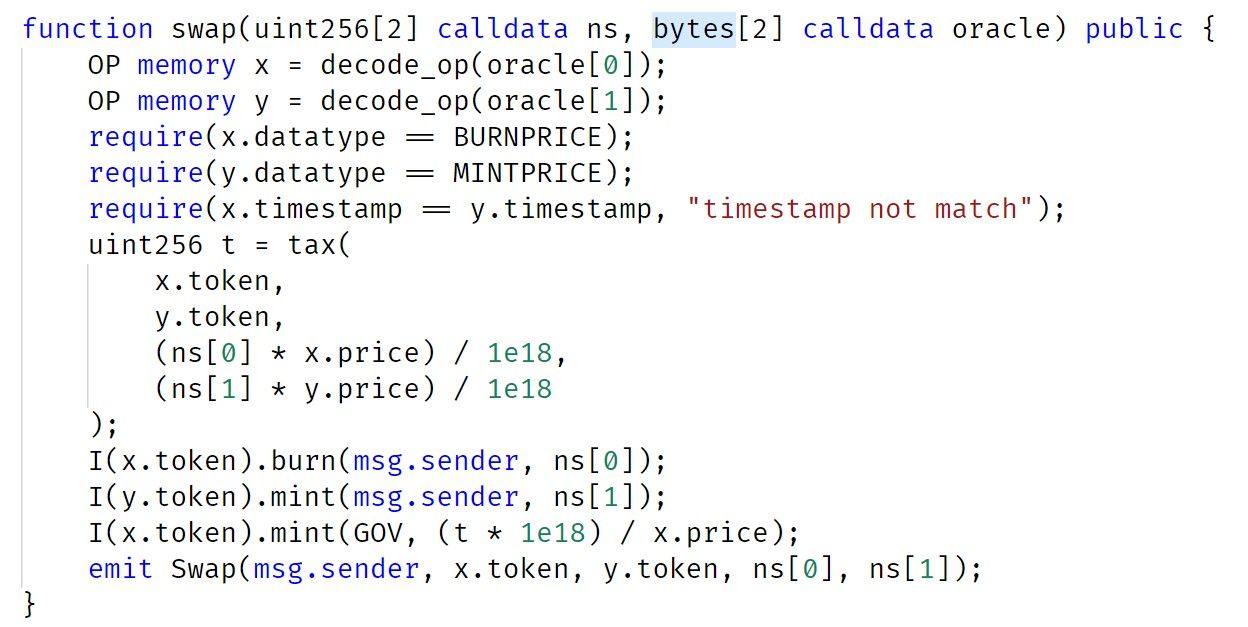
swap関数はdecode_opを呼び出してオラクル内の情報を取得します。検証を行った後、コントラクトはns[0] x.tokenをバーンし、ns[1] y.tokenをミントし、スワップ手数料をGOVコントラクトに支払います。
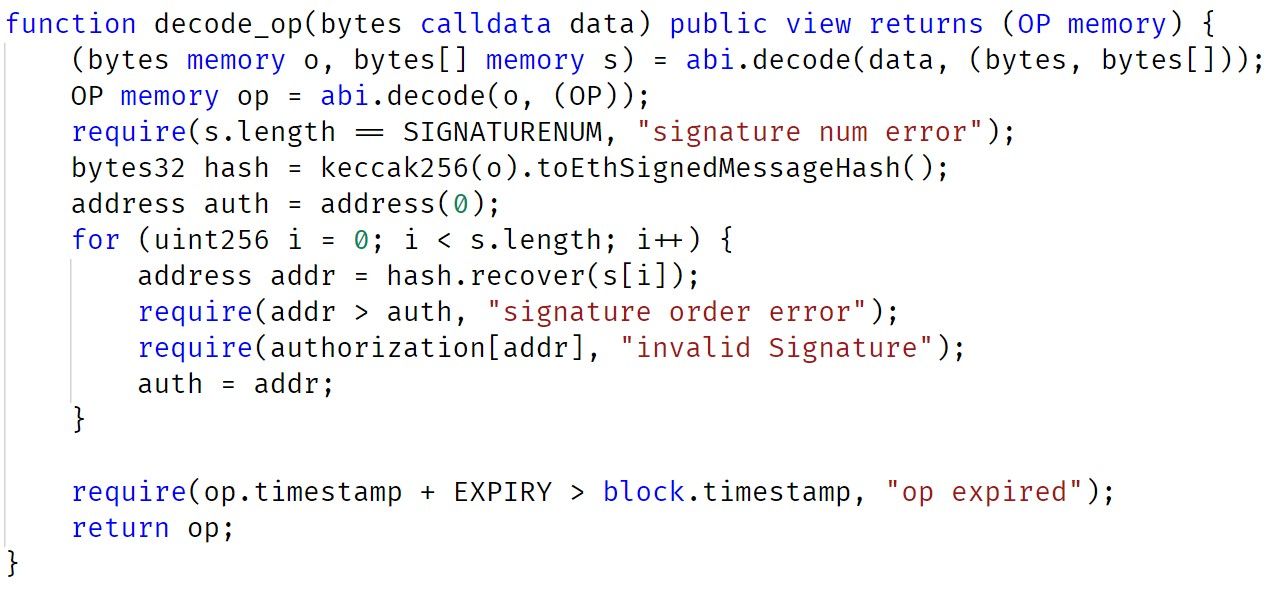
decode_opの実装から、パラメータには3つの署名が存在することがわかります。これらの署名は、トークンスワップ(バーンとミント)を実行する前に確認(および認可)される必要があります。
まとめると、swap関数の最初のパラメータnsはスワップされるトークン数を定義します。2番目のパラメータには検証が必要な署名が含まれています。検証が通過すると、スワップされるトークン数は最初のパラメータ(ns)で定義された値になります。
攻撃分析
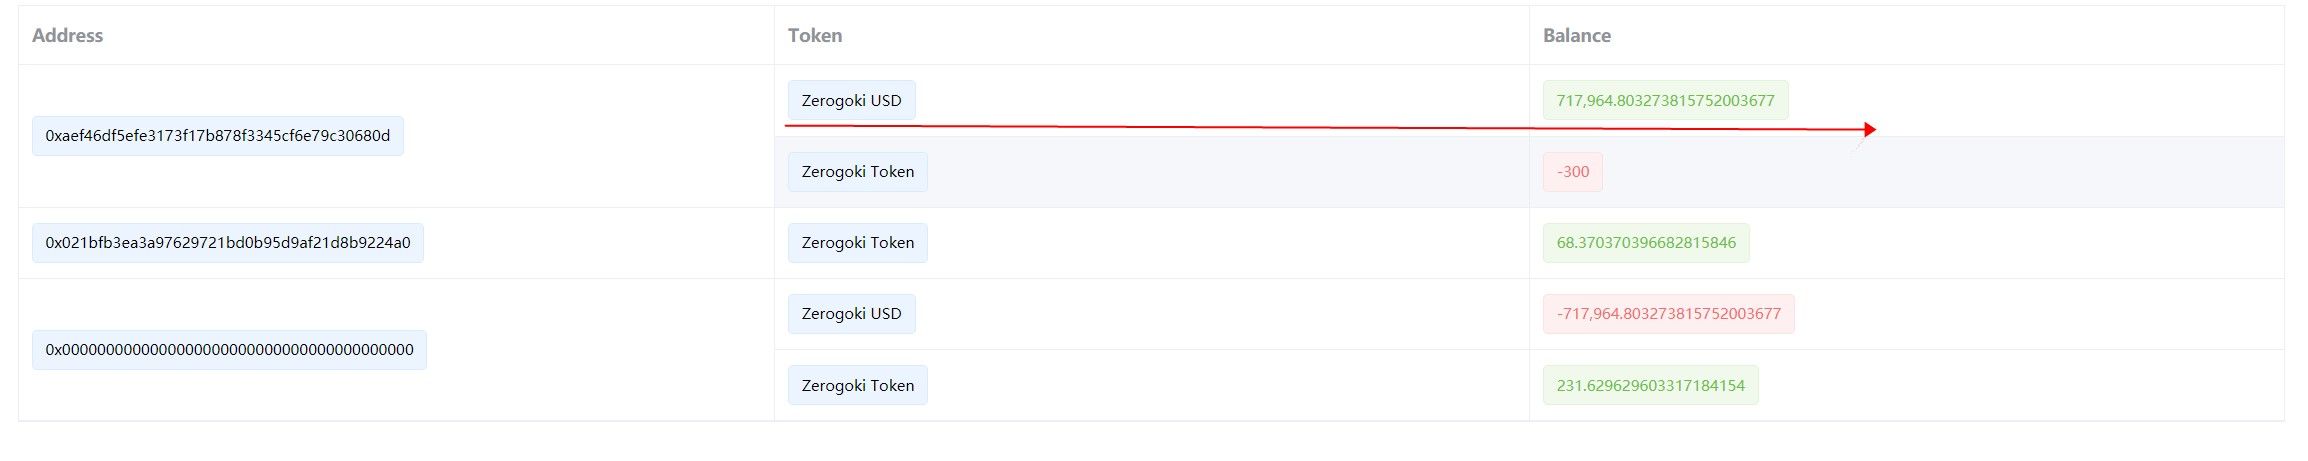
攻撃トランザクション 0x81e5f715 において、攻撃者は有効な署名を含むメッセージを構築し、細工されたnsパラメータ(大量のzUSDを含む)を渡しました。その結果、攻撃者は300 REIを使用して70万zUSDをスワップしました。
署名と照合された3つのアドレスは以下の通りです:
0x0d93A21b4A971dF713CfC057e43F5D230E76261C
0x3054e19707447800f0666ba274a249fc9a67aa4a
0x4448993f493b1d8d9ed51f22f1d30b9b4377dfd2
ただし、現時点ではこれらのアドレスの秘密鍵がなぜ漏洩したのかについての情報はありません。
まとめ
DeFiプロジェクトを安全に保つことは容易ではありません。コード監査に加えて、プロジェクトの状態を積極的に監視し、攻撃が発生する前にブロックすることをコミュニティが取り組むべきだと考えています。
BlockSecについて
BlockSecは、世界的に著名なセキュリティ専門家のグループによって2021年に設立された先駆的なブロックチェーンセキュリティ企業です。同社は、大規模普及を促進するために、新興のWeb3世界のセキュリティとユーザビリティの向上に取り組んでいます。そのために、BlockSecはスマートコントラクトおよびEVMチェーンのセキュリティ監査サービス、セキュリティ開発と脅威の積極的なブロックのためのPhalconプラットフォーム、資金追跡・調査のためのMetaSleuthプラットフォーム、そして暗号世界を効率的に活用するWeb3ビルダー向けのMetaSuites拡張機能を提供しています。
現在までに、MetaMask、Uniswap Foundation、Compound、Forta、PancakeSwapなど300社以上の著名なクライアントにサービスを提供しており、Matrix Partners、Vitalbridge Capital、Fenbushi Capitalなどの優れた投資家から2回の資金調達で数千万ドルを調達しています。
公式ウェブサイト: https://blocksec.com/
公式Twitterアカウント: https://twitter.com/BlockSecTeam



