本研究はコンピュータサイエンスの主要な学会であるSIGMETRICS 2025に採択され、私たちはデータセットをhttps://github.com/blocksecteam/phishing_contract_sigmetrics25にてオープンソース化しました。
分散型金融(DeFi)の台頭以来、ブロックチェーン領域は多額の資金とユーザー投資を集めてきました。しかし、この成長にはフィッシング攻撃の急増が伴い、ユーザーに多大な損失をもたらしています。検出を回避するため、詐欺師たちはもはや外部所有アカウント(EOA)だけに頼らなくなりました。代わりに、スマートコントラクトの展開へとシフトしています。この記事では、フィッシングコントラクトに関する最新の研究成果を紹介し、私たちのタイムリーで包括的、かつ正確なフィッシングインテリジェンスが、暗号資産プロジェクトがユーザー資金を保護しコンプライアンスを維持する上でどのように役立ち、ブロックチェーン全体のセキュリティを強化するかを示します。
フィッシングの進化:EOAから悪意のあるスマートコントラクトへ
従来、詐欺師はユーザーを騙してETHやトークンを自分のEOAに直接送金するトランザクションに署名させていました。しかし、この手口は見破られやすくなりました。MetaMaskやCoinbaseなどのウォレットは現在、既知の悪意のあるEOAへの送金についてユーザーに警告を出すようになっています。この意識の高まりにより、攻撃者は手口を革新せざるを得なくなり、フィッシングコントラクトの増加につながりました。
これに対応して、詐欺師たちは現在、正規のプロジェクトの挙動を模倣し意図を隠すためにフィッシングコントラクトを使用しています。資産を攻撃者のEOAに直接送金させる代わりに、被害者は悪意のあるコントラクトとやり取りするトランザクションに署名するよう騙され、それと気づかないままトークンの制御権を実質的に渡してしまいます。この新たな攻撃経路は、DeFiセキュリティにとって重大な課題となっています。
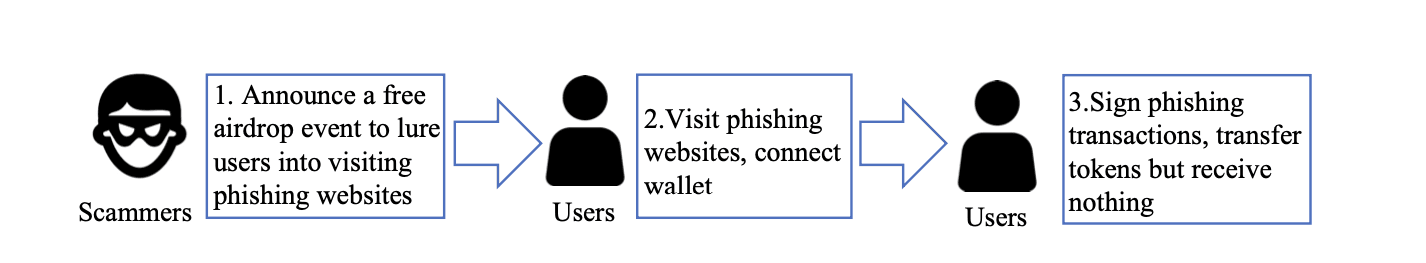
これらのフィッシングコントラクトには、しばしば以下が含まれます:
- 欺瞞的なペイアブル関数:
ClaimやSecurityUpdateのような名前が付けられており、ユーザーを騙して攻撃者のコントラクトに直接ETHを送金させます。 - マルチコール関数: 複数のトークン転送を1つのトランザクションにまとめるよう設計されており、ユーザーが気づかぬうちに承認を与えた後、ERC20トークンやNFTを引き出すのに理想的です。これは暗号資産詐欺でよく見られる手口です。
BlockSecの研究:フィッシングコントラクトの検出と分析
本研究はEthereum上のフィッシングコントラクトに焦点を当てています。大規模なフィッシングコントラクト検出を可能にするため、私たちはコントラクトのバイトコードから疑わしい関数セレクタを抽出し、トランザクションをシミュレートし、その結果を分析するシステムを設計しました。このアプローチを用いて、2022年12月29日から2025年1月1日の間に展開された37,654件のフィッシングコントラクトを特定しました。この大規模なデータセットは、スマートコントラクトのセキュリティ脅威の全体像を理解する上で極めて重要です。
経済的影響:ユーザー損失の分布
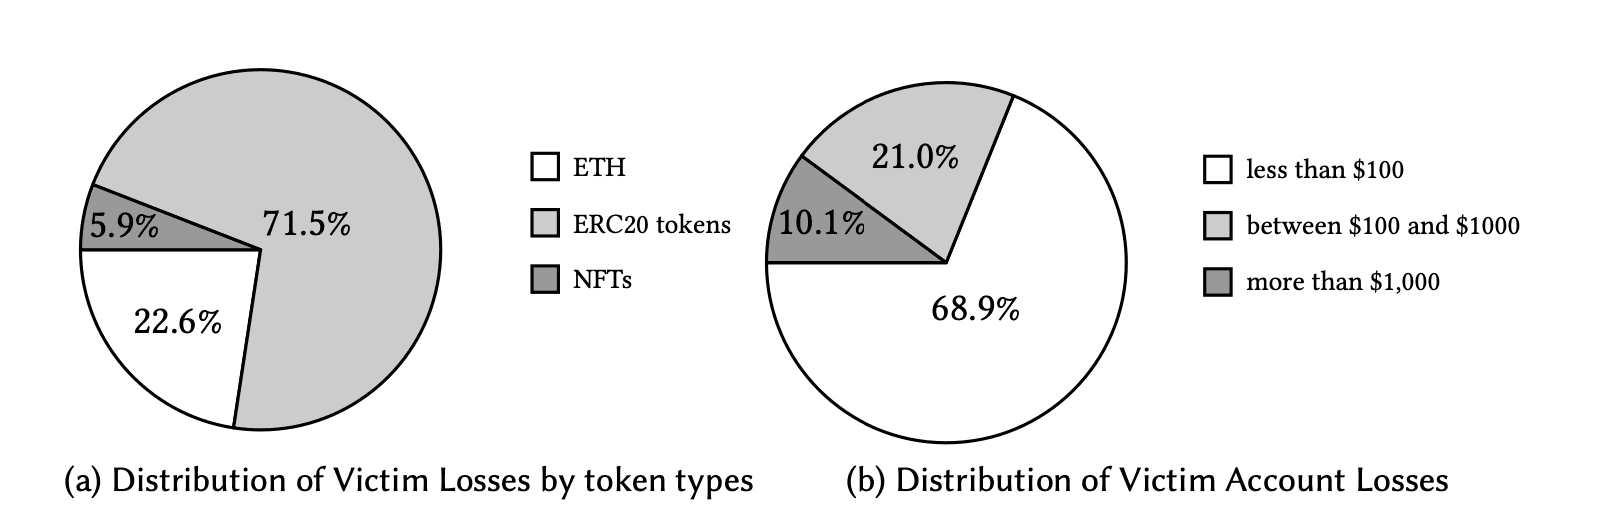
フィッシングコントラクトは多大なユーザー損失をもたらしています。2022年12月29日から2025年1月8日までの間に、171,984人の被害者に影響を与えた211,319件のフィッシングトランザクションを発見し、損失総額は1億9,070万ドルに達しました。特筆すべきは、被害者の89.9%が1,000ドル未満の損失であったことです。多くのユーザーが、未取り消しのトークン承認や悪意のあるトランザクションへの繰り返しの署名などにより、複数回フィッシングの被害に遭っていました。中でも、経験の浅いWeb3ユーザーは特にこれらの暗号資産詐欺に対して脆弱です。
攻撃者を理解する:フィッシングコントラクトとデプロイヤーの分布
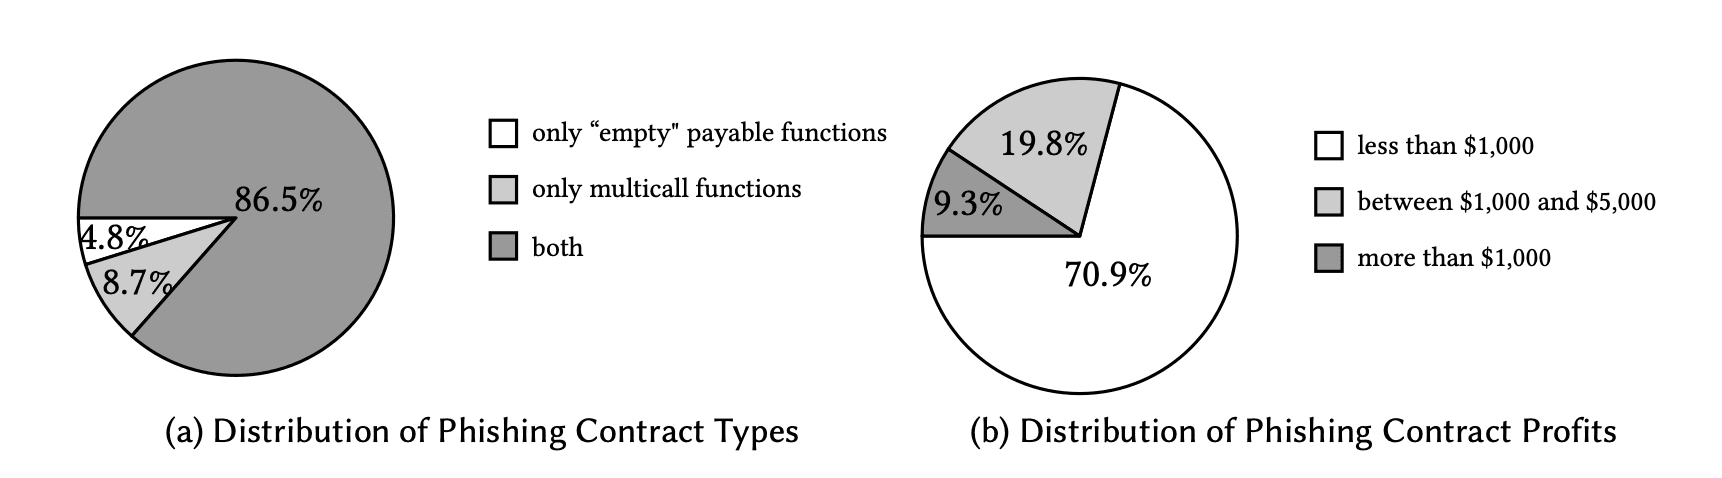
フィッシングコントラクトの大半(86.5%)は、様々なトークンタイプを標的とするために「空の」ペイアブル関数とマルチコール関数の両方を備えています。そのうち70.9%は1,000ドル未満の利益しか得ておらず、96.2%は1日未満しか稼働していませんでした。詐欺師たちはアカウントラベリングの仕組みを回避するために新しいコントラクトを迅速に展開しており、リアルタイムの脅威インテリジェンスの必要性を浮き彫りにしています。
私たちの研究は、攻撃者自身についてさらに重要な知見を明らかにしました。9つのアカウントが全フィッシングコントラクトの91.1%を展開しています。詐欺師たちは、被害者から盗んだトークンを使って新たなフィッシングコントラクトの展開資金を賄うことがよくあります。特筆すべきは、これら9つの主要なデプロイヤーのうち8つに資金の流れの関連性が見られ、これらが協調したフィッシンググループとして活動していることを示唆している点です。彼らは合わせて全フィッシングコントラクトの85.7%を展開しており、これらのブロックチェーンセキュリティインシデントの多くの背後に高度に組織化された犯罪組織が存在することを示しています。
緩和戦略:フィッシングコントラクトへの対策
私たちの研究は、Ethereum上におけるフィッシングコントラクトの広範な蔓延と、それがユーザーにもたらした甚大な損失を明らかにしています。そこで私たちは、ユーザーをこれらの脅威から保護し、ブロックチェーン全体のセキュリティを強化するための実用的かつ効果的な戦略を提案します。
ユーザーが自らを守るためにできること
ユーザーの観点からは、暗号資産詐欺を防ぐ上で警戒心を持つことが重要です。分散型アプリケーションにアクセスしサービスを要求する際、ユーザーはURL、メインページ、サブリンク、Twitter、Discordのリンクを含め、ウェブサイトを注意深く確認すべきです。トランザクションに署名する前には、アカウントや関数呼び出しのパラメータを含むトランザクションの詳細を慎重に確認すべきです。さらに、Etherscanでアドレスラベルを確認し、それが公式アカウントかどうかを判断することもできます。常に、求めていないオファーや承認の要求には疑いを持つようにしてください。
サービスプロバイダーができること:高度な脅威インテリジェンスの活用
CEX、DEX、ウォレット、PayFiプラットフォーム、ステーブルコイン、ブリッジを含むサービスプロバイダーは、ユーザーを潜在的な脅威から守るため、フィッシングウェブサイトやアカウントのリストを積極的に維持・更新すべきです。特定のアカウントが自社プラットフォーム上でフィッシングコントラクトを展開していると特定された場合、これらのプロバイダーはサービスへのアクセスを制限または拒否すべきです。しかし、ブロックチェーン固有の匿名性とオンチェーンでのやり取り(特にクロスチェーン活動における)の複雑さは、効果的なリスク評価を行いDeFiセキュリティを確保する上で、機関にとって重大な課題となっています。
これらの課題に対処するため、BlockSecはこれらの研究成果をPhalcon ComplianceのAPPに統合しました。このプラットフォームは、6億件以上のアドレスラベルを含む大規模なリアルタイムデータベース、無制限のトランザクションホップ追跡、そしてAIを活用した行動分析エンジンを活用しています。これらの機能により、APPは機関がフィッシングアドレスやそれとやり取りする疑わしいエンティティを迅速に特定できるようにし、重要なオンチェーンフォレンジックを提供します。
BlockSecの高度な脅威インテリジェンスを活用して、フィッシングコントラクト、制裁対象エンティティ、違法行為によるリスクを特定し軽減しましょう。私たちの包括的なソリューションで、ユーザーを保護し規制コンプライアンスを確保してください。
フィッシングアドレスに加えて、Phalcon Compliance APPは攻撃者、制裁対象エンティティ、ミキサー、マネーロンダリング業者、ダークウェブなどの他のリスクのあるエンティティや、高頻度送金、大口送金、中継アドレスといった疑わしい挙動も検出します。違法行為が検出されると、APPは7つの異なるチャネルを通じて機関に速やかに通知し、即座に対応できるようにします。さらに、APPはタスクの委任、コメントの追加、ブラックリスト登録、疑わしい取引報告書(STR)のワンクリック生成など、幅広い機能を提供します。これらのツールを組み合わせることで、リスクの特定と軽減のための包括的なソリューションを提供しながら、コンプライアンスワークフローを簡素化し、Web3セキュリティを強化します。