

セキュリティ概況 👀
DeFiセクター
- UwU Lendのハッキング

6月10日と13日、UwU Lendは攻撃を受け、2,300万ドル以上の損失が発生しました。
最初の攻撃の根本原因は、価格依存の脆弱性でした。レンディングプールは11のソースから価格を取得しており、Curveからの5つの現在(AMM)価格、5つのCurveオラクル(EMA)価格、1つのUniswap(TWAP)価格を含み、最終的に中央値を採用していました。現在価格は1つのトランザクション内で操作可能であったため、攻撃者はフラッシュローンを利用して5つの現在価格を大幅に変更し、取得される価格をオラクル価格の最小値または最大値にしました。これにより約2,000万ドルの損失が発生しました。
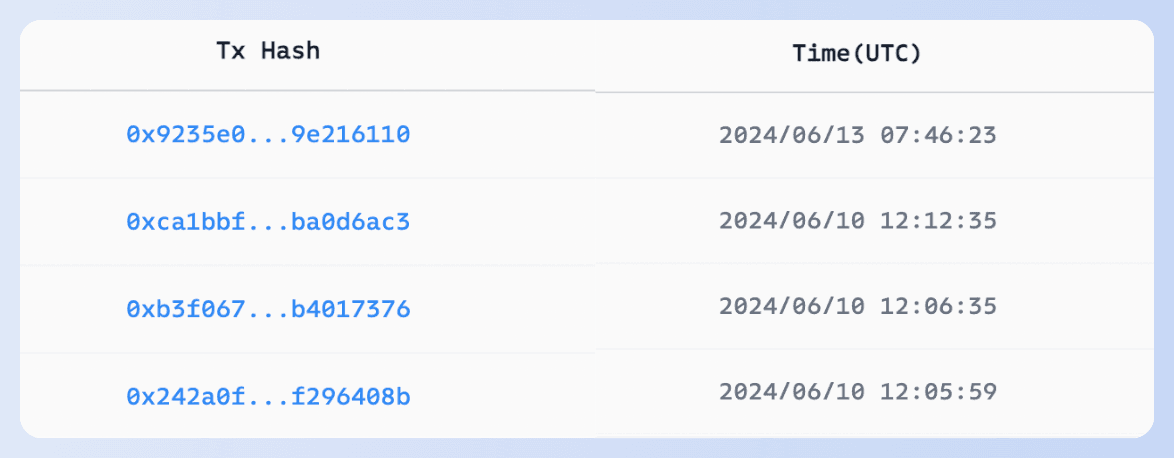
6月13日、UwU Lendチームがプロトコルを再稼働させたところ、再び攻撃を受けました。攻撃者はuSUSDeとWETHを担保として追加し、LTVに基づいてWETHを借り入れました。uSUSDeはLTVには関与しませんでしたが、流動性引き出し時のヘルスファクター計算には関与していたため、攻撃者はより多くのWETHを引き出して利益を得ることができました。
注目すべきは、ホワイトハットのmakemake_kboがツイートで、1年前にこの脆弱性を報告し、プロジェクトチームに連絡したものの返答がなかったため、最終的にTwitterで警告を発したと述べていることです。
- Velocoreのハッキング

根本原因:effectiveFee1e9のチェック不足により、velocore__execute関数でアンダーフローが発生しました。
攻撃後、Lineaはブロック生成を1時間停止しました。L2プロジェクトにとって、緊急対応メカニズムを持つことは、チェーン全体を停止するよりも効果的です。👉 世界初の暗号資産ハッキング監視・ブロッキングプラットフォームについてこちらをご覧ください。
- Holographのハッキング

Holographは、元契約社員がプロトコルを悪用して追加のHLGをミントしたと発表しました。
過去の多くの攻撃事例が示すように、プロジェクトは利便性のために秘密鍵管理を疎かにすることがよくあります。これにより、内部・外部からの攻撃によって管理者権限や秘密鍵が奪われる深刻なリスクにさらされます。Phalcon Securityを使用した外部監視により、ワンクリックで運用監視が可能になり、早期発見と損失の最小化を実現できます。
その他
- DMM Exchangeのハッキング
6月上旬、DMM Exchangeはセキュリティインシデントを開示し、5月31日(UTC)に4,502.9 BTC(3億ドル以上)が盗まれたことを明らかにしました。
DMMからの詳細情報がないため、原因は不明のままです。しかし、ハッカーのアドレスとDMMの通常アドレスは最初の5文字と最後の2文字が同じであり、盗まれたBTCはマルチシグアドレスからのものでした。オフチェーン攻撃により送金先アドレスが差し替えられ、担当者を騙してトランザクションに署名させたのではないかとの憶測があります。資金の追跡にはMetaSleuthを使用してください。詳細はこちら。
- Kraken
6月19日、KrakenのChief Security OfficerであるNick Percoco氏は、バグバウンティプログラムを通じてあるセキュリティ会社から「極めて重大」な脆弱性の報告を受けたとXで明らかにしました。この報告では、アカウント残高を人為的に増加させることができる脆弱性が発見されたと主張していました。しかし、Krakenがこの脆弱性を修正した後、そのセキュリティ会社との交渉中に、300万ドルに関わる不審な行動が発覚しました。 Nick Percoco氏の投稿:投稿を見る
その後CertiKはXでこの件について責任を認め、より多くの情報を開示し、自らの行動について説明しました。彼らはKrakenに対して複数日にわたるテストを行い、すでに資金を返却したことを強調しました。この事件はコミュニティ内で激しい議論を巻き起こしました。CertiKの投稿:投稿を見る 根本原因はこちら、サンプルトランザクションはこちらをご確認ください。
- CoinStats
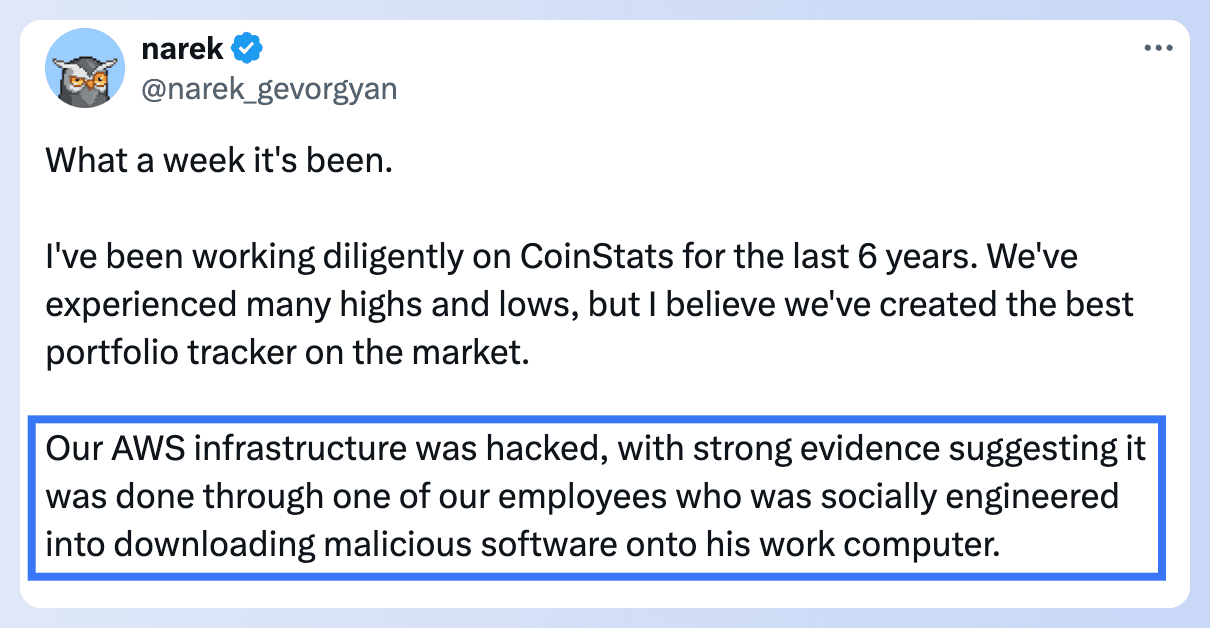
CoinStatsは攻撃を受け、200万ドルの損失を被りました。同社のCEOは、この侵害は従業員に対するソーシャルエンジニアリング攻撃によるものであり、これによりAWSインフラが侵害されたと述べています。詳細はこちらをクリックしてください。
ブログ記事
BlockSecは「Solana Simplified」シリーズを厳選しました。このシリーズには、Solanaの基本概念に関する記事、Solanaスマートコントラクトの書き方チュートリアル、Solanaトランザクション分析のガイドが含まれています。目的は、読者がSolanaエコシステムを理解し、Solana上でのプロジェクト開発やトランザクション実行に必要な基本スキルを習得できるようにすることです。
BlockSec X Solana Summit
6月20日から22日まで、BlockSecはクアラルンプールで開催された2024 Solana Summit APACに誇りを持って登壇しました。今後もより多くのグローバルイベントで皆様にお会いできることを楽しみにしています!
Phalcon ExplorerがSolanaに完全対応!
Phalcon Explorerは、ユーザーおよび開発者体験を向上させる新機能を導入しました。内容は以下の通りです:
🚀 明確化されたアカウント関係とトークン変動
🚀 MEVトランザクションのタグ付けと6億件以上のアドレスラベル
🚀 正確で明快な関数呼び出し階層構造、展開可能なレベル表示
Phalcon Explorerをこちらで体験してください
詳細はこちらをクリックしてご覧ください


