Security at a Glance 👀
2024年4月、DeFi脆弱性の悪用に関連するセキュリティインシデントにより、合計約500万ドルの損失が発生しました。 ほとんどのセキュリティインシデントは「未検証のユーザー入力」と「アクセス制御の問題」によって引き起こされ、Hedgey FinanceとSaitaChainに関する重大なインシデントが発生しました。
開発者へのアドバイス: 重要な関数のアクセス制御とユーザー入力の内容を、特にcalldataが柔軟なプロトコルについては注意深く確認してください。過去の関連インシデントを確認するにはこちらをクリックしてください。
- Hedgey Finance Incident
4月19日、Ethereum上の@hedgeyfinanceが悪用され、180万ドル以上の損失が発生しました。根本原因は未検証のユーザー入力です。プロジェクトチームとセキュリティ会社は4000万ドルの損失を主張していますが、トークンの流動性不足のため、攻撃者の実際の利益は限られていた点に注意が必要です。最終的に攻撃者が現金化できたのはわずか数百ドル程度である可能性があるため、これらの統計は信用していません。根本原因を確認するにはこちらをクリックしてください。
- SaitaChain Incident
4月24日、SaitaChainのXbridgeが攻撃を受け、アクセス制御の問題により約100万ドルの損失が発生しました。攻撃者はトークンをわずか0.15 Etherで出品することで、すべてのトークンを転送することができました。私たちは即座に攻撃を検知し、プロジェクトチームに通知しました。
- Unknown Contract (0x80a0)
4月15日、BSC上の不明なコントラクト(0x80a0)が攻撃を受け、約60万ドルの損失が発生しました。根本原因は未検証のユーザー入力です。アラートを確認する。
- Pike Finance Incident
4月26日、Pike FinanceはEthereum、Arbitrum、Optimismチェーンで約30万ドルの損失を被りました。根本原因は未検証のユーザー入力で、偽造されたCCTPメッセージによりUSDCが流出しました。私たちは即座にインシデントを検知しましたが、コントラクトがオープンソースではなかったため、攻撃トランザクションを公開する前に、プロジェクトチームの確認と対応を待つ必要がありました。
- The United States' First Smart Contract Exploitation Case
米国で初めてのスマートコントラクト悪用に関する事件において、被告は1200万ドル以上の資産を不正流用した罪で有罪となり、収益の没収とともに懲役3年の判決を受けました。
この悪用にはCremaFinanceとNIRVANA FINANCEが関与していました。CremaFinanceだけでも880万ドル以上が不正流用されました。交渉の結果、CremaFinanceはホワイトハット報奨金として150万ドル(45,455 SOL)を支払うことに同意しました。こちらは私たちがMetaSleuthを使って行った、CremaFinanceインシデントの資金フロー分析です。
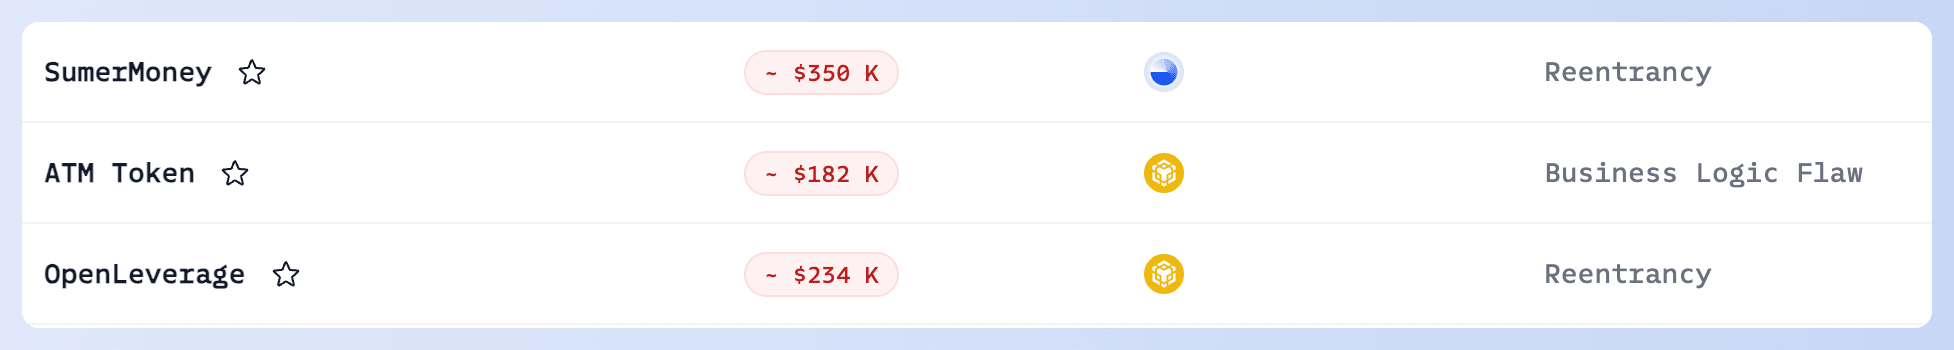
👉 様々なセキュリティインシデントの攻撃トランザクション、根本原因、およびPoCについて詳しく知るには、Security Incident Listをご覧ください。
Blog Articles
このブログでは、EigenLayerの基本的な考え方を紹介し、リステーキングエコシステムにおける新たなセキュリティ上の脅威を解説しています。
このブログでは、MetaSleuthを使用して、Solana上のミームトークン$TIMにおける「スマート」マネーを追跡する方法を紹介します。このトークンは、$TIMトークンの購入によって数百万ドルを得たプロジェクト内部関係者であると批判されました。
このブログでは、多大な損失を引き起こす「Inferno Drainer」フィッシング詐欺を暴露し、ユーザーがこのような詐欺を避けるために注意深く取引を行うことを推奨しています。
このブログでは、新しいタイプのWeb3フィッシングを紹介し、フィッシングの被害を避けるための提案を提供します。
このブログは、Web3ユーザーを標的としたDrainer関連のハッキングインシデントの概要を提供し、ハッカーが使用する手法を強調することで、ユーザーの意識向上とこれらの手法への対策強化を目指しています。
Product Updates
- 🥳 Phalcon Securityの大型アップグレード!
プロトコルとLPは、ネストされた構造体、マッピング、配列を含む主要な変数——特に複雑なデータ構造を含むもの——を監視できるようになりました。 ユーザーは変数を選択し、10秒で監視式を設定できます。コーディング不要です!続きを読む
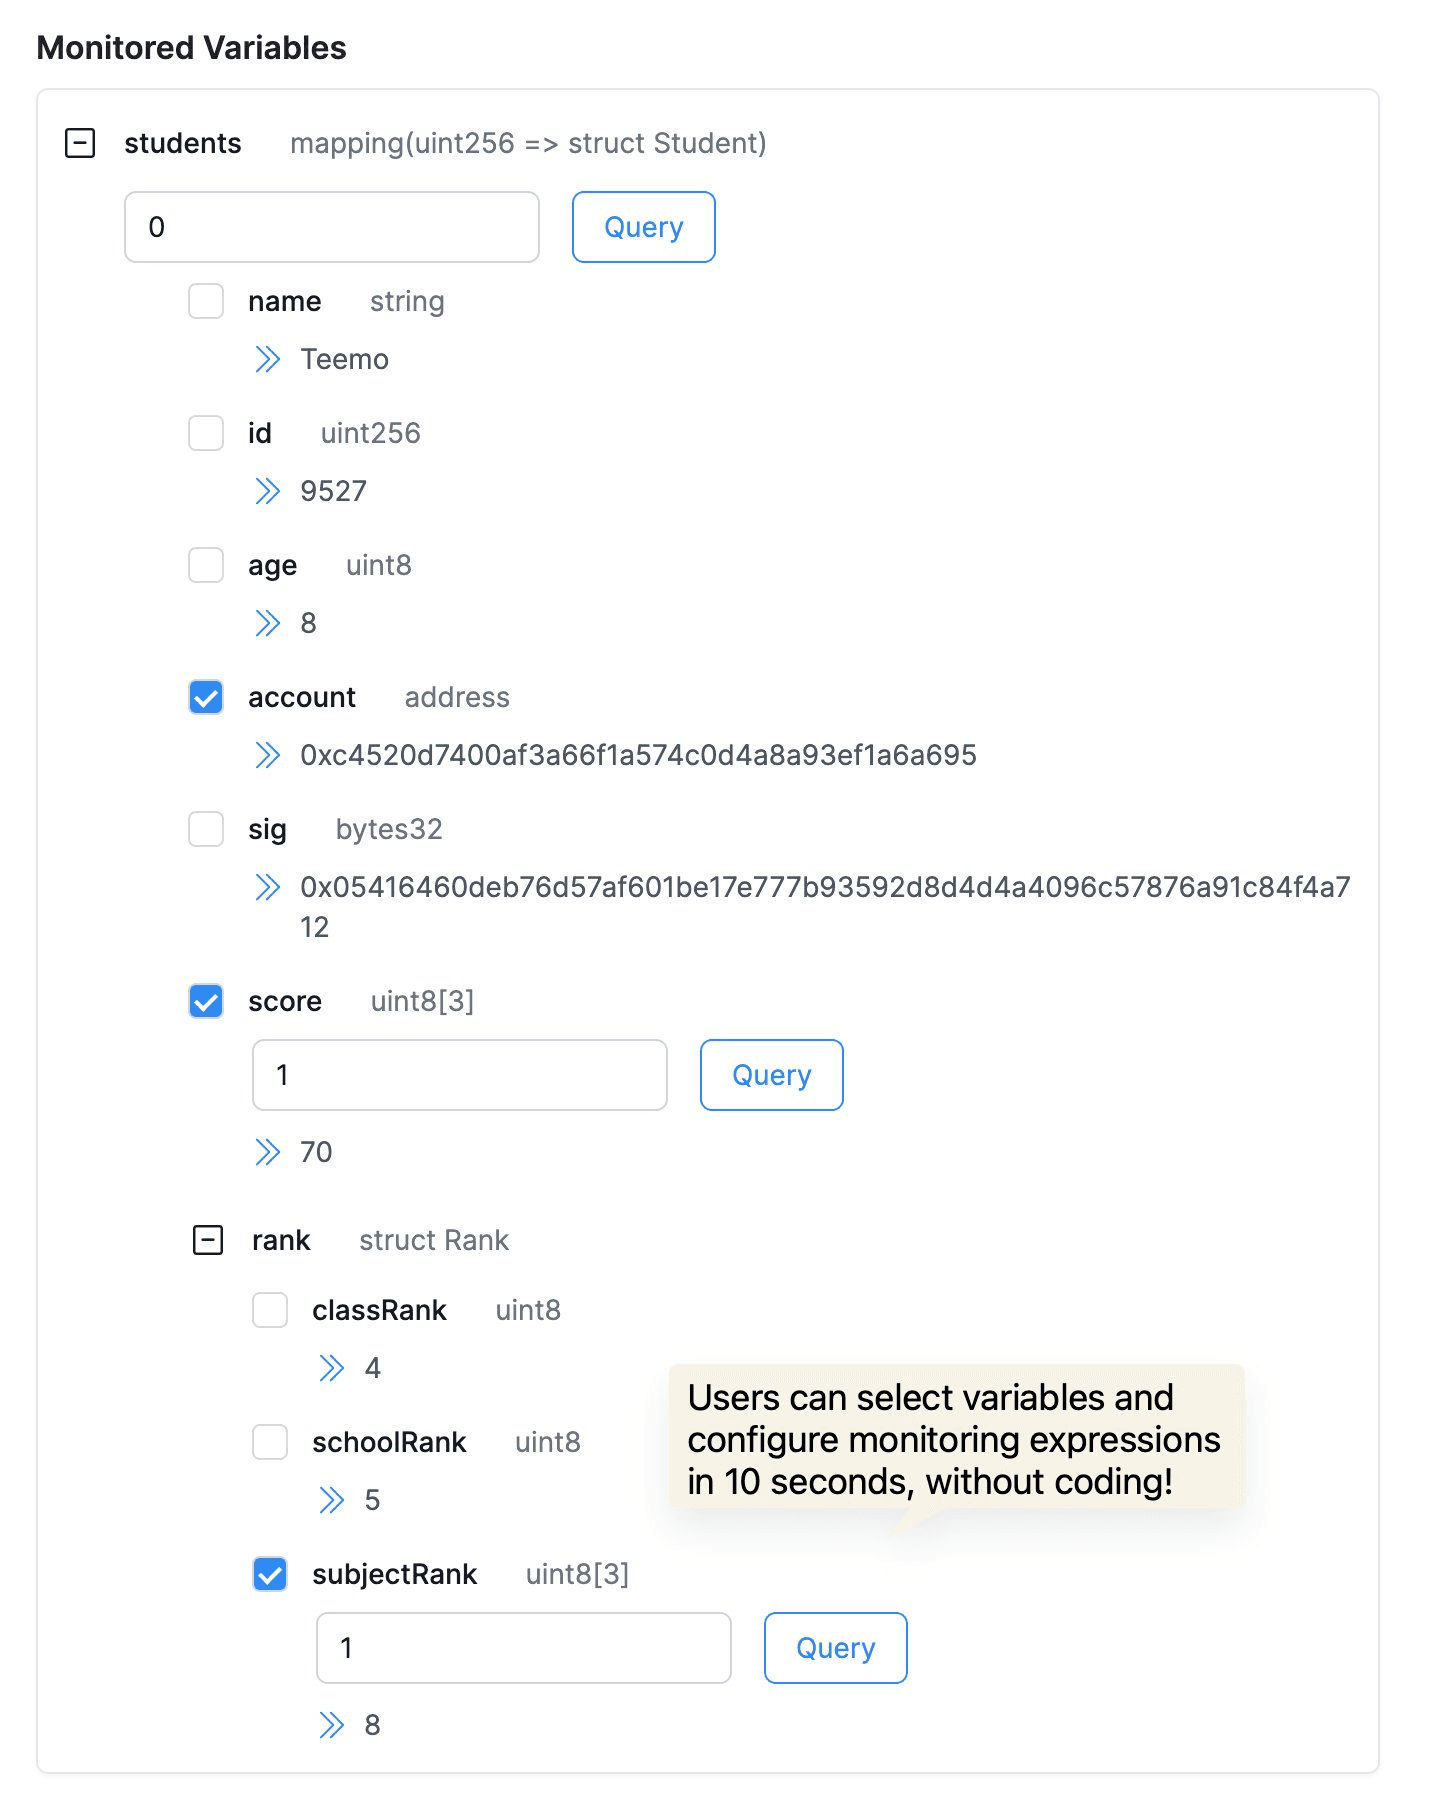
このアップグレードにより、開発者、セキュリティ研究者、LPはトランザクションとプロトコルの状態をより良く理解・監視し、プロトコルの安定性と資金の安全を維持するために、セキュリティ上の脅威や設定エラーを迅速に特定できるようになります。
- 🥳 Phalcon ExplorerのUIを改善しました!
現在、フルスクリーンモード(Shift+Fショートカット)に対応しており、開発者やセキュリティ研究者がより臨場感を持って利用し、分析に集中できるようになっています。ぜひお試しください!
Full-screen support of BlockSec Phalcon Explorer @Phalcon_xyz https://t.co/w4YFhCxpjT pic.twitter.com/vshmXAW3m8
— BlockSec (@BlockSecTeam) April 12, 2024
Partnership
- Merlin ✖️ BlockSec
BlockSec Phalcon Securityは、トップクラスのBTC L2であるMerlinを完全にサポートするようになりました!🎉 ETH、BSC、Arbitrumに続き、MerlinはPhalcon Securityがサポートする4番目のチェーンです!
🛡️ **BlockSec Phalcon Security**は、Merlin Chain上のオンチェーン活動を24時間365日積極的に監視し、Merlin Chainにタイムリーなアラートを提供しています。今後、Merlin Chain上のプロトコルチームや投資家もPhalcon Securityにサブスクライブすることで、暗号資産ハッキングの監視とブロック機能を利用できるようになります。
🚀 **Phalcon Explorer**もMerlinをサポートしています!トランザクショントレース、バランス変動、資金フローを簡単に調査できます。The Merlin Blockchain Explorerでソースコードが公開されていない一部の主要なコントラクトについても、検証済みコントラクトへのアクセスを提供します。
- Forta ✖️ BlockSec
Honored to be part of the @FortaNetwork ecosystem! Let's work together to make Web3 safer! 🙌 https://t.co/e87inYgJKN
— BlockSec (@BlockSecTeam) April 25, 2024
About BlockSec
BlockSecは、2021年に世界的に著名なセキュリティ専門家グループによって設立された、先駆的なブロックチェーンセキュリティ企業です。当社は、新興のWeb3の世界の大規模な普及を促進するために、そのセキュリティと使いやすさの向上に取り組んでいます。そのために、BlockSecはスマートコントラクトとEVMチェーンのセキュリティ監査サービス、セキュリティ開発と脅威の事前ブロックのためのPhalcon Securityプラットフォーム、資金追跡と調査のためのMetaSleuthプラットフォーム、暗号世界を効率的に移動するWeb3ビルダーのためのMetaSuites拡張機能を提供しています。
現在までに、当社はMetaMask、Uniswap Foundation、Compound、Forta、PancakeSwapなど300社以上の著名なクライアントにサービスを提供し、Matrix Partners、Vitalbridge Capital、Fenbushi Capitalなどの著名な投資家から2回の資金調達ラウンドで数千万米ドルを受け取っています。
公式ウェブサイト:https://blocksec.com/
公式Twitterアカウント:https://twitter.com/BlockSecTeam