
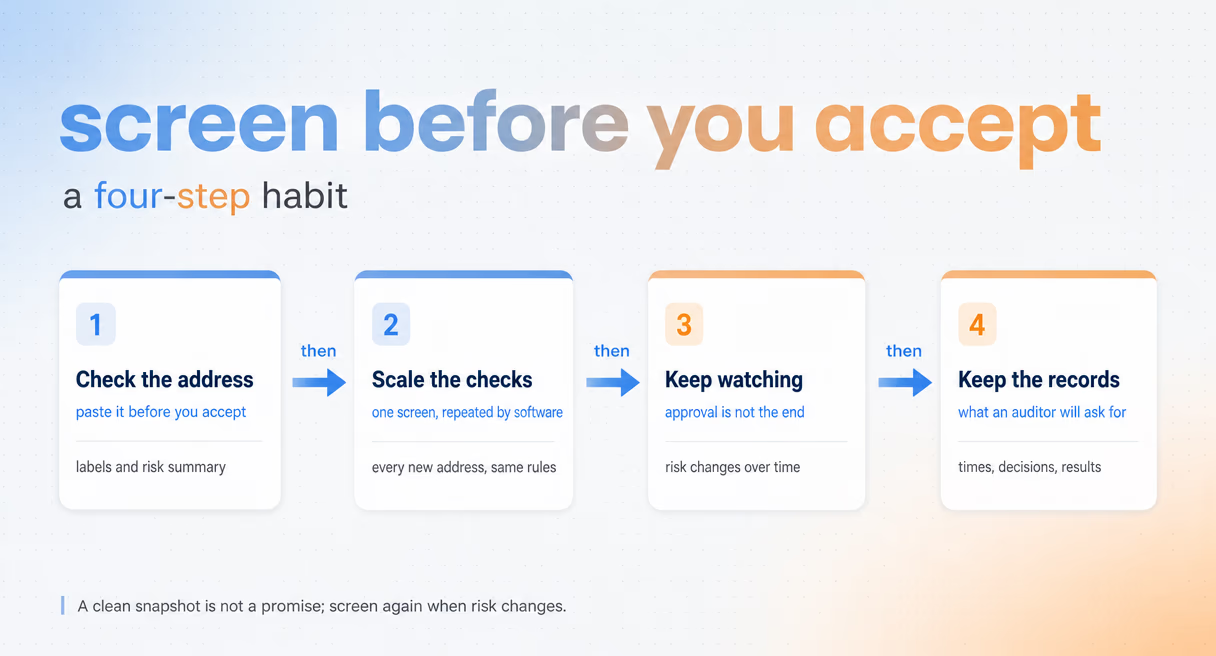
Schritt 1: Prüfen Sie die Adresse vor dem Onboarding
Beginnen Sie mit einer Adresse und einer Prüfung. Registrieren Sie sich auf der BlockSec-Website, nutzen Sie eine Ihrer drei kostenlosen monatlichen Prüfungen für die Adresse und lesen Sie die fünfstufige Bewertung, die innerhalb weniger Sekunden vorliegt: kein, niedriges, mittleres, hohes oder kritisches Risiko. Welche Bedeutung diese Stufe für den Kunden hat, entscheidet anschließend Ihre schriftliche Richtlinie, nicht Ihre Tagesform.
Die Prüfung selbst ist der einfache Teil. Die eigentliche Disziplin liegt in den Entscheidungsregeln: Schreiben Sie vor Beginn auf, was Ihr Team bei jeder Stufe tut. Ein gängiges Muster ist die Annahme bei keinem oder niedrigem Risiko, eine Überprüfung bei mittlerem Risiko sowie Ablehnung oder Eskalation bei hohem und kritischem Risiko. Die passende Ausgestaltung hängt jedoch von Ihrer Risikobereitschaft und Ihrer Aufsichtsbehörde ab. Das Werkzeug liefert die Bewertung; die Richtlinie gibt das Urteil vor.
| Risikostufe | Häufig vorgesehene Reaktion |
|---|---|
| Kein oder niedriges Risiko | Wallet annehmen und weiter überwachen |
| Mittleres Risiko | Vor der Entscheidung genauer prüfen |
| Hohes oder kritisches Risiko | Ablehnen oder eskalieren |
Diese Reihenfolge ist wichtig, denn das erste Screening ist die kostengünstigste Prüfung, die Sie im Verlauf dieser Geschäftsbeziehung vornehmen werden. Bevor Gelder fließen, bevor der Nutzer eine Historie bei Ihnen hat und bevor eine falsche Annahme zu einem Streitfall wird, erhalten Sie einen unverstellten Blick auf die bisherigen Aktivitäten der Adresse. Die Financial Action Task Force beschreibt dies als risikobasierten Ansatz: Die Tiefe Ihrer Prüfung sollte sich nach dem konkreten Risiko richten.
Die Adressprüfung steht neben der Identitätsprüfung, nicht hinter ihr. KYC prüft die von der Person angegebene Identität; das Adress-Screening prüft, was ihre Wallet bisher getan hat. Wer nur die erste Prüfung durchführt und die zweite auslässt, kann vollständig identifizierte Kunden auf der Plattform haben, die aus Wallets mit Diebstahlbezug einzahlen. Beide Prüfungen finden am selben Zugangspunkt statt, stützen sich aber auf unterschiedliche Belege.
Schritt 2: Skalieren Sie die Prüfungen über die API
Wenn die tägliche Anzahl der Prüfungen das übersteigt, was eine Person zuverlässig bewältigen kann, verlagern Sie die Prüfung in Ihren Verarbeitungsprozess. Batch-Screening-Endpunkte nehmen ganze Adresslisten entgegen, ein API-Schlüssel authentifiziert die Aufrufe, und dieselben fünf Risikostufen kommen als strukturierte Ergebnisse zurück. Ihr System kann sie direkt verarbeiten, ohne dass jemand Daten kopieren muss.
Der Auslöser für diesen Schritt ist keine magische Zahl. Es ist die erste Prüfung, die aus Zeitmangel ausfällt. An diesem Tag hat manuelles Screening aufgehört, eine Kontrollmaßnahme zu sein, und ist zur bloßen Hoffnung geworden. Der API-Weg vereinheitlicht außerdem die Ausgabe. Das ist für den letzten Schritt, die Dokumentation, entscheidend.
Drei Fragen klären die Architektur vor der Implementierung. Wie viele Prüfungen führen wir täglich tatsächlich durch, gemessen an Spitzenlast statt Durchschnitt? Wo landen die Ergebnisse: im Kundendatensatz, im Ticket oder in einem gesonderten Protokoll? Und wer übernimmt einen Ausnahmefall, wenn der Prozess eine Einzahlung zur Prüfung markiert? Antworten in Woche eins verhindern die beiden typischen Fehlentwicklungen: einen Screening-Auftrag, dessen Ergebnisse niemand ansieht, und eine Prüfwarteschlange ohne Zuständigkeit.
Die Integrationsdetails von Endpunkten bis zu Anfragelimits finden Sie in Automatisiertes Adress-Screening: APIs, Webhooks und Benachrichtigungskanäle. Ein Planungspunkt verdient auch hier eine Wiederholung: API-Zugriff ist in den Tarifen Scale und Enterprise enthalten. Prüfen Sie deshalb, ob Ihr Tarif API-Zugriff umfasst, bevor Ihre Implementierung davon abhängt.
Schritt 3: Richten Sie nach der Freigabe die Überwachung ein
Die Freigabe ist der Punkt, an dem die meisten Teams aufhören. Genau dort sollte die Überwachung beginnen. Eine Wallet, die heute unauffällig ist, kann noch am selben Abend gestohlene oder sanktionierte Gelder empfangen. Angenommene Adressen kommen auf eine Beobachtungsliste. Ändert sich ihre Risikostufe, erhalten die tatsächlich genutzten Kanäle Ihres Teams einen Alarm.
Der risikobasierte Ansatz, mit dem Ihr Ablauf beginnt, verlangt auch seine Fortsetzung: Die Übersicht der jüngsten OFAC-Maßnahmen wird nach eigenem Zeitplan aktualisiert, und eine Adresse kann lange nach ihrer Aufnahme auf Ihrer Plattform auf einer Liste erscheinen. Entscheidend ist eine Änderung der Risikostufe bei einer bereits freigegebenen Adresse. Die Meldung enthält die bisherige und die neue Stufe sowie eine Zeitleiste des Geschehens.
Warum eine unauffällige Wallet riskant wird und welche Rolle aktualisierte Labels und neue Aktivitäten dabei spielen, ist ein eigenes Thema: Kann eine Krypto-Wallet nach einer unauffälligen Bewertung riskant werden?. Hier geht es um die feste Arbeitsweise: Jede angenommene Adresse wird überwacht, und jeder Alarm führt zu einer Entscheidung, selbst wenn diese lautet, die Beobachtung fortzusetzen.
Passen Sie die Kanäle an das Team an, nicht umgekehrt. Arbeitet ein Compliance-Team hauptsächlich im Gruppenchat, sollte der Alarm dort eintreffen. Bei einem Bereitschaftsdienst gehört er in das Werkzeug, das dieser Dienst beobachtet. Technisch wichtig ist, dass die bisherige und die neue Stufe zusammen mit der Zeitleiste ankommen. So muss die entscheidende Person nicht erst rekonstruieren, warum sich die Stufe geändert hat.
Schritt 4: Bewahren Sie auditfeste Nachweise auf
Jede Prüfung, jede Freigabe und jede Reaktion auf einen Alarm wird dokumentiert: Adresse, Datum, Eingabe, Risikostufe und Entscheidungsgrund. Zusammen aufbewahrt, machen diese Angaben aus einer aufsichtsrechtlichen Rückfrage einen Abruf statt einer Rekonstruktion. Zugleich kann Ihr Programm besser werden, weil seine tatsächliche Arbeitsweise sichtbar wird.
Der angestrebte Maßstab lässt sich einfach beschreiben. Fragt ein Prüfer, warum Sie vor sechs Monaten eine Einzahlung zugelassen haben, kann jemand aus Ihrem Team innerhalb weniger Minuten antworten und die damals verfügbaren Belege vorlegen. Risikozeitleisten und Alarmverläufe übernehmen einen großen Teil der Zusammenstellung, weil sie festhalten, was das Screening wann erkannt hat.
Eine nützliche Übung: Wählen Sie einmal pro Quartal eine angenommene Wallet nach dem Zufallsprinzip aus und stellen Sie die Prüferfrage ausdrücklich. Warum haben wir diese Einzahlung angenommen? Kommt die Antwort innerhalb weniger Minuten aus den vorhandenen Unterlagen, funktioniert das Programm. Kostet die Rekonstruktion einen Nachmittag, haben Sie eine Lücke entdeckt, solange sie noch günstig zu schließen ist.
Nachweise schließen auch bei Verdachtsfällen den Kreis. Überschreitet eine Aktivität die Schwelle von riskant zu meldepflichtig, wird die laufend geführte Akte zur Grundlage einer Verdachtsmeldung. Die im FATF-Rahmen festgelegten Standards für solche Meldungen verbinden Ihren Arbeitsablauf mit der Meldeebene. Diese behandelt So erstellen Sie einen Krypto-SAR oder -STR.
Den gesamten Ablauf mit vier Schritten finden Sie kompakt auf einer Seite ohne Scrollen im Wallet-Screening-Hub, neben dem automatisierten Weg für Teams, deren Volumen schon im vergangenen Monat stark gewachsen ist.