
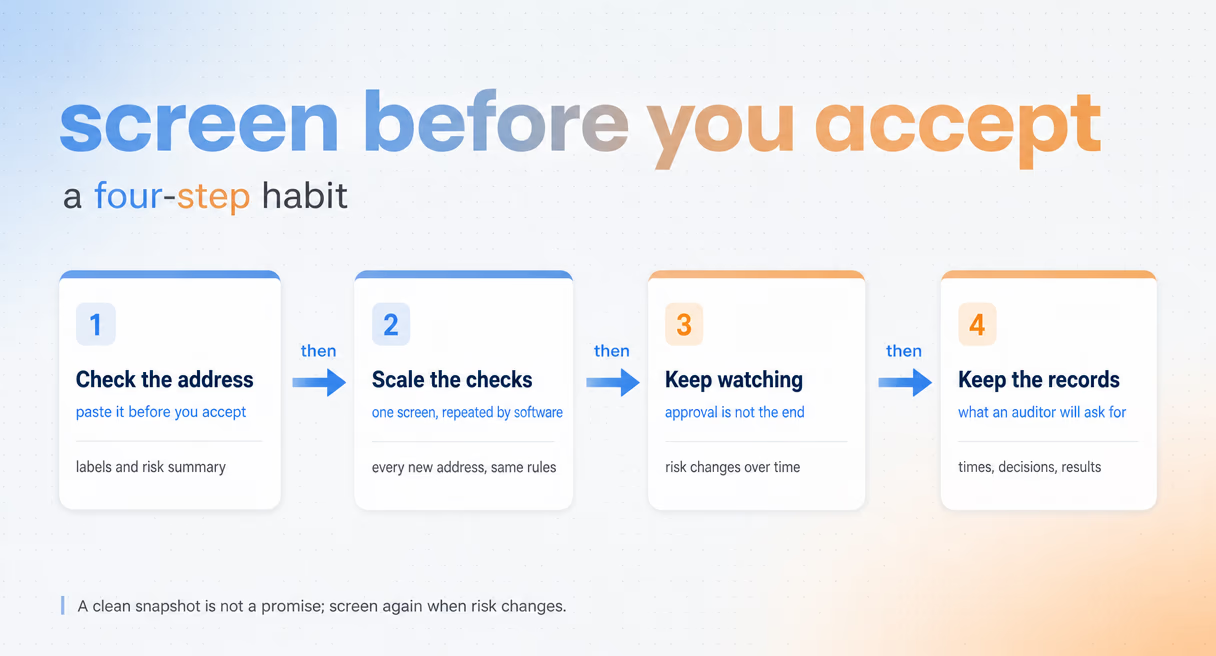
Шаг 1. Проверьте адрес до подключения клиента
Начните с одного адреса и одной проверки. Зарегистрируйтесь на сайте BlockSec, используйте для адреса одну из трёх бесплатных ежемесячных проверок и изучите оценку, которая появится за несколько секунд: риск отсутствует, низкий, средний, высокий или критический. Затем определите последствия этого уровня для клиента по письменной политике, а не по настроению.
Сама проверка — простая часть. Дисциплина заключается в правилах решений: заранее запишите действия команды для каждого уровня. Часто при отсутствующем и низком риске кошелёк принимают, при среднем проверяют дополнительно, при высоком и критическом отклоняют или передают на более высокий уровень рассмотрения. Но подход зависит от допустимого для вас риска и требований регулятора. Инструмент даёт оценку, политика определяет решение.
| Оценка | Типичная реакция по политике |
|---|---|
| Риск отсутствует или низкий | Принять кошелёк и продолжать мониторинг |
| Средний | Проверить до принятия решения |
| Высокий или критический | Отказать или передать на более высокий уровень рассмотрения |
Порядок важен: первая проверка — наименее затратная за всё время отношений с клиентом. Пока средства не перемещены, у пользователя нет истории работы с вами, а ошибочное одобрение не превратилось в спор, можно беспристрастно изучить действия адреса. Группа разработки финансовых мер борьбы с отмыванием денег (FATF) определяет это как риск-ориентированный подход: глубина проверки должна соответствовать выявленному риску.
Проверка адреса проводится наряду с проверкой личности, а не после неё. KYC устанавливает, кем человек себя представляет; проверка адреса — что делал его кошелёк. Если выполнять только первую процедуру, платформа рискует получить полностью идентифицированных клиентов, вносящих средства с кошельков, связанных с кражами. Обе проверки проходят на одном этапе допуска, но опираются на разные свидетельства.
Шаг 2. Масштабируйте проверки через API
Когда ежедневное число проверок превышает объём, с которым один сотрудник способен качественно справиться, встройте проверку в свой процесс обработки. Конечные точки пакетной проверки принимают целые списки адресов, вызовы аутентифицируются ключом API, а те же пятиуровневые оценки возвращаются в структурированном виде, позволяющем системе действовать без ручного копирования.
Сигнал для перехода — не условное число, а первая проверка, пропущенная из-за нехватки времени. В этот день ручная проверка перестаёт быть мерой контроля и превращается в надежду. API также стандартизирует результаты, что важно для завершающего этапа хранения записей.
До разработки ответьте на три вопроса. Сколько проверок в день мы действительно выполняем — на пике, а не в среднем? Где хранятся результаты: в карточке клиента, заявке или отдельном журнале? Кто отвечает за исключение, когда система направляет пополнение на рассмотрение? Ответы в первую неделю предотвращают два типичных сбоя: результаты проверки, которые никто не смотрит, и очередь рассмотрения, за которую никто не отвечает.
Подробности интеграции, от конечных точек до ограничений частоты запросов, описаны в статье «Автоматизированная проверка адресов: API, вебхуки и каналы уведомлений». Важное условие планирования: API доступен на тарифах Scale и Enterprise; подтвердите это до того, как от него станет зависеть разработка.
Шаг 3. Настройте мониторинг после одобрения
Большинство команд останавливается на одобрении, хотя именно здесь должен начинаться мониторинг. Кошелёк, который сегодня прошёл проверку, уже ночью может получить украденные или санкционные средства. Принятые адреса добавляют в список наблюдения, а уведомления об изменении уровня риска направляют в каналы, которые команда действительно читает.
Риск-ориентированный подход предполагает продолжение процесса: новые действия OFAC публикуются по собственному графику, и адрес может попасть в список намного позже регистрации на вашей платформе. Значимое событие — изменение уровня риска уже одобренного адреса; уведомление должно содержать прежний и новый уровни, а также хронологию событий.
Почему чистый кошелёк становится рискованным, как обновляются метки и влияет новая активность — отдельная тема: «Может ли чистый криптокошелёк впоследствии стать рискованным?». Для этого руководства важна привычка: наблюдать за каждым принятым адресом и принимать решение по каждому уведомлению, даже если решение — продолжать наблюдение.
Подбирайте каналы под команду, а не наоборот. Если комплаенс-команда работает в групповом чате, уведомление должно приходить туда; если есть дежурства — в инструмент, который отслеживает дежурный. Технически важно доставлять прежний и новый уровни вместе с хронологией, чтобы сотруднику не пришлось заново выяснять причины изменения.
Шаг 4. Храните записи, готовые к аудиту
Каждая проверка, каждое одобрение и каждая реакция на уведомление должны оставлять запись: адрес, дату, исходные данные, оценку и основание решения. Собранные вместе, они позволяют ответить регулятору поиском готовых сведений вместо восстановления прошлого. Они также помогают улучшать программу: теперь видно, что она действительно делает.
Цель проста: когда инспектор спросит, почему вы разрешили пополнение шесть месяцев назад, сотрудник должен ответить за несколько минут, предъявив актуальные на тот момент свидетельства. Хронология риска и история уведомлений выполняют основную работу по сбору, фиксируя, что и когда обнаружила проверка.
Полезная репетиция: раз в квартал случайно выберите один принятый кошелёк и вслух задайте вопрос инспектора. Почему мы приняли это пополнение? Если ответ находится в готовых записях за минуты, программа работает. Если требуется полдня на восстановление событий, вы обнаружили пробел, пока исправить его ещё недорого.
Записи также завершают процесс работы с подозрительными случаями. Когда активность переходит из рискованной в подлежащую сообщению, накопленное досье становится основой сообщения о подозрительной деятельности. Стандарты таких сообщений в рамках FATF связывают ваш процесс с отчётностью, разобранной в статье «Как составить SAR или STR по криптовалютам».
Вся схема из четырёх шагов компактно, на одной странице без прокрутки, представлена в разделе проверки кошельков, рядом с автоматизированным вариантом для команд, объёмы которых выросли ещё в прошлом месяце.