
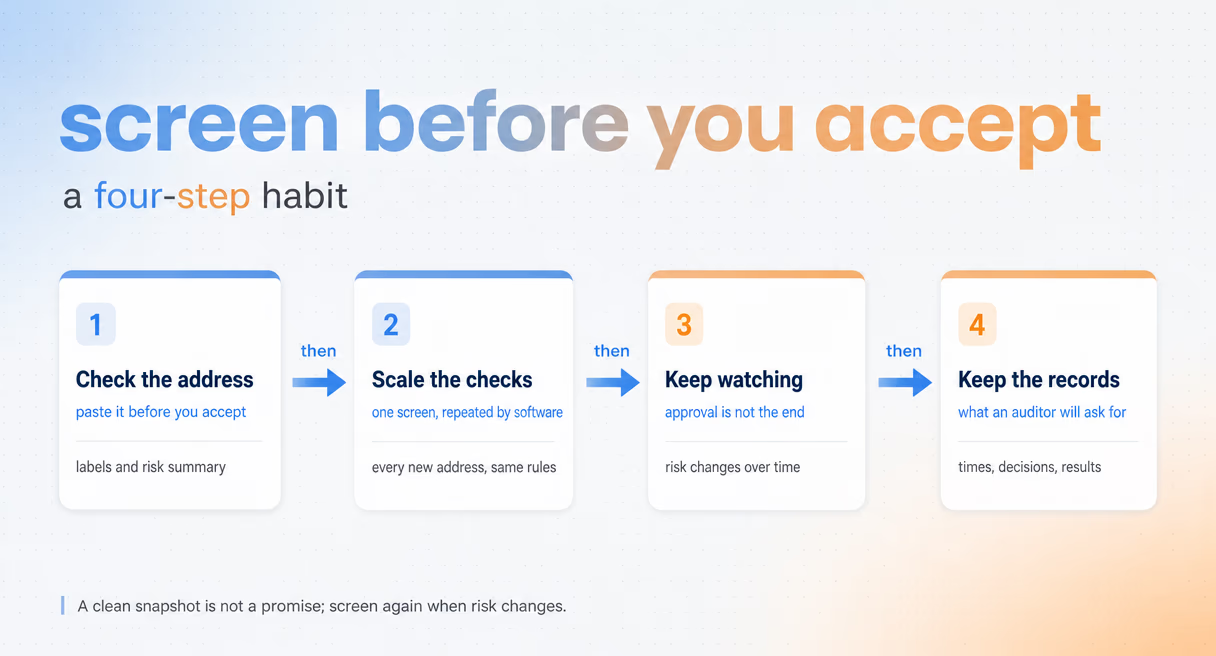
Paso 1: comprueba la dirección antes del alta
Empieza con una dirección y una comprobación. Regístrate en el sitio de BlockSec, usa una de tus tres comprobaciones gratuitas mensuales en la dirección y lee la calificación de cinco niveles que llega en segundos: ninguno, bajo, medio, alto o crítico. Después, deja que tu política escrita, y no tu estado de ánimo, decida qué significa ese nivel para este cliente.
El análisis es la mitad fácil. La disciplina está en las reglas de decisión: deja por escrito, antes de empezar, qué hace tu equipo en cada nivel. Un esquema habitual es aceptar en ninguno y bajo, revisar en medio y rechazar o escalar en alto y crítico, pero el esquema adecuado depende de tu apetito de riesgo y de tu regulador. La herramienta aporta la calificación; la política aporta el criterio.
| Calificación | Una respuesta habitual de la política |
|---|---|
| Ninguno o bajo | Aceptar el monedero y seguir vigilándolo |
| Medio | Revisar antes de decidir |
| Alto o crítico | Rechazar o escalar |
Este orden importa porque el primer screening es el más barato que harás nunca en esta relación. Antes de que se mueva el dinero, antes de que el usuario tenga un historial contigo y antes de que una aceptación errónea se convierta en una disputa, tienes una visión limpia de lo que ha hecho la dirección. El Grupo de Acción Financiera Internacional lo plantea como el enfoque basado en el riesgo: la profundidad de tus comprobaciones debe ajustarse al riesgo que tienes delante.
La comprobación se sitúa junto a las verificaciones de identidad, no detrás de ellas. El KYC responde a quién dice ser la persona; el screening de la dirección responde a qué ha estado haciendo su monedero. Hacer solo lo primero y saltarse lo segundo es la forma en que una plataforma acaba con clientes plenamente identificados que depositan desde monederos vinculados a robos. Ambas comprobaciones ocurren en la misma puerta, con evidencias distintas.
Paso 2: escala las comprobaciones con la API
Cuando el número diario de comprobaciones supera lo que una persona puede hacer bien, lleva la comprobación a tu proceso automatizado. Los endpoints de screening por lotes aceptan listas completas de direcciones, una clave de API autentica las llamadas y las mismas calificaciones de cinco niveles vuelven como resultados estructurados sobre los que tu sistema puede actuar sin que nadie copie nada.
El detonante de este paso no es un número mágico; es la primera vez que se omite una comprobación porque no hubo tiempo para ella. Ese día es el día en que el screening manual dejó de ser un control y empezó a ser una esperanza. La vía de la API también estandariza la salida, lo que importa para el paso de los registros al final.
Antes de construir, tres preguntas definen el diseño. ¿Cuántas comprobaciones al día estamos haciendo realmente, en el pico y no en la media? ¿Dónde acaban los resultados: en la ficha del cliente, en el ticket o en un registro aparte? ¿Y quién es responsable de una excepción cuando el proceso marca un depósito para revisión? Responderlas en la primera semana evita los dos fallos típicos: un trabajo de screening que nadie mira y una cola de revisión de la que nadie es responsable.
Los detalles de la integración, desde los endpoints hasta los límites de solicitudes, se exponen en Screening automatizado de direcciones: API, webhooks y canales de alerta. Un dato de planificación que vale la pena repetir aquí: el acceso a la API está en los planes Scale y Enterprise, así que confírmalo antes de que tu desarrollo dependa de ello.
Paso 3: configura el seguimiento después de aprobar
La aprobación es donde la mayoría de los equipos se detiene, y es exactamente donde debería empezar el seguimiento. Un monedero que hoy pasa el screening limpio puede recibir esta noche fondos robados o sancionados. Las direcciones que aceptas pasan a una lista de vigilancia, y los cambios de nivel de riesgo envían alertas a los canales que tu equipo realmente lee.
El enfoque basado en el riesgo que inicia tu flujo de trabajo también espera que continúe: las acciones recientes de la OFAC se actualizan a su propio ritmo, y una dirección puede entrar en una lista mucho después de haber entrado en tu plataforma. El evento que importa es un cambio de nivel de riesgo en una dirección que ya aprobaste, entregado con los niveles de antes y después y una cronología de lo ocurrido.
La historia completa de por qué un monedero limpio se vuelve de riesgo, con la mecánica de las actualizaciones de etiquetas y la nueva actividad, es un tema en sí mismo: ¿Puede un monedero cripto volverse de riesgo después de estar limpio?. Lo que corresponde a este manual es el hábito: cada dirección aceptada queda vigilada y cada alerta recibe una decisión, aunque la decisión sea seguir vigilando.
Adapta los canales al equipo y no al revés. Un equipo de cumplimiento que vive en un chat de grupo debería recibir la alerta ahí; un equipo con turnos debería ver la alerta llegar a la herramienta que vigila el turno. Lo que importa en la práctica es que los niveles de antes y después lleguen junto con la cronología, para que quien decide no tenga que reconstruir por qué cambió el nivel.
Paso 4: conserva registros que superen una auditoría
Cada comprobación, cada aprobación y cada respuesta a una alerta deja un registro: la dirección, la fecha, la entrada, la calificación y el motivo de la decisión. Guardados juntos, convierten una pregunta regulatoria de una reconstrucción en una recuperación, y permiten que tu programa mejore porque por fin puedes ver lo que ha estado haciendo.
El listón al que apuntar es fácil de enunciar. Cuando un inspector pregunta por qué permitiste un depósito hace seis meses, alguien de tu equipo puede responder en minutos, con las evidencias vigentes en ese momento. Las cronologías de riesgo y los historiales de alertas hacen la mayor parte del trabajo de recopilación, ya que recogen lo que vio el screening y cuándo lo vio.
Un ensayo útil: una vez por trimestre, elige al azar un monedero aceptado y formula en voz alta la pregunta del inspector. ¿Por qué aceptamos este depósito? Si la respuesta lleva minutos, a partir de los registros tal como están, el programa funciona. Si lleva una tarde de reconstrucción, la carencia acaba de mostrarse mientras todavía es barato corregirla.
Los registros también cierran el ciclo en los casos sospechosos. Cuando la actividad pasa de ser de riesgo a ser notificable, el expediente que has ido guardando se convierte en la columna vertebral de un informe de actividad sospechosa. Las normas para esos informes, fijadas por el marco del GAFI (FATF), conectan tu flujo de trabajo con la capa de notificación que se trata en Cómo redactar un SAR o STR cripto.
El esquema completo de cuatro pasos, en una sola página sin desplazamiento, está trazado en el hub de screening de monederos, junto con la vía automatizada para los equipos cuyo volumen llegó el mes pasado.