
Die kurze Antwort: Ja, Adressrisiken verändern sich mit der Zeit
Diese Seite ist Teil des KYT-Wissensportals.
Eine Frage taucht im Compliance-Alltag immer wieder auf: Kann eine Wallet an einem Tag unauffällig und am nächsten riskant sein? Sie verdient eine direkte Antwort: Ja. Eine Krypto-Wallet, die beim Onboarding eine unauffällige Risikobewertung erhält, kann Stunden, Tage oder Wochen später riskant werden. Nicht die Wallet selbst hat sich verändert, sondern die Gelder, die durch sie fließen.
Der Grund: Eine einzelne Prüfung ist eine Momentaufnahme. Sie erfasst die Adresse zu einem Zeitpunkt anhand der dann verfügbaren Risikodaten. Der Moment vergeht, die Adresse führt weitere Transaktionen aus, und das Risikobild verändert sich weiter. Eine unauffällige Bewertung um 10:00 sagt nichts über die Einzahlung aus, die um 10:05 eintrifft.
Das ist das zentrale Problem dieses Artikels. Das Risiko einer Wallet ist keine feste Eigenschaft, sondern verändert sich laufend. Ein Compliance-Programm, das es als unveränderlich behandelt, hat einen strukturellen blinden Fleck. Ein einfaches Bild hilft: Einmaliges Screening ist die Momentaufnahme, laufende Überwachung der Film. Dieser Artikel erklärt, warum sich das Bild verändert, warum eine Momentaufnahme nach den risikobasierten Pflichten für Anbieter von Dienstleistungen für virtuelle Vermögenswerte nicht genügt und was kontinuierliche Überwachung tatsächlich anders macht.
Warum eine unauffällige Wallet riskant wird
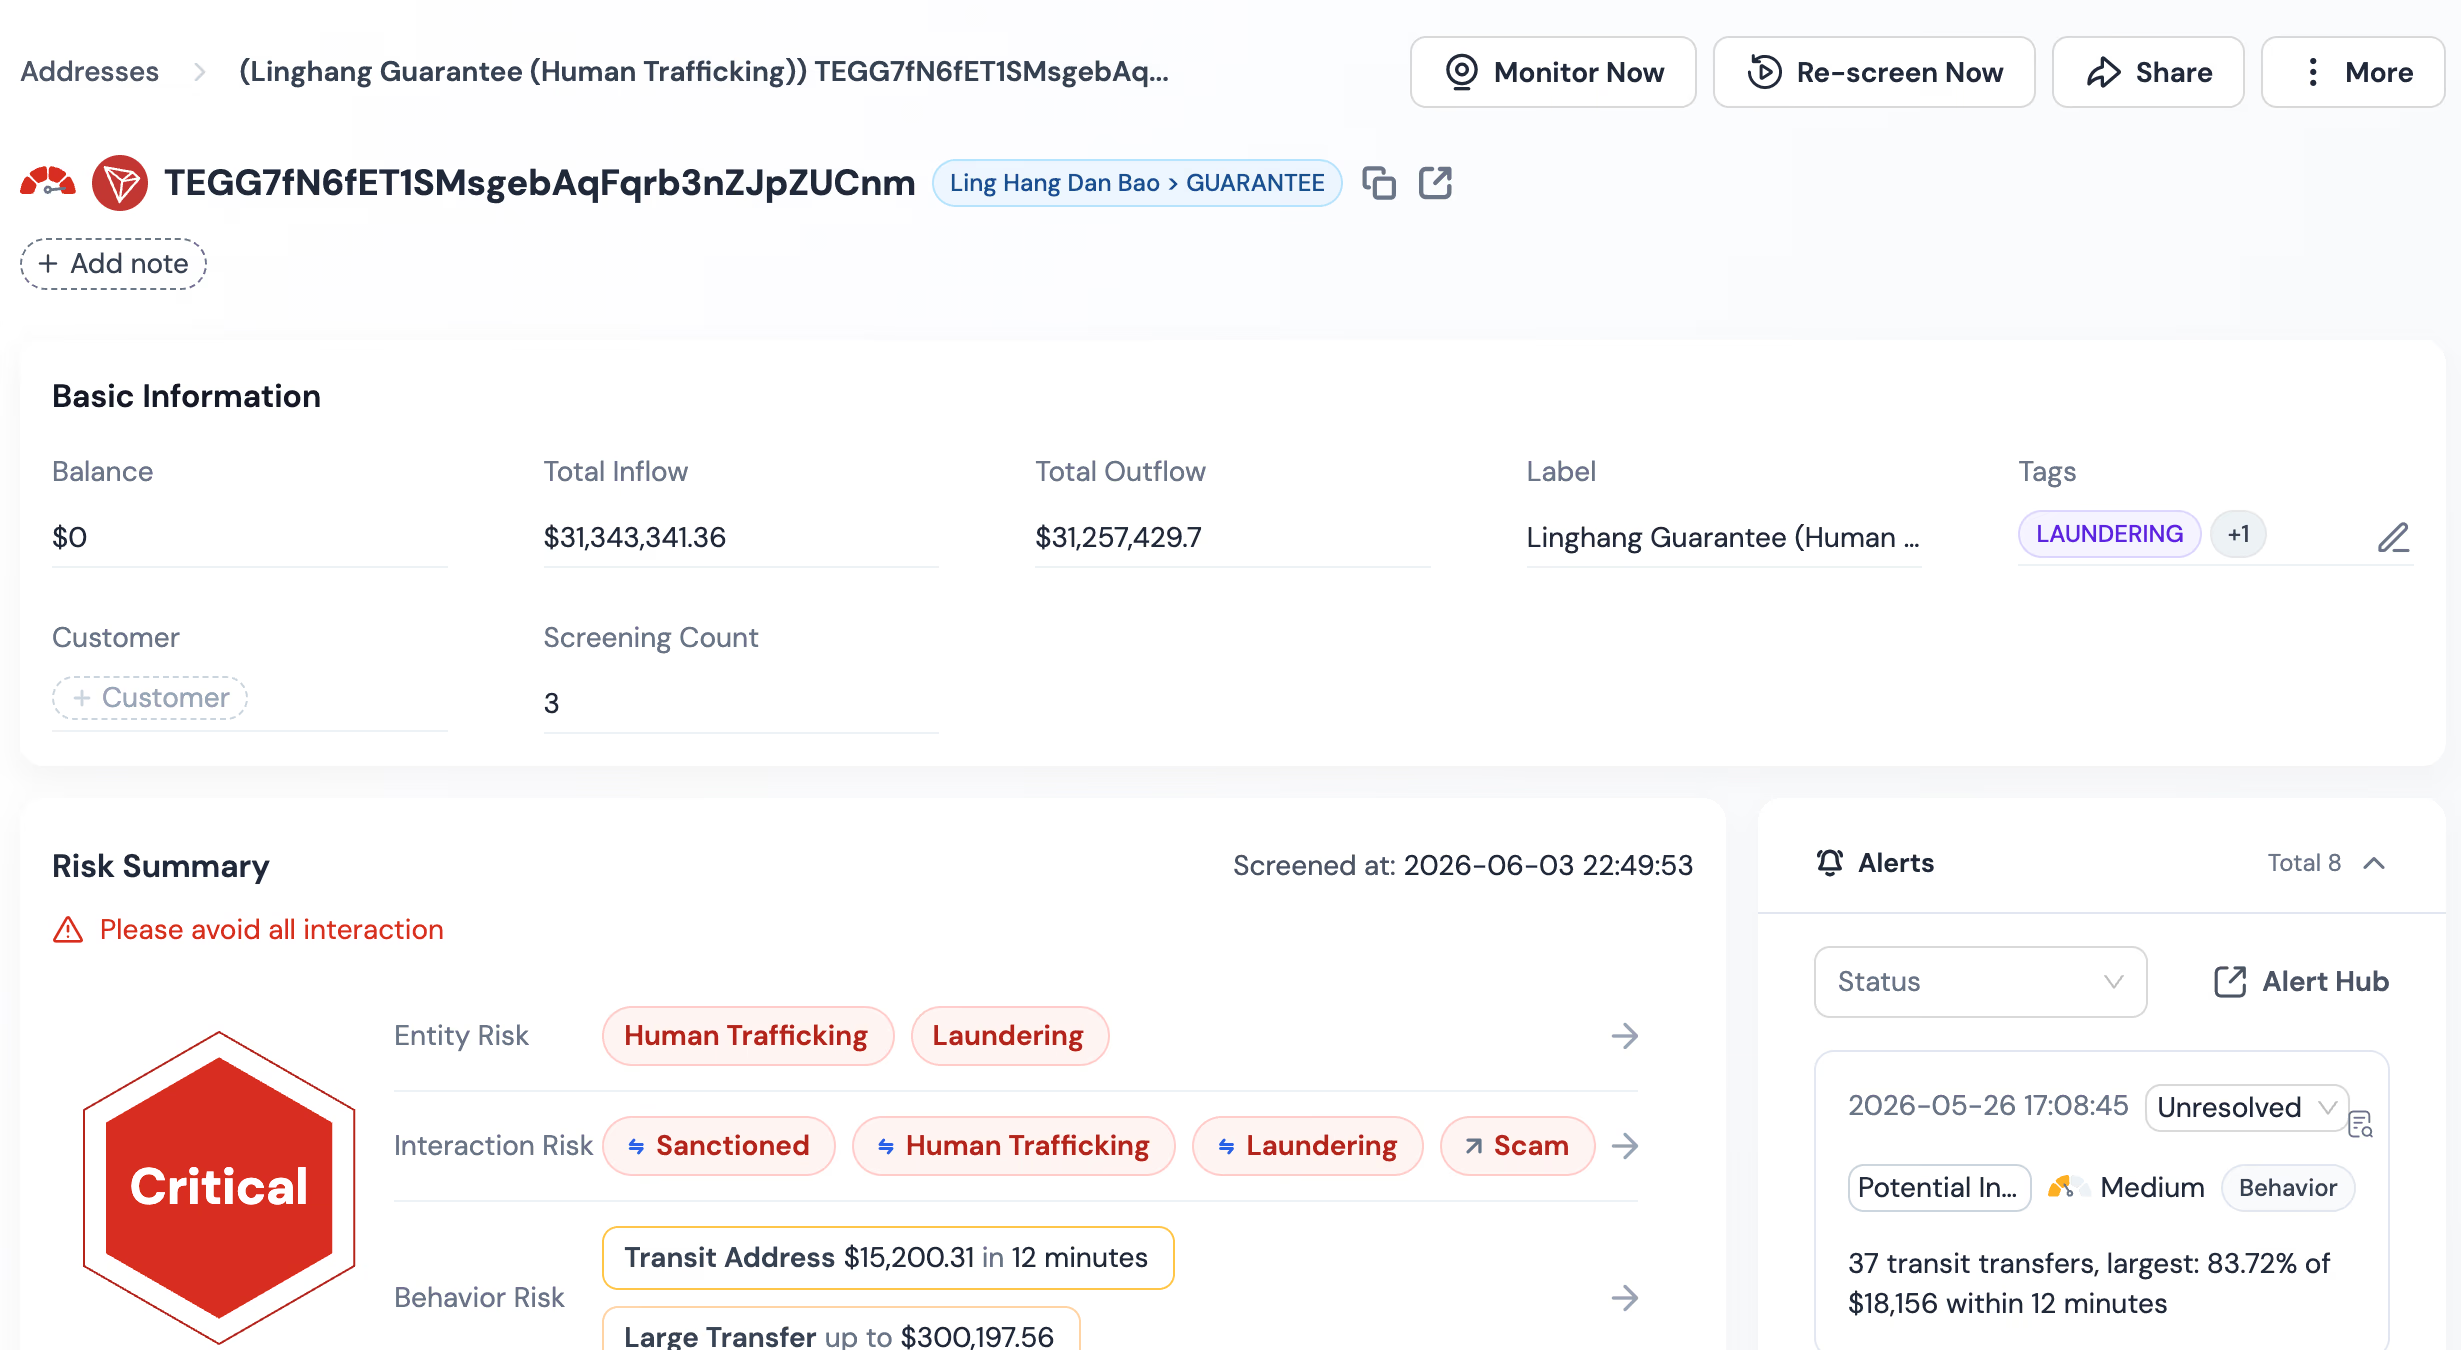
Eine Wallet wird durch ihre nächsten Kontakte riskant. Die Blockchain friert die Gegenparteienliste einer Adresse zum Prüfzeitpunkt nicht ein. Jede eingehende Transaktion kann eine neue Verbindung zu einer riskanten Gegenpartei schaffen. Diese Verbindung verändert die Risikobewertung.
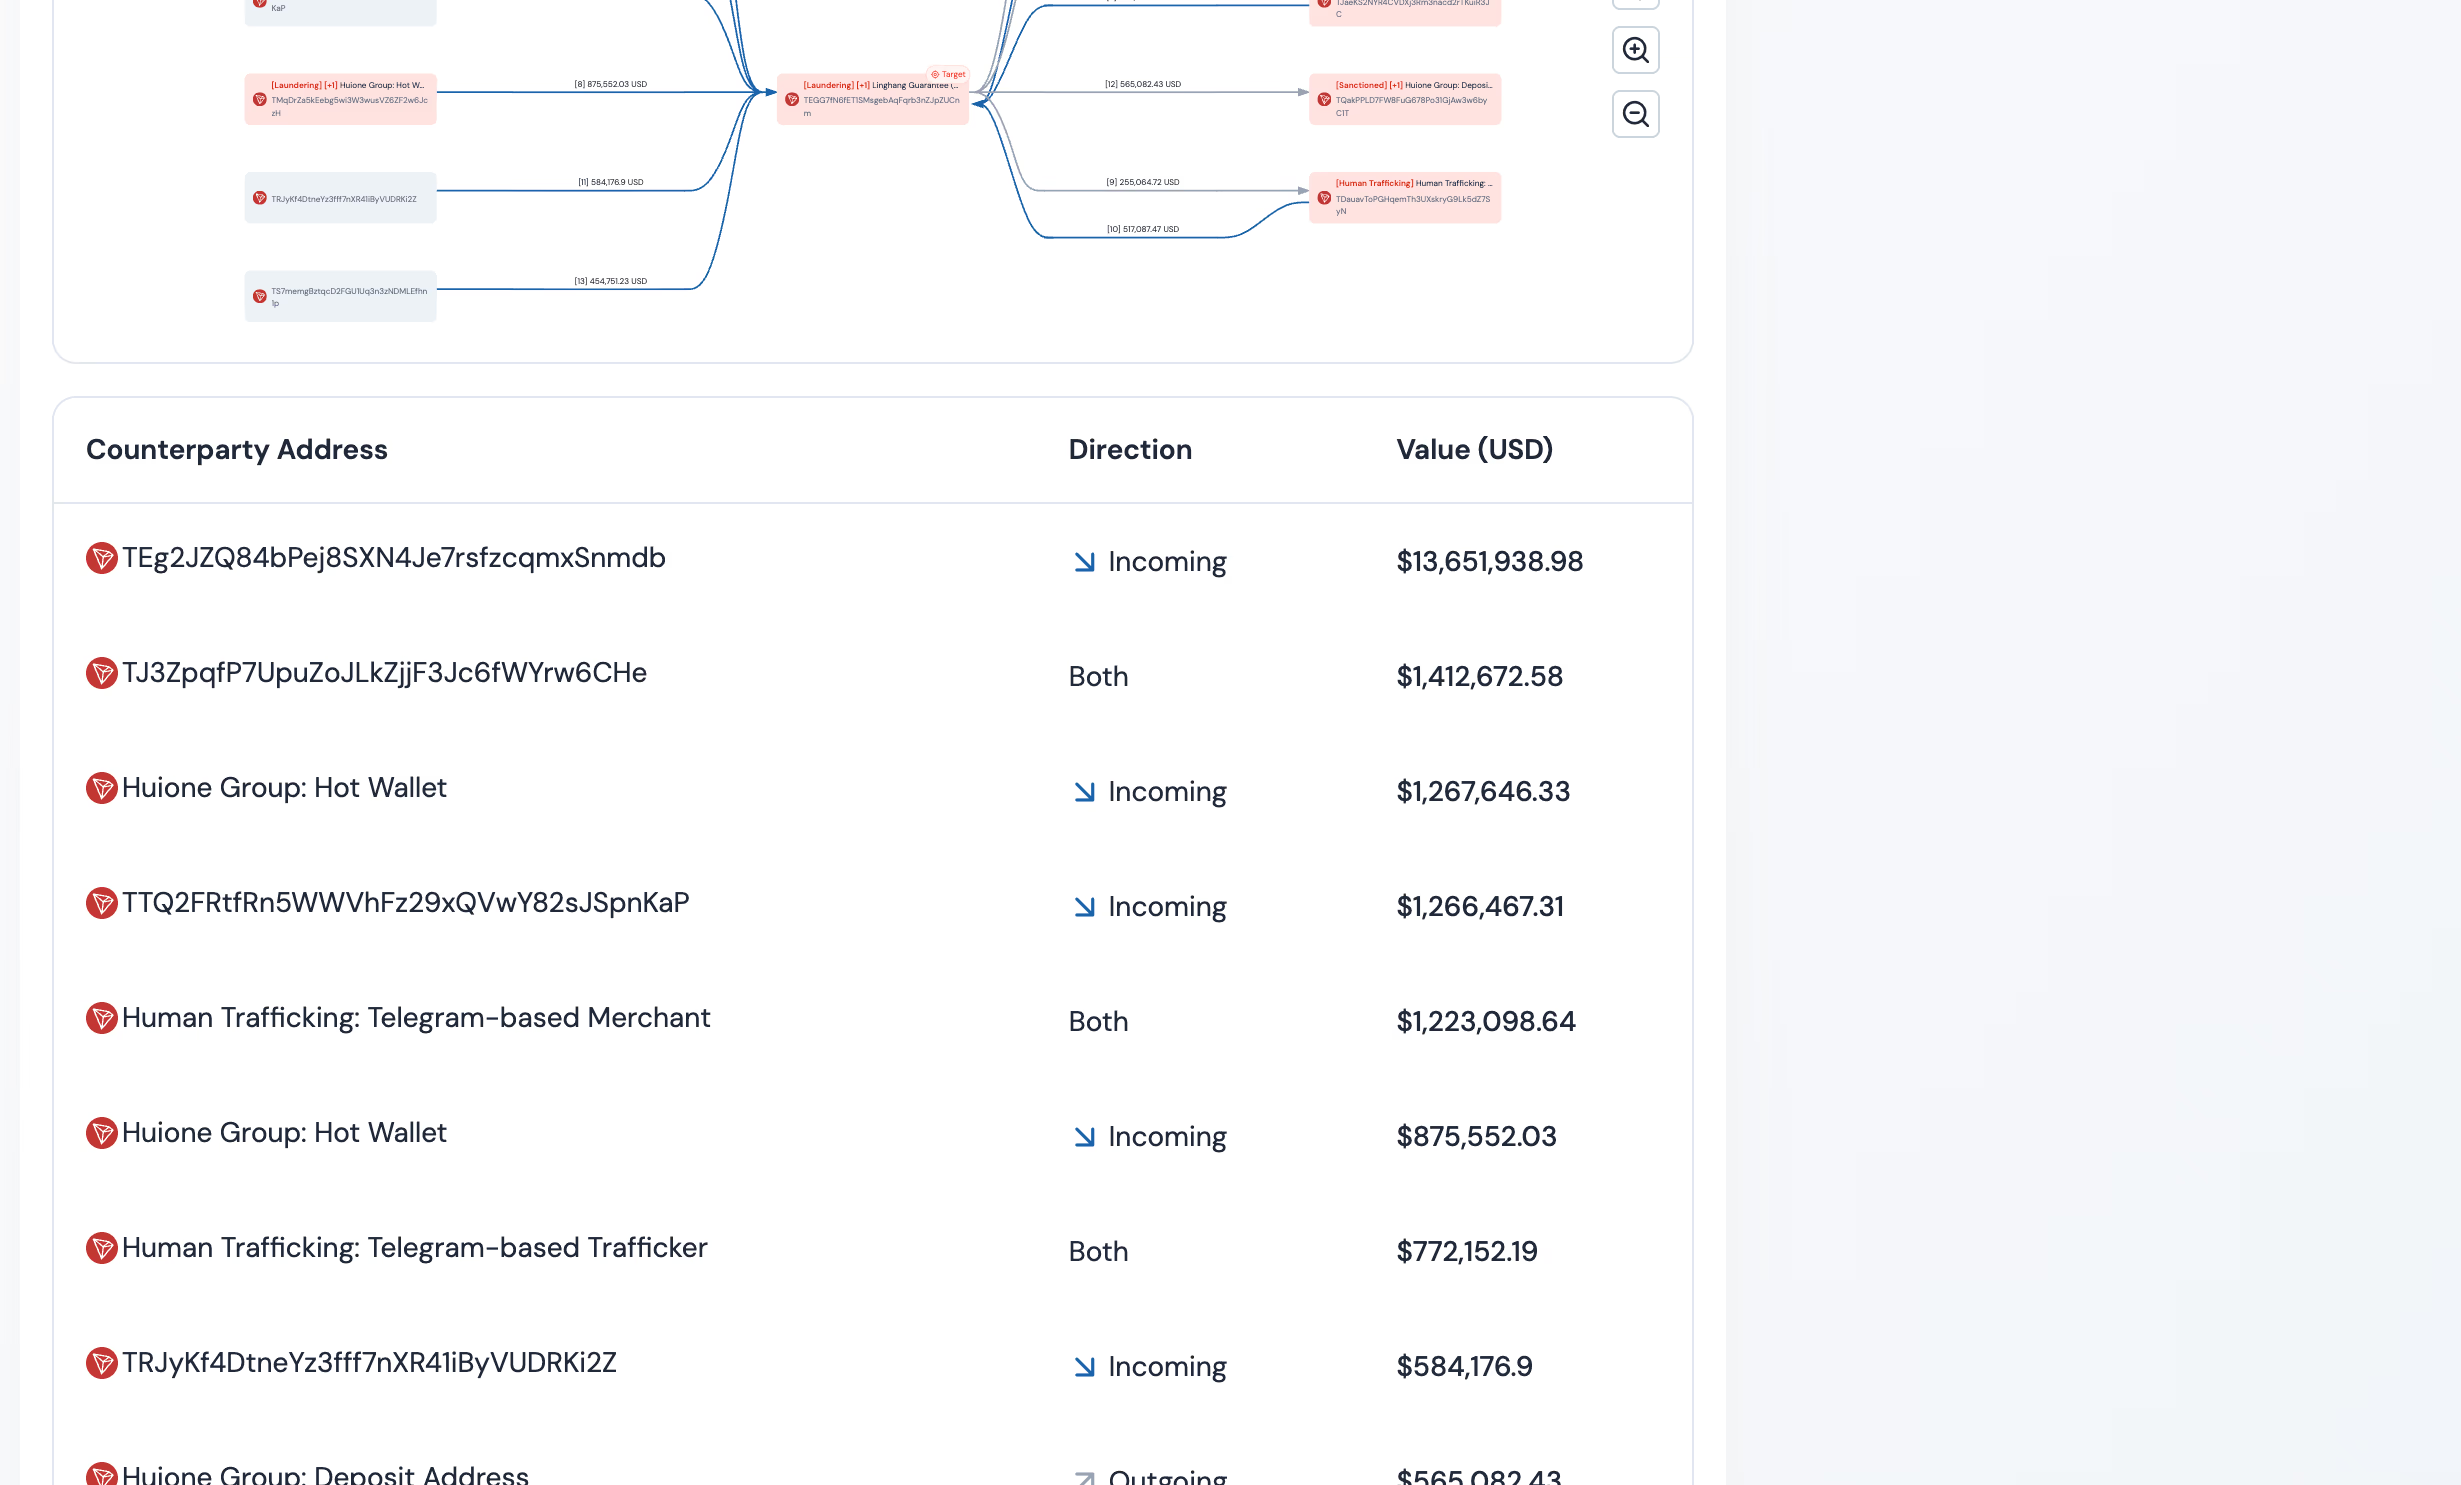
Der Mechanismus ist die Belastung von Geldern durch Risikoverbindungen. Empfängt eine Adresse Gelder von einer anderen Adresse, die mit Sanktionen, einem Mixer, einem Betrugsnetzwerk oder einem illegalen Dienst in Verbindung steht, oder sendet sie Gelder an eine solche Adresse, folgt die Exposition dem Transaktionspfad. Die ursprünglich unauffällige Adresse weist nun eine messbare Verbindung zu dieser Exposition auf. In Phalcon Compliance wird diese Verbindung durch zwei Kennzahlen dargestellt: Exposure Value bezeichnet den USD-Betrag der mit der Adresse verbundenen belasteten Vermögenswerte, Exposure Percentage deren Anteil am gesamten Bestand oder Volumen der Adresse. Beide Werte verändern sich mit neu abgewickelten Transaktionen.
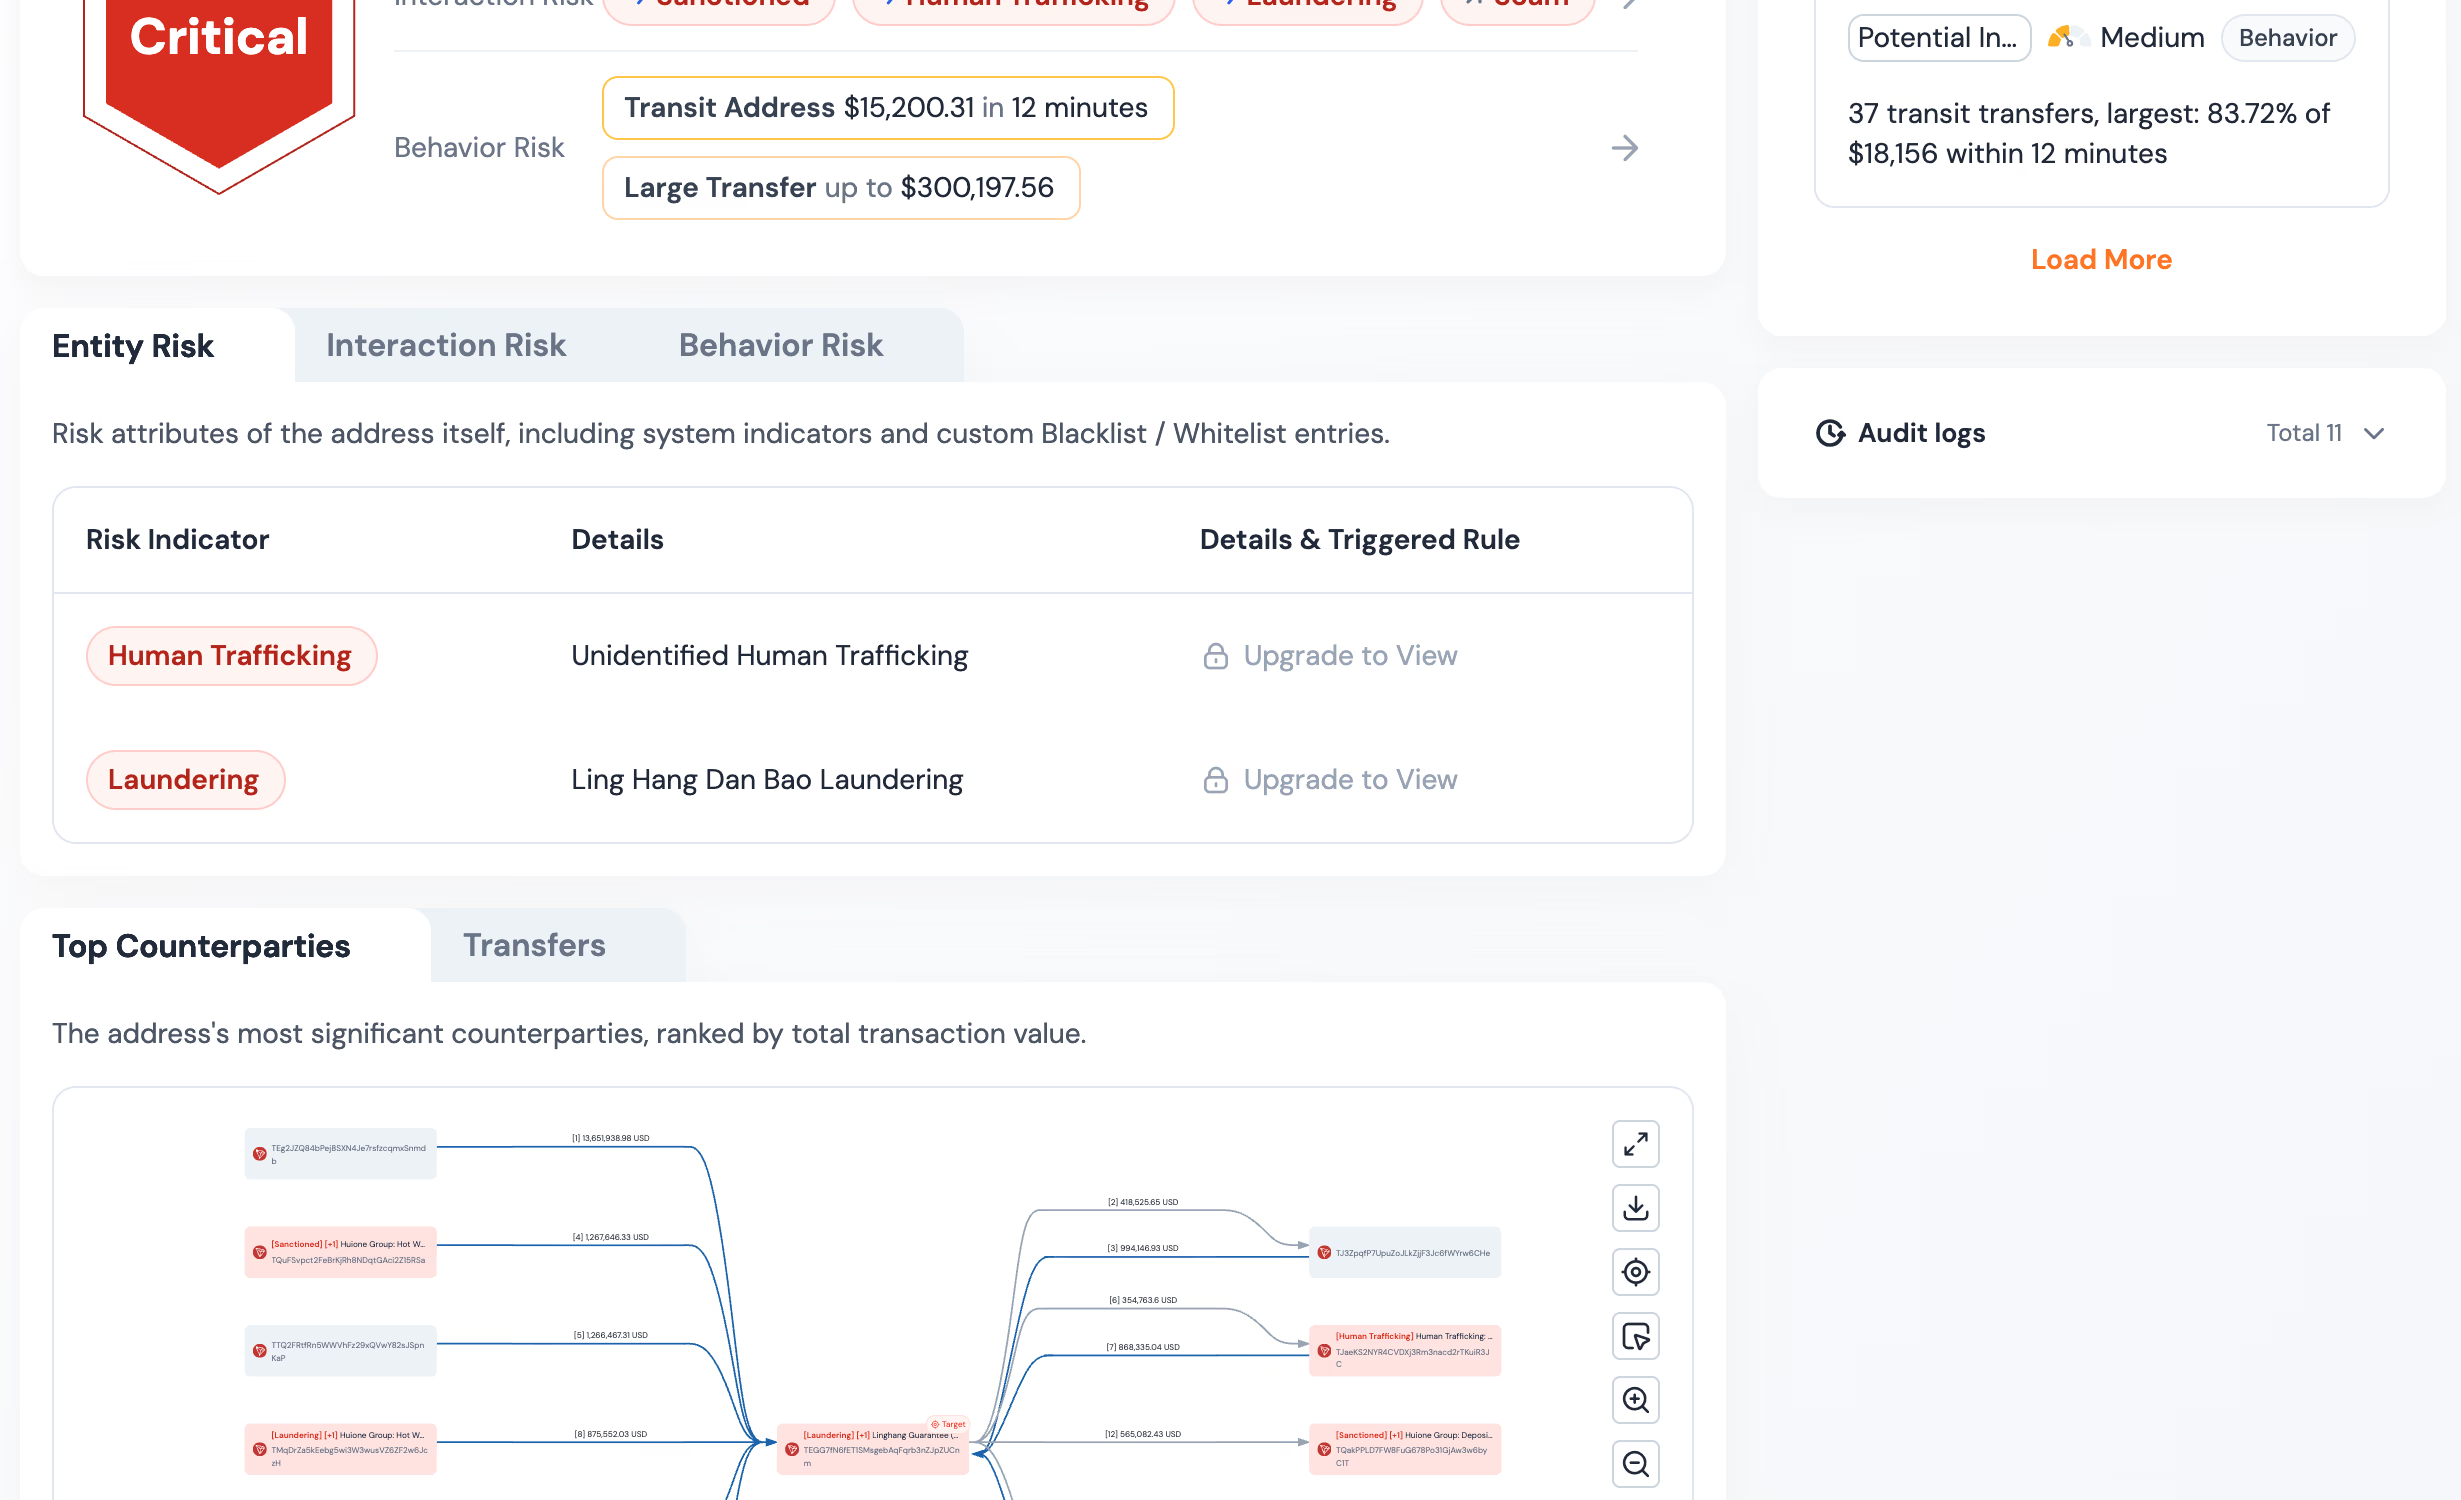
Phalcon Compliance bewertet Risiken anhand von 17 Risikoindikator-Kategorien statt anhand einer einzigen Kennzeichnung. Eine beim Onboarding in allen 17 Kategorien unauffällige Adresse kann durch weitere Transaktionen bei einem oder mehreren Indikatoren eine Exposition aufbauen. Ein Sanktionskontakt, eine Mixer-Interaktion oder eine Verbindung zu einem bekannten Betrugscluster genügt, um die Adresse von unauffällig zu riskant umzustufen – selbst wenn sie nie unmittelbar an illegalen Aktivitäten beteiligt war. Die Adresse ist ein Knoten in einem Graphen, und der Graph wird laufend aktualisiert.
Deshalb kann eine Wallet an einem Tag unauffällig und am nächsten riskant sein. Die Prüfung war am ersten Tag korrekt. Am zweiten Tag hat sich die Lage verändert.
Warum eine einmalige Prüfung nicht ausreicht
Wenn sich Risiken verändern, ist eine einmalige Prüfung beim Onboarding strukturell unvollständig. Sie beantwortet die Frage „Ist diese Adresse gerade unauffällig?“ genau einmal und danach nicht mehr. Jede spätere Transaktion liegt außerhalb dieser Bewertung.
Diese Lücke ist nicht nur eine betriebliche Einschränkung. Sie ist eine Compliance-Lücke nach den für VASPs maßgeblichen Rahmenwerken. Das FATF-Rahmenwerk für virtuelle Vermögenswerte verbindet den risikobasierten Ansatz aus Empfehlung 1 mit der laufenden Überwachungspflicht aus Empfehlung 10. Es erwartet von Finanzinstituten und VASPs eine fortlaufende Überwachung von Geschäftsbeziehungen und Transaktionen, nicht nur eine einzelne Prüfung beim Onboarding. Dieselbe Pflicht ergibt sich in den USA aus FinCENs Vorschrift zu AML-Programmen (31 CFR 1022.210) und Vorschrift zur Meldung verdächtiger Aktivitäten (31 CFR 1022.320). Zusammen machen sie laufende Überwachung statt einer einmaligen Onboarding-Prüfung erforderlich. Die Pflicht besteht fortlaufend, weil auch das Risiko fortbesteht. Ein Programm, das einmal prüft und nie erneut, lässt eine Lücke zwischen Überwachungspflicht und tatsächlich laufender Kontrolle. Prüfer sehen darin eine Programmlücke und keine Präferenz bei der technischen Umsetzung.
Die betrieblichen Kosten dieser Lücke sind ebenso konkret. Eine Wallet, die nach dem Onboarding von unauffällig zu riskant wechselt, bleibt im Nutzerbestand der Börse und führt weiter Transaktionen aus, bis etwas eine erneute Prüfung erzwingt. Erfolgt diese erst bei der nächsten Einzahlung oder bei einer manuellen Prüfung aufgrund eines anderen Alarms, hat die Börse die riskante Adresse während des gesamten Zeitraums als unauffällig behandelt. Die Exposition ist gewachsen, im Audit-Trail haben sich nie protokollierte Risiken angesammelt, und das Compliance-Team hat mit einem nicht mehr realitätsgerechten Bild gearbeitet.
Die trügerische Beruhigung durch eine unauffällige Bewertung ist das Kernproblem. Eine unauffällige Momentaufnahme belegt nicht, dass eine Adresse sicher ist. Sie belegt, dass sie zu einem bestimmten Zeitpunkt sicher war. Wer die Momentaufnahme als endgültiges Urteil statt als letzte Messung behandelt, erzeugt mit einem Screening-Tool ein trügerisches Sicherheitsgefühl.
Laufende Überwachung: Der Film statt der Momentaufnahme
Die Lösung besteht darin, die Momentaufnahme durch den Film zu ersetzen. Laufende Überwachung bedeutet, dass eine Adresse fortlaufend neu bewertet wird und das Compliance-Team bei einer Risikoänderung benachrichtigt wird.
Genau das leistet Phalcon Compliance Monitor. Monitor beobachtet bereits geprüfte Adressen fortlaufend nach einem dynamischen Zeitplan, analysiert jede Adresse bei neuen Risikodaten automatisch erneut und löst bei einer Risikoänderung einen Alarm aus. Eine Wallet, die aufgrund einer neuen Gegenparteiexposition riskant wird, muss nicht auf die nächste manuelle Prüfung warten. Monitor macht die Veränderung sichtbar.
Für Teams mit knappen Kontingenten sind zwei Punkte wichtig. Erstens verbraucht Monitor kein Screening-Kontingent. Wer Monitor auf einer Liste beobachteter Adressen laufen lässt, belastet damit nicht das Einzelprüfungsbudget für das Echtzeit-Screening von Ein- und Auszahlungen. Monitor wird separat nach der Monitor-Tarifstufe abgerechnet. Diese richtet sich nach der Zahl gleichzeitig überwachter Adressen im Bereich von 1 bis 200. Zweitens ist in den Tarifen Essential und Scale die erste überwachte Adresse kostenlos. Teams können den Workflow deshalb an einer Adresse validieren, bevor sie ihn ausweiten.
Der praktische Unterschied lautet: Mit einer Momentaufnahme kann ein Compliance-Team nur sagen: „Diese Adresse war bei unserer Prüfung unauffällig.“ Mit Monitor kann es sagen: „Diese Adresse war bei unserer Prüfung unauffällig, wird seither beobachtet, und wir wurden sofort benachrichtigt, als sich das änderte.“ Die zweite Aussage beschreibt die laufende Überwachung im Sinne des risikobasierten Ansatzes. Genau diese Aussage erwarten Aufsichtsprüfer, Auditoren und interne Prüfer.
Die nächsten Schritte
Wenn Ihr Compliance-Programm die Onboarding-Prüfung noch als endgültiges Urteil behandelt, ergänzen Sie als Nächstes die laufende Überwachung. Ermitteln Sie die wichtigsten Adressen: solche mit Bezug zu aktiven Konten, Wallets mit hohem Wert oder Gegenparteien mit höherer Exposition. Nehmen Sie diese in die kontinuierliche Überwachung auf. So wird Ihr Team bei einer Risikoänderung informiert, statt davon überrascht zu werden.
Überwachen Sie Wallet-Risiken mit Phalcon Compliance und machen Sie aus einer einmaligen unauffälligen Bewertung eine fortlaufende Vergewisserung, dass die Adresse auch heute noch unauffällig ist.